Business Email Compromise (BEC) ist eine Form des Cyberangriffs, bei der Angreifer:innen per E-Mail Unternehmen schädigen, indem sie Beschäftigte dazu verleiten, Geld zu überweisen oder sensible Informationen preiszugeben. Häufig geben sich die Täter:innen als Führungskräfte des Unternehmens oder als vertrauenswürdige Geschäftskontakte aus, um die Empfänger:innen zu bestimmten Handlungen zu bewegen. Je stärker Unternehmen auf digitale Kommunikation setzen, desto größer wird die Bedrohung durch BEC. Umso wichtiger ist es, diese Risiken zu erkennen und wirksam zu mindern.
Dieser Leitfaden vermittelt ein umfassendes Verständnis von Business Email Compromise (BEC): was es ist, wie es funktioniert, welche Folgen es für Unternehmen hat und mit welchen Strategien sich Angriffe verhindern und abmildern lassen.
📌 Wenn Sie lieber eine visuelle Erklärung möchten, schauen Sie sich Was ist Business Email Compromise (BEC)? an
So funktioniert Business Email Compromise
Gängige Taktiken der Angreifer:innen
Bei BEC-Angriffen kommen typischerweise mehrere Taktiken zum Einsatz:
- Phishing: Betrügerische E-Mails sollen Empfänger:innen dazu bringen, sensible Informationen preiszugeben oder auf schädliche Links zu klicken.
- Spoofing: Angreifer:innen erstellen E-Mail-Adressen, die denen legitimer Kontakte ähneln, um Empfänger:innen zu täuschen.
- Social Engineering: Einzelpersonen werden manipuliert, damit sie vertrauliche Informationen weitergeben oder Handlungen ausführen, die die Sicherheit gefährden.
Ein typischer BEC-Angriff Schritt für Schritt
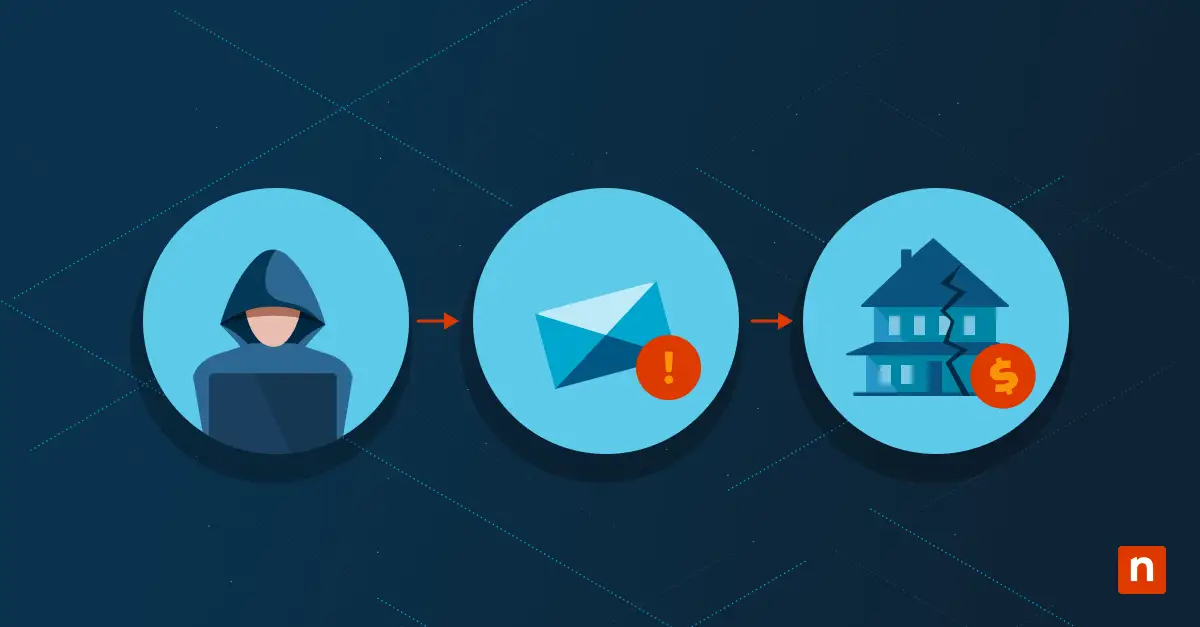
Ein typischer BEC-Angriff lässt sich in folgende Schritte unterteilen:
- Ausspähen: Die Angreifer:innen sammeln Informationen über das Zielunternehmen und dessen Schlüsselpersonen.
- Eindringen: Über Phishing oder Spoofing verschaffen sie sich Zugang zum E-Mail-System.
- Identitätsmissbrauch: Die Angreifer:innen geben sich als Führungskräfte oder vertrauenswürdige Kontakte aus und versenden betrügerische E-Mails.
- Ausführung: Das Opfer wird dazu verleitet, Geld zu überweisen oder sensible Informationen zu teilen.
- Abschöpfen: Die Angreifer:innen heben die erbeuteten Gelder ab oder nutzen die Informationen für weitere Angriffe.
Beispiele für reale BEC-Vorfälle
Reale BEC-Vorfälle zeigen, wie gravierend die Folgen solcher Angriffe sein können:
- Facebook und Google: Zwischen 2013 und 2015 verloren beide Unternehmen 121 Millionen US-Dollar an einen litauischen Hacker, der sich mit Phishing-E-Mails und gefälschten Dokumenten als Anbieter ausgab.
- Regierung von Puerto Rico: 2020 gingen 2,6 Millionen US-Dollar verloren, nachdem sich Hacker als Beamte ausgegeben und eine Änderung der Bankverbindung für Überweisungen verlangt hatten. Das FBI fror die Gelder ein, bevor sie vollständig entwendet werden konnten.
- Toyota Boshoku Corporation: 2019 überwies das Unternehmen 37 Millionen US-Dollar auf betrügerische Konten, nachdem sich Angreifer:innen bei einem BEC-Betrug als Geschäftspartner ausgegeben hatten.
- Children’s Healthcare of Atlanta: Das Krankenhaus verlor 3,6 Millionen US-Dollar, nachdem Betrüger:innen sich mit gefälschten Briefköpfen und manipulierten Domains als Chief Financial Officer ausgegeben und Zahlungen auf ein neues Bankkonto gefordert hatten.
- Save the Children: 2018 verlor die Hilfsorganisation 1 Million US-Dollar, als Angreifer:innen das E-Mail-Konto einer beschäftigten Person kompromittierten und gefälschte Rechnungen versendeten.
Arten von Business-Email-Compromise-Angriffen
- CEO-Betrug: Beim CEO-Betrug geben sich Angreifer:innen als Führungskraft des Unternehmens aus, meist als CEO, um Beschäftigte zu Überweisungen oder zur Preisgabe sensibler Informationen zu bewegen.
- Kompromittierte Konten: Hier verschaffen sich Angreifer:innen Zugriff auf das E-Mail-Konto einer beschäftigten Person und versenden betrügerische Nachrichten aus dem Unternehmen heraus. Das macht den Angriff besonders glaubwürdig.
- Gefälschte Rechnungen: Angreifer:innen senden betrügerische Rechnungen an Unternehmen und verleiten diese dazu, Zahlungen auf falsche Konten zu leisten.
- Anwaltsbetrug: Beim Anwaltsbetrug geben sich Angreifer:innen als Rechtsvertretung aus, um Geschäftstransaktionen zu beeinflussen, oft während kritischer Verhandlungen mit hohem Einsatz.
- Datendiebstahl: Beim Datendiebstahl im Rahmen von BEC-Angriffen geht es darum, sensible Unternehmensdaten zu entwenden, die für weitere Angriffe genutzt oder auf dem Schwarzmarkt verkauft werden können.
Auswirkungen von BEC auf Unternehmen
- Finanzielle Verluste: BEC-Angriffe können erhebliche finanzielle Schäden verursachen. Schon ein einzelner Vorfall kann dazu führen, dass Hunderttausende US-Dollar auf betrügerische Konten überwiesen werden, mit entsprechend hoher finanzieller Belastung.
- Reputationsschäden: Die Reputationsschäden durch BEC-Vorfälle können gravierend sein. Sie reichen von Vertrauensverlust bei Kund:innen bis zu negativer Medienberichterstattung und wirken sich auf Marktposition und Geschäftsbeziehungen aus.
- Rechtliche Konsequenzen: Zu den rechtlichen Folgen von BEC zählen behördliche Strafen und mögliche Klagen Betroffener, die die finanzielle und operative Belastung des Unternehmens zusätzlich erhöhen.
- Betriebsunterbrechungen: Durch BEC verursachte Betriebsunterbrechungen stören Geschäftsprozesse und Arbeitsabläufe. Die Folgen sind Verzögerungen, geringere Produktivität und höhere Kosten für die Wiederherstellung.
BEC-Angriffe erkennen und verhindern
Frühe Warnsignale für BEC zu erkennen, ist entscheidend. Dazu gehören unerwartete Aufforderungen zu Geldtransfers, ein veränderter Kommunikationsstil von Führungskräften oder dringende Anfragen, die übliche Abläufe umgehen. Ebenso wichtig ist es, Beschäftigte darin zu schulen, BEC-Bedrohungen zu erkennen und richtig darauf zu reagieren. Sensibilisierungsprogramme sollten Themen abdecken wie Phishing-Versuche erkennen, die Echtheit von E-Mails prüfen und klare Standardverfahren für das Melden verdächtiger Aktivitäten.
Best Practices für E-Mail-Sicherheit
Mit Best Practices für E-Mail-Sicherheit lassen sich BEC-Angriffe verhindern:
- MFA (Multi-Factor Authentication): sorgt für eine zusätzliche Sicherheitsebene.
- E-Mail-Filterung: hilft dabei, schädliche E-Mails zu erkennen und zu blockieren.
- Regelmäßige Software-Updates: stellen sicher, dass Schwachstellen geschlossen werden.
Die Rolle von Cybersecurity-Tools und -Services
Cybersecurity-Tools und -Services tragen wesentlich dazu bei, BEC zu verhindern. Dazu zählen:
- Lösungen für E-Mail-Sicherheit: um Bedrohungen zu erkennen und zu blockieren.
- Threat-Intelligence-Dienste: um über neue Angriffsmethoden informiert zu bleiben.
- Incident-Response-Teams: um Angriffe schnell zu bearbeiten und einzudämmen.
Reaktions- und Minderungsstrategien bei BEC
Sofortmaßnahmen nach der Entdeckung eines BEC-Angriffs
Wurde ein BEC-Angriff entdeckt, sind folgende Sofortmaßnahmen nötig:
- Sofort isolieren: Betroffene Konten sperren, um eine weitere Kompromittierung zu verhindern.
- Relevante Stakeholder informieren: Alle Beteiligten auf dem Laufenden zu halten, ist unerlässlich, besonders bei einer möglichen Sicherheitsverletzung.
- Umgehend Finanzinstitute kontaktieren: Hier zählt jede Minute, damit die Chance besteht, die Gelder zurückzuholen.
Incident-Response-Pläne
Ein wirksamer Incident-Response-Plan für BEC sollte Folgendes umfassen:
- Vorbereitung: Protokolle und Response-Teams festlegen.
- Erkennung: den Angriff identifizieren und bewerten.
- Eindämmung: den Schaden begrenzen.
- Beseitigung: die Bedrohung entfernen.
- Wiederherstellung: den Normalbetrieb wiederherstellen.
- Erkenntnisse: den Vorfall analysieren, um künftige Reaktionen zu verbessern.
Zusammenarbeit mit Strafverfolgung und Cybersecurity-Fachleuten
Für eine umfassende Reaktion ist die Zusammenarbeit mit Strafverfolgungsbehörden und Cybersecurity-Fachleuten unverzichtbar. Sie bieten:
- Unterstützung bei Ermittlungen: um Angreifer:innen aufzuspüren und zu fassen.
- Hilfe bei der Wiederherstellung: um Systeme und Daten wiederherzustellen.
- Rechtliche Beratung: um regulatorische und Compliance-Fragen zu klären.
Wiederherstellung und Behebung
Bei Wiederherstellung und Behebung sollte der Fokus auf folgenden Punkten liegen:
- Betroffene Systeme wiederherstellen: um den Normalbetrieb wieder aufzunehmen.
- Zusätzliche Schutzmaßnahmen einführen: um künftige Angriffe zu verhindern.
- Nachbereitung des Vorfalls: um die Sicherheitsverletzung zu verstehen und die Abwehr zu stärken.
Künftige Entwicklungen und Trends bei BEC
- Neue BEC-Techniken:
- Deepfake-Technologie: KI erzeugt täuschend echte, aber betrügerische Kommunikation.
- Fortgeschrittenes Social Engineering: Detaillierte persönliche Informationen machen Angriffe noch überzeugender, besonders in Kombination mit unzensierten KI-Large Language Models (LLMs).
- Zu den Fortschritten in der Cybersecurity im Kampf gegen BEC gehören:
- KI und maschinelles Lernen: um Anomalien zu erkennen und Angriffe vorherzusagen.
- Blockchain-Technologie: um Transaktionen und Kommunikation abzusichern.
- Stärkere Verschlüsselung: um sensible Daten zu schützen.
Prognosen zur künftigen Entwicklung von BEC-Bedrohungen deuten auf raffiniertere Angriffe, eine stärkere Fokussierung auf kleinere Unternehmen und eine zunehmende Zusammenarbeit unter Cyberkriminellen hin.
Geschäftskontinuität durch Wachsamkeit sichern
BEC ist eine ernstzunehmende Cyberbedrohung, die Unternehmen finanziell, rechtlich, operativ und in ihrem Ruf schaden kann. Zu verstehen, wie diese Angriffe ablaufen, welche Arten es gibt und welche Folgen drohen, ist die Grundlage für wirksame Prävention und Reaktion. Dauerhafte Wachsamkeit und die Anpassung an neue Bedrohungen sind unerlässlich. Unternehmen müssen sich über neue Angriffsmethoden informieren und ihre Sicherheitsmaßnahmen kontinuierlich aktualisieren. Robuste Cybersecurity-Maßnahmen, einschließlich Mitarbeiterschulungen, moderner Sicherheitstools und umfassender Reaktionspläne, sind entscheidend für den Schutz vor BEC und anderen Cyberbedrohungen.