
Schlüsselpunkte
- SQL Server Patch-Management ist unverzichtbar, um sich vor Cyberangriffen, Datenverlust und Compliance-Verstößen zu schützen.
- Ungepatchte SQL Server sind anfällig für Malware, SQL-Injection-Angriffe und Betriebsstörungen.
- Befolgen Sie die Best Practices: Patches einplanen, SQL Agent-Jobs während der Updates deaktivieren und immer einen Rollback-Plan bereithalten.
- Informieren Sie Benutzer:innen vor der Patch-Bereitstellung, um Leistungseinbußen und Auswirkungen auf das Geschäft zu minimieren.
Mit SQL Server Patch-Management halten Sie Ihre Datenbankserver sicher, indem Sie bekannte Schwachstellen schließen, bevor Angreifer sie ausnutzen können. Gleichzeitig verbessert es die Leistung und sorgt dafür, dass Ihre Server weiterhin Anspruch auf Microsoft-Support haben.
Es mag nicht Ihre Lieblingsaufgabe sein, aber sie ist notwendig, damit Ihre Server sicher und auf dem neuesten Stand bleiben. Im Folgenden finden Sie fünf Best Practices, mit denen IT-Administrator:innen SQL Server schnell und sicher patchen können.
Lieber als Video? Hier geht es zu unserer visuellen Anleitung: Best Practices für das SQL Server Patch-Management.
Darum ist SQL Server Patch-Management so wichtig
Damit Ihre SQL Server reibungslos laufen, müssen Sie sie regelmäßig patchen. Es gibt zwei Haupttypen von SQL Server-Patches: Cumulative Updates (CUs) und General Distribution Releases (GDRs). SQL Server Patch-Management ist wichtig, um Serverprobleme zu reduzieren, Anwendungen und Funktionen zu optimieren, die IT-Effizienz zu steigern und besseren Support von Microsoft zu erhalten. Service Packs (SPs) wurden ab SQL Server 2017 eingestellt, sodass jede heute unterstützte Version nur noch über einen dieser beiden Wege Patches erhält.
Risiken ungepatchter SQL Server
Um die gravierenden Folgen ungepatchter Software zu vermeiden, patchen IT-Fachleute ihre SQL Server regelmäßig. Mit einem automatisierten Patch-Management umgehen IT-Teams die Risiken ungepatchter SQL Server, darunter:
-
Datendiebstahl/Datenverlust
Datenverlust hat schwerwiegende Folgen, und allzu oft erholen sich Unternehmen davon nicht mehr. Tatsächlich schließen 60 % der Unternehmen innerhalb von 6 Monaten nach einem Datenverlust.
-
Malware
Malware ist Schadsoftware, mit der sich Unbefugte Kontrolle über Endpunkte und vertrauliche Daten verschaffen. Cyberkriminelle nutzen Malware, um an Daten zu gelangen, Unternehmensressourcen zu verwenden und die Kontrolle über eine IT-Umgebung zu übernehmen.
-
Versäumte Sicherheitspatches
Server sind auf Sicherheitspatches angewiesen, um Schwachstellen zu beheben, die sonst zu ernsten Bedrohungen werden könnten. Bleiben diese Sicherheitspatches aus, sind Server anfällig für Angriffe wie SQL-Injections.
-
Compliance-Probleme
Ein Teil der auf Servern gespeicherten Daten besteht aus vertraulichen oder geschäftskritischen Informationen. Jedes Leck durch ungesicherte Server kann zahlreiche Compliance-Probleme nach sich ziehen.
Vermeiden Sie die Folgen ungepatchter Server mit NinjaOne Patch Management
5 Best Practices für das SQL Server Patch-Management
Es gibt vor allem zwei Gründe, warum IT-Fachleute das Patchen ihrer SQL Server vor sich herschieben. Der erste: Es kostet Zeit, besonders wenn IT-Teams noch mit veralteten Prozessen arbeiten und ihr Patch-Management nicht automatisieren. Der zweite: Ungetestete Patches können mehr Probleme verursachen als lösen. Mit diesen fünf Best Practices für das SQL Server Patch-Management gehört der Stress rund um das SQL-Patching der Vergangenheit an:
1) SQL Server regelmäßig patchen
Viele IT-Fachleute folgen beim SQL Server-Patching dem Motto „Never change a running system“. Patching mag mühsam und zeitaufwendig sein, aber es ist unverzichtbar, damit Ihre Server optimal arbeiten und sicher bleiben. Empfohlen wird, SQL Server regelmäßig zu patchen: in kleinen Unternehmen mindestens einmal im Monat, in großen Unternehmen häufiger.
2) Einen Rollback-Plan für den Notfall erstellen
Manchmal verursachen Patches mehr Probleme, als sie beheben. Dann ist ein Rollback-Plan Gold wert. Wer weiß, wie sich ein Patch deinstallieren lässt, und bereits vor dem ersten Zwischenfall einen Rollback-Plan aufgestellt hat, kann im Notfall schnell reagieren.
3) Nicht patchen, während Agent-Tasks laufen
Wenn SQL Agent-Tasks aktiv sind, deaktivieren Sie den SQL Agent vor dem Patching vorübergehend. Startende oder laufende Agent-Tasks stören den Patch-Vorgang. Umgehen Sie das Problem am besten komplett, indem Sie den Agent bis zum Abschluss des Patchings kurz abschalten.
4) Benutzer:innen über anstehende Patches informieren
Da SQL Server-Patches zu Ausfällen führen und die Serverleistung verlangsamen können, sollten Sie alle Beteiligten über die Updates informieren. So können sich Benutzer:innen vorbereiten und ihre Arbeit bei Bedarf um den Patch-Zeitplan herum organisieren.
5) Einen Zeitplan für das SQL-Patching aufstellen
Zu den Best Practices beim Server-Patching gehört ein fester Zeitplan. Wer das Patch-Management proaktiv automatisiert, sorgt dafür, dass alle SQL Server sicher und aktuell bleiben. Zudem entlastet Automatisierung die IT-Teams und steigert die IT-Effizienz.
So automatisieren Sie das Patch-Management für Server
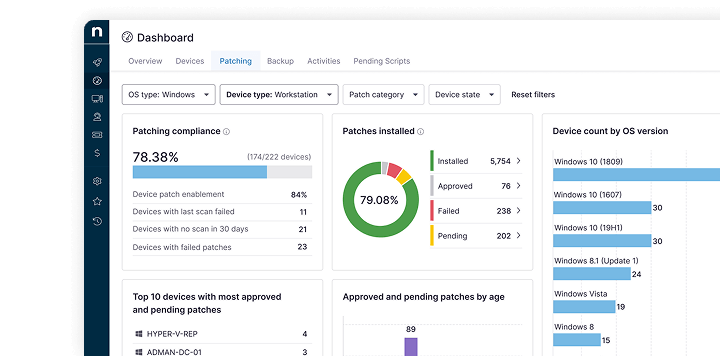
Der Schlüssel zur Automatisierung des Server-Patch-Managements liegt in der passenden Lösung für Ihr IT-Team. Ihr Tool für das Server-Patching sollte Patch-Prozesse automatisieren, Patch-Richtlinien und -Zeitpläne erstellen, Transparenz und Berichterstattung bieten und sich in Ihre übrigen IT-Lösungen integrieren. Sind die Patch-Richtlinien einmal eingerichtet, kann sich Ihr IT-Team wichtigeren Aufgaben widmen und die schwere Arbeit beim Server-Patching dem Tool überlassen.
Verbessern Sie Ihr Server-Patch-Management mit zuverlässigen Automatisierungstools von NinjaOne.
Automatisieren Sie Ihr SQL Server-Patching
SQL Server-Patching ist entscheidend für die Gesundheit und Sicherheit Ihrer IT-Umgebung. Wer das SQL Server Patch-Management automatisiert, reduziert menschliche Fehler und stellt sicher, dass Daten in den richtigen Händen bleiben. Warten Sie nicht erst auf einen Datenverlust, bevor Sie Patch-Management zur Priorität machen: Automatisieren Sie Ihr SQL-Patching und schützen Sie Ihre IT-Umgebungen proaktiv vor Angriffen.