Belangrijkste punten
- Vulnerability management combineert beoordeling (scannen) met herstel (patching en configuratie). Veel leveranciers zijn gespecialiseerd in één van beide; kies de beste oplossing op basis van uw eigen hiaat.
- De beste vulnerability management tools in 2026: 1. NinjaOne, 2. Sprinto, 3. Automox, 4. Orca Security, 5. Tenable Nessus, 6. Saner CVEM, 7. Qualys VMDR, 8. InsightVM, 9. VulScan, 10. Arctic Wolf.
- De beste vulnerability management tool biedt automatisering (stil en volgens planning), realtime rapportage en notificaties, risicogebaseerde prioritering en continue detectie met volledig zicht op alle assets (“enkel dashboard”).
- NinjaOne springt eruit dankzij uniform zicht op endpoints met Windows, macOS en Linux, zero-touch patching en scripting voor snel herstel en een sterke gebruiksvriendelijkheid; gebruikersreviews noemen ook de snelle weg naar een hoge patch compliance.
Op zoek naar de beste vulnerability management tools die vandaag op de markt zijn? Dan bent u hier aan het juiste adres. Wij deden al het onderzoek, verzamelden data van toonaangevende reviewsites (zoals G2 en Capterra) en stelden deze uitgebreide gids samen over waar u op moet letten bij het kiezen van de beste software voor vulnerability management voor uw bedrijf.
Wilt u snel een visueel overzicht? Bekijk dan onze videogids: De beste vulnerability management tools voor IT-professionals
De beste vulnerability management tools in één oogopslag
|
Positie |
Leverancier | Type software | Functies |
Informatie over trial |
| 1 | NinjaOne | Uniforme IT-operations met vulnerability management | Zero-touch patching, realtime monitoring, automatisering, ondersteuning voor meerdere OS’en | 14 dagen gratis trial |
| 2 | Sprinto | Compliance en vulnerability management | Geautomatiseerd herstel, beleidshandhaving, risicoprioritering | 14 dagen gratis trial |
| 3 | Automox | Cloud-native patching en vulnerability management | Vulnerability sync, geautomatiseerde patching op meerdere platforms, configuratiebeheer | 15 dagen gratis trial |
| 4 | Orca Security | Cloud-native application protection platform (CNAPP) | Scannen van endpoints en cloudworkloads, risicogebaseerd herstel, automatisering | Demo of trial beschikbaar |
| 5 | Tenable Nessus | Cloud-based vulnerability management | Asset discovery, geautomatiseerde risicoprioritering, realtime scannen en rapportage | 7 dagen gratis trial |
| 6 | Saner CVEM | Eindpuntbeveiliging en vulnerability management | Continu scannen, patch-implementatie, compliancecontroles (PCI, HIPAA, NIST) | Gratis trial beschikbaar |
| 7 | Qualys VMDR | Cloud-based vulnerability management en patching | Assetdetectie, continue monitoring, geprioriteerd herstel | 30 dagen gratis trial |
| 8 | InsightVM | Vulnerability management in de cloud en on-premises | Scans met en zonder agent, live dashboards, beleidsbeoordelingen, integraties | 30 dagen gratis trial |
| 9 | VulScan | Scanner voor vulnerability management | Interne scans, multi-tenant beheer, ruisreductie bij notificaties | Alleen demo op aanvraag |
| 10 | Arctic Wolf | Managed service voor vulnerability management | Continu scannen, risicobeheer met concierge-begeleiding, geautomatiseerd herstel | Alleen demo op aanvraag |
Wat zijn vulnerability management tools?
Vulnerability management is het proces van het identificeren, beoordelen, verhelpen en beheren van cybersecurity-kwetsbaarheden in uw IT-netwerk. Het is een cruciaal onderdeel van elke sterke IT-omgeving, vooral omdat onopgeloste beveiligingsproblemen uw organisatie blootstellen aan datalekken en andere cyberdreigingen.
De beste vulnerability management tools verkleinen het aanvalsoppervlak van uw IT-netwerk, verbeteren het beveiligingsbeleid van uw organisatie, helpen u voldoen aan wettelijke compliance-eisen en beperken bedrijfsrisico’s. Vulnerability management speelt dus een cruciale rol in het succes van uw bedrijf. Je zou zelfs kunnen stellen dat elk succesvol bedrijf een vorm van interne vulnerability management tool heeft.
4 belangrijke functies van de beste vulnerability management tools
1. Automatisering
Uw oplossing voor vulnerability management hoort geruisloos op de achtergrond te werken met geautomatiseerde scans en notificatiesystemen. Houd er rekening mee dat vulnerability management weliswaar bedoeld is om zwakke plekken en fouten in uw IT-netwerk te verminderen, maar dat uw tool uw eindgebruikers niet mag storen. Dat lukt het best met IT Automation die handmatig ingrijpen beperkt en uw IT-technici de ruimte geeft voor taken met meer waarde.
2. Rapportage en notificaties
Rapportage voor uw vulnerability management moet robuust en effectief zijn en in realtime plaatsvinden. Dat laatste is uiterst belangrijk: uw rapportagetool moet nauwkeurige rapporten kunnen genereren op basis van de meest recente data. Zo kunnen u en uw IT-team precies de juiste acties uitvoeren om problemen op te lossen.
3. Problemen prioriteren
Goede oplossingen voor vulnerability management kunnen problemen prioriteren op basis van ernst. Dat verbetert de prestaties van uw IT-team, omdat elke technicus precies weet wat zijn werklast is en welk probleem als eerste moet worden opgelost. Kies indien mogelijk een leverancier die bekendstaat om zijn snelle eerste reactietijden.
4. Detectie van kwetsbaarheden
Vulnerability management draait om een proactieve IT-aanpak. Dat betekent: gedetecteerde problemen oplossen en uw IT-netwerk continu scannen om zwakke plekken of kwetsbaarheden te ontdekken. Door actief naar kwetsbaarheden te zoeken, blijft uw organisatie opkomende risico’s voor, past u uw verdediging tijdig aan en behoudt u uw concurrentievoordeel.
Welke tools combineren vulnerability scanning en management?
Als u wilt begrijpen wat een vulnerability management tool doet, is het één ding om kwetsbaarheden te scannen en iets heel anders om die detectie te combineren met herstel. Dit onderscheid is belangrijk, omdat sommige bedrijven de voorkeur geven aan een oplossing die beide functies biedt en zo de kloof dicht tussen het vinden van een kwetsbaarheid en het verhelpen ervan.
De oplossingen in dit artikel die vulnerability scanning en management combineren zijn:
- NinjaOne, dat uniforme monitoring met de waarde van een scan combineert met zero-touch patching in één portaal
- Saner CVEM, dat continu scannen biedt met native patch-implementatie
- Automox, dat detectie koppelt aan geautomatiseerde patching op meerdere platforms
- Qualys VMDR, dat detectie en geprioriteerd herstel levert in één platform
- Arctic Wolf, met continu scannen en geautomatiseerde workflows voor herstel
De diepgang van het herstel verschilt wel per leverancier; het herstel van Arctic Wolf verloopt bijvoorbeeld via een concierge-securityteam in plaats van via selfservice-automatisering. Lees daarom hieronder de volledige beschrijving van elke tool om te zien hoe “gecombineerd scannen en herstellen” in de praktijk uitpakt.
Zo gebruikt u deze gids over de beste vulnerability management tools
Bij het gebruik van deze gids is het belangrijk te onthouden dat vulnerability management als categorie in essentie uit twee functies bestaat:
- Beoordeling van kwetsbaarheden, waaronder het scannen van devices en endpoints op mogelijke technische gebreken
- Herstel van kwetsbaarheden, waarbij strategieën met en zonder patches worden ingezet om uw IT-netwerk gezond te houden
Veel bedrijven zijn gespecialiseerd in één van beide functies van vulnerability management. Ze voeren mogelijk alleen continue en regelmatige scans uit of implementeren software voor geautomatiseerd patchbeheer om zakelijke applicaties op een endpoint device bij te werken.
Welke leverancier het best bij u past hangt af van waarvoor u uw vulnerability management tool nodig hebt. Zoek idealiter software waarmee u proactief zwakke plekken aanpakt, uw huidige IT-verdediging versterkt en het risico op cyberaanvallen verkleint.
Ontdek NinjaOne Endpoint Management
Combineer inzicht en controle over alle devices en maak workflows minder complex, efficiënter en veiliger, allemaal via één console.
Ontdek meer.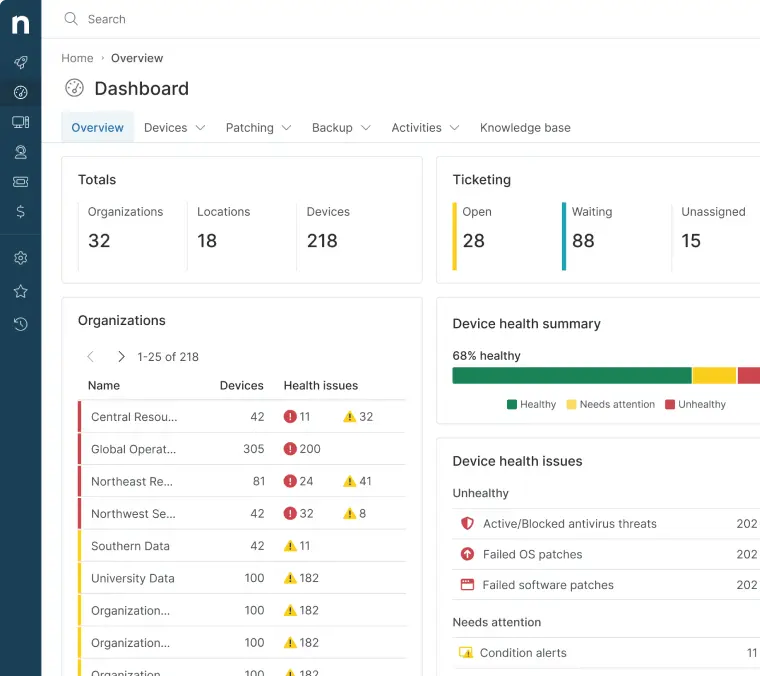
De 10 beste vulnerability management tools voor IT-professionals
Alle beoordelingsdata van G2 en Capterra per september 2026.
1. NinjaOne
NinjaOne is een uniform platform voor IT-operations met een functie voor vulnerability management en mitigatie die uw blootstelling aan zwakke plekken in de beveiliging minimaliseert via realtime monitoring, notificaties en krachtige automatisering. U identificeert en verhelpt er snel patch- en configuratieproblemen mee op al uw Windows-, macOS– en Linux-devices vanuit een enkel dashboard.
NinjaOne gelooft in proactieve monitoring van devices en ondersteunt IT-teams met actuele mogelijkheden voor zero-touch patching en scripting. NinjaOne is gebouwd door een team met samen meer dan een eeuw ervaring in IT Management en het vulnerability management helpt u 360 graden zicht te krijgen op uw volledige IT-landschap vanuit één intuïtief portaal dat eenvoudig in gebruik te nemen, te leren en te beheersen is.
Neem de regie over vulnerability management voordat aanvallers de gaten als eerste vinden.
Start uw gratis trial van NinjaOne Vulnerability Management of bekijk een gratis demo.
Het meest geschikt voor
NinjaOne werkt het best voor IT-teams en MSP’s die uniform beheer, patching en risicogebaseerde prioritering van kwetsbaarheden nodig hebben voor Windows-, macOS- en Linux-devices vanuit één portaal.
Sterke punten van NinjaOne
1. Architectuur zonder scans en zonder impact op endpoints
NinjaOne gebruikt een server-side correlatiearchitectuur die verstoring voor eindgebruikers voorkomt. Het scannen gebeurt dus aan de serverkant, waardoor pieken in agentprestaties of vertragingen op endpoints tijdens de beoordeling uitblijven. Ook de overhead van scanplanning verdwijnt, wat betekent dat IT-teams geen scancycli hoeven te plannen, beheren of af te wachten. Daardoor komen kwetsbaarheden sneller aan het licht en worden ze sneller verholpen, terwijl de kwetsbaarheidsdata actueel blijft in plaats van alleen direct na een scan te kloppen.
2. Autonoom patchbeheer
NinjaOne Patch Management beperkt de blootstelling aan kwetsbaarheden doordat alle endpoints consistent worden voorzien van de nieuwste beveiligingspatches voor besturingssystemen en software. IT-teams kunnen ook patching van derden uitvoeren, zodat alle mogelijke aanvalsoppervlakken up-to-date blijven met de nieuwste beveiligingspatches. NinjaOne automatiseert patching om vertraging te beperken en consistentie op schaal te garanderen, waardoor organisaties bekende kwetsbaarheden sneller verhelpen, aanvalsoppervlakken verkleinen en blijven voldoen aan beveiligings- en wettelijke eisen.
3. Intelligente beoordeling van kwetsbaarheden
Met NinjaOne kunnen IT-teams eenvoudiger de meest kritieke kwetsbaarheden als eerste aanpakken. NinjaOne benut risicogebaseerd beleid en geautomatiseerde patch-implementatie om kwetsbaarheden te identificeren, analyseren en rangschikken op basis van ernst, exploiteerbaarheid en impact op de business. NinjaOne Patch Intelligence AI versterkt dit verder door adviezen van leveranciers, implementatiesignalen en telemetrie van patches uit de praktijk te analyseren om de gezondheid van een patch te bepalen. Zo worden risicovolle CVE’s automatisch gepauzeerd terwijl stabiele updates doorgaan. IT-professionals gebruiken deze AI-gestuurde beoordeling om beter onderbouwde beslissingen te nemen over patch-implementatie die de uitvaltijd van systemen beperken en de stabiliteit van patches waarborgen.
4. Koppeling van kwetsbaarheid aan patch
NinjaOne vereenvoudigt het voorkomen van dreigingen door gedetecteerde kwetsbaarheden automatisch te koppelen aan de specifieke patches die ze verhelpen. Daarmee vervalt het handmatig kruislings vergelijken van patches en kwetsbaarheden volledig, wat herstelbeslissingen versnelt. Bovendien verkort deze koppeling de tijd tussen blootstelling en oplossing aanzienlijk, waardoor het venster dat aanvallers kunnen misbruiken kleiner wordt.
5. Inzicht in blootstelling van offline devices
Als onderdeel van het inzicht in blootstelling onthoudt NinjaOne de laatst bekende softwarestatus van een beheerd device wanneer dat offline is. Vervolgens kan het nieuw bekendgemaakte kwetsbaarheden matchen met die laatst bekende status, zelfs terwijl het device nog offline is. Zodra het device opnieuw verbinding maakt, kan het herstel dus meteen starten, zonder eerst op een nieuwe scan te wachten.
6. Klantenservice van wereldklasse
Het team van deskundige technische experts van NinjaOne zet zich in om IT-teams en MSP’s te laten slagen met uiterst responsieve ondersteuning. Met een gemiddelde CSAT Score van 98% onderscheidt NinjaOne zich van concurrenten door de snelle reactietijden van het supportteam. NinjaOne wordt consequent als nummer 1 beoordeeld op klantenondersteuning en helpt organisaties problemen snel op te lossen en uitvaltijd te beperken.
Wat gebruikers zeggen
Michael Moore, CIO van Carahsoft, stond voor de uitdaging om te voldoen aan de technologische behoeften van de hypergroei van het bedrijf. Belast met meerdere overbodige en inefficiënte tools zocht Moore een allesomvattende tool die hem kon helpen het beveiligingsbeleid van Carahsoft te handhaven.
“NinjaOne helpt ons ons beveiligingsprofiel te versterken door onze machines up-to-date te houden met de nieuwste patches. Met NinjaOne kunnen we ook eenvoudig beveiligingsconfiguraties uitrollen en endpoints efficiënter herstellen. Het is ongelooflijk intuïtief voor ons team”, aldus Moore. “We zetten NinjaOne in voor ons beveiligingsbeleid en slagen erin volledig te voldoen aan de strengste complianceframeworks van de publieke sector.”
Lees meer klantverhalen van NinjaOne of bekijk de reviews van NinjaOne.
Reviews van NinjaOne op G2
| Categorie | Beoordeling NinjaOne |
| Totaal | 4,7 van de 5 (5.037) |
| Is het product een goede zakelijke partner gebleken? | 9,4 |
| Kwaliteit van de ondersteuning | 9,1 |
| Gebruiksgemak voor beheerders | 9,1 |
| Gebruiksgemak | 9,1 |
Reviews van NinjaOne op Capterra
| Categorie | Beoordeling NinjaOne |
| Totaal | 4,7 van de 5 (298) |
| Gebruiksgemak | 4,7 |
| Klantenservice | 4,7 |
| Functies | 4,5 |
| Prijs-kwaliteitverhouding | 4,6 |
Los kritieke kwetsbaarheden proactief op met de vulnerability management tools van NinjaOne.
2. Sprinto
Sprinto is compliance-beheersoftware waarmee organisaties strikte beveiligingscontroles kunnen implementeren en compliance met wettelijke standaarden kunnen handhaven. Dit platform biedt vulnerability management via functies als realtime notificaties en geautomatiseerde herstelworkflows. Daarnaast bevat het kant-en-klare compliancesjablonen en rapportage voor frameworks als SOC 2, ISO 27001, NIST CSF 2.0, GDPR en HIPAA.
Gebruikers kunnen ook de add-onmodule Vulnerability Management van Sprinto inzetten om de oplossing uit te breiden met mogelijkheden als risicogebaseerde prioritering van kwetsbaarheden. Sprinto leunt op integratie met scantools van derden, zoals Qualys of AWS Inspector, om de monitoring aan te vullen en kwetsbaarheden te markeren voor herstel. Deze module zorgt er ook voor dat IT-omgevingen regelmatig worden gescand en dat gedetecteerde risico’s via geautomatiseerde workflows worden opgelost.
Het meest geschikt voor
Sprinto is een passende oplossing voor cloud-first organisaties in sterk gereguleerde sectoren die aan meerdere beveiligingsframeworks moeten voldoen.
Functies
- Notificaties: Geautomatiseerde notificaties informeren gebruikers over mogelijke risico’s en bieden concrete vervolgstappen.
- Automatisering: Met Sprinto kunnen technici processen voor vulnerability management automatiseren voor meer efficiëntie en veiligheid.
- Rapportage: Dankzij de ingebouwde compliancerapportage van het platform voldoen gebruikers aan de compliance-eisen van HIPAA, SOX en PCI DSS.
Minpunten
- Integratie: Reviewers lopen regelmatig tegen integratieproblemen aan, zoals onduidelijke foutmeldingen, tijdens het gebruik van Sprinto.
- Beperkte aanpassingsmogelijkheden: Volgens reviews op G2 zouden gebruikers van Sprinto meer aanpassingsmogelijkheden en flexibiliteit in rapportage waarderen.
- Begeleiding: Gebruikers van Sprinto melden dat de begeleiding duidelijker kan als het gaat om de onboardingdocumentatie van het platform.
Reviews van Sprinto op G2
| Categorie | Beoordeling Sprinto |
| Totaal | 4,7 van de 5 (1.685) |
| Is het product een goede zakelijke partner gebleken? | 9,5 |
| Kwaliteit van de ondersteuning | 9,4 |
| Gebruiksgemak voor beheerders | 9,3 |
| Gebruiksgemak | 9,2 |
Reviews van Sprinto op Capterra
| Categorie | Beoordeling Sprinto |
| Totaal | 4,7 van de 5 (86) |
| Gebruiksgemak | 4,8 |
| Klantenservice | 4,7 |
| Functies | 4,7 |
| Prijs-kwaliteitverhouding | 4,7 |
3. Automox
Automox biedt een end-to-end oplossing voor het detecteren van kwetsbaarheden waarmee u uiteenlopende cyberkwetsbaarheden kunt identificeren en rapporteren. Vulnerability Sync brengt twee cruciale functies (detectie en herstel van kwetsbaarheden) samen in één dashboard. Het gebruikt detectiedata van CrowdStrike, Tenable en Qualys die eenvoudig in het Automox-systeem kan worden geüpload. Automox zet automatisering op meerdere platforms en beleidsgebaseerde configuratie in om Windows-, macOS- en Linux-systemen te patchen, configureren, beheren en controleren naast de ingelezen scandata.
Bekijk hoe Automox zich verhoudt tot NinjaOne of lees een diepgaandere review van alternatieven voor Automox.
Het meest geschikt voor
Automox is waardevol voor organisaties die uiteenlopende besturingssystemen en applicaties van derden gebruiken.
Functies
- Patchbeheer: IT-professionals kunnen hun patchprocessen automatiseren met Automox.
- Ondersteuning voor meerdere platforms: Met Automox verhelpen gebruikers kwetsbaarheden in Windows, Linux en macOS.
- Geautomatiseerd herstel: Het platform detecteert, ordent en presenteert kritieke kwetsbaarheden zodat gebruikers ze snel kunnen oplossen.
Minpunten
- Updates: Volgens reviews op G2 kampt Automox regelmatig met updateproblemen (bijvoorbeeld bij stuurprogramma-updates) die de productiviteit kunnen beïnvloeden.
- Trage prestaties: Automox kan traag reageren, vooral bij het opnieuw verbinden met devices.
- Toegangsproblemen: Reviews op G2 melden dat gebruikers toegangsproblemen kunnen ervaren, zoals moeite met het inzien van logs, waardoor ze uitgebreid in de documentatie moeten zoeken.
Reviews van Automox op G2
| Categorie | Beoordeling Automox |
| Totaal | 4,5 van de 5 (324) |
| Is het product een goede zakelijke partner gebleken? | 9,0 |
| Kwaliteit van de ondersteuning | 8,8 |
| Gebruiksgemak voor beheerders | 8,8 |
| Gebruiksgemak | 8,9 |
Reviews van Automox op Capterra
| Categorie | Beoordeling Automox |
| Totaal | 4,7 van de 5 (153) |
| Gebruiksgemak | 4,8 |
| Klantenservice | 4,7 |
| Functies | 4,5 |
| Prijs-kwaliteitverhouding | 4,6 |
4. Orca Security
Orca Security levert cloud-native vulnerability management met full-stack zicht op AWS-, Azure-, Google Cloud- en Kubernetes-omgevingen zonder agents. Het platform scant workloads, containers en configuraties op het niveau van de cloudinfrastructuur, waarmee blinde vlekken verdwijnen zonder dat de prestaties van productiesystemen eronder lijden. Orca Security combineert detectie van kwetsbaarheden, beheer van misconfiguraties, scannen op malware en compliance-monitoring in één oplossing die is toegesneden op cloud-first organisaties.
Het meest geschikt voor
Orca Security past het best bij bedrijven die afhankelijk zijn van cloudservices en hun cloudsystemen en -data willen beveiligen.
Functies
- Vulnerability management in de cloud: Het platform identificeert en prioriteert continu kwetsbaarheden in workloads, containers en VM’s in cloudomgevingen.
- Risicogebaseerde prioritering: Orca Security plaatst kwetsbaarheidsdata in context om de meest kritieke risico’s als eerste te belichten.
- Focus op compliance: Het platform zorgt voor continue compliancerapportage voor frameworks als PCI, HIPAA, NIST en CIS.
Minpunten
- Beveiliging: Sommige gebruikers van het platform noemen uitdagingen bij de detectie van kwetsbaarheden, wat de probleemoplossing bemoeilijkt.
- Valse positieven: Andere reviews wijzen op de nadelen van veelvuldige valse positieven bij het gebruik van het platform.
- Dashboard: Sommige gebruikers van Orca Security geven aan dat de UI overweldigend kan aanvoelen, waardoor het lastig is om snel de benodigde informatie voor probleemoplossing te vinden.
Reviews van Orca Security op G2
| Categorie | Orca Security |
| Totaal | 4,7 van de 5 (313) |
| Is het product een goede zakelijke partner gebleken? | 9,47 |
| Kwaliteit van de ondersteuning | 9,1 |
| Gebruiksgemak voor beheerders | 9,0 |
| Gebruiksgemak | 9,2 |
Reviews van Orca Security op Capterra
| Categorie | Orca Security |
| Totaal | 4,8 van de 5 (60) |
| Gebruiksgemak | 4,7 |
| Klantenservice | 4,8 |
| Functies | 4,7 |
| Prijs-kwaliteitverhouding | 4,6 |
5. Tenable Nessus
Tenable Nessus is een platform voor het beoordelen van kwetsbaarheden dat organisaties helpt zwakke plekken in de beveiliging van hun IT-assets te identificeren, te beoordelen en te prioriteren via uitgebreide scans en analyses.
Het meest geschikt voor
Tenable Nessus past bij cybersecurityprofessionals en IT-teams, vooral in de technologie- en softwareontwikkelingssector.
Functies
- Assetdetectie: Tenable Nessus biedt continue asset discovery en beoordeelt die assets op kwetsbaarheden.
- Threat intelligence: De oplossing automatiseert prioritering om de meest kritieke kwetsbaarheden als eerste te verhelpen.
- Automatisering: Tenable Nessus automatiseert processen voor beoordeling en beheer van kwetsbaarheden voor meer efficiëntie.
Minpunten
- Complexe interface: Het platform kent een steile leercurve en past mogelijk beter bij ervaren IT-professionals.
- Scannen op kwetsbaarheden: Het realtime scannen van Tenable Nessus kan volgens reviews beter.
- Beperkte functies: Reviews melden dat de functies beperkt zijn, bijvoorbeeld rond hostcapaciteit en het testen van mobiele apps.
Reviews van Tenable Nessus op G2
| Categorie | Beoordeling Tenable Nessus |
| Totaal | 4,5 van de 5 (309) |
| Is het product een goede zakelijke partner gebleken? | 8,7 |
| Kwaliteit van de ondersteuning | 8,4 |
| Gebruiksgemak voor beheerders | 8,9 |
| Gebruiksgemak | 8,9 |
Reviews van Tenable Nessus op Capterra
| Categorie | Beoordeling Tenable Nessus |
| Totaal | 4,7 van de 5 (94) |
| Gebruiksgemak | 4,6 |
| Klantenservice | 4,3 |
| Functies | 4,6 |
| Prijs-kwaliteitverhouding | 4,5 |
6. Saner CVEM
Saner CVEM, voorheen bekend als SanerNow, is een oplossing voor vulnerability management van SecPod. Het biedt uiteenlopende tools om kwetsbaarheden te scannen, detecteren, analyseren en te verhelpen via patch-updates. Saner CVEM is daarnaast een compleet platform voor eindpuntbeveiliging waarmee uw IT-afdeling continu kwetsbaarheden kan identificeren en mogelijke risico’s in uw netwerk kan doorgronden. De oplossing helpt u te voldoen aan normen als PCI, HIPAA, NIST 800-53 en NIST 800-171.
Volgens de eigen website bevat Saner CVEM ruim 100.000 controles en meer dan 150 native patches en patches van derden.
Het meest geschikt voor
Saner CVEM wordt aanbevolen voor MSP’s en interne IT-teams met verspreide of hybride teams.
Functies
- Enkel dashboard: Saner CVEM biedt een uniform platform voor cyberhygiëne.
- Patchbeheer: Gebruikers kunnen met Saner CVEM updates en patches voor het OS en applicaties van derden uitrollen.
- Workflows voor vulnerability management: Gebruikers kunnen met de oplossing ook aanvalsoppervlakken verkleinen.
Minpunten
- Integraties: Gebruikers van Saner CVEM zouden soepelere integraties waarderen tijdens het gebruik van het platform.
- Trage prestaties: Gebruikers melden dat Saner CVEM gevoelig is voor trage prestaties, vooral tijdens de installatie, wat de algehele bruikbaarheid beïnvloedt.
- Cloudintegratie: Reviews geven aan dat de beperkte cloudintegratie van het platform workarounds en zelfs eigen scripts vereist.
Reviews van Saner CVEM op G2
| Categorie | Beoordeling Saner CVEM |
| Totaal | 4,5 van de 5 (76) |
| Is het product een goede zakelijke partner gebleken? | 9,1 |
| Kwaliteit van de ondersteuning | 9,2 |
| Gebruiksgemak voor beheerders | 9,0 |
| Gebruiksgemak | 8,6 |
Reviews van Saner CVEM op Capterra
| Categorie | Beoordeling Saner CVEM |
| Totaal | 4,5 van de 5 (29) |
| Gebruiksgemak | 4,4 |
| Klantenservice | 4,6 |
| Functies | 4,6 |
| Prijs-kwaliteitverhouding | 4,5 |
7. Qualys VMDR
Qualys VMDR helpt u beveiligingsrisico’s in uw hybride IT-, OT- en IoT-omgevingen te meten, te communiceren en weg te nemen. De software voor vulnerability management helpt u bekende en onbekende risico’s te meten, kwetsbaarheden te prioriteren en devices overal te patchen. Qualys detecteert daarnaast continu en in realtime kritieke kwetsbaarheden en misconfiguraties op mobiele devices, besturingssystemen en applicaties.
Het meest geschikt voor
Qualys werkt het best voor grote ondernemingen met uiteenlopende devices en voor organisaties die aan wettelijke normen moeten voldoen.
Functies
- Assetdetectie: Met de oplossing kunnen gebruikers assets automatisch identificeren.
- Realtime monitoring: Qualys detecteert kritieke misconfiguraties en kwetsbaarheden in software.
- Geprioriteerd herstel: Qualys automatiseert het kwantificeren van kritieke kwetsbaarheden en het herstel ervan.
Minpunten
- Complexe functies: Gebruikers op G2 geven aan dat het lastig kan zijn om door de complexiteit van de functies van het Qualys-platform heen te komen.
- Rapportage: Reviews melden dat het genereren van rapporten tijdrovend is en beter kan.
- Gebruiksvriendelijkheid: Volgens reviews is de interface van het platform complex en lastig te navigeren.
Reviews van Qualys VMDR op G2
| Categorie | Beoordeling Qualys VMDR |
| Totaal | 4,4 van de 5 (168) |
| Is het product een goede zakelijke partner gebleken? | 8,5 |
| Kwaliteit van de ondersteuning | 8,1 |
| Gebruiksgemak voor beheerders | 8,5 |
| Gebruiksgemak | 8,6 |
Reviews van Qualys VMDR op Capterra
| Categorie | Beoordeling Qualys VMDR |
| Totaal | 4,0 van de 5 (33) |
| Gebruiksgemak | 4,0 |
| Klantenservice | 4,0 |
| Functies | 4,2 |
| Prijs-kwaliteitverhouding | 3,9 |
8. InsightVM (Nexpose)
InsightVM van Rapid7 helpt u actieve kwetsbaarheden snel te ontdekken en te prioriteren. Naast volledig zicht op uw IT-assets kunt u met InsightVM proactief gedetecteerde beveiligingsfouten verhelpen vanuit één portaal. Andere functies zijn lichtgewicht endpointagents, live dashboards, actieve risicoscores, geïntegreerde threat feeds en beleidsbeoordelingen.
InsightVM integreert met meer dan 40 zakelijke applicaties, waaronder InsightIDR, Splunk en ServiceNow.
Het meest geschikt voor
InsightVM wordt aanbevolen voor middelgrote tot grote bedrijven met hybride omgevingen die on-premises, cloud- en gevirtualiseerde infrastructuur omvatten.
Functies
- Realtime scannen: InsightVM biedt scannen op kwetsbaarheden met en zonder agent.
- Herstelrapporten: Gebruikers kunnen aanpasbare rapporten genereren om IT-compliance te waarborgen.
- Assets labelen: IT-professionals kunnen IT-assets indelen op basis van kritiek belang en risico voor geprioriteerd herstel.
Minpunten
- Zware belasting: Gebruikers geven aan dat InsightVM kampt met hoog geheugengebruik.
- Prestaties: Reviews op G2 melden dat gebruikers van InsightVM regelmatig prestatieproblemen ervaren, vooral tijdens het uitvoeren van scans.
- Complexe installatie: Volgens reviews kost de eerste installatie van InsightVM veel tijd en middelen.
Reviews van InsightVM (Nexpose) op G2
| Categorie | Beoordeling InsightVM (Nexpose) |
| Totaal | 4,4 van de 5 (80) |
| Is het product een goede zakelijke partner gebleken? | 9,3 |
| Kwaliteit van de ondersteuning | 8,0 |
| Gebruiksgemak voor beheerders | 9,0 |
| Gebruiksgemak | 8,8 |
Reviews van InsightVM (Nexpose) op Capterra
| Categorie | Beoordeling InsightVM (Nexpose) |
| Totaal | 4,3 van de 5 (18) |
| Gebruiksgemak | 3,8 |
| Klantenservice | 3,7 |
| Functies | 4,3 |
| Prijs-kwaliteitverhouding | 3,9 |
9. VulScan
VulScan biedt compleet en geautomatiseerd scannen op kwetsbaarheden. Uw IT-afdeling detecteert en prioriteert er zwakke plekken mee die hackers kunnen misbruiken, zodat u met een gerust hart kunt ondernemen. Het is ook een product van RapidFire Tools, een bedrijf van Kaseya.
VulScan kan meerdere netwerkomgevingen op schaal beheren, zodat u op elk moment een onbeperkt aantal netwerken van elke omvang kunt beheren. Het presenteert zichzelf als een oplossing voor het scannen van kwetsbaarheden die zowel binnen als buiten de netwerken werkt die u beheert.
Het meest geschikt voor
VulScan werkt het best voor MSP’s die kwetsbaarheden in meerdere klantomgevingen willen volgen en verhelpen.
Functies
- Intern vulnerability management: VulScan automatiseert interne scans op kwetsbaarheden voor netwerken en Windows-devices.
- Multi-tenant beheer: Het platform voor vulnerability management helpt gebruikers meerdere netwerken te monitoren en te beheren vanuit één dashboard.
- Beheer van ruis bij kwetsbaarheden: IT-professionals kunnen criteria instellen die het verwijderen van herhaalde notificaties en valse positieven automatiseren.
Minpunten
- Complexe interface: Reviews van VulScan op G2 melden dat de interface lastig te navigeren is, wat de productiviteit van gebruikers beïnvloedt.
- Eerste installatie: Reviewers vinden de installatie van VulScan ingewikkeld omdat het proces uitgebreide configuratie vereist.
- Rapportage: Gebruikers geven aan dat de rapportagefunctie beperkt is en dat gegenereerde rapporten details missen die nodig zijn voor inzicht en probleemoplossing.
Reviews van VulScan op G2
| Categorie | Beoordeling VulScan |
| Totaal | 4,1 van de 5 (121) |
| Is het product een goede zakelijke partner gebleken? | 8,2 |
| Kwaliteit van de ondersteuning | 8,1 |
| Gebruiksgemak voor beheerders | 7,9 |
| Gebruiksgemak | 8,1 |
Reviews van VulScan op Capterra
| Categorie | Beoordeling VulScan |
| Totaal | 4,0 van de 5 (9) |
| Gebruiksgemak | 4,1 |
| Klantenservice | 4,2 |
| Functies | 3,3 |
| Prijs-kwaliteitverhouding | 4,2 |
10. Arctic Wolf
Arctic Wolf biedt Managed Risk, een managed service met concierge-begeleiding die de omgeving in kaart brengt, benchmarkt en weerbaarder maakt tegen digitale risico’s via continu scannen en begeleid herstel. De software helpt u bij prioritering en persoonlijke bescherming door uw concierge-securityteam.
Naast managed detection and response, continu kwetsbaarheden- en risicobeheer en managed security awareness kunnen gebruikers optionele add-ons aanvragen, zoals incident response. Alle pakketten benutten hoe dan ook machinaal leren en eigen detectieregels voor persoonlijke bescherming.
Het meest geschikt voor
Arctic Wolf werkt het best voor kleine en middelgrote bedrijven die meer zicht willen op hun IT-omgeving.
Functies
- Monitoring van devices: De oplossing biedt continue monitoring van endpoints, netwerken en cloudomgevingen.
- Scannen op kwetsbaarheden: Arctic Wolf scant de IT-assets van een organisatie op mogelijke aangrijpingspunten voor cyberaanvallen.
- Herstel: Geautomatiseerde herstelworkflows maken het eenvoudiger om kwetsbaarheden aan te pakken.
Minpunten
- Leercurve: Sommige reviews op G2 melden een steile leercurve bij het vertrouwd raken met het functiepakket van Arctic Wolf.
- Cybersecurityrisico’s: Gebruikers zijn vaak overweldigd door het aantal gerapporteerde beveiligingsrisico’s van het platform en wensen verbeteringen in de meldingen.
- Dashboardproblemen: Reviews noemen problemen met het dashboard van Arctic Wolf en melden vertraging bij het oplossen van kwetsbaarheden.
Reviews van Arctic Wolf op G2
| Categorie | Beoordeling Arctic Wolf |
| Totaal | 4,7 van de 5 (280) |
| Is het product een goede zakelijke partner gebleken? | 9,5 |
| Kwaliteit van de ondersteuning | 9,4 |
| Gebruiksgemak voor beheerders | 9,1 |
| Gebruiksgemak | 9,2 |
Reviews van Arctic Wolf op Capterra
| Categorie | Beoordeling Arctic Wolf |
| Totaal | 3,0 van de 5 (2) |
| Gebruiksgemak | 3,5 |
| Klantenservice | 3,5 |
| Functies | 3,0 |
| Prijs-kwaliteitverhouding | 2,5 |
Vergelijking van vulnerability management tools voor IT-professionals (G2)
|
Categorie |
NinjaOne | Sprinto | Automox | Orca Security | Tenable Nessus | Saner CVEM | Qualys VMDR | InsightVM | VulScan |
Arctic Wolf |
| Totaal | 4,7 van de 5 (5.037) | 4,7 van de 5 (1.685) | 4,5 van de 5 (324) | 4,7 van de 5 (313) | 4,5 van de 5 (309) | 4,5 van de 5 (76) | 4,4 van de 5 (168) | 4,4 van de 5 (80) | 4,1 van de 5 (121) | 4,7 van de 5 (280) |
| Is het product een goede zakelijke partner gebleken? | 9,4 | 9,5 | 9,0 | 9,4 | 8,7 | 9,1 | 8,5 | 9,3 | 8,2 | 9,5 |
| Kwaliteit van de ondersteuning | 9,1 | 9,4 | 8,8 | 9,1 | 8,4 | 9,2 | 8,1 | 8,0 | 8,1 | 9,4 |
| Gebruiksgemak voor beheerders | 9,1 | 9,3 | 8,8 | 9,0 | 8,9 | 9,0 | 8,5 | 9,0 | 7,9 | 9,1 |
| Gebruiksgemak | 9,1 | 9,2 | 8,9 | 9,2 | 8,9 | 8,6 | 8,6 | 8,8 | 8,1 | 9,2 |
Vergelijking van vulnerability management tools voor IT-professionals (Capterra)
| Categorie | NinjaOne | Sprinto | Automox | Orca Security | Tenable Nessus | Saner CVEM | Qualys VMDR | InsightVM | VulScan |
Arctic Wolf |
| Totaal | 4,7 van de 5 (298) | 4,6 van de 5 (86) | 4,7 van de 5 (153) | 4,8 van de 5 (60) | 4,7 van de 5 (94) | 4,5 van de 5 (29) | 4,0 van de 5 (33) | 4,3 van de 5 (18) | 4,0 van de 5 (9) | 3,0 van de 5 (2) |
| Gebruiksgemak | 4,7 | 4,8 | 4,8 | 4,7 | 4,6 | 4,4 | 4,0 | 3,8 | 4,1 | 3,5 |
| Klantenservice | 4,7 | 4,7 | 4,7 | 4,8 | 4,3 | 4,6 | 4,0 | 3,7 | 4,2 | 3,5 |
| Functies | 4,5 | 4,7 | 4,5 | 4,7 | 4,6 | 4,6 | 4,2 | 4,3 | 3,3 | 3,0 |
| Prijs-kwaliteitverhouding | 4,6 | 4,7 | 4,6 | 4,6 | 4,5 | 4,5 | 3,9 | 3,9 | 4,2 | 2,5 |
Eindscores van de beste vulnerability management tools van 2026
| Positie | Tool | Eindscore | Samenvatting |
| 1 | NinjaOne | 9,37 | NinjaOne verenigt Endpoint management, patching en risicogebaseerde prioritering van kwetsbaarheden in één portaal. |
| 2 | Sprinto | 9,01 | Sprinto legt compliancegerichte herstelworkflows bovenop scanners voor kwetsbaarheden van derden. |
| 3 | Automox | 8,48 | Automox koppelt patching op meerdere platforms aan detectie van kwetsbaarheden die wordt gesynchroniseerd vanuit CrowdStrike, Tenable en Qualys. |
| 4 | Orca Security | 8,45 | Orca Security levert agentless, cloud-native scannen in AWS, Azure, GCP en Kubernetes met risicogebaseerd herstel. |
| 5 | Tenable Nessus | 8,19 | Tenable Nessus biedt AI-gestuurd exposure management met continue asset discovery en prioritering. |
| 6 | Saner CVEM | 7,74 | Saner CVEM combineert continu scannen met native patch-implementatie in één platform voor eindpuntbeveiliging. |
| 7 | Qualys VMDR | 7,34 | Qualys VMDR levert cloud-based detectie en geprioriteerd herstel in hybride IT-, OT- en IoT-omgevingen. |
| 8 | InsightVM | 7,10 | InsightVM biedt scannen met en zonder agent met live dashboards en aanpasbare rapportage over herstel. |
| 9 | VulScan | 6,80 | VulScan biedt intern scannen op kwetsbaarheden op meerdere niveaus, gebouwd voor MSP’s die meerdere netwerken beheren. |
| 10 | Arctic Wolf | 6,53 | Arctic Wolf biedt een managed risk-service met concierge-begeleiding, continu scannen en begeleid herstel. |
Eindscore = de som van alle beschikbare omgerekende metrics gedeeld door het aantal beschikbare metrics. Ontbrekende metrics worden uitgesloten in plaats van op nul gezet. Het aantal reviews wordt afzonderlijk logaritmisch geschaald voor G2 en Capterra.
Onze methodologie voor het vergelijken en rangschikken van de beste software voor vulnerability management
Deze review en rangschikking van de beste software voor vulnerability management in 2026 is gebaseerd op een transparante, gestructureerde methodologie. Het proces omvat:
- Databronnen: geaggregeerde beoordelingen en aantallen reviews van G2 en Capterra per september 2026.
- De eindscore is het gemiddelde van maximaal tien metrics, elk omgerekend naar een schaal van 0 tot 10:
- G2: goede zakelijke partner
- G2: kwaliteit van de ondersteuning
- G2: gebruiksgemak voor beheerders
- G2: gebruiksgemak
- Capterra: gebruiksgemak (vermenigvuldigd met 2 om aan te sluiten op de schaal van 0 tot 10 van G2)
- Capterra: klantenservice
- Capterra: functies
- Capterra: prijs-kwaliteitverhouding
- G2: aantal reviews, geschaald van 0 tot 10 over alle gerangschikte tools
- Capterra: aantal reviews, geschaald van 0 tot 10 over alle gerangschikte tools
- Het aantal reviews wordt logaritmisch geschaald en vervolgens zo omgezet dat de tool met de minste reviews 0 scoort en de tool met de meeste reviews 10. Zo telt een handvol reviews niet hetzelfde als duizenden, zonder dat het aantal reviews alleen de rangschikking bepaalt.
- Niet elke tool publiceert alle tien metrics. Waar een metric voor een tool ontbreekt, blijft die metric volledig buiten het gemiddelde in plaats van als nul te tellen.
- Actualiteit van de data: alle data is verzameld en voor het laatst gevalideerd op 23 september 2026.
Een vulnerability management tool beoordelen
Naarmate meer bedrijven met teams op afstand of verspreide teams werken, is ook het risico op cybersecurity-incidenten toegenomen. Cybercriminelen zijn geraffineerder geworden in hun tactieken en technieken om elke zwakke plek in een IT-netwerk te misbruiken. Uw vulnerability management tools horen end-to-end zicht op endpoints van de volledige IT-infrastructuur te bieden in een enkel dashboard. Dat is essentieel: u kunt niet repareren wat u niet ziet.
Bekijk een gratis demo van het #1 geïntegreerde IT-managementplatform
Ontdek hoe organisaties hun endpoint management vereenvoudigen, beveiliging verbeteren en IT-operaties uitbreiden met NinjaOne.
De beste vulnerability management tool kiezen
De juiste vulnerability management tool kiezen is cruciaal om een robuuste beveiliging te handhaven en uw organisatie te beschermen tegen mogelijke dreigingen. Er bestaat geen “perfecte” tool voor alle bedrijven, maar u kiest de juiste door uw behoeften en omgeving zorgvuldig af te wegen:
- Richt u zich op netwerkdevices, applicaties of beide?
- Hebt u een tool nodig voor on-premises systemen, cloudomgevingen of beide?
- Hoe goed integreert uw tool met uw bestaande beveiligingsinfrastructuur?
Bepaal wat u verwacht van uw vulnerability management tool en van uw totale IT-budget. Zo houdt u scherp waar u op moet letten in gesprekken met leveranciers van vulnerability management.