


Belangrijkste punten
- Verdeel uw netwerk in geïsoleerde segmenten om de impact van cyberaanvallen te beperken en te voorkomen dat ongeautoriseerde gebruikers en malware zich verspreiden.
- Geef voorrang aan segmentatie rond kritieke assets, gevoelige gegevens en systemen met een hoog risico.
- Logische segmentatietools zoals VLAN’s en ACL’s helpen de verkeersstromen te sturen en zorgen dat alleen geautoriseerde communicatie tussen netwerksegmenten plaatsvindt.
- Microsegmentatie isoleert workloads afzonderlijk en biedt zo sterkere verdediging tegen geraffineerde bedreigingen zoals ransomware en laterale bewegingen van aanvallers.
- Regelmatige audits, penetratietests en beleidsevaluaties zorgen dat de segmentatie blijft aansluiten op veranderende netwerkarchitecturen en nieuwe cybersecurityrisico’s.
- Doorlopende cybersecuritytraining en schaalbaar segmentatiebeleid helpen organisaties zich aan te passen aan nieuwe applicaties, afdelingen en groei.
Een zero-trust-strategie bestaat uit veel bewegende onderdelen en netwerksegmentatie is daarbij een belangrijk puzzelstuk binnen de cybersecurity. Bij netwerksegmentatie verdeelt u een netwerk in kleinere, geïsoleerde segmenten om de mogelijke schade door ongeautoriseerde toegang of aanvallen te beperken.
In dit artikel bespreken we de rol van netwerksegmentatie in de beveiliging, de belangrijkste principes erachter en tien beste praktijken voor netwerksegmentatie om het effectief toe te passen.
Wilt u deze blog liever visueel doorlopen? Bekijk dan: Verhoog uw beveiliging met de beste praktijken voor netwerksegmentatie
Houd met NinjaOne alle activiteit in uw netwerk in de gaten.
Wat is netwerksegmentatie?
Netwerksegmentatie, ook wel netwerkpartitionering of netwerkisolatie genoemd, is de praktijk waarbij een intern netwerk wordt opgesplitst – gesegmenteerd – in meerdere kleinere delen om de prestaties en de beveiliging te verbeteren. Afhankelijk van de inrichting van uw organisatie kan uw IT-team het beleid voor netwerksegmentatie inzetten om zich aan te passen aan verschillende beveiligingsniveaus. Zo voorkomt u dat één enkel storingspunt het volledige netwerk in gevaar brengt.
Dat is vooral nuttig voor moderne hybride teams, waarbij organisaties en afdelingen sterk met elkaar verweven zijn. Kwaadaardig verkeer legt dan niet meteen uw hele IT-omgeving plat, maar blijft geïsoleerd of ingedamd binnen één segment. Zo krijgt uw securityteam voldoende tijd om het lek te lokaliseren en de nodige herstelmaatregelen te nemen.
De rol van netwerksegmentatie in de beveiliging
Netwerksegmentatie speelt een cruciale rol in het versterken van de beveiliging doordat het de laterale bewegingen van kwaadwillenden binnen uw netwerk beperkt. Door een netwerk op te splitsen in kleinere, beveiligde subnetwerken blijven inbreuken of aanvallen binnen één gebied en kunnen ze zich niet over het hele netwerk verspreiden.
Zie het als een landhuis met tientallen kamers dat u opdeelt in secties (subnetwerken), met een slot op de deur van elke sectie (het implementeren van beveiligingsmaatregelen). Als een indringer één sectie binnenkomt, blijft hij beperkt tot dat gebied. Daardoor krijgt hij geen toegang tot het hele landhuis, net zoals het segmenteren van een netwerk een inbreuk beperkt tot één subnetwerk en de rest van uw netwerk beschermt.
Netwerksegmentatie binnen cybersecurity valt doorgaans uiteen in twee hoofdvormen: fysieke en logische segmentatie.
- Fysieke segmentatie maakt gebruik van tastbare hardware, zoals switches en routers, om netwerken te scheiden. Dat lijkt op het optrekken van fysieke muren in een gebouw.
- Logische segmentatie verdeelt netwerken daarentegen via softwaretools of configuraties, zoals virtual local area networks (VLAN’s). Deze methode biedt meer flexibiliteit en kan worden afgestemd op uw specifieke behoeften.
Belangrijkste principes van netwerksegmentatie
Om de beste praktijken voor netwerksegmentatie effectief toe te passen, moet u de principes begrijpen die aan de werking ervan ten grondslag liggen.
- Principe van minste voorrecht: elk segment mag alleen toegang hebben tot de resources en diensten die nodig zijn voor het beoogde doel, waardoor het mogelijke aanvalsoppervlak kleiner wordt.
- Veilige grenzen: de grenzen tussen segmenten moeten duidelijk afgebakend en beschermd zijn om ongeautoriseerde toegang te voorkomen. Sterke toegangscontroles, zoals firewalls en intrusion detection systems, horen het verkeer tussen segmenten te bewaken en te sturen.
- Monitoring en logging: uitgebreide monitoring– en logmechanismen moeten verdachte activiteit binnen elk segment detecteren en volgen. Zo herkent u beveiligingsincidenten snel en kunt u gepaste maatregelen nemen om ze te beperken.
10 beste praktijken voor netwerksegmentatie
Een robuuste strategie voor netwerksegmentatie vraagt om zorgvuldige planning en uitvoering. Hier zijn tien beste praktijken en enkele nuttige technologieën om te overwegen bij het uitwerken van uw netwerksegmentatieontwerp.
1. Breng kritieke assets in kaart
Begin met het in kaart brengen van de kritieke assets binnen uw organisatie. Denk aan gevoelige gegevens, intellectueel eigendom of systemen die essentieel zijn voor uw bedrijfsvoering. Als u de waarde en het belang van die assets kent, kunt u bepalen welk segmentatieniveau nodig is om ze te beschermen en zorgt u dat de meest gevoelige en cruciale gebieden als eerste beveiligd worden. Deze aanpak beschermt uw belangrijkste assets en optimaliseert de verdeling van middelen over gebieden met hoge prioriteit.
2. Voer een risicoanalyse uit
Wie zoekt naar beste praktijken voor netwerksegmentatie, komt altijd regelmatige risicoanalyses tegen. Een grondige risicoanalyse is cruciaal om mogelijke beveiligingsproblemen en externe bedreigingen voor het netwerk op te sporen. Deze stap helpt u uw beveiligingslandschap te begrijpen, hiaten in uw verdediging te vinden en in te schatten hoeveel tijd en inspanning nodig is om uw beveiligingsbeleid te verbeteren. Bovendien richt u uw inspanningen zo op de zwakste plekken, zonder minder voor de hand liggende kwetsbaarheden over het hoofd te zien.
3. Leg uw beleid voor netwerksegmentatie vast
Een helder en beknopt beleid met richtlijnen voor netwerksegmentatie is bepalend voor het slagen van uw netwerksegmentatieontwerp. Dit beleid moet:
- De criteria beschrijven om het netwerk te segmenteren of dat nu per afdeling, functie of gevoeligheid van gegevens gebeurt.
- Aansluiten op uw algemene beveiligingsdoelstellingen, zodat u een eenduidige en strategische aanpak van netwerkbeveiliging hanteert.
- Een gestructureerde implementatie mogelijk maken die op vaste momenten specifieke doelen bereikt.
4. Zet VLAN’s en subnetten in
Een belangrijk onderdeel van uw netwerksegmentatieontwerp is het gebruik van VLAN’s en subnetten om netwerkonderdelen logisch te scheiden. VLAN’s kunnen bepaalde soorten verkeer voorrang geven op andere, zodat kritieke applicaties optimaal blijven presteren. U kunt specifieke VLAN’s of subnetten toewijzen aan verschillende segmenten om toegang en communicatie tussen groepen te sturen. Deze logische scheiding is cruciaal om het risico op ongeautoriseerde toegang te verkleinen en het netwerk efficiënt te laten werken.
5. Implementeer Access Control Lists (ACL’s)
Access Control Lists (ACL’s) zijn onmisbaar om het verkeer tussen netwerksegmenten te beheren en te sturen. Uw beheerders kunnen er regels mee vastleggen die bepalen welk verkeer wordt toegestaan of geweigerd, zodat alleen geautoriseerde communicatie tussen segmenten plaatsvindt.
Zorg dat uw beleid voor netwerksegmentatie voorziet in het regelmatig beoordelen en bijwerken van ACL’s, zodat ze effectief blijven en u zich aanpast aan wijzigingen in het netwerk of de beveiligingseisen. Die voortdurende bijsturing is essentieel om een veilige en goed functionerende netwerkomgeving te behouden.
6. Zet firewalls in
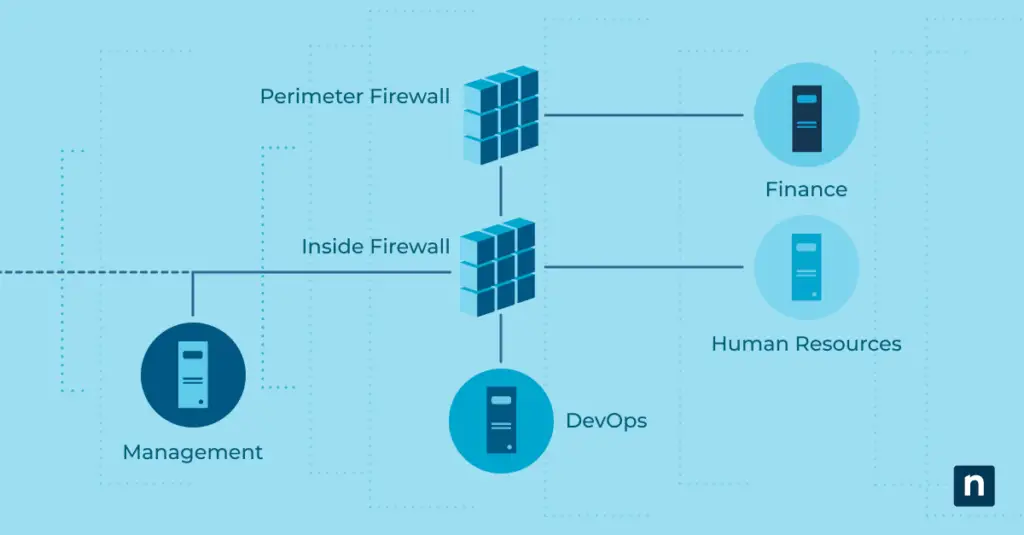
Geen enkele lijst met beste praktijken voor netwerksegmentatie is compleet zonder firewalls. Firewalls fungeren als poortwachters die het verkeer tussen netwerksegmenten tot in detail bewaken en sturen, verdachte patronen blootleggen en een extra beveiligingslaag bieden. Door zowel perimeterfirewalls als interne firewalls te gebruiken met gedetailleerd beveiligingsbeleid en -protocollen of applicatiegebaseerde segmentatie creëert u een gelaagde beveiligingsaanpak en versterkt u uw volledige strategie voor netwerksegmentatie
Firewalls kunnen ook gedemilitariseerde zones opzetten, waarbij publiek toegankelijke servers worden afgeschermd van het interne netwerk. Dat versterkt uw verdediging tegen zowel externe als interne bedreigingen aanzienlijk.
7. Overweeg microsegmentatie
Microsegmentatie is een cybersecuritystrategie die verder gaat dan een traditioneel netwerksegmentatieontwerp en zeer specifieke, beveiligde zones creëert binnen datacenters en cloudomgevingen. Microsegmentatie is een van de minder bekende beste praktijken voor netwerksegmentatie en komt erop neer dat netwerksegmenten worden opgedeeld in kleinere, fijnmaziger subsegmenten – of zelfs per afzonderlijke workload – waardoor u nauwkeuriger controle krijgt over het verkeer en beveiligingsbeleid beter kunt afstemmen.
U kunt zo ook beveiligingsbeleid bepalen op basis van de specifieke behoeften van elke workload, ongeacht of die in de cloud of on-premises draait. Die flexibiliteit is cruciaal voor hybride en multicloudomgevingen.
8. Test en actualiseer regelmatig
Netwerksegmentatie is geen eenmalige inspanning maar een doorlopend proces dat voortdurende monitoring, tests en updates vraagt om effectief te blijven. Voer periodiek penetratietests en kwetsbaarheidsanalyses uit om zwakke plekken of hiaten in uw segmentatiestrategie op te sporen en stuur waar nodig bij.
Houd daarnaast uw segmentatiebeleid en -maatregelen actueel, zodat u evoluerende bedreigingen effectief het hoofd biedt en wijzigingen in uw netwerkinfrastructuur kunt opvangen. Die blijvende waakzaamheid zorgt voor de effectiviteit en veerkracht van uw strategie voor netwerksegmentatie op lange termijn.
9. Leid uw team op
Een uitstekend beleid voor netwerksegmentatie draait niet alleen om technologie – het vraagt ook om een goed geïnformeerd team. Alle teamleden, ook wie niet in IT werkt, spelen een cruciale rol bij het beveiligd houden van gesegmenteerde netwerken. Het is verstandig om awarenesstraining over cybersecurity aan te bieden, zoals de communitystreams “Like a Ninja”, waarin verschillende strategieën om kwetsbaarheden te verminderen aan bod komen.
Vooral IT-medewerkers hebben gespecialiseerde training nodig om beleid voor netwerksegmentatie te ontwerpen, te implementeren en effectief te beheren. Regelmatige workshops, certificeringen en simulatieoefeningen helpen uw team op de hoogte te blijven van beste praktijken en nieuwe bedreigingen.
10. Houd rekening met schaalbaarheid
Een uitstekend plan voor netwerksegmentatie moet toekomstbestendig zijn en ruimte bieden aan toekomstige groei en complexiteit. Dat betekent dat u uw netwerkarchitectuur regelmatig tegen het licht houdt. Bepaal na elke evaluatie waar segmentatie moet worden uitgebreid of verfijnd om gelijke tred te houden met veranderende operationele behoeften. Het is ook verstandig om segmentatiebeleid te ontwerpen dat eenvoudig meegroeit met nieuwe afdelingen, gebruikers of applicaties, zonder dat u uw netwerk volledig moet herzien.
Maak daarnaast gebruik van automatisering om beleidshandhaving te stroomlijnen en het risico op menselijke fouten te verkleinen naarmate uw netwerk groeit. Geautomatiseerde tools passen segmentatieregels aan op basis van realtimegegevens en houden uw netwerk veilig en efficiënt terwijl het groeit.
9 voordelen van de beste praktijken voor netwerksegmentatie
Netwerksegmentatie is een hoeksteen van moderne cybersecurity en biedt een veelzijdige aanpak om de digitale assets van uw organisatie te beschermen. Met de beste praktijken voor netwerksegmentatie plukt u de vruchten op het vlak van beveiliging, compliance en operationele efficiëntie.
In het Cost of a Data Breach Report 2024 van IBM bedroegen de wereldwijde gemiddelde kosten van een datalek 4,48 miljoen dollar – 10% meer dan in 2023 en het hoogste bedrag ooit. Experts zijn het erover eens dat dit cijfer de komende jaren alleen maar zal stijgen, zeker nu bedreigingsactoren steeds geraffineerder te werk gaan en actuele cybercrimestatistieken een groeiende trend laten zien in steeds geavanceerdere cyberaanvallen.
Een robuuste strategie voor netwerksegmentatie is onmisbaar voor organisaties die hun complexe netwerken willen beveiligen. Deze praktijk kan namelijk:
- Risico’s verkleinen: een sterk beleid voor netwerksegmentatie verkleint het risico op laterale bewegingen aanzienlijk doordat bedreigingen binnen specifieke segmenten blijven. Zo kunnen aanvallers zich niet vrij door uw netwerk bewegen en beperkt u de mogelijke schade van een beveiligingsincident.
- Fijnmazige toegangscontrole bieden: netwerksegmentatie maakt nauwkeurigere toegangscontroles mogelijk, zodat gebruikers alleen bij wat ze mogen gebruiken kunnen.
- Geavanceerde bedreigingen beperken: microsegmentatie deelt netwerkzones verder op en biedt zo robuustere bescherming tegen geraffineerde bedreigingen zoals ransomware.
- Compliance verbeteren: de beste praktijken voor netwerksegmentatie helpen uw organisatie te voldoen aan uiteenlopende regelgeving doordat gevoelige gegevens en systemen worden geïsoleerd. Het wordt eenvoudiger om compliance aan te tonen en de reikwijdte van audits en beoordelingen voor regels zoals GDPR, PCI DSS en HIPAA wordt kleiner..
- Het auditproces optimaliseren: door duidelijke netwerkgrenzen te bepalen en gevoelige omgevingen te segmenteren, kunnen organisaties de omvang en inspanning van compliancebeoordelingen beperken.
- De operationele veerkracht vergroten: bij een beveiligingsincident kunt u dankzij netwerksegmentatie de impact isoleren en indammen, waardoor uitvaltijd en verstoring van kritieke processen minimaal blijven.
- De bedrijfscontinuïteit waarborgen: wie de beste praktijken voor netwerksegmentatie volgt, houdt niet-getroffen gebieden tijdens een incident operationeel.
- Sneller herstellen: geïsoleerde segmenten maken snellere identificatie en oplossing mogelijk, wat leidt tot een lagere MTTR (MTTR)
- Congestie verminderen: een goed opgezet netwerksegmentatieontwerp optimaliseert de verkeersstromen, vermindert knelpunten en verbetert de algehele systeemprestaties.
Segmenteer netwerken strategisch met het volledige netwerkinzicht van NinjaOne.
Ontdek hoe netwerksegmentatie de beveiliging en efficiëntie verhoogt. Bekijk de definitie van netwerksegmentatie en de belangrijkste voordelen en zie waarom het onmisbaar is voor moderne IT.
Zo past NinjaOne in uw strategie voor netwerksegmentatie
De beste praktijken voor netwerksegmentatie vormen een cruciale beveiligingsmaatregel die uw organisatie moet doorvoeren om gevoelige informatie te beschermen. Door de belangrijkste principes en beste praktijken uit dit artikel te volgen, versterkt u uw beveiligingsbeleid en beperkt u de mogelijke impact van beveiligingsincidenten.
NinjaOne is een bedrijf voor endpoint management dat het vertrouwen geniet van meer dan 20.000 klanten wereldwijd. Het is een alles-in-één platform dat de moeilijkste onderdelen van IT automatiseert, zodat IT-organisaties van elke omvang vanaf dag één radicale efficiëntie ervaren. NinjaOne RMM verhoogt de efficiëntie van technici aantoonbaar met 95% dankzij kant-en-klare automatisering die complexe workflows met meerdere stappen ondersteunt. Samen met de intuïtieve UI en de vele integraties zorgt dat ervoor dat het platform al jaren consequent op nummer 1 staat bij G2.
De IT-beheersoftware van NinjaOne kent geen verplichte toezeggingen en geen verborgen kosten. Bent u er klaar voor? Vraag een gratis offerte aan, meld u aan voor een gratis trial van 14 dagen of bekijk een demo.