


Virtual Local Area Networks, oftewel VLAN’s, zijn een fundamenteel onderdeel van netwerkontwerp en dienen als instrument om netwerksegmentatie en beveiliging te optimaliseren. Of u nu netwerkbeheerder bent en uw kennis wilt verdiepen of een nieuwsgierige techliefhebber die de fijne kneepjes van VLAN’s wil ontdekken: dit artikel biedt een compleet overzicht.
We leggen uit wat VLAN’s zijn, gaan in op hun belangrijkste doel en bekijken de vele voordelen die ze bieden. Zo begrijpt u precies welke rol VLAN’s spelen in de dynamische wereld van netwerken.
Wat dit artikel behandelt:
- Wat is een VLAN?
- VLAN versus LAN
- Hoe werkt een VLAN?
- Het doel van VLAN’s in netwerken
- VLAN-typen en varianten
- Voordelen van VLAN’s
- Een VLAN opzetten en configureren
- Voorbeeld van een VLAN-implementatie
Wat is een VLAN?
Virtual Local Area Networks, beter bekend als VLAN’s, vormen een basisbegrip in moderne netwerken. In de kern is een VLAN-opzet een logische, softwarematige segmentatie van een fysiek netwerk.
Anders dan bij traditionele LAN’s, waarbij endpoints fysiek met hetzelfde netwerksegment zijn verbonden, maken VLAN’s het mogelijk om geïsoleerde, virtuele netwerken te creëren binnen één fysieke netwerkinfrastructuur. Elk VLAN werkt als een onafhankelijk, op zichzelf staand netwerk met eigen regels, beveiligingsbeleid en broadcastdomeinen.
Met de RMM oplossing van NinjaOne monitort u eenvoudig devices die op een VLAN zijn aangesloten.
Logische netwerksegmentatie
Een VLAN (Virtual Local Area Network) is een manier om een netwerk op te splitsen in kleinere groepen.
In plaats van alle devices op één groot netwerk te plaatsen, groepeert u met VLAN’s devices op basis van bijvoorbeeld afdeling, rol of beveiligingsbehoefte – ook als ze hetzelfde fysieke netwerk gebruiken.
Devices binnen hetzelfde VLAN kunnen eenvoudig met elkaar communiceren, alsof ze zich op hetzelfde netwerk bevinden. Devices in verschillende VLAN’s kunnen niet rechtstreeks communiceren, tenzij regels dat toestaan.
Deze opzet maakt het netwerk eenvoudiger te beheren en veiliger en helpt het verkeer te sturen, zodat alles soepeler verloopt.
VLAN versus LAN
Het belangrijkste verschil tussen VLAN’s en traditionele LAN’s is hun flexibiliteit. Fysieke LAN’s vereisen aparte bekabeling en hardware per netwerk, waardoor ze lastiger aan te passen zijn en resources verloren kunnen gaan.
VLAN’s worden daarentegen via software ingericht, zodat u ze eenvoudig kunt aanpassen of uitbreiden zonder nieuwe hardware toe te voegen. Ze zijn bovendien niet afhankelijk van de fysieke locatie van devices: die kunnen verspreid staan en toch functioneren alsof ze op hetzelfde netwerk zitten.
Die veelzijdigheid maakt VLAN’s een onmisbaar hulpmiddel voor netwerkbeheerders die netwerkbeheer, beveiliging en prestaties willen optimaliseren in een voortdurend veranderend digitaal landschap.
Wat is een VLAN-trunk?
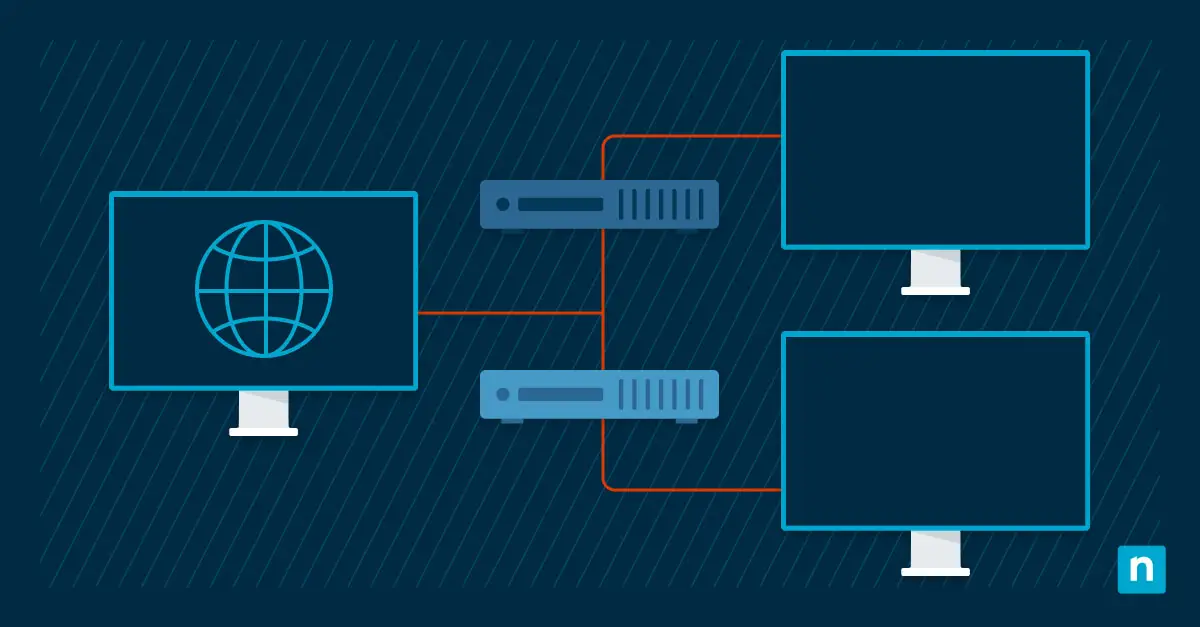
Een VLAN-trunk is een netwerkverbinding die meerdere VLAN’s tegelijk kan transporteren. Zo’n verbinding wordt doorgaans opgezet tussen netwerkapparaten (zoals switches of routers) om het verkeer van meerdere VLAN’s via één fysieke verbinding te vervoeren.
Wat is VLAN-tagging?
VLAN-tagging is een methode om verschillende VLAN’s op dezelfde fysieke netwerkinfrastructuur te identificeren en van elkaar te onderscheiden. Daarbij wordt een klein stukje metadata (zie hieronder) toegevoegd aan de header van het Ethernet-frame, dat aangeeft bij welk VLAN het frame hoort.
Wat is een VLAN-ID?
Een numerieke waarde die aan een VLAN wordt toegekend om het binnen een netwerk uniek te identificeren. Elk VLAN is gekoppeld aan een specifiek VLAN-ID: een 12-bitswaarde (van 1 tot en met 4095) die is opgenomen in de VLAN-tag in de header van het Ethernet-frame.
Hoe werkt een VLAN?
VLAN’s splitsen één fysiek netwerk op in meerdere kleinere, virtuele netwerken. Devices binnen hetzelfde VLAN kunnen vrij met elkaar communiceren, alsof ze zich op hetzelfde fysieke netwerk bevinden. Ze worden gegroepeerd op basis van factoren als rol, locatie of afdeling.
Deze opzet beperkt ook het netwerkverkeer, doordat broadcastberichten binnen elk VLAN blijven in plaats van over het hele netwerk te worden verstuurd. Door dat overbodige verkeer te beperken, voorkomen VLAN’s congestie en werkt het netwerk efficiënter.
Trunkpoorten en hun rol in VLAN-communicatie
Om communicatie tussen VLAN’s mogelijk te maken en te zorgen dat data soepel van het ene naar het andere virtuele netwerk stroomt, gebruiken netwerkswitches speciale poorten: trunkpoorten. Trunkpoorten zijn de snelwegen die data tussen VLAN’s vervoeren. Ze zijn zo geconfigureerd dat ze verkeer van meerdere VLAN’s kunnen dragen en fungeren daarmee als multiplexers voor communicatie tussen VLAN’s.
Door elk datapakket te voorzien van een VLAN-identificatie (de VLAN-tag) kan de switch bepalen bij welk VLAN het pakket hoort en de data naar het juiste bestemmings-VLAN routeren. Trunkpoorten zijn essentieel om switches en routers te verbinden die meerdere VLAN’s binnen een netwerk bedienen en zo een samenhangende, onderling verbonden netwerkinfrastructuur te vormen.
Inter-VLAN-routing voor communicatie tussen VLAN’s
VLAN’s segmenteren netwerkverkeer, maar soms moeten devices in verschillende VLAN’s toch met elkaar communiceren. Daarvoor is inter-VLAN-routing bedoeld. Met inter-VLAN-routing kan data van het ene naar het andere VLAN worden verplaatst met behulp van routers of Layer 3-switches.
Deze apparaten fungeren als gateways tussen de VLAN’s en maken het routeren van datapakketten tussen verschillende virtuele netwerken mogelijk. Door het verkeer tussen VLAN’s te sturen kunnen netwerkbeheerders beveiligingsbeleid, toegangscontroles en Quality of Service-regels (QoS) toepassen, zodat communicatie tussen VLAN’s zowel veilig als efficiënt verloopt.
Het doel van VLAN’s in netwerken
VLAN’s hebben verschillende belangrijke toepassingen in een netwerk. Ze verbeteren de beveiliging doordat gevoelige data gescheiden blijft, ze maken netwerken eenvoudiger te beheren doordat overbodig verkeer wordt beperkt en ze bieden meer vrijheid bij netwerkontwerp en groei.
Door netwerkverkeer op te delen in kleinere, gecontroleerde groepen helpen VLAN’s bij het bouwen van netwerken die veiliger en efficiënter zijn en die zich makkelijker aanpassen aan de behoeften van moderne bedrijven.
Gevoelige data isoleren en veilige netwerksegmenten creëren
Een van de belangrijkste doelen van VLAN’s is het verbeteren van de netwerkbeveiliging door gevoelige data af te schermen. Devices worden in verschillende VLAN’s gegroepeerd op basis van hun rol of beveiligingsbehoefte, zodat belangrijke systemen gescheiden blijven van minder goed beveiligde systemen.
Zo kan het netwerk van een financiële afdeling worden gescheiden van een gastennetwerk, wat ongeautoriseerde toegang tot vertrouwelijke data helpt voorkomen. Die scheiding verkleint het risico op datalekken en beperkt hoever een aanvaller in het netwerk kan komen.
Netwerkbeheer vereenvoudigen en broadcastdomeinen verkleinen
VLAN’s spelen een sleutelrol bij het vereenvoudigen van netwerkbeheer en het optimaliseren van netwerkprestaties. Traditionele LAN’s hebben vaak last van broadcaststormen, waarbij broadcastverkeer het netwerk overspoelt en de prestaties verslechtert. Door broadcastdomeinen binnen elk VLAN te isoleren, blijven deze problemen beperkt, waardoor netwerkcongestie afneemt en de algehele efficiëntie toeneemt. Bovendien kunnen netwerkbeheerders beleid zoals Quality of Service-regels (QoS) en toegangscontroles effectiever per VLAN definiëren en toepassen, afgestemd op de specifieke behoeften van elk segment. Deze fijnmazige controle stroomlijnt het netwerkbeheer en verbetert de UX.
Flexibiliteit bij netwerkontwerp en uitbreiding
VLAN’s bieden opmerkelijk veel flexibiliteit bij het ontwerpen en uitbreiden van netwerken. Traditionele LAN’s vragen om ingrijpende aanpassingen aan de fysieke infrastructuur bij groei of herinrichting van het netwerk, terwijl VLAN’s volledig softwarematig zijn gedefinieerd. Netwerkarchitecten kunnen hun netwerkstructuur daardoor eenvoudig aanpassen en uitbreiden zonder extra investeringen in hardware. Of het nu gaat om nieuwe afdelingen, medewerkers op afstand of veranderende bedrijfsbehoeften: met VLAN’s kunnen netwerkarchitecten de netwerkinfrastructuur snel en kostenefficiënt opschalen en opnieuw inrichten.
VLAN-typen en varianten
Inzicht in deze verschillende VLAN-configuraties en hun specifieke rollen is essentieel om een robuust en efficiënt netwerk te ontwerpen en te onderhouden dat aansluit op de specifieke behoeften van uiteenlopende applicaties en devices.
Poortgebaseerde VLAN’s versus taggebaseerde VLAN’s
Er zijn twee hoofdtypen VLAN’s: poortgebaseerde VLAN’s en taggebaseerde VLAN’s.
Bij poortgebaseerde VLAN’s wordt elke fysieke poort op een netwerkswitch aan een specifiek VLAN toegewezen, zodat elk device dat op die poort wordt aangesloten bij dat VLAN hoort. Deze methode is eenvoudig en wordt vaak gebruikt in kleinere netwerken.
Taggebaseerde VLAN’s werken anders. Ze voegen aan elk datapakket een tag toe volgens een standaard als 802.1Q om aan te geven bij welk VLAN het hoort. Daardoor kunnen meerdere VLAN’s dezelfde fysieke poort delen, wat de netwerkresources beter benut. Taggebaseerde VLAN’s zijn flexibeler en worden meestal gebruikt in grotere of complexere netwerken.
Voice-VLAN’s om VoIP-verkeer voorrang te geven
Voice-VLAN’s zijn gespecialiseerde configuraties die zijn ontworpen om Voice over Internet Protocol-verkeer (VoIP) binnen een netwerk te optimaliseren. In VoIP-systemen is hoogwaardige realtimecommunicatie cruciaal. Voice-VLAN’s geven spraakverkeer voorrang en scheiden het van dataverkeer, waardoor spraakcommunicatie consistent blijft en weinig vertraging kent. Devices zoals IP-telefoons of VoIP-gateways worden doorgaans in een Voice-VLAN geplaatst, dat zo is geconfigureerd dat het de benodigde Quality of Service-instellingen (QoS) biedt voor betrouwbare spraakcommunicatie.
Management-VLAN’s voor netwerkbeheer
Management-VLAN’s dienen als aparte segmenten voor netwerkbeheertaken. Deze VLAN’s zijn bedoeld om beheerverkeer te scheiden, zoals toegang tot netwerkapparatuur voor configuratie, monitoring en onderhoud. Door beheerverkeer in een eigen VLAN-netwerk te isoleren kunnen beheerders de beveiliging verbeteren, het risico op ongeautoriseerde toegang verkleinen en beheertaken voorrang geven, zodat het netwerk efficiënt blijft werken.
Default VLAN en Native VLAN
Het Default VLAN is een basisbegrip in VLAN-configuratie en wordt meestal aangeduid als “VLAN 1”. In veel gevallen worden devices standaard in het Default VLAN geplaatst wanneer ze niet expliciet aan een specifiek VLAN zijn toegewezen. Belangrijk om te weten: VLAN 1 heeft een bijzondere betekenis en vraagt om zorgvuldige behandeling om mogelijke beveiligingsproblemen te voorkomen.
Het Native VLAN is daarentegen een cruciaal onderdeel van taggebaseerde VLAN’s. Het is het virtuele LAN dat ongetagd verkeer tussen switches vervoert binnen een getagde VLAN-configuratie. Dat ongetagde verkeer bestaat vaak uit control- en beheerverkeer tussen switches. Het Native VLAN moet op alle onderling verbonden apparaten hetzelfde zijn om goede communicatie te garanderen.
Voordelen van VLAN’s
Virtual Local Area Networks (VLAN’s) bieden een breed scala aan voordelen waardoor ze onmisbaar zijn bij modern netwerkontwerp en netwerkbeheer. Dit zijn enkele van de belangrijkste voordelen van VLAN’s:
- Betere netwerkbeveiliging
VLAN’s bieden een krachtige manier om gevoelige data te isoleren en netwerksegmenten te beveiligen. Door devices logisch te scheiden in afzonderlijke VLAN’s kunnen organisaties de toegang beheersen en voorkomen dat onbevoegden kritieke delen van het netwerk binnendringen. Deze extra beveiligingslaag verkleint het risico op datalekken en versterkt de algehele netwerkbescherming.
- Geoptimaliseerde netwerkprestaties
VLAN’s stroomlijnen het netwerkbeheer doordat ze broadcastdomeinen verkleinen. Traditionele LAN’s zijn gevoelig voor broadcaststormen, die het netwerk verstoppen en de prestaties aantasten. Door broadcastdomeinen binnen VLAN’s te isoleren blijft dit probleem beperkt, wat zorgt voor efficiënter verkeersbeheer en betere prestaties.
- Beter verkeersbeheer
Met VLAN’s kunnen netwerkbeheerders Quality of Service-regels (QoS), toegangscontroles en routeringsbeleid per VLAN definiëren en toepassen. Dankzij die fijnmazige controle kan kritiek verkeer voorrang krijgen, zodat belangrijke data zoals spraak of video de benodigde bandbreedte en lage latency krijgt voor betrouwbare communicatie.
- Efficiënt gebruik van resources
VLAN’s helpen organisaties netwerkresources efficiënter te benutten. In plaats van aparte fysieke netwerkinfrastructuren per afdeling of functie laten VLAN’s meerdere virtuele netwerken samen bestaan op dezelfde fysieke infrastructuur. Die veelzijdigheid verlaagt de hardwarekosten en vereenvoudigt de monitoring en het beheer van netwerken.
- Schaalbaarheid en flexibiliteit
VLAN’s zijn zeer aanpasbaar en eenvoudig schaalbaar. Netwerkarchitecten kunnen nieuwe VLAN’s aanmaken of bestaande opnieuw inrichten zonder ingrijpende wijzigingen aan de fysieke infrastructuur. Die flexibiliteit is vooral waardevol in dynamische bedrijfsomgevingen waarin netwerken zich snel moeten aanpassen aan veranderingen in vraag of organisatie.
- Isolatie van problematische devices
Met VLAN’s kunnen netwerkbeheerders problematische devices isoleren en zo de impact van netwerkproblemen beperken. Als een device binnen een VLAN netwerkproblemen ondervindt of kwaadaardig gedrag vertoont, heeft dat geen invloed op de prestaties van andere VLAN’s. Dat zorgt voor meer stabiliteit en betrouwbaarheid van het netwerk.
- Effectieve ondersteuning van multitenancy
Wanneer meerdere organisaties of klanten dezelfde fysieke netwerkinfrastructuur delen, kunnen VLAN’s worden gebruikt om voor elke partij een apart virtueel netwerk te creëren. Deze aanpak maakt veilige multitenancy mogelijk en zorgt ervoor dat de data van elke partij privé en geïsoleerd blijft.
- Eenvoudiger netwerkbeheer
VLAN’s vereenvoudigen het netwerkbeheer door devices logisch te groeperen op basis van hun rol, waardoor het makkelijker wordt om consistent netwerkbeleid en consistente configuraties toe te passen. Dat maakt netwerkbeheer minder complex en verkleint het risico op verkeerde configuraties.
Een VLAN opzetten en configureren
Het opzetten en configureren van een VLAN kan een cruciale taak zijn bij het beheren van de beveiliging en prestaties van uw netwerk. Hier volgt een korte handleiding voor het opzetten en configureren van een VLAN:
Stap 1: bepaal uw VLAN-vereisten
Breng voordat u een VLAN gaat configureren de specifieke behoeften en doelen van uw netwerksegmentatie in kaart. Bedenk welke devices of groepen devices geïsoleerd of juist samengebracht moeten worden. Bepaal of u aparte VLAN’s nodig hebt voor beveiliging, verkeersbeheer of andere doeleinden.
Stap 2: krijg toegang tot uw netwerkapparatuur
Verkrijg toegang tot de netwerkapparatuur, zoals switches, routers of Layer 3-switches, waarmee u de VLAN’s gaat configureren. Zorg dat u beheerdersrechten hebt op deze apparaten.
Stap 3: maak VLAN’s aan
- Log in op de beheerinterface van het netwerkapparaat.
- Ga naar het gedeelte voor VLAN-configuratie, meestal te vinden in de instellingen of het beheermenu van het apparaat.
- Maak nieuwe VLAN’s aan door per VLAN een uniek VLAN-ID en een duidelijke naam of omschrijving op te geven. VLAN-ID’s zijn doorgaans getallen en moeten uniek zijn voor elk VLAN in uw netwerk.
Stap 4: wijs poorten toe aan VLAN’s
- Wijs na het aanmaken van de VLAN’s de relevante switchpoorten toe aan elk VLAN.
- Selecteer de switchpoorten die bij een bepaald VLAN horen en koppel ze aan het bijbehorende VLAN-ID.
- Sla uw wijzigingen op om de configuratie toe te passen.
Stap 5: configureer trunkpoorten (indien nodig)
Gebruikt u taggebaseerde VLAN’s en moet u switches onderling verbinden, configureer dan trunkpoorten om getagd verkeer tussen switches te transporteren. Zorg dat u op onderling verbonden apparaten hetzelfde Native VLAN instelt, zodat ze correct met elkaar kunnen communiceren.
Stap 6: richt inter-VLAN-routing in (indien nodig)
Configureer inter-VLAN-routing op uw router of Layer 3-switch om communicatie tussen verschillende virtuele LAN’s mogelijk te maken. Daarbij maakt u op de router sub-interfaces aan voor elk VLAN en wijst u daaraan IP-adressen toe. Stel vervolgens routeringsregels in om verkeer tussen deze sub-interfaces te sturen.
Stap 7: test en monitor
- Test de VLAN-configuratie om te controleren of devices binnen hetzelfde VLAN kunnen communiceren en of de verkeersisolatie werkt zoals bedoeld.
- Monitor het netwerk en gebruik tools zoals beheersoftware om de VLAN-prestaties in de gaten te houden en eventuele problemen aan te pakken.
Stap 8: documenteer uw configuratie
Houd heldere documentatie bij van uw VLAN-configuratie, inclusief VLAN-ID’s, omschrijvingen, toegewezen poorten en relevante IP-adressen. Die documentatie is waardevol bij het oplossen van problemen en bij toekomstig beheer.
Stap 9: evalueer en werk regelmatig bij
Bekijk uw VLAN-configuratie regelmatig om te controleren of deze nog aansluit op de veranderende behoeften van uw netwerk. Naarmate uw organisatie groeit of verandert, moet u mogelijk VLAN’s toevoegen, aanpassen of verwijderen.
Voorbeeld van een VLAN-implementatie (netwerksegmentatie in een onderneming)
In dit voorbeeld laten we zien hoe u VLAN’s inricht voor netwerksegmentatie binnen een bedrijf. Het bedrijf, Example Corporation, heeft drie afdelingen: Sales, Marketing en Research & Development. Ze willen hun netwerk segmenteren om de beveiliging te verbeteren en de netwerkprestaties te optimaliseren.
Wilt u beste praktijken voor netwerksegmentatie visueel doorlopen, bekijk dan onze video: Beste praktijken voor netwerksegmentatie.
Stap voor stap:
Stap 1: bepaal de VLAN-vereisten
- Bepaal de VLAN-behoeften: Sales, Marketing en Research & Development.
- Ken unieke VLAN-ID’s toe (bijvoorbeeld VLAN 10, VLAN 20, VLAN 30) en geef elk VLAN een omschrijving.
Stap 2: krijg toegang tot de netwerkapparatuur
Log in op de core switch van het bedrijf, het centrale netwerkapparaat dat de VLAN’s beheert.
Stap 3: maak VLAN’s aan
- Ga naar het gedeelte voor VLAN-configuratie op de core switch.
- Maak de VLAN’s als volgt aan:
- VLAN 10: Sales
- VLAN 20: Marketing
- VLAN 30: Research & Development
- Sla uw wijzigingen op.
Stap 4: wijs poorten toe aan VLAN’s
- Koppel de switchpoorten die elke afdeling gebruikt aan het bijbehorende VLAN:
- Poorten 1-12: Sales (VLAN 10)
- Poorten 13-24: Marketing (VLAN 20)
- Poorten 25-36: Research & Development (VLAN 30)
- Sla uw wijzigingen op.
Stap 5: configureer trunkpoorten (indien nodig)
- Hebt u meerdere switches die u onderling wilt verbinden, configureer dan trunkpoorten om getagd verkeer tussen de switches te transporteren.
- Zorg dat het Native VLAN op alle onderling verbonden apparaten hetzelfde is.
Stap 6: richt inter-VLAN-routing in (indien nodig)
- Maak op uw router of Layer 3-switch sub-interfaces aan voor elk VLAN.
- Wijs IP-adressen toe aan deze sub-interfaces, bijvoorbeeld 192.168.10.1 voor Sales, 192.168.20.1 voor Marketing en 192.168.30.1 voor Research & Development.
- Stel routeringsregels in om verkeer tussen deze sub-interfaces mogelijk te maken.
Stap 7: test en monitor
- Controleer of devices binnen het VLAN van dezelfde afdeling met elkaar kunnen communiceren, maar geïsoleerd zijn van andere VLAN’s.
- Monitor de netwerkprestaties en controleer of elk VLAN efficiënt werkt zonder onderlinge verstoring.
VLAN-isolatie en efficiëntie in de praktijk
Zo laat u zien hoe VLAN’s verkeer isoleren en de netwerkefficiëntie verbeteren:
Sluit een device van de afdeling Sales aan op een poort binnen VLAN 10 en een device van de afdeling Marketing op een poort in VLAN 20. Probeer tussen deze devices te communiceren: binnen hetzelfde VLAN verloopt de communicatie succesvol, terwijl verkeer tussen VLAN’s wordt geblokkeerd. Dat illustreert de isolatie die VLAN’s bieden.
Genereer vervolgens zwaar netwerkverkeer op één VLAN (bijvoorbeeld Marketing). U ziet dat dit verkeer geen invloed heeft op devices in de andere VLAN’s, wat laat zien hoe VLAN’s broadcastdomeinen beperken en congestie voorkomen.
Is inter-VLAN-routing geconfigureerd, controleer dan of u de sub-interfaces van de VLAN-router (bijvoorbeeld 192.168.10.1, 192.168.20.1) kunt bereiken vanaf devices binnen de betreffende VLAN’s. Dat toont aan dat verkeer tussen VLAN’s kan worden gerouteerd wanneer dat nodig is.
Door VLAN’s te implementeren zoals in dit scenario beschreven, kunnen de systeembeheerders van Example Corporation de beveiliging en efficiëntie van hun netwerk aanzienlijk verbeteren. Het verkeer van elke afdeling blijft gescheiden en de netwerkprestaties worden geoptimaliseerd, wat bijdraagt aan een robuustere en beter georganiseerde netwerkinfrastructuur.
NinjaOne biedt krachtig endpoint management om uw gesegmenteerde netwerken veilig, efficiënt en eenvoudig te monitoren te houden.
Neem de volledige controle over IT met NinjaOne
NinjaOne, een compleet platform voor monitoring en beheer op afstand, speelt een cruciale rol bij het vereenvoudigen en optimaliseren van het gebruik van Virtual Local Area Networks (VLAN’s).
NinjaOne werkt samen met VLAN-opstellingen en geeft beheerders helder inzicht in de prestaties en de beveiliging van elk VLAN. Het toont VLAN-verkeer op één plek, zodat problemen of vertragingen sneller opvallen. Dankzij monitoring en notificaties kunnen IT-teams snel reageren op ongewone activiteit of beveiligingsproblemen en het netwerk veilig houden.
Daarnaast maakt het beheer van VLAN’s eenvoudiger. Beheerders kunnen VLAN’s configureren, beheren en uitbreiden via een overzichtelijke interface, zodat organisaties VLAN’s effectief inzetten met behoud van hoge prestaties en beveiliging.
Wilt u NinjaOne zelf uitproberen? Plan een demo of start uw trial van 14 dagen en ontdek waarom zoveel organisaties en MSP’s voor Ninja kiezen als hun RMM-partner!
Op zoek naar meer handige tips en uitgebreide handleidingen? Kijk regelmatig op onze blog en meld u aan voor MSP Bento om waardevolle informatie, interviews en inspiratie rechtstreeks in uw inbox te ontvangen!
Bekijk ook de videogids Wat is een VLAN in IT en netwerken? [Video].