Punti chiave
- Creare un programma di gestione delle vulnerabilità richiede un rilevamento continuo delle risorse e policy di governance chiare, per ridurre l’esposizione della sicurezza enterprise.
- I programmi di gestione delle vulnerabilità efficaci integrano automazione, patch management e monitoraggio continuo per accelerare la remediation e ridurre al minimo il rischio operativo.
- Il ciclo di vita della gestione delle vulnerabilità comprende inventario delle risorse, valutazione delle vulnerabilità, prioritizzazione, remediation, verifica e reporting: tutti elementi che aiutano le organizzazioni a rafforzare la resilienza di cybersecurity nel lungo periodo.
Le organizzazioni enterprise sono sempre più esposte alle minacce di cybersecurity, tra l’altro a causa dell’ampliamento delle superfici di attacco e dell’evoluzione degli ecosistemi software. Nella maggior parte dei casi, questo le spinge a capire come creare un programma di gestione delle vulnerabilità, nella speranza di ridurre la pressione e l’esposizione alle minacce informatiche.
La gestione delle vulnerabilità è una componente fondamentale di qualsiasi strategia di cybersecurity: aiuta le organizzazioni a individuare ed eliminare i punti deboli dei propri sistemi, anticipando le minacce. Questa guida spiega come le organizzazioni enterprise possono creare e rendere operativi i programmi di gestione delle vulnerabilità migliorando al tempo stesso la maturità della governance e l’efficacia della remediation nel lungo periodo.
Scopri NinjaOne Endpoint Management
Unifica visibilità e controllo su tutti i dispositivi per ridurre la complessità, migliorare l’efficienza e rafforzare la sicurezza, il tutto da un’unica console.
Scopri di più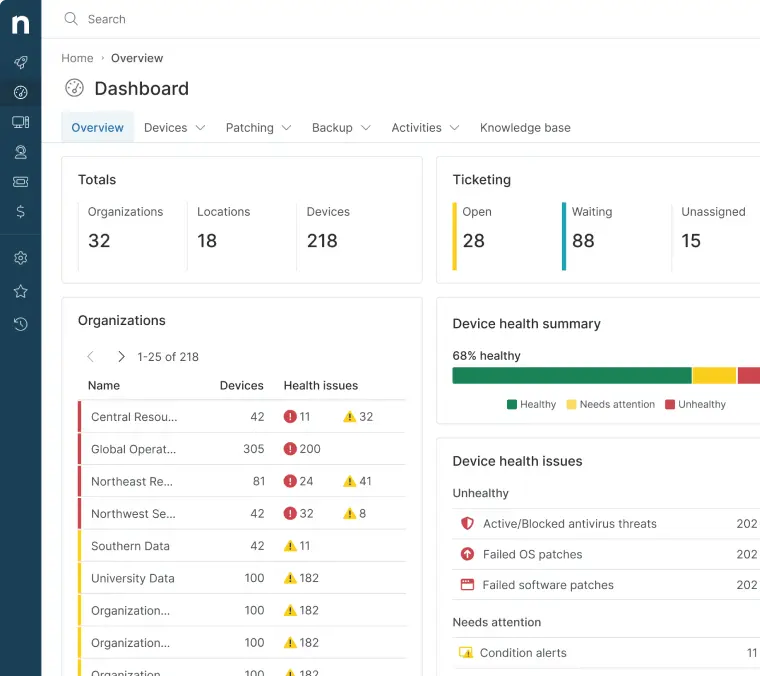
Come iniziare a costruire un programma di gestione delle vulnerabilità
Implementare un nuovo programma di gestione delle vulnerabilità è più semplice di quanto si possa pensare. Con le soluzioni giuste puoi introdurre un programma che rispetta gli standard di conformità e protegge i dati sensibili.
Ottieni il sostegno della dirigenza
Il sostegno della dirigenza garantisce al programma le risorse e l’attenzione necessarie. Inizia a costruire questo consenso collegando il miglioramento della sicurezza cloud agli obiettivi e ai valori del business.
Inoltre, è nel tuo interesse creare una cultura della responsabilità, per mantenere alta l’accountability e garantire progressi costanti. In questo modo il programma avanza e conserva una traccia verificabile dei risultati prodotti.
Installa strumenti automatizzati
Usa strumenti automatizzati per rilevare e catalogare le risorse presenti nella tua rete e nelle pipeline di sviluppo. Gli strumenti cloud-native aiutano i team a mantenere aggiornato l’inventario delle risorse, soprattutto quando entrano in gioco risorse effimere.
Dai priorità alle vulnerabilità
Per stabilire le priorità, crea un modello di scoring del rischio che tenga conto dei fattori di rischio e delle vulnerabilità specifiche della tua organizzazione. Includi criteri ponderati come la sensibilità dei dati, l’impatto operativo e i requisiti normativi.
Ricorda anche di rivedere e correggere il modello con regolarità, così da mantenerlo allineato alle priorità dell’organizzazione.
Automatizza dove possibile
Ovunque sia possibile, automatizza le attività ripetitive e dispendiose in termini di tempo, come la scansione, per ridurre il rischio che un errore umano lasci fuori qualche risorsa.
L’automazione riduce il tempo e l’impegno necessari per implementare un sistema di gestione delle vulnerabilità e garantisce la coerenza dei processi.
Integra la scansione
Integrare il flusso di lavoro di gestione delle vulnerabilità con gli strumenti di sicurezza già in uso crea un ecosistema di sicurezza protetto. Le modalità di integrazione sono diverse: ad esempio, collegare i sistemi di gestione al sistema di gestione dei ticket e agli strumenti di patch management.
Sulla stessa linea, l’integrazione di policy automatizzate di remediation delle patch permette di risolvere rapidamente i problemi e protegge l’ambiente cloud da potenziali attacchi alla rete.
Definisci delle linee guida
Definire e formalizzare un insieme di linee guida e flussi di lavoro garantisce coerenza. Sono questi documenti a stabilire come la tua organizzazione affronta la gestione delle vulnerabilità: per questo rappresentano un passaggio decisivo nella creazione di un programma di gestione delle vulnerabilità.
Policy ben definite assicurano coerenza e indicazioni chiare per tutte le persone coinvolte. I processi documentati dovrebbero fungere da roadmap per i membri del team e coprire aspetti diversi, come la frequenza delle scansioni e i processi di escalation.
Forma i team
Al di là di policy e procedure, un programma di gestione delle vulnerabilità vale quanto le persone che lo mettono in pratica. Per questo è importante offrire una formazione completa al personale coinvolto nel programma, che includa strumenti, processi e così via.
Anche i programmi di sensibilizzazione rivolti ai dipendenti sono utili: li aiutano a capire quale ruolo hanno nella protezione dei sistemi e perché è importante segnalare le potenziali vulnerabilità.
Ottieni visibilità sul cloud
Per avere un programma di gestione delle vulnerabilità davvero efficace serve un inventario completo del tuo patrimonio cloud. Concentrati sulla copertura totale di ogni risorsa cloud: in questo modo il team di sicurezza avrà un inventario completo dei propri ambienti e potrà individuare le vulnerabilità.
Esegui scansioni continue delle vulnerabilità
Esegui scansioni continue e automatizzate delle applicazioni prima del deployment, per assicurarti che le vulnerabilità vengano risolte. La scansione delle immagini aiuta a definire una baseline per i sistemi operativi, soprattutto nel cloud, dove i programmi sono distribuiti all’interno di container.
Individua gli strumenti giusti
Gli strumenti sono indispensabili per risparmiare tempo e automatizzare i processi. Ogni fase della gestione delle vulnerabilità richiede strumenti diversi: capire quali sono i più adatti alla tua organizzazione aumenterà l’efficacia di ciascuna fase.
Che cos’è il ciclo di vita della gestione delle vulnerabilità
Si prevede che nel 2026 verranno aggiunti oltre 50.000 nuovi CVE (Common Vulnerabilities and Exposures): un volume che rende difficile per i team di sicurezza tenere tutto sotto controllo.
È qui che entra in gioco il ciclo di vita della gestione delle vulnerabilità, perché aiuta a identificare e risolvere le vulnerabilità che rappresentano una minaccia per i sistemi del team di sicurezza.
Inventario delle risorse e valutazione delle vulnerabilità
Il ciclo di vita inizia con l’identificazione e l’inventario delle risorse hardware, software e di rete, compreso lo shadow IT non autorizzato. Successivamente, i team di sicurezza ne valutano le vulnerabilità con scanner automatizzati e threat intelligence.
I sistemi critici vengono di norma sottoposti a scansione con maggiore frequenza, mentre gli strumenti più avanzati garantiscono un monitoraggio continuo dell’intero ambiente.
Prioritizzazione delle vulnerabilità
Dopo aver identificato le vulnerabilità, il team le ordina per priorità in base alla gravità e al potenziale impatto. Standard di settore come CVE e CVSS vengono spesso usati come riferimento per valutare i livelli di rischio. Questo processo garantisce che le vulnerabilità più critiche vengano affrontate per prime.
Risoluzione delle vulnerabilità
Le organizzazioni risolvono le vulnerabilità tramite remediation, riduzione o accettazione del rischio. La remediation elimina la vulnerabilità, la riduzione limita l’impatto di un eventuale exploit, mentre l’accettazione si applica alle vulnerabilità a basso rischio il cui trattamento non sarebbe conveniente in termini di costi.
Verifica e monitoraggio
I team di sicurezza eseguono nuove scansioni e nuovi test sui sistemi per verificare che le vulnerabilità siano state risolte correttamente e che non ne siano state introdotte di nuove. Inoltre, il monitoraggio continuo aiuta a individuare vulnerabilità inedite e controlli di sicurezza ormai superati.
Reporting e miglioramento
L’ultimo passaggio consiste nel documentare vulnerabilità ed esiti. I team di sicurezza analizzano diverse metriche per valutare l’efficacia del programma e individuare margini di miglioramento continuo.
Inizia una prova gratuita del software di gestione degli endpoint n.1 su G2
Nessuna carta di credito richiesta, accesso completo a tutte le funzionalità.
Rafforza la sicurezza con un programma di gestione delle vulnerabilità
Creare un programma di gestione delle vulnerabilità aiuta le aziende enterprise a ridurre i rischi per la sicurezza e a rispondere alle minacce in modo più efficace.
Combinando scansione continua, automazione e policy di governance chiare, le organizzazioni possono rafforzare la propria postura di cybersecurity e migliorare la resilienza operativa nel lungo periodo, costruendo un programma di gestione solido, capace di rilevare e prevenire le vulnerabilità.
Argomenti correlati:
- Dal rilevamento alla remediation in pochi minuti: il nuovo modello di gestione delle vulnerabilità
- L’AI nella gestione delle vulnerabilità di NinjaOne
- 10 migliori strumenti di gestione delle vulnerabilità per i professionisti IT
- I migliori strumenti di gestione delle vulnerabilità per i professionisti IT (video guida)
- 4 passaggi fondamentali di un processo di gestione delle vulnerabilità
- Guida essenziale alla gestione delle vulnerabilità