Punti chiave
- La gestione moderna delle vulnerabilità sostituisce le scansioni periodiche con un rilevamento continuo e in tempo reale, perché i modelli basati sulle scansioni lasciano gli endpoint esposti tra un ciclo e l’altro.
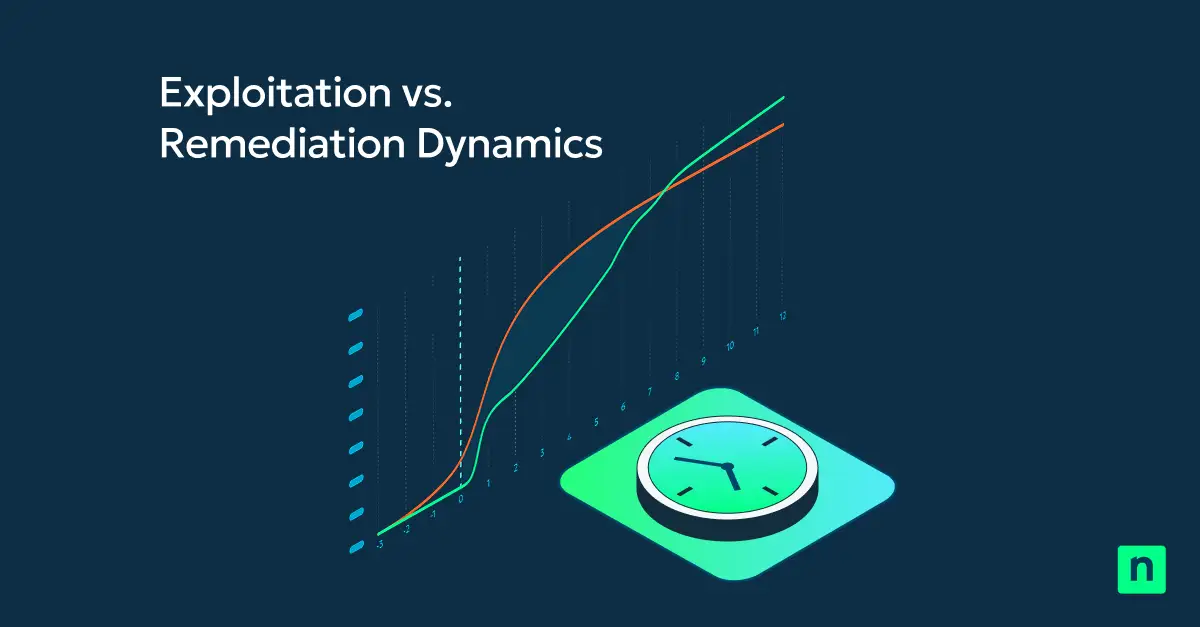
- Il divario di esposizione operativa, ovvero il tempo che intercorre tra la divulgazione di una vulnerabilità e la sua effettiva remediation, espone le organizzazioni al rischio mentre i team lavorano per risolvere le vulnerabilità note.
- Real-Time Assessment sfrutta l’AI per individuare fino al 90% delle CVE legate al software entro pochi minuti dall’installazione di un software o da una modifica di configurazione.
- Collegare il rilevamento direttamente al patching automatizzato all’interno di un’unica piattaforma riduce la remediation da giorni o settimane a pochi minuti ed elimina i passaggi manuali tra sicurezza e IT.
- Patch Intelligence AI mette in pausa le patch rischiose e applica quelle sicure in base alle policy, così i team intervengono più rapidamente senza destabilizzare gli endpoint.
Quando viene rilasciata una patch, è probabile che la vulnerabilità sia già sfruttata attivamente. La vulnerabilità nasce nel codice e l’exploit può avere giorni, settimane o persino mesi di vita. I ritardi nell’applicazione di una correzione ampliano questo divario di esposizione operativa, lasciando le organizzazioni a rischio troppo a lungo.
I tempi di risposta sono spesso rallentati dalle finestre di scansione pianificate, dai passaggi manuali tra SecOps e IT Ops e da flussi di lavoro scollegati. È proprio il tempo che intercorre tra la divulgazione di una vulnerabilità e la sua effettiva remediation a creare il divario di esposizione operativa.
Rileva e correggi le vulnerabilità da un’unica piattaforma integrata
I limiti di una gestione delle vulnerabilità basata sulle scansioni
La gestione delle vulnerabilità basata sulle scansioni non è stata pensata per il panorama dinamico delle minacce di oggi. Si affida a scansioni periodiche e onerose in termini di risorse, che restituiscono una fotografia puntuale in un contesto di minacce che si muove in tempo reale. Con il volume di CVE che cresce anno dopo anno, i modelli tradizionali non riescono a stare al passo.
Il rilevamento delle vulnerabilità basato sulle scansioni genera attriti prevedibili:
- Visibilità in ritardo
- Dati dei report non aggiornati
- Finestre di esposizione più ampie
- Passaggi lenti o complessi tra sicurezza e IT
La gestione delle vulnerabilità deve evolvere. Rilevamento e remediation devono essere collegati più strettamente, così da poter intervenire subito sulle vulnerabilità invece di aspettare il ciclo di scansione successivo.
NinjaOne cambia le regole del gioco
NinjaOne Vulnerability Management con Real-Time Assessment trasforma il rilevamento delle vulnerabilità da evento periodico e pianificato in un processo continuo e consapevole del rischio. Non abbiamo creato uno scanner “migliore”. Infatti, NinjaOne elimina del tutto la scansione dal processo di gestione delle vulnerabilità. L’AI mette in correlazione la telemetria software in tempo reale degli endpoint con l’intelligence CVE aggiornata, senza scansioni pianificate, picchi di attività dell’agent o impatti sulle prestazioni degli endpoint.
NinjaOne Real-Time Assessment è in grado di individuare fino al 90% delle CVE legate al software entro pochi minuti dall’installazione di un software o da una modifica di configurazione. I modelli basati sull’AI associano i metadati del software direttamente alle definizioni delle CVE, offrendo una consapevolezza delle vulnerabilità quasi istantanea. I tuoi team SecOps e IT Ops non devono più gestire le pianificazioni delle scansioni, attendere i risultati o preoccuparsi di rallentamenti dei dispositivi. Questa visibilità continua resta sempre allineata allo stato attuale di ogni endpoint.
Abbiamo rimosso la scansione dal percorso critico verso la remediation, permettendo al rischio di vulnerabilità di innescare direttamente l’intervento. In questo modo le finestre di esposizione si riducono da giorni o settimane a pochi minuti. Il risultato è una remediation più rapida, grazie a una gestione delle vulnerabilità continua, consapevole del rischio, orientata all’esecuzione e gestita operativamente dall’IT.
Monitora le vulnerabilità senza bisogno di scansioni periodiche.
→ Scopri le funzionalità di NinjaOne Vulnerability Management
Gestione delle vulnerabilità basata sull’AI e remediation autonoma
L’AI svolge un ruolo decisivo in tre ambiti della gestione delle vulnerabilità:
- Identificazione del software a fronte di dati degli endpoint non uniformi
- Normalizzazione di nomi e versioni dei software
- Correlazione in tempo reale tra software e intelligence CVE
NinjaOne Vulnerability Management si integra direttamente con NinjaOne Patch management autonomo, così le vulnerabilità possono essere risolte immediatamente all’interno della stessa piattaforma, senza strumenti separati, esportazioni o passaggi di consegne. La gestione delle vulnerabilità smette così di essere una funzione di sicurezza isolata e diventa un flusso di lavoro IT continuo e automatizzato, che offre:
- Visibilità sulle vulnerabilità sempre attiva
- Remediation automatizzata più rapida
- Finestre di esposizione ridotte
- Monitoraggio continuo della remediation
Vulnerability Management è progettato per accelerare l’accesso dell’IT ai dati sulle vulnerabilità. La risoluzione delle vulnerabilità si basa su NinjaOne Patch management autonomo, potenziato da Patch Intelligence AI, che analizza i segnali dei fornitori, la telemetria della community e i risultati reali delle distribuzioni per valutare sicurezza e rischio di ogni patch. Le patch del sistema operativo rischiose vengono messe in pausa. Quelle sicure procedono in base alle policy definite. Il risultato è una remediation più rapida, con meno interruzioni operative e un rischio minore, senza destabilizzare gli endpoint.
Il futuro della gestione delle vulnerabilità
Il futuro della gestione delle vulnerabilità è continuo, in tempo reale e orientato all’esecuzione. È fondamentale riconoscere che, nel momento in cui esegui una scansione, sei già in ritardo. E che non è il rilevamento a ridurre il rischio, ma la remediation. Le organizzazioni che eliminano i ritardi delle scansioni e collegano il rilevamento direttamente alla remediation ridurranno drasticamente la propria esposizione, togliendo il vantaggio agli attaccanti.
Scopri di più: ninjaone.com/vulnerability-management