Points clés
- Définition : un endpoint d’API est l’URL précise à laquelle un client d’API se connecte à un serveur d’API pour envoyer des requêtes et recevoir des données. C’est l’un des composants d’une API, et non un autre nom pour l’API elle-même.
- Fonctionnement : les endpoints s’appuient sur les protocoles REST (basé sur les URL) ou SOAP (basé sur XML), avec des méthodes HTTP comme GET, POST, PUT et HEAD qui définissent l’action exécutée par chaque requête.
- Avantages : les endpoints d’API améliorent l’intégration des logiciels, l’automatisation et l’accès aux données. Ils aident les entreprises à fluidifier leurs flux de travail, à réduire les tâches manuelles et à connecter leurs applications plus efficacement.
- Bonnes pratiques de conception : adoptez une nomenclature claire, cohérente et basée sur des noms communs, une structure d’URL intuitive et la bonne méthode HTTP pour chaque action, afin que vos endpoints restent utilisables et faciles à maintenir.
- Sécurité : protégez vos endpoints avec une clé d’API, un chiffrement TLS, des jetons OAuth ou des identifiants utilisateur. La superposition de plusieurs méthodes offre une protection bien plus solide qu’une seule d’entre elles.
- Traitement des réponses : lorsqu’un client d’API envoie une requête à un endpoint, le serveur d’API l’authentifie et la valide avant de renvoyer une réponse accompagnée d’un code d’état HTTP indiquant si la requête a réussi ou échoué.
Des entreprises de presque tous les secteurs utilisent, ou ont déjà utilisé, un endpoint d’API. Les API aident les entreprises à gagner en efficacité et en productivité en soutenant leurs démarches de transformation numérique. Cette présentation définit ce qu’est un endpoint d’API et propose quelques bonnes pratiques pour les concevoir.
🛑 Sécurisez vos API dès aujourd’hui et protégez votre entreprise des violations potentielles grâce à la gestion des terminaux NinjaOne.
Qu’est-ce qu’un endpoint d’API ?
Bien que les API et les endpoints soient deux concepts distincts, la notion d’endpoint d’API existe bel et bien. Un endpoint d’API est un emplacement numérique, un point d’entrée, qu’une API utilise pour se connecter à un logiciel.
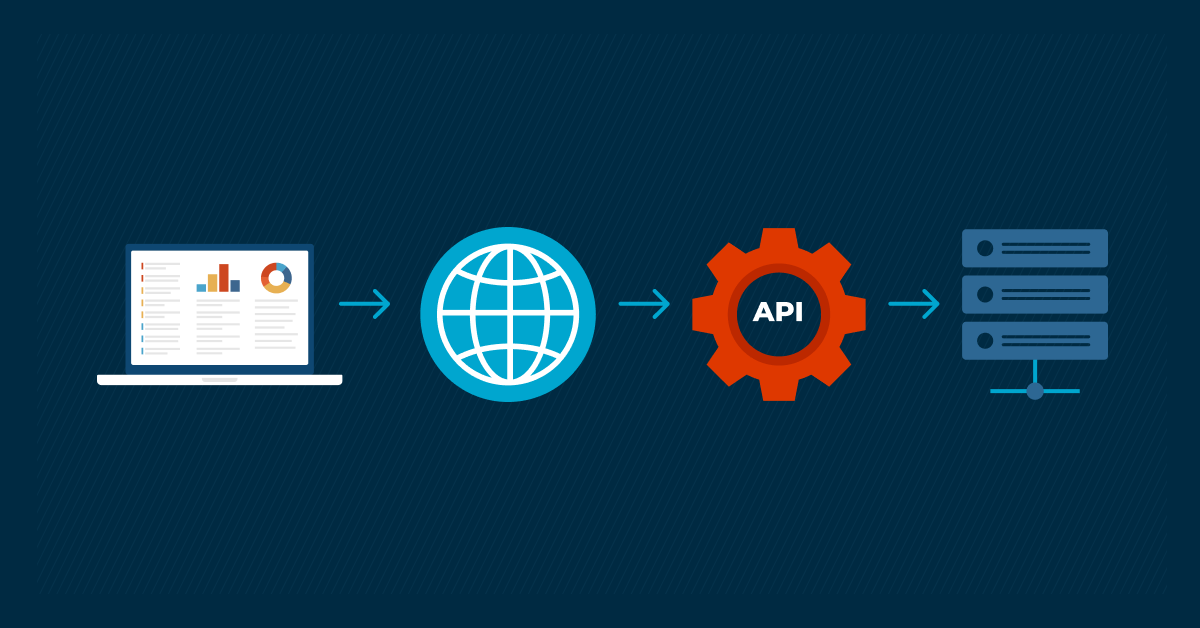
Pour faire simple, un endpoint d’API est une URL qui sert de passerelle entre un client d’API et un serveur d’API. Chaque serveur transmet des données et du contenu à d’autres appareils via Internet, et l’endpoint d’API constitue le point de contact où sont reçues les requêtes du client d’API.
Le fonctionnement des endpoints d’API
Un endpoint d’API offre un emplacement où les API envoient leurs demandes d’informations et reçoivent les réponses. Les endpoints interagissent le plus souvent avec deux catégories d’API : SOAP (Simple Object Access Protocol) et REST (Representational State Transfer). SOAP est un protocole qui permet l’échange d’informations au format XML, tandis que REST est un ensemble de protocoles qui permet l’échange d’informations au format URL.
Une API bien conçue dispose d’endpoints intuitifs qui offrent aux clients d’API des moyens prévisibles d’interagir avec les ressources du serveur. Les développeurs comprennent et utilisent ainsi l’API plus facilement, ce qui rend l’intégration plus efficace et réduit le temps de développement.
Par exemple, un endpoint d’API REST peut être sollicité avec les méthodes HTTP suivantes :
- GET : récupère les données d’une ressource donnée. Par exemple, GET http://api.example.com/users/1234 permet de récupérer les informations de l’utilisateur dont l’ID est 1234. De la même façon, GET https://api.example.com/products?category=RMM renvoie la liste complète des produits classés sous « RMM »
- PUT : met à jour une ressource existante. Par exemple, PUT https://api.example.com/users/laurenb met à jour les informations de l’utilisateur LaurenB.
- HEAD : semblable à GET, mais ne renvoie que les en-têtes de la réponse, sans le corps associé. Par exemple, HEAD https://api.example.com/images/profile.jpg vérifie si l’image existe et, le cas échéant, récupère uniquement sa taille, son type de contenu et ses autres métadonnées.
- POST : envoie des données au serveur pour créer une nouvelle ressource. Par exemple, POST https://api.example.com/posts crée une nouvelle publication et envoie le contenu mis à jour dans le corps de la requête.
Le client d’API assemble ces requêtes et les envoie au serveur d’API. De plus, la requête peut inclure des paramètres et des composants tels que :
- Les paramètres : ils fournissent des instructions précises que le serveur d’API doit traiter.
- Les en-têtes de requête : ils ajoutent des informations complémentaires sur la requête
- Le corps de la requête : il contient les données réelles nécessaires à la création ou à la mise à jour d’une ressource.
Une fois la requête envoyée à l’endpoint approprié, le serveur d’API authentifie et valide l’action demandée. Chaque réponse comprend généralement un code d’état qui indique le résultat de la requête.
Quelques exemples d’endpoints d’API
Parmi les exemples courants d’endpoints d’API REST figurent la récupération des informations d’un utilisateur (avec GET /user/{user_id}) et la mise à jour d’un produit (avec PUT /product/{product_id}).
Des exemples plus spécifiques consistent à interroger un serveur d’API sur la météo d’une ville donnée (avec GET /weather?city={city_name}) ou à consulter des publications sur un réseau social (avec GET /posts/{post_id}/comments).
Comme vous le voyez, les exemples d’endpoints d’API n’ont pour limite que votre imagination. Il existe de très nombreux types d’endpoints d’API que vous pouvez créer et exploiter. Cela dit, la structure et les paramètres précis d’un endpoint d’API varient selon le fournisseur de l’API et sa documentation.
Pourquoi utiliser des endpoints d’API ?
Les entreprises tirent de multiples avantages de l’utilisation des API et de leurs endpoints. En reliant deux logiciels sans que les développeurs aient à intervenir ou à créer quoi que ce soit, les API encouragent et soutiennent l’automatisation informatique, l’efficacité, l’innovation et l’intégration. De plus, les API permettent aux entreprises de réduire leurs coûts, puisqu’elles n’ont pas à développer elles-mêmes leurs applications. Elles peuvent simplement s’appuyer sur l’API pour obtenir les fonctionnalités nécessaires.
Voici quelques avantages supplémentaires liés à l’utilisation des endpoints d’API :
- Une meilleure connectivité et une intégration facilitée : parce que les endpoints d’API relient différents systèmes logiciels, ils permettent aux MSP et aux entreprises d’intégrer facilement diverses applications et services. Cela améliore l’efficacité opérationnelle et les fonctionnalités dans leur ensemble.
- Une automatisation accrue : automatiser les endpoints d’API réduit le travail manuel, fluidifie les flux de travail et limite l’erreur humaine. Votre équipe informatique peut ainsi se consacrer à des projets plus stratégiques.
- Un accès aux données amélioré : les endpoints d’API offrent une manière plus structurée d’accéder aux données et de les échanger, ce qui aide les développeurs à exploiter et à analyser des informations issues de sources différentes.
4 exemples de méthodes d’autorisation pour les endpoints d’API
- La clé d’API
Une clé d’API est une chaîne de caractères connue uniquement de l’API et de ses utilisateurs. L’utilisateur doit saisir cette clé pour obtenir des informations de l’API et de son endpoint.
- TLS
TLS, ou Transport Layer Security, est un protocole qui authentifie la connexion entre un serveur et un utilisateur, ou, dans ce cas précis, entre les deux applications reliées par l’API.
- Le protocole OAuth
OAuth est un protocole de sécurité qui utilise des jetons pour authentifier les utilisateurs et les autoriser à accéder à une API. Il est généralement employé pour les endpoints d’API REST et réduit la nécessité de transmettre des données d’autorisation, comme des mots de passe confidentiels, avec le risque de les exposer.
- Les identifiants utilisateur
Les API peuvent utiliser de simples identifiants utilisateur, comme un nom d’utilisateur et un mot de passe, définis auprès du service d’API. Toutefois, les identifiants utilisateur seuls ne suffisent généralement pas à sécuriser une API.
Bonnes pratiques pour concevoir des endpoints d’API
Les bonnes pratiques suivantes vous aideront à concevoir et à maintenir des endpoints d’API sûrs et fiables.
Adoptez une nomenclature claire et cohérente
Lorsque vous concevez un endpoint d’API, veillez à ce que les noms reflètent fidèlement sa finalité. Tout aussi important : prenez des mesures supplémentaires pour maintenir la cohérence dans l’ensemble de votre API, afin d’en améliorer la lisibilité et la maintenabilité.
Concevez une structure d’URL intuitive
Respectez les conventions RESTful en matière de structure d’URL, par exemple en utilisant des noms communs pour les ressources et des méthodes HTTP pour les actions. Les développeurs et les utilisateurs comprennent ainsi immédiatement à quoi sert chaque commande. Citons notamment PUT pour la mise à jour, GET pour la récupération et DELETE pour la suppression. Pensez également à définir des paramètres de chemin explicites pour une meilleure organisation et une lecture plus facile.
Utilisez les bonnes méthodes HTTP
Il est judicieux de respecter la sémantique HTTP pour garantir qu’un endpoint d’API s’appuie sur les méthodes HTTP correspondant à l’action visée. Par convention, GET ne doit pas servir à mettre à jour une ressource, ni PUT à en récupérer une, et ainsi de suite.
Fournissez une documentation claire
Il est essentiel que toutes les requêtes adressées aux endpoints d’API et les structures de réponse, types de données compris, soient correctement consignées et documentées, par souci de transparence. Dans le même esprit, envisagez de mettre en place la pagination et le filtrage pour les jeux de données volumineux.
Pour une explication en images, un guide vidéo intitulé « Qu’est-ce qu’un endpoint d’API ? » est disponible.
Gagnez en visibilité et en contrôle sur l’ensemble de vos terminaux avec la solution complète de gestion des terminaux de NinjaOne.
Gérez vos terminaux avec l’API Ninja
Chez NinjaOne, nous proposons notre propre API Ninja, que nos clients peuvent utiliser à tout moment. Si vous êtes client NinjaOne et que tous vos terminaux sont enregistrés dans Ninja, vous pouvez les surveiller et les gérer via l’API depuis une application tierce. Pour faire simple, tout ce que vous faites dans l’outil NinjaOne, vous pouvez aussi le faire via l’API. Pour en savoir plus sur NinjaOne et sur la façon dont nos solutions de surveillance et de gestion des terminaux vous aident à sécuriser votre environnement informatique, lancez dès aujourd’hui un essai gratuit.