

Points clés
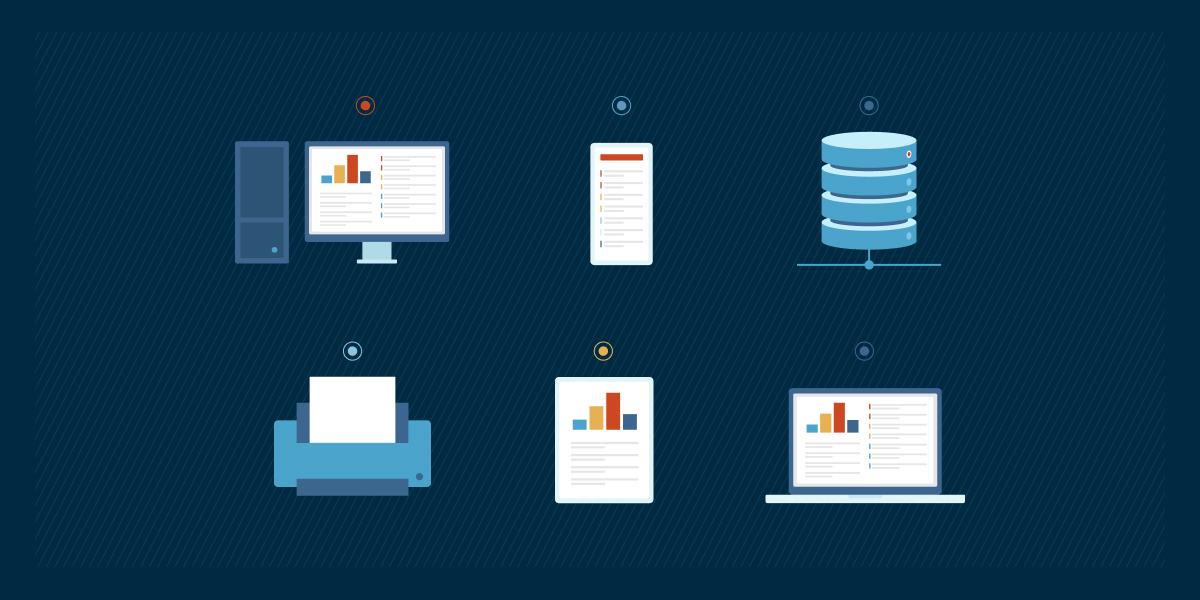
- Les terminaux comprennent les ordinateurs de bureau, les ordinateurs portables, les tablettes, les smartphones, les serveurs, les imprimantes, les stations de travail et les appareils IdO (internet des objets).Les routeurs, les commutateurs et les pare-feu ne sont pas considérés comme des terminaux.
- Les terminaux doivent être protégés contre les ransomwares, l’ingénierie sociale, la perte d’appareils, les violations de données, un chiffrement insuffisant et les systèmes non corrigés.
- Bonnes pratiques de gestion des terminaux : tenir un inventaire des actifs, appliquer des politiques zero trust, automatiser les mises à jour et surveiller les performances des appareils.
- Des outils comme NinjaOne permettent de centraliser la visibilité, d’automatiser les mises à jour et de suivre les indicateurs de performance sur les serveurs, les stations de travail, les machines virtuelles et les appareils compatibles SNMP.
Partout dans le monde, les entreprises dépendent des terminaux pour accomplir leurs tâches, communiquer et accéder à l’information. C’est pourquoi les terminaux jouent un rôle essentiel dans la fluidité des opérations informatiques et la continuité de la productivité. Dans cette présentation, nous verrons les différents types de terminaux et leur incidence sur un environnement informatique.
Qu’est-ce qu’un terminal ?
Les terminaux sont des appareils électroniques physiques qui se connectent à un réseau informatique et communiquent avec lui. On compare souvent la communication entre un terminal et son réseau à deux personnes qui se parlent au téléphone. De la même manière que l’information circule entre les deux interlocuteurs, elle circule entre un terminal et son réseau dès lors que les deux sont connectés.
La notion de terminal a également évolué pour englober tout appareil qui accède aux applications de l’entreprise, où qu’il se trouve. Cette évolution s’explique par l’essor du travail hybride, du cloud computing et des politiques BYOD (Bring Your Own Device) adoptées par la plupart des entreprises. Dans les environnements informatiques modernes, il vaut mieux considérer comme terminal tout appareil en périphérie qui interagit avec les données de l’entreprise, indépendamment de sa localisation.
Réduisez les tâches manuelles et maximisez votre efficacité.
➤ Découvrez la gamme complète d’outils de gestion des terminaux de NinjaOne.
Les différents types de terminaux
Il existe de nombreux types de terminaux et, si certains partent du principe que tous les appareils sont des terminaux, ce n’est pas le cas. Selon Cloudflare, « les appareils d’infrastructure sur lesquels fonctionne le réseau sont considérés comme des équipements sur site du client (CPE) plutôt que comme des terminaux ». Vous trouverez ci-dessous les terminaux regroupés dans la première section, et les appareils qui n’en sont pas dans la seconde.
Terminaux
- Ordinateurs de bureau
- Ordinateurs portables
- Tablettes
- Smartphones
- Serveurs
- Imprimantes
- Stations de travail
- Appareils IdO (internet des objets)
- Objets connectés portables
- Appareils personnels utilisés à des fins professionnelles dans le cadre de politiques BYOD
Autres appareils
- Passerelles réseau
- Commutateurs
- Routeurs
- Pare-feu
- Répartiteurs de charge
6 types de risques pour la sécurité des terminaux
Même si les outils de sécurité des terminaux et les pratiques associées ont fortement progressé ces dernières années, les attaques visant les terminaux restent fréquentes. Pour protéger votre entreprise, mieux vaut anticiper des risques bien précis, notamment :
1) Les ransomwares
Un ransomware est un type d’attaque sur les terminaux qui empêche une entreprise d’accéder à ses fichiers, à ses données et à d’autres informations ou systèmes importants jusqu’au paiement d’une rançon. Il est essentiel de mettre en place des mesures préventives, car ces attaques deviennent sans cesse plus complexes et plus tenaces. Selon l’Advanced Cybersecurity Management Institute, le temps de présence des ransomwares a augmenté de 29 %, et plus de 58 % des violations sont désormais imputables aux terminaux.
2) L’ingénierie sociale
L’ingénierie sociale est un type d’attaque qui s’appuie sur la tromperie et la manipulation pour amener les personnes à divulguer des informations confidentielles, comme des mots de passe ou des codes d’accès. Puisque les cybercriminels ont recours à l’ingénierie sociale dans 98 % des attaques, dont beaucoup sont assistées par l’IA, l’un des meilleurs moyens de sécuriser vos terminaux consiste à former vos employés à repérer et à éviter ces techniques.
3) La perte d’appareils
Les terminaux mobiles, comme les smartphones et les ordinateurs portables, se perdent facilement. Pire encore, ces appareils sont exposés au vol. En effet, selon un rapport de la GSMA, le vol d’appareils mobiles reste stable autour de 1 % des abonnés actifs chez les opérateurs participants. Le chiffre peut sembler dérisoire, mais il représente malgré tout des millions d’appareils dans le monde, chacun pouvant exposer des données professionnelles sensibles en cas de perte ou de vol.
4) Les violations de données
De nombreuses histoires d’horreur informatiques montrent à quel point les violations de données peuvent coûter cher. Au-delà des violations, des terminaux non sécurisés peuvent aussi subir des pertes de données, lorsque celles-ci sont supprimées par accident et ne peuvent plus être récupérées.
5) Un chiffrement insuffisant
Le chiffrement des données constitue une deuxième couche de sécurité. Même si des cybercriminels mettent la main sur des données confidentielles, ils ne pourront pas les déchiffrer si elles sont chiffrées. En revanche, si les données ne sont pas chiffrées, cette deuxième couche de protection fera défaut en cas d’attaque.
6) Les systèmes non corrigés
Les systèmes non corrigés exposent les terminaux aux attaques, et les vulnérabilités des systèmes peuvent entraîner des violations de données très coûteuses.https://gitnux.org/patch-management-statistics/. Cependant, avec le bon logiciel de gestion des correctifs, les entreprises peuvent automatiser leurs processus pour s’assurer que tous les terminaux sont corrigés, à jour et sécurisés.
7) Les menaces alimentées par l’IA
Les acteurs malveillants exploitent l’intelligence artificielle pour orchestrer des cyberattaques telles que le phishing automatisé, la génération de malwares et le contournement des systèmes de détection. La meilleure stratégie de prévention consiste à se tenir informé de ces attaques assistées par l’IA et à appliquer des pratiques de sécurité solides : surveillance continue, sensibilisation des utilisateurs et détection des menaces pilotée par l’IA.
Découvrez concrètement à quoi ressemblent les terminaux dans cette courte vidéo : « Les terminaux expliqués (avec des exemples) ».
Bonnes pratiques pour gérer les terminaux
-
Protégez tous les terminaux
Les terminaux sont les portes d’accès aux données de votre entreprise. Veillez à ce qu’ils soient protégés en permanence afin d’éviter les violations de données et les autres cyberattaques. Réalisez un audit pour constituer un inventaire des actifs informatiques à jour et savoir combien de terminaux sont présents sur votre réseau.
-
Appliquez les principes du zero trust
Le zero trust est un principe que les professionnels de l’informatique appliquent lors de la configuration des terminaux. Il est devenu un modèle de sécurité de référence, qui exige une vérification continue de l’identité de l’utilisateur et de l’intégrité de l’appareil avant d’accorder un accès au terminal. Pour faire simple, l’idée directrice des politiques zero trust consiste à ne rien considérer comme fiable et à tout sécuriser. Adoptez les principes du zero trust lorsque vous configurez vos terminaux pour ajouter une couche de sécurité supplémentaire.
-
Mettez en place des mises à jour automatisées
Les mises à jour peuvent être longues et fastidieuses, mais elles jouent un rôle majeur dans la protection des terminaux. Un moyen simple de les faciliter consiste à automatiser les processus tout en respectant les bonnes pratiques de gestion des correctifs.
-
Surveillez et analysez les données des terminaux
Les outils de gestion des terminaux, comme NinjaOne, permettent aux techniciens de surveiller et d’analyser les données des terminaux en temps réel. Les professionnels de l’informatique peuvent ainsi suivre et mesurer les performances des terminaux afin d’évaluer l’intégrité de l’appareil et son niveau de sécurité.
-
Misez sur une sécurité alimentée par l’IA
Déployez un système de gestion des terminaux robuste qui s’appuie sur des analyses pilotées par l’IA, l’analyse comportementale, et une télémétrie continue pour identifier les risques et permettre une remédiation plus rapide et mieux éclairée.
Surveillez, mettez à jour et sécurisez vos terminaux sans effort avec NinjaOne, le logiciel de gestion des terminaux le mieux noté sur G2.
Comment NinjaOne aide les MSP et les départements informatiques internes à gérer les terminaux
La solution de gestion des terminaux de NinjaOne permet aux professionnels de l’informatique d’obtenir une visibilité et un contrôle complets sur tous les terminaux d’un réseau. À l’heure actuelle, NinjaOne est compatible avec trois groupes de terminaux :
Groupe 1
Les serveurs Windows, Mac et Linux, ainsi que les stations de travail et les ordinateurs portables
Groupe 2
HyperV et VMware, les hôtes de machines virtuelles et les invités
Groupe 3
Les appareils compatibles SNMP, comme les équipements réseau, les appareils de stockage en réseau NAS, les serveurs, les sites web et les points de terminaison web ; NinjaOne peut surveiller la disponibilité et le temps de fonctionnement de ce type d’appareils
Avec NinjaOne, la gestion des terminaux devient simple et rapide. Pour gérer et surveiller les appareils dans l’outil NinjaOne, suivez ces étapes :
- Depuis le tableau de bord NinjaOne, ouvrez l’onglet Organizations
- Repérez une organisation et cliquez dessus
- Vous devriez maintenant voir tous les appareils associés à cette organisation
- Sélectionnez un appareil pour afficher sa fiche et son aperçu général
- Dans la fiche de l’appareil, vous trouverez les informations générales, les indicateurs de performance et d’intégrité en temps réel, et bien plus encore
- Pour obtenir des informations complémentaires, passez de la page d’aperçu à la page de détails, où vous trouverez la mémoire, les processeurs, le volume des disques, les adaptateurs réseau, etc.
Conclusion
Avec NinjaOne dans votre boîte à outils, vous accédez à des solutions de premier plan pour le RMM, la gestion des correctifs et la gestion des terminaux. Des mises à jour automatisées aux données de performance des appareils en temps réel, ce logiciel réunit tout ce dont vous avez besoin pour garder vos terminaux organisés et protégés en permanence. Testez NinjaOne avec cet essai gratuit et découvrez pourquoi c’est la solution qu’il faut à votre environnement informatique.






