Points clés
- Les grandes entreprises choisissent d’externaliser l’analyse de vulnérabilités auprès de MSP et de MSSP afin d’alléger la charge opérationnelle liée à la gestion d’environnements informatiques complexes et distribués.
- Construire un service d’analyse de vulnérabilités évolutif suppose de définir le périmètre de service, de standardiser l’onboarding des clients et de mettre en place des workflows d’analyse récurrents.
- Des fonctionnalités telles que la gouvernance multi-tenant, la visibilité centralisée et une segmentation stricte sont essentielles pour les fournisseurs qui gèrent plusieurs environnements de grandes entreprises.
- Un système VMaaS fiable intègre des outils de coordination de la remédiation, d’automatisation, de gestion des tickets et de reporting de conformité. Cela renforce la valeur du service sur le long terme, ainsi que la confiance des clients.
Les grandes entreprises doivent garder une longueur d’avance sur les faiblesses de sécurité dans des environnements toujours plus complexes. Les cyberattaques constituent une menace récurrente pour les entreprises de toutes tailles, ce qui représente une belle occasion pour les fournisseurs de services gérés (MSP) et les fournisseurs de services de sécurité gérés (MSSP) de proposer une solution à forte valeur ajoutée : l’analyse de vulnérabilités en tant que service.
Dans cet article, nous verrons plus en détail comment la gestion des vulnérabilités en tant que service (VMaaS) peut devenir un argument de vente solide pour les fournisseurs de services informatiques, et comment elle apporte de la valeur lorsqu’elle repose sur un cadre structuré de prestation de service plutôt que sur des évaluations ponctuelles.
Découvrez NinjaOne Endpoint Management
Une visibilité unifiée et un contrôle sur tous les terminaux pour réduire la complexité, booster l'efficacité et renforcer la sécurité, le tout depuis une seule console.
En savoir plus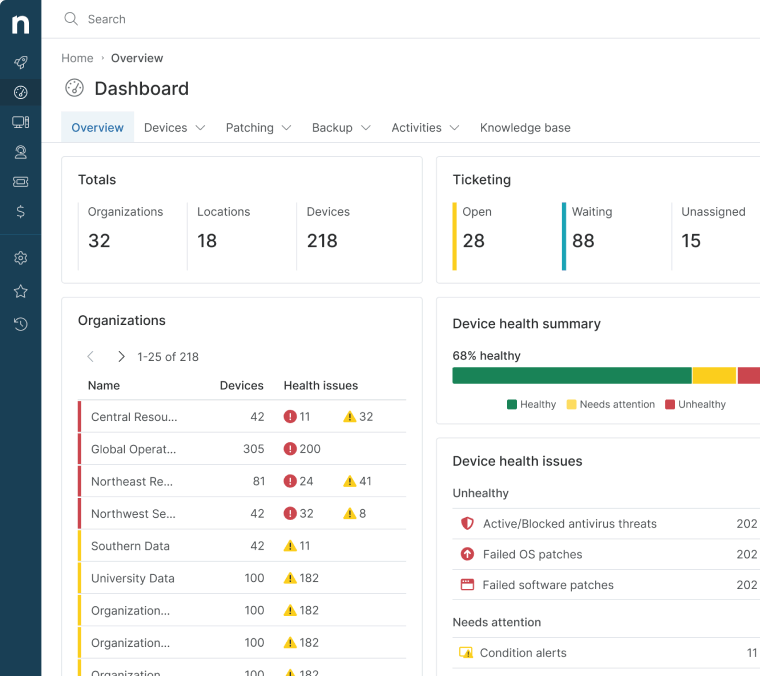
Pourquoi les grandes entreprises externalisent l’analyse de vulnérabilités
L’analyse de vulnérabilités peut être exigeante sur le plan opérationnel, en particulier dans les environnements informatiques de grande envergure. Une infrastructure informatique complexe doit souvent composer avec :
- une infrastructure hybride : sur site, distante et dans le cloud
- des terminaux distants et distribués
- des applications SaaS et des intégrations tierces
- des opérations multisites et des systèmes critiques pour l’activité
Face à ces configurations complexes, il est logique que les entreprises externalisent l’analyse de vulnérabilités auprès d’un fournisseur externe. Cette approche permet de combler les lacunes grâce à une expertise dédiée, à des workflows structurés et à une visibilité continue, sans que les clients aient à développer eux-mêmes cette capacité.
Construire un service d’analyse de vulnérabilités
Une plateforme VMaaS se construit selon une approche structurée, garantissant une prévention et une défense efficaces contre les menaces. Voici ce qu’elle englobe généralement :
Définir le périmètre de service
La construction d’un service d’analyse de vulnérabilités commence par la définition de la couverture, ce qui évite les angles morts dans le périmètre et permet de fixer des attentes réalistes. Cela facilite également la tarification du service et son extension à mesure que les environnements clients évoluent. Les fournisseurs doivent obtenir de la visibilité sur :
- les terminaux et les postes de travail
- les serveurs sur site et les équipements réseau
- l’infrastructure cloud et les charges de travail hébergées
- les actifs exposés sur Internet et les applications web
- les dépendances logicielles tierces
- les systèmes critiques pour l’activité présentant une exposition accrue
Standardiser l’onboarding des clients
Les fournisseurs de services doivent appliquer un processus d’onboarding cohérent afin de réduire les erreurs de configuration et de renforcer la confiance des clients. Cela pose des bases solides pour l’évolutivité du service sur le long terme. Chaque nouveau contrat devrait suivre les mêmes étapes, à savoir :
- la Découverte des Actifs et l’inventaire initial
- l’autorisation d’analyse et la mise en place des accès à l’environnement
- la segmentation de l’environnement et la catégorisation des risques
- l’accord sur les formats de reporting et les contacts d’escalade
Mettre en place des workflows d’analyse récurrents
Une visibilité continue sur les environnements d’informatique d’entreprise exige un workflow récurrent, et pas seulement des évaluations régulières. Cela comprend :
- des cadences d’analyse continues et planifiées
- la validation des terminaux et la vérification de la couverture
- la réévaluation des vulnérabilités après remédiation
- un reporting aligné sur les délais de livraison convenus
- le suivi de l’état de la remédiation entre deux cycles
Rendre opérationnelle la visibilité multi-tenant des vulnérabilités
Les fournisseurs qui gèrent des environnements d’informatique d’entreprise ont besoin d’une supervision centralisée, sans compromettre la séparation entre les clients. Cela suppose une architecture bien pensée, à la fois sur le plan opérationnel et au niveau de la plateforme. Voici comment rendre opérationnelle la visibilité multi-tenant des vulnérabilités :
Centraliser la visibilité sur la sécurité
Une approche de type « panneau de contrôle centralisé » de la visibilité sur les environnements de tous les clients permet aux fournisseurs de gérer un portefeuille client croissant sans perdre le contrôle opérationnel, en suivant :
- la gravité des vulnérabilités par compte
- l’exposition des terminaux et l’état de la couverture
- l’avancement de la remédiation par client
- l’alignement sur la conformité et les synthèses de risques
Maintenir la segmentation des tenants
Pour faire respecter efficacement une séparation stricte des clients dans une prestation de service multi-tenant, les fournisseurs doivent disposer de :
- l’isolation des données entre les environnements clients
- des accès basés sur les rôles, pour les équipes du fournisseur comme pour les utilisateurs clients
- des tableaux de bord segmentés, avec des vues propres à chaque client
- un suivi de la remédiation et une responsabilisation spécifiques à chaque tenant
Répondre aux obligations de reporting des grandes entreprises
Les clients grands comptes exigent un reporting détaillé qui répond à leurs besoins de gouvernance interne et correspond à leurs attentes, afin que les parties prenantes et les auditeurs puissent agir plus facilement sur la base des données présentées. Les fournisseurs doivent être en mesure de fournir :
- des synthèses destinées aux dirigeants, avec une mise en contexte du risque métier
- des rapports alignés sur des référentiels de conformité tels que PCI DSS, HIPAA ou ISO 27001
- un suivi de l’avancement de la remédiation dans le temps
- une documentation des performances au regard des SLA (contrats de niveau de service)
Coordonner la remédiation des vulnérabilités
Un parcours de remédiation clairement défini renforce la valeur des résultats d’analyse transmis. Les fournisseurs qui relient la détection à la résolution proposent aux clients grands comptes une approche solide de l’analyse de vulnérabilités.
Aligner analyse et opérations de correctifs
Le déploiement de mise à jour doit suivre la découverte des vulnérabilités. Les fournisseurs doivent coordonner :
- le passage de relais entre les vulnérabilités identifiées et les tâches de remédiation
- le suivi du déploiement de mise à jour par terminal
- les analyses de validation confirmant la résolution
- le reporting de conformité lié aux résultats de la remédiation
Définir les workflows d’escalade et de SLA
Les vulnérabilités n’ont pas toutes le même degré d’urgence : des workflows d’escalade structurés doivent donc définir :
- les classifications de gravité et les déclencheurs d’escalade
- les délais de remédiation selon le niveau de gravité
- la gestion des exceptions et les procédures d’acceptation du risque
- la propriété et la responsabilité à chaque étape
Assurer une validation continue
La validation continue renforce la responsabilisation et la confiance des clients grâce à des analyses de suivi qui vérifient si :
- les correctifs ont bien été déployés
- l’exposition a été réduite de façon mesurable
- les terminaux respectent les références de configuration de conformité
Ces éléments doivent permettre de confirmer si une vulnérabilité a disparu ou si elle est réellement résolue.
Ce que les fournisseurs doivent privilégier dans une plateforme de gestion des vulnérabilités
L’évolutivité opérationnelle joue un rôle majeur dans le choix d’une plateforme VMaaS. Voici quelques fonctionnalités à examiner :
Visibilité multi-tenant
Une plateforme VMaaS idéale doit proposer des outils et des fonctionnalités tels que des tableaux de bord inter-clients, la segmentation des tenants et une gestion centralisée, sans identifiants distincts pour chaque client.
Automatisation
L’automatisation a réduit les erreurs auxquelles les workflows manuels sont exposés. Elle contribue également à :
- l’analyse continue et planifiée
- la priorisation automatisée des risques et les alertes
- la génération et la diffusion des rapports
- des déclencheurs de workflow reliés aux tâches de remédiation
Visibilité cloud et hybride
Les environnements informatiques modernes se sont tournés vers les plateformes et services cloud pour mener leurs opérations. Cette évolution concerne des infrastructures d’informatique d’entreprise qui s’étendent sur plusieurs fournisseurs cloud, sur une infrastructure hybride et sur des applications distribuées. Une plateforme VMaaS envisagée doit offrir une visibilité native sur l’ensemble de ces éléments, sans exiger des outils distincts pour chaque environnement.
Coordination de la remédiation
Les entreprises devraient privilégier les plateformes VMaaS qui intègrent efficacement des solutions de gestion des correctifs et de gestion des tickets dans leur workflow. Cela permet de faire respecter la responsabilisation, de simplifier le reporting client et d’accélérer la résolution des problèmes.
Les erreurs fréquentes dans un service d’analyse de vulnérabilités
Les MSP et les MSSP peuvent se heurter à des goulets d’étranglement liés à des erreurs courantes, à la fois opérationnelles et structurelles. En voici quelques-unes :
Considérer l’analyse de vulnérabilités comme une mission ponctuelle
Une évaluation unique ne fournit qu’un instantané (snapshot) de l’état de l’environnement d’une entreprise. Cela ne correspond pas à un environnement en perpétuelle évolution, susceptible de voir apparaître de nouvelles vulnérabilités.
Livrer des rapports sans recommandations de remédiation
Les fournisseurs doivent proposer des workflows et des plans d’action efficaces lorsque les constats révèlent des problèmes dans l’environnement.
Conserver des workflows de reporting fragmentés
Un reporting fragmenté peut entraîner des incohérences dans les données, créer de la confusion et rendre plus difficile la démonstration de la valeur du service ou le respect des exigences de conformité.
Ne pas prioriser les vulnérabilités sur le plan opérationnel
Le contexte est nécessaire, en plus des scores de gravité, pour refléter le risque métier réel. Négliger d’adapter la fréquence et le périmètre des analyses au profil de risque propre à chaque client peut conduire à une allocation inefficace des ressources et à une incapacité à traiter les menaces les plus critiques en temps réel.
Négliger la segmentation des clients
Les fournisseurs de VMaaS doivent faire respecter une isolation stricte des tenants afin de limiter les erreurs opérationnelles, d’éviter toute exposition risquée des données et de préserver la confiance des clients.
Faire évoluer un service d’analyse de vulnérabilités
Faire évoluer un service d’analyse de vulnérabilités exige une maturité opérationnelle à chaque étape de la prestation. Les fournisseurs devraient investir dans :
- des cadres de gouvernance centralisés, appliqués de manière cohérente à tous les clients
- l’automatisation des workflows d’analyse, de reporting et de remédiation
- des procédures documentées d’onboarding, d’escalade et de gestion des exceptions
- des revues de service régulières pour suivre l’avancement et ajuster le périmètre
Ces structures réduisent les coûts fixes par client, qui limiteraient sinon la croissance possible du service.
Commencez votre essai gratuit du logiciel de gestion des terminaux classé n°1 sur G2
Pas de carte de crédit requise, accès complet à toutes les fonctionnalités
Conclusion
Proposer l’analyse de vulnérabilités en tant que service (VMaaS) à des organisations dotées d’environnements de grande envergure exige un cadre de prestation qui assure une visibilité continue, une remédiation structurée, une gouvernance multi-tenant et des opérations évolutives. Les fournisseurs doivent être capables d’offrir une visibilité continue, une gouvernance multi-tenant, des intégrations de remédiation, des outils d’automatisation et une véritable maturité opérationnelle.
Sujets connexes :