Points clés
- Appliquez l’accès basé sur les rôles et le moindre privilège : réduisez le nombre d’utilisateurs capables de lire et de copier des données à forte valeur.
- Auditez les opérations de copie et de déplacement : activez l’audit des accès aux objets, journalisez les événements de copie et de renommage, puis collectez ces données pour analyse
- Bloquez ou restreignez les canaux d’exfiltration : supports amovibles, synchronisation cloud et usage détourné du presse-papiers doivent être encadrés par une politique, pas laissés au hasard
- Proposez des alternatives sécurisées : faites circuler les fichiers via des portails gérés et des services chiffrés pour éviter les contournements.
- Conservez preuves et indicateurs : publiez chaque mois un récapitulatif des tentatives bloquées, des exceptions et de la couverture des contrôles pour vos audits.
La protection contre les copies de fichiers non autorisées permet de stopper net le vol de données. Les menaces actuelles exigent toutefois des mesures centralisées pour détecter les copies non autorisées, alerter les techniciens et suivre la conformité réglementaire, tout en limitant la charge de travail, et le tout depuis un seul tableau de bord.
Cet article explique comment optimiser la sécurité des copies de fichiers, appliquer des restrictions sur les supports amovibles, et bien plus encore.
Bloquez l’exfiltration de données pour une sécurité maximale
📌 Prérequis :
- Une classification des données définie pour les actifs à forte valeur
- Un modèle de conception des rôles et des groupes documenté (par exemple AGDLP)
- Un mécanisme de collecte centralisée des journaux (SIEM ou équivalent)
- Gestion des terminaux (Intune/MDM) ou contrôle par politique de groupe pour les appareils amovibles
Étape 1 : restreindre les accès et appliquer le moindre privilège
Appliquer le moindre privilège consiste à n’accorder aux utilisateurs que les autorisations strictement nécessaires aux tâches qui leur sont confiées. Le contrôle d’accès basé sur les rôles (RBAC) simplifie encore les choses en attribuant un seul type d’autorisation à tout un groupe, ou « rôle ».
Cette approche facilite non seulement la gestion des autorisations, mais réduit aussi de façon proactive le risque de failles de sécurité dans votre infrastructure ou celle de vos clients.
De plus, évitez d’accorder des ACE directes (ou « Access Control Entries ») afin de prévenir la prolifération des autorisations, et revoyez les autorisations des utilisateurs chaque trimestre. Documentez chaque exception avec son responsable et sa date d’expiration pour instaurer une véritable responsabilisation. Enfin, consolidez vos efforts de cybersécurité grâce à des solutions à distance assurant une surveillance continue.
Étape 2 : activer l’audit des opérations de copie et de déplacement
La surveillance de modifications précises est l’une des premières étapes d’un plan de protection contre les copies de fichiers non autorisées. Voici comment commencer à journaliser les opérations de copie et de déplacement de fichiers avec les outils intégrés de Windows :
📌 Cas d’usage : conserver des preuves lorsqu’un fichier est copié ou déplacé vers un autre environnement.
📌 Prérequis : privilèges d’administrateur, Windows 11 Pro ou Enterprise, PowerShell 5.1.
- Appuyez sur Win + R, saisissez gpedit.msc et appuyez sur Ctrl + Maj + Entrée.
- Accédez à Configuration ordinateur > Paramètres Windows > Paramètres de sécurité > Configuration avancée de la stratégie d’audit > Accès aux objets > Auditer le système de fichiers.
- Cochez Succès et Échec pour la politique d’audit du système de fichiers.
- Cliquez sur OK.
- Faites un clic droit sur le dossier précis que vous souhaitez protéger.
- Accédez à Propriétés > Sécurité > Avancé > Audit > Ajouter.
- Sélectionnez Principal, choisissez les groupes concernés, puis cochez Lecture, Écriture ou Suppression.
- Une fois la journalisation activée, surveillez les ID d’événement suivants :
- ID 4663 : lecture ou écriture d’un fichier
- ID 5145 : accès à un partage réseau
- Appuyez sur Win + R, saisissez PowerShell et appuyez sur Ctrl + Maj + Entrée.
- Exécutez ce script d’exemple pour exporter les journaux localement dans un fichier CSV :
$EventIDs = @(4663, 5145)
Get-WinEvent -LogName Security | Where-Object { $EventIDs -contains $_.Id } |
Select-Object TimeCreated, Id, Message |
Export-Csv "C:\AuditLogs\FileAccessEvents.csv" -NoTypeInformation
Étape 3 : bloquer ou restreindre les canaux d’exfiltration
Les données volées sortent souvent via des supports amovibles (clé USB, par exemple), des applications de synchronisation cloud ou un usage détourné du presse-papiers. Heureusement, Windows intègre des fonctionnalités capables de contrôler ces trois vecteurs.
📌 Cas d’usage : limiter les canaux d’exfiltration pour dissuader le vol de données à l’aide de la stratégie de groupe.
📌 Prérequis : privilèges d’administrateur, Windows 11 Pro ou Enterprise, PowerShell 5.1.
- Appuyez sur Win + R, saisissez gpmc.msc et appuyez sur Ctrl + Maj + Entrée.
- Accédez à Configuration ordinateur > Modèles d’administration > Système > Accès au stockage amovible.
- Double-cliquez sur la politique Disques amovibles : refuser l’accès en écriture.
- Réglez-la sur Activé.
- Cliquez sur OK.
- Accédez à Configuration ordinateur → Modèles d’administration → OneDrive.
- Double-cliquez sur la politique Empêcher l’utilisation de OneDrive pour le stockage de fichiers.
- Réglez-la sur Activé.
- Cliquez sur OK.
- Accédez à Configuration ordinateur > Modèles d’administration > Système > Stratégies du système d’exploitation.
- Double-cliquez sur la politique Autoriser l’historique du presse-papiers.
- Réglez-la sur Désactivé.
- Cliquez sur OK.
- Rendez-vous dans le centre d’administration Microsoft Entra.
- Dans le volet de gauche, sélectionnez Sécurité > Accès conditionnel.
- Créez une nouvelle politique et donnez-lui un nom explicite (par exemple : Bloquer les transferts de fichiers vers les appareils non gérés).
- Sous Affectations, sélectionnez les utilisateurs, groupes et applications approuvés.
- Accédez à Conditions > État de l’appareil et sélectionnez Exclure les appareils conformes.
- Sous Accorder, choisissez Bloquer l’accès.
- Activez la politique, puis cliquez sur Créer.
- Revenez dans la console de gestion des stratégies de groupe.
- Liez votre nouvelle politique à l’OU (unité organisationnelle) cible.
- Exécutez gpupdate /force sur chaque poste client pour forcer la mise à jour.
🥷🏻| Automatisez la gestion des correctifs avec une plateforme à distance qui évolue au rythme de votre entreprise.
Découvrez ici comment NinjaOne simplifie les mises à jour de politiques.
Étape 4 : proposer des alternatives de transfert gérées et sécurisées
Sécuriser les échanges renforce la cybersécurité, mais les utilisateurs peuvent encore exposer des données par accident si les fichiers circulent par des moyens peu fiables.
Plutôt que de faire transiter vos données par des canaux non sécurisés, utilisez des plateformes gérées compatibles avec vos systèmes d’identité d’entreprise, qui chiffrent les envois et les téléchargements et proposent des liens à durée limitée pour restreindre l’accès.
Voici quelques portails de transfert de fichiers reconnus à envisager :
- NinjaOne : portail de transfert de fichiers intégré avec chiffrement, filigrane et manuels d’utilisation.
- Microsoft OneDrive pour Business (avec accès conditionnel activé) : intégré à Azure AD pour la sécurité des identifiants et compatible avec les liens de partage à durée limitée.
- Partage sécurisé SharePoint Online : des autorisations granulaires et le filigrane facilitent les audits.
- Citrix ShareFile : spécialisé dans le partage interne de fichiers, avec un suivi détaillé de l’activité.
- IBM Aspera : transfert de fichiers chiffré à haut débit pour les gros volumes de données.
Étape 5 : conserver les preuves et les vérifier
Enfin, suivez l’efficacité de votre protection contre les copies de fichiers non autorisées dans un dossier de preuves mensuel. La tenue de ces rapports facilite grandement les audits et démontre le respect des accords de niveau de service (SLA) conclus avec vos clients.
Votre rapport mensuel devrait rassembler les éléments suivants :
- Le nombre de tentatives de copie bloquées
- Le nombre d’événements d’accès anormaux
- Le nombre d’exceptions autorisées
- Le nombre d’appareils retirés disposant d’un accès en écriture
Disposer de preuves documentées de vos mesures de sécurité vous aligne également sur des référentiels comme SOC 2, ISO 27001 et NIST 800-53, et démontre votre conformité aux normes internationales.
Bonnes pratiques pour protéger vos fichiers contre les copies non autorisées
Voici un tableau récapitulatif des mesures à intégrer à votre plan de protection contre les copies de fichiers non autorisées :
| Pratique | Objectif | Bénéfice apporté |
| Accès basé sur les rôles | Réduire les risques d’exposition des données | Approche du moindre privilège appliquée aux actions de copie |
| SACL et audit | Détecter et enregistrer les copies de fichiers | Meilleure auditabilité |
| Application de politiques sur les appareils et les supports | Bloquer l’exfiltration de données via le cloud ou les clés USB | Risque réduit de fuites de données sur site |
| Canal de transfert sécurisé | Éviter les perturbations des environnements de production | Chemins de copie sous contrôle |
| Dossier de preuves mensuel | Conformité étayée par des données | Approche des investissements orientée résultats |
Exemple de point d’intégration de l’automatisation
L’automatisation peut renforcer votre programme de protection des données et éliminer les erreurs humaines. Surveillez en continu les activités à risque et déclenchez des alertes dès qu’un seuil est dépassé grâce à ce flux d’automatisation générique :
- Exécutez un script nocturne sur les terminaux pour collecter les indicateurs clés
- Utilisez Get-PnpDevice ou Get-WmiObject Win32_USBControllerDevice pour lister tous les périphériques USB connectés.
- Filtrez les appareils disposant d’un accès en écriture à l’aide des clés de registre ou des attributs Get-Volume.
- Utilisez Get-WinEvent -FilterHashtable @{LogName=’Security’ ; Id=4663} et filtrez par chemins de dossiers, par exemple « C:\Finance or \\FileServer\HR ».
- Utilisez des scripts Active Directory comme Get-ADGroupMember « FinanceAdmins » pour détecter les changements d’appartenance aux groupes.
- Agrégez et analysez les données
- Exportez les résultats en CSV ou en HTML avec Export-Csv ou ConvertTo-Html.
- Déclenchez des alertes et des tickets.
- Configurez des alertes en temps réel lorsque les seuils sont atteints (par exemple : nouveau périphérique USB détecté, plusieurs ID d’événement signalés).
- Intégrez le tout à votre reporting de conformité
L’automatisation NinjaOne simplifie vos politiques de copie de données
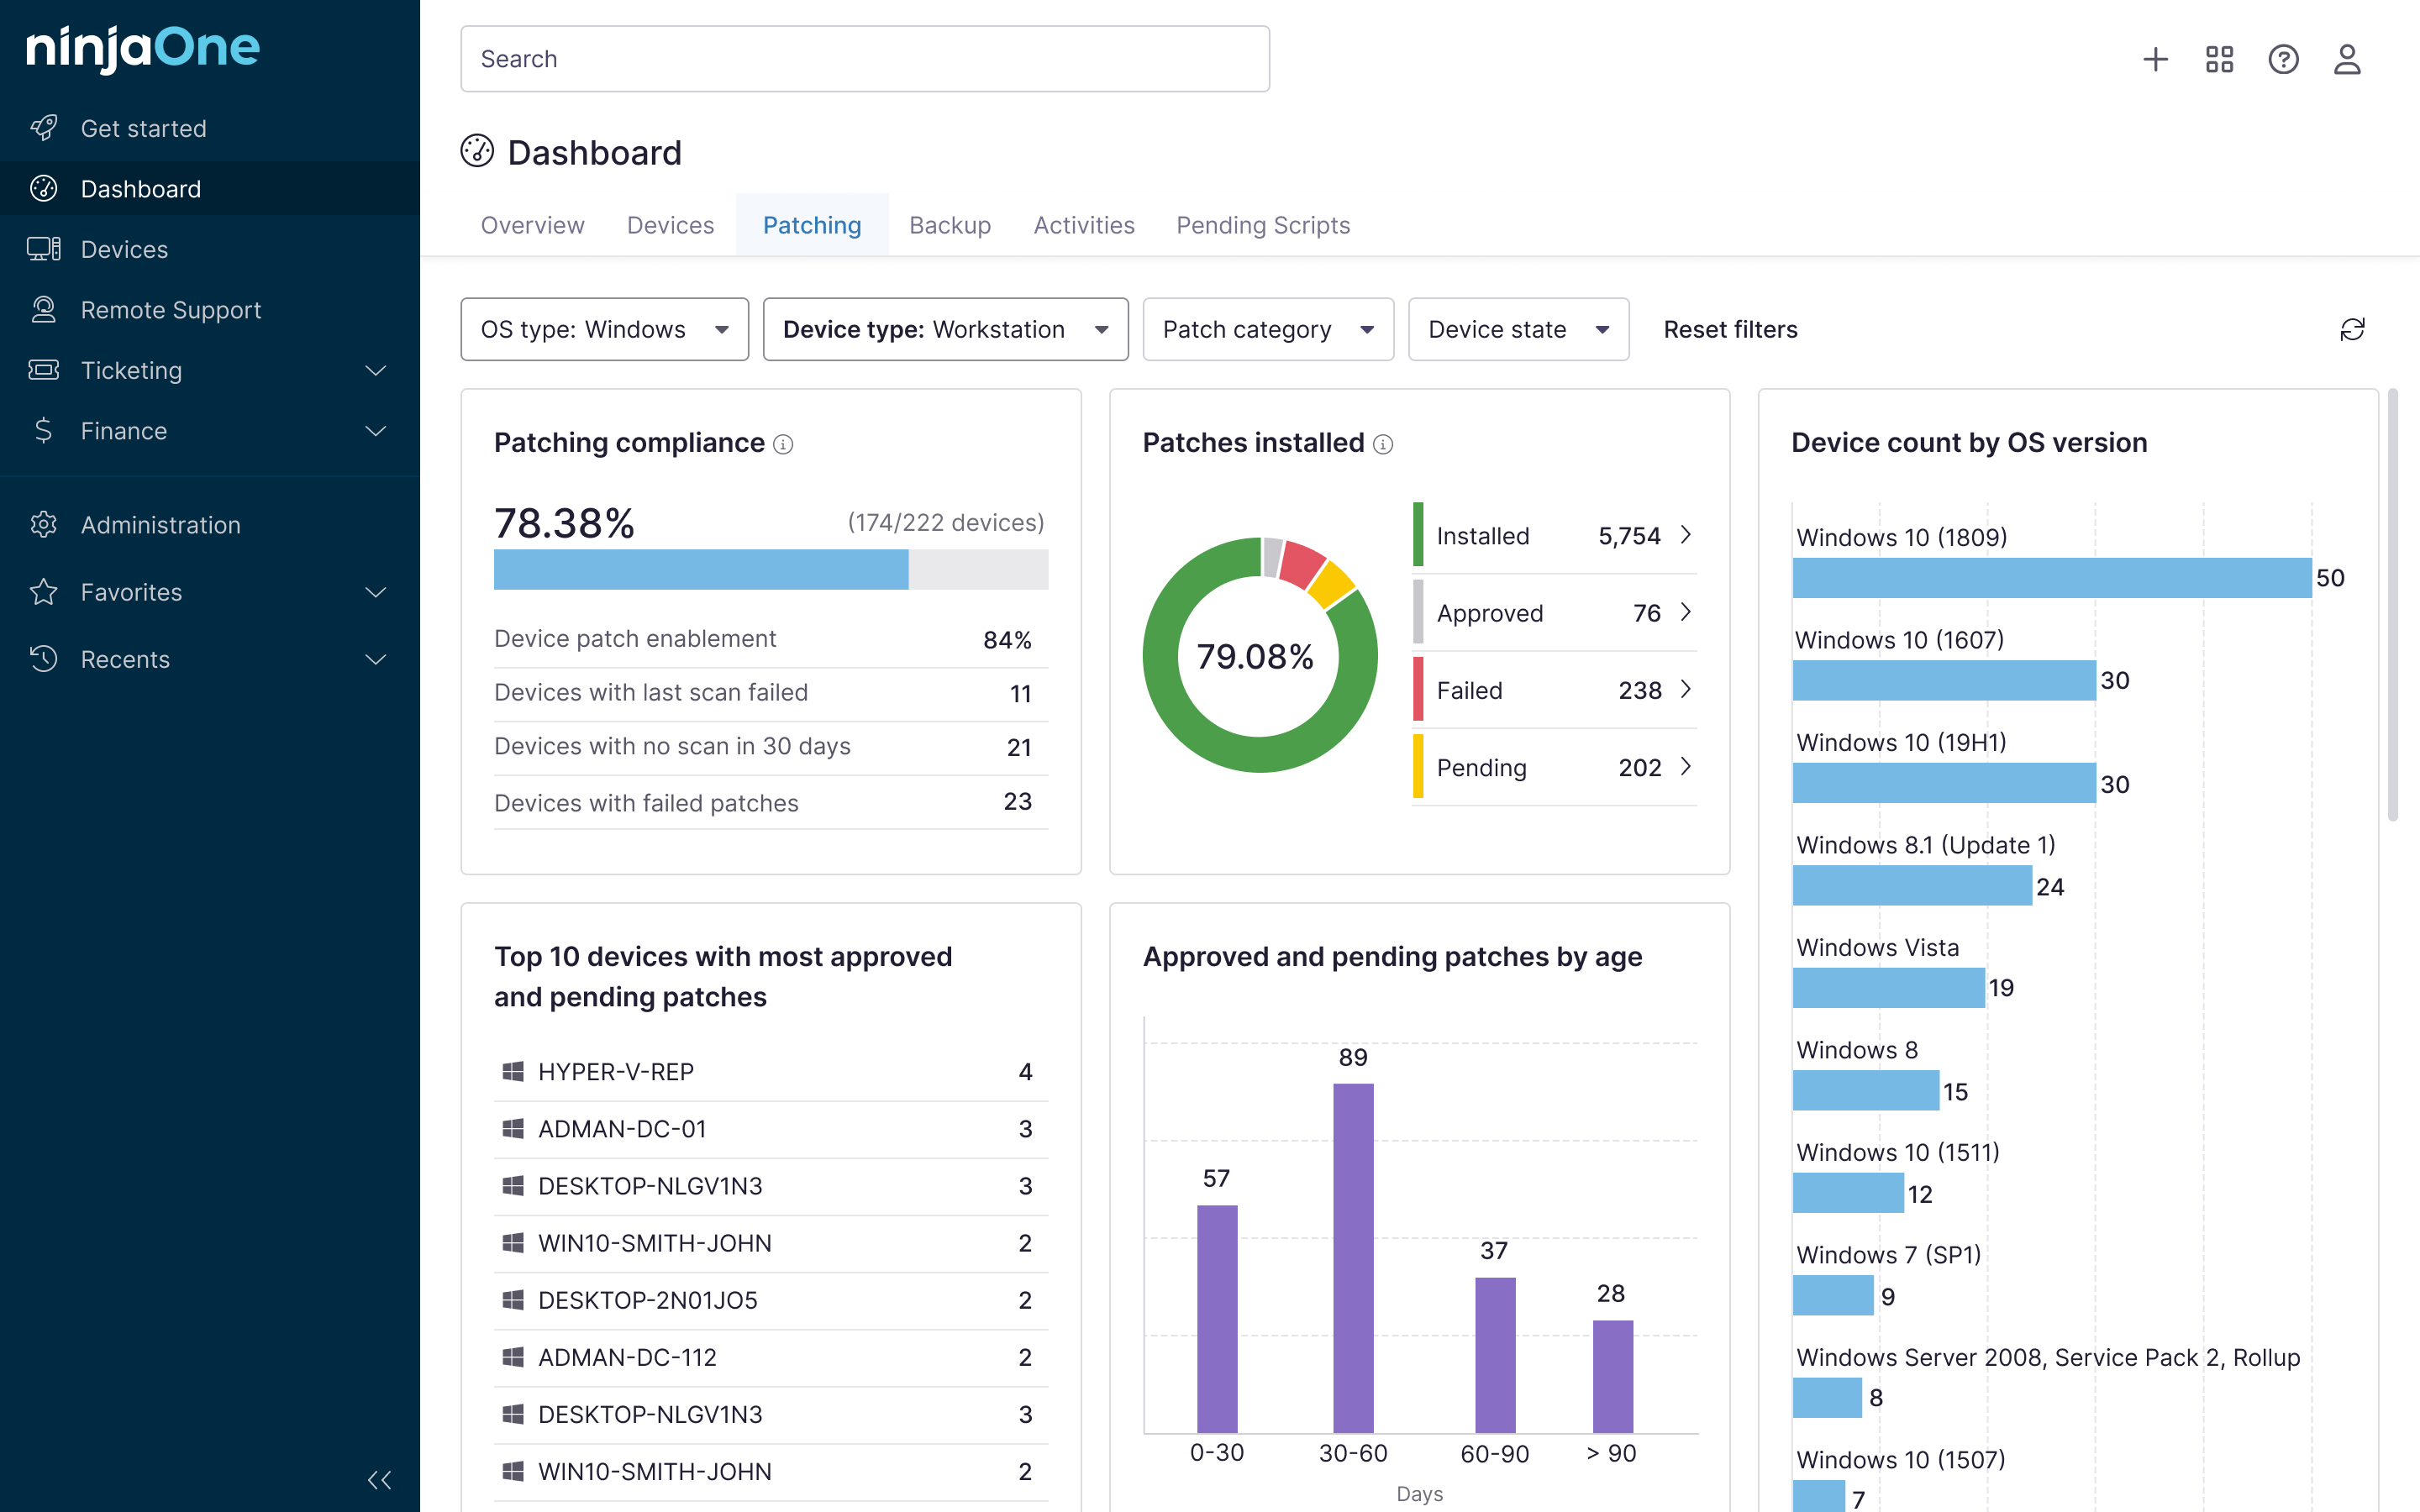
Le tableau de bord intuitif de NinjaOne simplifie la surveillance des privilèges utilisateurs à grande échelle et alerte vos techniciens en cas de violation potentielle des données. Voici comment la plateforme de surveillance et gestion à distance (RMM) de NinjaOne vous aide à maîtriser l’exfiltration de données :
| Étape | Sans NinjaOne | Avec NinjaOne |
| Restreindre les accès et appliquer le moindre privilège | Revues manuelles des appartenances aux groupes et QBR à partir de feuilles de calcul. | Durcissement automatisé des politiques et accès dynamique basé sur les rôles ; alertes en temps réel sur les changements de privilèges. |
| Activer l’audit des opérations de copie et de déplacement | Configuration manuelle de la stratégie d’audit avancée nécessaire. | La configuration centralisée des audits facilite la création de rapports de conformité avec les SIEM intégrés. |
| Bloquer ou restreindre les canaux d’exfiltration | GPO et/ou Intune gèrent séparément les restrictions USB et la synchronisation cloud. | Déploiement unifié des politiques sur l’ensemble des terminaux. |
| Proposer des alternatives de transfert gérées et sécurisées | Déploiement manuel des portails sécurisés ; période de formation nécessaire. | Flux de transfert de fichiers sécurisé intégré avec chiffrement, filigrane et sensibilisation des utilisateurs. |
| Conserver les preuves et les vérifier | Création manuelle des rapports à partir des journaux et de feuilles de calcul | Génération automatique de dossiers de preuves à partir d’indicateurs intégrés ou personnalisés (tentatives bloquées, détection d’anomalies, etc.). |
Limitez l’accès aux fichiers pour réduire l’exposition
Verrouiller les méthodes de copie de fichiers, appliquer des restrictions sur les supports amovibles et intégrer un RMM centralisé renforcent la protection des données de votre entreprise. Limitez les accès, activez l’audit, bloquez les canaux d’exfiltration, utilisez des canaux de transfert sécurisés et diffusez des rapports mensuels qui attestent de votre conformité.
Sujets connexes :
- Comment activer ou désactiver l’historique du presse-papiers de Windows 10
- Comment copier une clé de démarrage de disque système chiffrée par BitLocker
- Comment bloquer les périphériques de stockage USB avec Intune et Defender for Endpoint
- Comment configurer l’accès en écriture aux disques amovibles non protégés par BitLocker sous Windows