Points clés
- Alignez la sécurité de vos terminaux en utilisant les CIS Benchmarks pour un durcissement prescriptif et le NIST (CSF/800-53) pour une gouvernance fondée sur le risque, souvent en parallèle.
- Déployez à grande échelle des paramètres alignés sur les cadres via la stratégie de groupe, avec les modèles ADMX et de sécurité et les packages GPO fournis par le CIS.
- Traduisez les contrôles NIST en politiques concrètes (par exemple AC-2 via les mots de passe, le verrouillage de compte et Kerberos ; SC-8 via IPsec, le chiffrement SMB et l’authentification par certificat).
- Vérifiez et dépannez l’application des politiques avec gpresult /h et l’assistant Résultats de stratégie de groupe de la GPMC pour repérer les dérives de configuration.
- Auditez la conformité et appliquez la remédiation avec les cmdlets PowerShell (Get-LocalUser/Group, Get-ItemProperty, Get-Service, Get-BitLockerVolume ; Set-ItemProperty/Service ; Set/Disable-LocalUser).
- Produisez des preuves de conformité présentables à la direction avec ConvertTo-Html et exportez des données structurées en CSV/JSON pour vos intégrations BI et SIEM.
La configuration de la sécurité des terminaux exige un alignement méthodique sur des cadres de cybersécurité reconnus afin de protéger l’ensemble des appareils clients. Mettre en place les CIS Benchmarks ou le cadre de cybersécurité du NIST ne consiste pas seulement à définir des politiques : il faut aussi les déployer de façon homogène, vérifier la conformité en temps réel et corriger les écarts avant qu’ils ne deviennent des risques.
Les cadres de configuration de la sécurité des terminaux
Les cadres de cybersécurité fournissent des méthodologies pour mettre en place la protection des terminaux dans les environnements d’entreprise. Les contrôles CIS Controls du Center for Internet Security et le cadre de cybersécurité du NIST (National Institute of Standards and Technology) constituent les deux approches dominantes pour une implémentation structurée de la sécurité. Avant de choisir entre les cadres CIS et NIST, évaluez vos besoins spécifiques, vos capacités techniques et vos obligations réglementaires. Vous pourrez ainsi déterminer plus facilement quel cadre de sécurité correspond le mieux à vos objectifs et à vos contraintes.
Restez aligné sur l’évolution des CIS Benchmarks et des contrôles NIST.
→ Découvrez la gestion des vulnérabilités alimentée par l’IA
CIS Benchmarks et cadre de cybersécurité du NIST : quelles différences ?
Pour évaluer quel cadre de cybersécurité adopter, tenez compte de votre structure interne, de vos exigences de conformité et de vos préférences en matière d’implémentation technique. Les CIS Benchmarks, par exemple, fournissent des lignes directrices précises pour la configuration de la sécurité des terminaux, avec des contrôles techniques mesurables. Ils conviennent donc parfaitement aux entreprises qui ont besoin de consignes d’implémentation détaillées.
| Critère | CIS Controls | Cadre de cybersécurité du NIST |
| Objectif principal | Contrôles techniques prescriptifs et mesures de sécurité précises | Processus internes et gouvernance fondés sur le risque |
| Approche de la sécurité des terminaux | Configurations techniques détaillées et exigences de durcissement | Gestion stratégique des risques avec des parcours d’implémentation flexibles |
| Niveau de prescription | Très prescriptif, avec des consignes techniques précises | Approche par cadre, avec des stratégies d’implémentation adaptables |
| Complexité de l’implémentation | Complexité moindre grâce à des directives techniques claires | Complexité plus élevée : une évaluation des risques à l’échelle de l’entreprise est nécessaire |
| Flexibilité et adaptabilité | Moins flexible, mais plus rapide à mettre en place | Très adaptable au contexte de l’entreprise et à sa tolérance au risque |
| Cas d’usage les plus adaptés | Entreprises ayant besoin de consignes techniques immédiates, petites équipes et environnements axés sur la conformité | Grandes entreprises, environnements de risque complexes et entreprises dotées de programmes de sécurité mûrs |
CIS Controls ou NIST selon le type d’entreprise
Les petites et moyennes entreprises tirent parti du caractère prescriptif des CIS Controls. Les CIS Benchmarks proposent des étapes d’implémentation claires qui ne nécessitent pas une expertise poussée en cybersécurité. À l’inverse, les grandes entreprises dotées de programmes de sécurité mûrs préféreront souvent la flexibilité du NIST, plus facile à intégrer aux cadres de gestion des risques et aux processus métier existants.
Les secteurs réglementés mettent fréquemment en place les deux cadres en parallèle : les CIS Benchmarks pour la conformité technique et le NIST pour l’évaluation des risques à l’échelle de l’entreprise. Les administrations publiques imposent généralement la conformité au NIST, tout en s’appuyant sur les CIS Benchmarks pour certaines implémentations techniques au sein de leurs infrastructures.
Faire correspondre les CIS Benchmarks aux besoins métier
Les CIS Benchmarks se traduisent directement en objets de stratégie de groupe (GPO) et en paramètres d’outils de gestion de configuration, ce qui permet un déploiement rapide dans les environnements Windows. Vos besoins métier orienteront le choix des benchmarks, en fonction des profils de risque propres à votre secteur et des cadres réglementaires applicables.
Voici les besoins à considérer selon les secteurs :
- Services financiers : privilégiez les CIS Controls 3 (gestion continue des vulnérabilités) et 6 (maintenance, surveillance et analyse des journaux d’audit) pour la conformité réglementaire et la détection des menaces.
- Santé : concentrez-vous sur les CIS Controls 14 (accès contrôlé selon le besoin d’en connaître) et 16 (surveillance et contrôle des comptes) afin de protéger l’intégrité des données des patients.
- Industrie : mettez l’accent sur les CIS Controls 1 (inventaire et contrôle des actifs matériels) et 2 (inventaire et contrôle des actifs logiciels) pour protéger les technologies opérationnelles et sécuriser la chaîne d’approvisionnement.
- Secteur public : mettez en place les CIS Controls 5 (configuration sécurisée du matériel et des logiciels) et 11 (configuration sécurisée des équipements réseau) pour répondre aux normes de sécurité fédérales et aux exigences de durcissement des infrastructures.
Les familles de contrôles du NIST 800-53
Les familles de contrôles NIST 800-53 regroupent les exigences de sécurité en catégories logiques, associées aux fonctions de l’entreprise et à leurs implémentations techniques. Le contrôle d’accès (AC) définit l’authentification des utilisateurs, les autorisations et la gestion des privilèges sur les terminaux et les ressources réseau. La famille « protection des systèmes et des communications » (SC) fixe les exigences en matière de chiffrement, de segmentation réseau et de sécurisation des transmissions de données.
Mettre en place les cadres de sécurité avec la stratégie de groupe
La stratégie de groupe constitue le principal mécanisme pour déployer à grande échelle des configurations de sécurité des terminaux alignées sur un cadre, dans les environnements Windows. Les modèles d’administration (fichiers ADMX) traduisent les contrôles du cadre en paramètres de politique applicables de façon homogène à toutes les unités d’organisation et à tous les types d’appareils. Les modèles de sécurité permettent de configurer en masse les clés de registre, les autorisations de fichiers et les paramètres de services conformément aux spécifications du cadre.
Déployer les CIS Benchmarks via des modèles GPO
Le CIS met à disposition des modèles officiels de stratégie de groupe qui vous permettent d’appliquer ses recommandations à l’aide des outils d’administration Windows, pour des contrôles de sécurité homogènes et une préparation aux audits plus rapide.
Téléchargez les packages GPO des CIS Benchmarks depuis le site officiel du CIS : ils contiennent des modèles d’administration préconfigurés pour Windows 10, Windows 11 et les environnements Windows Server. Importez ces modèles dans la console de gestion des stratégies de groupe (GPMC) et liez-les aux unités d’organisation appropriées selon vos types d’appareils et vos exigences de sécurité.
Appliquer les contrôles NIST via les paramètres de politique
L’implémentation des contrôles NIST correspond directement à des paramètres de stratégie de groupe, ce qui transforme des exigences abstraites en contrôles de sécurité applicables et auditables. Configurez les politiques de comptes pour appliquer le contrôle NIST AC-2 (gestion des comptes) via la complexité des mots de passe, les seuils de verrouillage de compte et les paramètres d’authentification Kerberos. Mettez en place le contrôle NIST SC-8 (confidentialité et intégrité des transmissions) au moyen de politiques IPSec, d’exigences de chiffrement SMB et de mécanismes d’authentification par certificat.
Vérifier l’application des politiques sur les appareils
Group Policy Results (GPResult) fournit un reporting détaillé sur l’état d’application des politiques, appareil par appareil et unité d’organisation par unité d’organisation. Exécutez `gpresult /h report.html` sur les appareils ciblés pour générer des rapports complets qui mettent en évidence les implémentations réussies et les conflits de configuration. Vous pouvez également utiliser l’assistant Résultats de stratégie de groupe de la GPMC pour interroger à distance, et simultanément, l’état d’application de différentes politiques sur plusieurs appareils.
Renforcer la configuration de la sécurité des terminaux avec PowerShell
Les automatisations PowerShell permettent d’aller au-delà du simple déploiement par stratégie de groupe, grâce à des fonctions personnalisées de surveillance de la conformité et de remédiation. Les classes WMI (Windows Management Instrumentation) donnent un accès programmatique aux données de configuration de sécurité, ce qui permet d’évaluer automatiquement la conformité aux exigences du cadre.
Auditer la conformité avec des scripts PowerShell
Les scripts PowerShell automatisent l’audit de conformité : ils interrogent les configurations système au regard des exigences du cadre et génèrent des rapports de conformité détaillés. Ces évaluations automatisées assurent une vérification homogène dans tout l’environnement d’entreprise, tout en produisant une documentation normalisée pour la direction et les contrôles réglementaires.
Parmi les cmdlets PowerShell essentiels :
- Gestion des comptes utilisateurs : utilisez les cmdlets Get-LocalUser et Get-LocalGroup pour vérifier la configuration des comptes utilisateurs au regard des exigences des CIS Benchmarks relatives à la gestion des comptes locaux.
- Paramètres de sécurité du registre : interrogez les configurations du registre avec Get-ItemProperty afin de vérifier que les paramètres de sécurité correspondent aux spécifications du cadre, dans les différentes ruches et clés du registre.
- Audits de configuration des services : utilisez les commandes Get-Service et Get-WmiObject pour vous assurer que l’état des services et leurs paramètres de démarrage sont conformes aux consignes de durcissement.
Get-BitLockerVolume pour vérifier le chiffrement
La vérification du chiffrement BitLocker garantit que la protection des données sur les terminaux répond aux exigences de confidentialité des cadres CIS et NIST. Le cmdlet `Get-BitLockerVolume` renvoie des informations détaillées sur l’état du chiffrement : statut de protection, méthode de chiffrement et types de protecteurs de clé pour tous les volumes système. Interrogez la propriété `EncryptionPercentage` pour repérer les volumes dont le chiffrement est incomplet et qui nécessitent une remédiation.
Automatiser la remédiation des paramètres non conformes
Vous pouvez utiliser des scripts PowerShell de remédiation pour corriger automatiquement les dérives de configuration et les paramètres non conformes signalés lors des audits. Par exemple, Set-ItemProperty permet de rétablir des valeurs de registre conformes aux références de configuration du cadre, sans intervention manuelle ni redémarrage, tandis que Set-Service impose les états de service et les paramètres de démarrage corrects. Set-LocalUser ou Disable-LocalUser permettent quant à eux de maintenir l’état des comptes et les politiques de mots de passe alignés sur les exigences de durcissement.
Générer des rapports de conformité pour les parties prenantes
Vous pouvez transformer des données de conformité brutes en informations exploitables, pour les équipes techniques comme pour les dirigeants, grâce au reporting automatisé et au formatage structuré des sorties PowerShell. Le cmdlet `ConvertTo-Html` produit des rapports de conformité professionnels, avec un style CSS intégré, adaptés aux présentations en comité de direction et à la documentation d’audit.
De la même façon, vous pouvez exporter les données de conformité avec `Export-Csv` pour les intégrer à vos systèmes de reporting, plateformes de gestion des risques et bases de suivi de la conformité existants. Vous pouvez aussi utiliser `ConvertTo-Json` pour alimenter des tableaux de bord destinés à la direction, connectés à vos outils de business intelligence et à vos plateformes SIEM (gestion des informations et des événements de sécurité).
Restez aligné sur l’évolution des CIS Benchmarks et des contrôles NIST.
→ Découvrez la gestion des vulnérabilités alimentée par l’IA
Construire un cadre de sécurité durable
Les entreprises devraient instaurer des cycles d’évaluation réguliers et des politiques de sécurité flexibles, capables de s’adapter facilement aux nouveaux besoins métier comme à l’évolution des menaces. Pour mettre en place efficacement des cadres de cybersécurité, les MSP ont besoin de l’adhésion de la direction afin d’obtenir les ressources et l’engagement nécessaires à une réussite sur le long terme, d’une collaboration transversale pour que les politiques de sécurité soient appliquées dans tous les services, et d’indicateurs clairement définis qui fournissent des résultats mesurables prouvant les efforts du MSP pour améliorer la posture de sécurité.
Développer la cyber-résilience
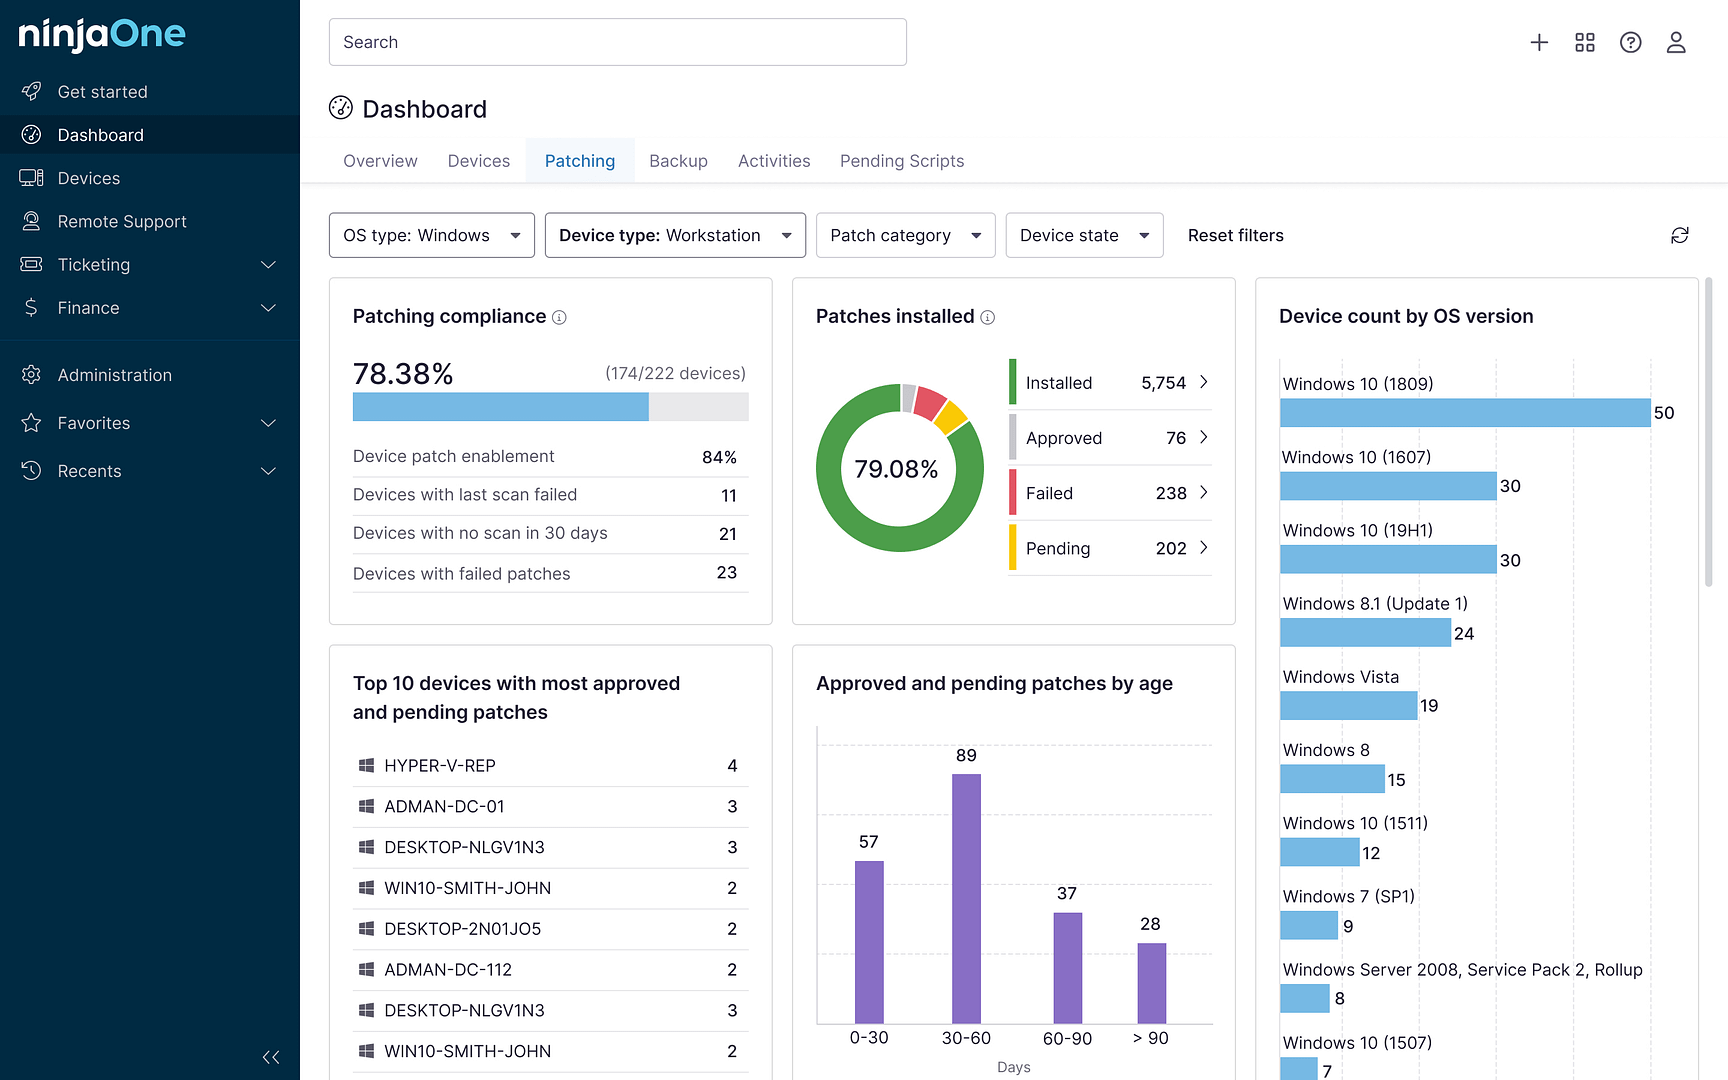
Maintenir la conformité aux exigences réglementaires suppose une gestion continue des risques et des incidents. Le logiciel NinjaOne Vulnerability Management donne aux MSP les outils nécessaires pour garantir que les appareils de leurs clients respectent les cadres CIS et NIST. L’évaluation des vulnérabilités en temps réel de NinjaOne permet de s’assurer que les logiciels installés sur les terminaux sont alignés sur les renseignements les plus récents concernant les vulnérabilités et les expositions courantes (CVE). De plus, NinjaOne peut associer automatiquement les vulnérabilités détectées aux correctifs correspondants et hiérarchiser la remédiation selon le niveau de menace lié à l’exploitation d’une vulnérabilité. Les MSP peuvent également utiliser NinjaOne pour générer des rapports et présenter à leurs clients ou aux auditeurs de conformité une piste d’audit démontrant un contrôle de sécurité homogène et aligné sur les cadres, sur l’ensemble des terminaux gérés. Regardez une démo vidéo.
Guide de démarrage rapide
Découvrez comment NinjaOne aide à aligner les politiques des appareils clients sur les cadres CIS (Center for Internet Security) ou NIST (National Institute of Standards and Technology) :
1. Gestion des vulnérabilités :
– NinjaOne propose de solides fonctionnalités de gestion des vulnérabilités, alignées sur les cadres de sécurité :
, Vulnerability Importer permet d’analyser et de suivre les vulnérabilités au regard de la National Vulnerability Database (NVD)
, Offre un suivi détaillé des vulnérabilités, avec notamment :
, l’identification des vulnérabilités et les expositions courantes (CVE)
, les niveaux de gravité CVSS (Common Vulnerability Scoring System)
, la gestion des correctifs pour traiter les vulnérabilités identifiées
2. Gestion des politiques :
– Prend en charge la création et la gestion complètes de politiques sur l’ensemble des appareils :
, créer des politiques avec des contrôles granulaires
, hériter des politiques selon les rôles des appareils
, appliquer des politiques par site
, définir des conditions composées pour un ciblage précis des appareils
3. Configurations de sécurité :
– Propose des paramètres de politique de sécurité détaillés, notamment :
, politiques de code d’accès
, restrictions sur les appareils
, gestion des applications
, gestion des mises à jour et des correctifs
, contrôles d’accès à distance
4. Fonctionnalités de sécurité spécifiques :
– Politiques MDM (gestion des appareils mobiles) pour :
, la gestion du chiffrement des appareils
, les restrictions applicatives
, l’application des mises à jour
, la surveillance du réseau et les contrôles de sécurité
, la possibilité de bloquer les applications non autorisées
, la configuration des paramètres de sécurité sur différents types d’appareils (Windows, Mac, Linux, mobiles)
Même si NinjaOne ne présente pas explicitement ses fonctionnalités comme « conformes CIS » ou « conformes NIST », la plateforme fournit les outils et la flexibilité nécessaires pour mettre en place bon nombre des contrôles de sécurité recommandés par ces cadres.