Points clés
- L’avertissement de l’attaque CDK : la compromission de CDK Global montre comment la faille d’un seul fournisseur peut paralyser des milliers d’entreprises et révéler des lacunes généralisées dans la mise à jour.
- La mise à jour, socle de la défense : les attaques déclenchées par du phishing prospèrent sur les systèmes non corrigés, qui permettent un déplacement latéral rapide dans les environnements.
- Systèmes non corrigés = risque majeur de violation : jusqu’à 60 % des violations découlent de vulnérabilités non corrigées, et pourtant beaucoup d’entreprises restent en retard.
- Visibilité et automatisation indispensables : les équipes informatiques ont besoin d’outils capables de détecter les actifs non autorisés, de prioriser les correctifs de sécurité et d’automatiser les mises à jour en toute sécurité.
- Le NMS (système de gestion de réseau) de NinjaOne renforce la résilience : une visibilité unifiée et une mise à jour automatisée aident les équipes à réduire les risques, à gagner du temps et à rester prêtes face aux cybermenaces.
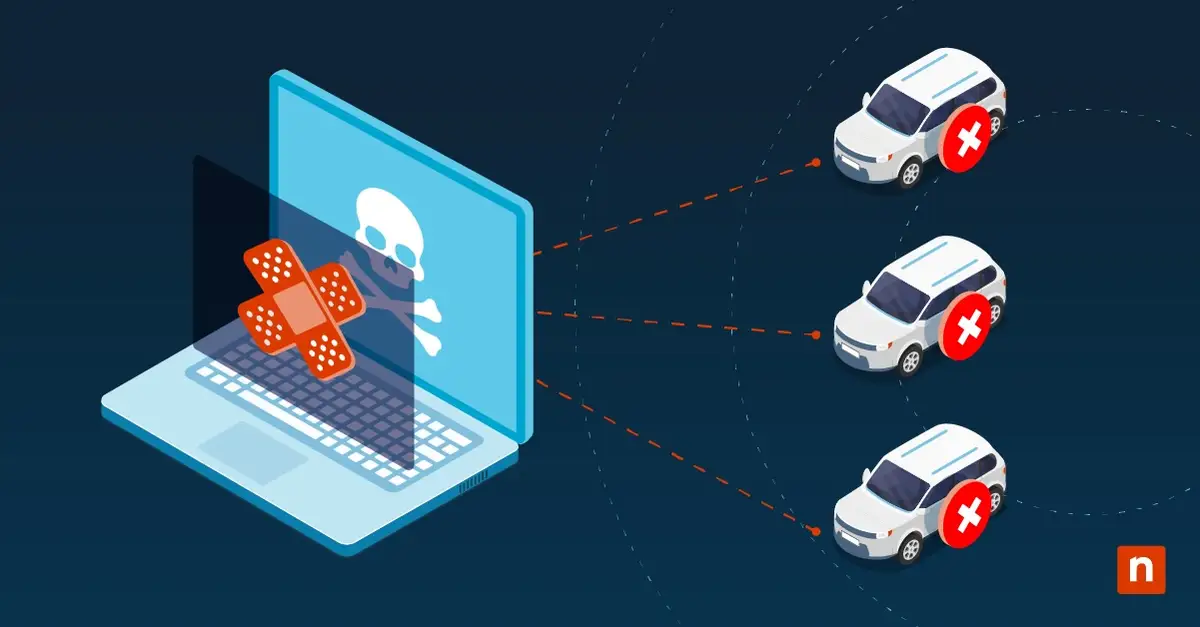
Il y a quelques semaines, CDK Global, un éditeur de logiciels qui compte 15 000 concessions automobiles nord-américaines parmi ses clients, a subi deux cyberattaques successives, paralysant pendant plusieurs jours la prise de rendez-vous, la gestion des dossiers et d’autres services pour des milliers de clients. L’attaque contre CDK Global est aussi le dernier cyberincident en date à relancer le débat, à l’échelle de tout le secteur, sur les risques liés à la chaîne d’approvisionnement face à des acteurs malveillants toujours plus agressifs et impitoyables.
Axios a publié un bon article sur le sujet, qui explique comment « CDK est la dernière victime d’une longue série de cyberattaques survenues cette année, chacune partant d’un seul fournisseur technologique pour se propager à des centaines, voire des milliers d’incidents dans tout un secteur » (vous vous souvenez peut-être des répercussions de la cyberattaque réussie contre Change Healthcare au début de l’année : elle a mis à l’arrêt pendant des semaines les paiements de santé, les vérifications d’admissibilité et la délivrance des ordonnances, et ce même après que l’entreprise a versé une rançon colossale de 22 millions de dollars).
Voici ce que cet incident met en évidence, selon moi : c’est un rappel, assez désolant, que la gestion des correctifs compte vraiment, en particulier à l’heure où les acteurs malveillants cherchent à exploiter les chaînes d’approvisionnement interconnectées et un nombre croissant de terminaux exposés.
La défense en profondeur commence par la gestion des correctifs
La gestion des correctifs est un élément déterminant de toute approche de défense en profondeur réussie. Aujourd’hui, de nombreux cyberincidents démarrent par l’interaction d’un utilisateur avec un e-mail de phishing (selon Egress, 94 % des entreprises ont été victimes d’attaques de phishing en 2023). Ajoutez à cela des terminaux mal mis à jour, et vous obtenez la recette parfaite du désastre.
Trop souvent, nous constatons que les attaquants se déplacent latéralement très vite dans une entreprise en profitant d’un environnement mal mis à jour. Or, à mesure que les entreprises et leur parc de terminaux évoluent, grandissent et s’étendent, portés par des tendances comme le travail de n’importe où et le BYOD, ou au contraire se réduisent sous l’effet de la consolidation et des réductions de coûts, elles doivent maîtriser parfaitement les fondamentaux, à commencer par l’application régulière des correctifs.
Malheureusement, beaucoup d’entreprises n’appliquent toujours pas leurs correctifs de façon régulière, ce qui les laisse grandes ouvertes à des menaces de plus en plus graves et interconnectées. En effet, il y a quelques années, ServiceNow a constaté que les vulnérabilités non corrigées sont directement responsables de 60 % de l’ensemble des violations de données !
Les entreprises doivent réussir leur gestion des correctifs si elles veulent bâtir une défense en profondeur durable. Pour cela, il leur faut des solutions qui permettent d’identifier facilement les actifs inconnus ou non autorisés, afin que les équipes informatiques puissent les évaluer et les gérer rapidement avant qu’ils ne causent des dommages. Les équipes informatiques ont également besoin de solutions capables de récupérer les correctifs liés à la sécurité et aux vulnérabilités, tout en écartant ceux destinés à des outils ou utilitaires non vulnérables (qui risquent de créer de nouveaux problèmes côté informatique).
Heureusement, le NMS (système de gestion de réseau) de NinjaOne peut répondre à tous ces besoins, et à bien d’autres. Il donne aux entreprises une visibilité complète sur leur parc informatique et leurs terminaux pour anticiper et corriger les risques à mesure qu’elles se développent, il automatise la mise à jour (afin de faire gagner du temps et des ressources aux équipes informatiques tout en garantissant que les correctifs s’appliquent sans interrompre le service de l’hôte) et il libère du temps pour la formation, si bien que les équipes informatiques sont mieux préparées à gérer les cyberincidents lorsqu’ils finissent inévitablement par survenir.
Au final, une gestion des correctifs efficace est indispensable pour construire une véritable stratégie de cyber-résilience. Connaître l’ensemble de votre profil de risque sur le réseau et les terminaux, et former efficacement vos équipes à déjouer les cyberévénements lorsqu’ils se produisent : voilà des composantes essentielles de la défense en profondeur !
Vous voulez découvrir plus en détail comment NinjaOne simplifie la mise à jour ? Consultez notre FAQ sur la gestion des correctifs.