Points clés
- L’Assistance rapide est lancée par l’utilisateur : l’utilisateur final doit vous inviter à démarrer une session. Utilisez-la pour le support ponctuel, les appareils non gérés ou lorsque le consentement de l’utilisateur est requis.
- Le Bureau à distance offre un contrôle total sans surveillance : utilisez-le pour l’administration des serveurs, la gestion informatique continue et les sessions de longue durée, sans que l’utilisateur ait besoin d’être présent.
- Adaptez l’outil au scénario : appareils non gérés ou personnels → Assistance rapide. Postes de travail joints au domaine, serveurs et collaborateurs à distance → Bureau à distance (RDP).
- Sécurisez chaque connexion : exigez la MFA (authentification forte), appliquez des comptes à moindre privilège, imposez un VPN ou une Passerelle des services Bureau à distance, et désactivez les fonctions inutiles comme la redirection de lecteurs et le partage du presse-papiers.
- Journalisez et auditez toutes les sessions : consignez l’identité de l’opérateur, les horaires de session et l’activité de chaque connexion à distance pour répondre aux besoins de conformité, d’audit et de réponse aux incidents.
Le choix entre l’Assistance rapide et le Bureau à distance peut dérouter les utilisateurs qui ne connaissent pas ces deux solutions Windows de contrôle à distance des PC. Les techniciens du support informatique des équipes internes comme ceux des fournisseurs de services gérés (MSP) doivent savoir expliquer la différence entre les deux, et justifier le choix de l’outil retenu pour un scénario donné.
Ce guide explique la différence entre l’Assistance rapide et le Bureau à distance sous le système d’exploitation Windows, précise leurs finalités respectives et présente des solutions multiplateformes capables d’offrir de meilleures performances et une intégration plus étroite avec vos autres outils de support informatique.
Standardisez votre accès à distance sur une seule plateforme pour simplifier le support et garantir la cohérence.
Quelle est la différence entre le Bureau à distance et l’Assistance rapide ?
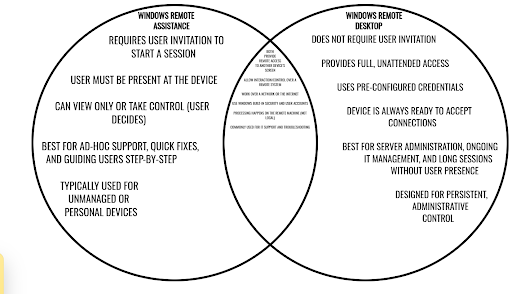
L’Assistance rapide et le Bureau à distance sont deux outils de support distincts, intégrés au système d’exploitation Windows. Les deux solutions offrent un accès à distance sécurisé pour contrôler des PC sur un réseau ou via Internet, mais leurs cas d’utilisation diffèrent, avec des finalités distinctes et des fonctions propres.
L’Assistance rapide comme le Bureau à distance vous permettent de voir l’écran de l’autre appareil (PC de bureau, tablette ou portable), et tout le traitement s’effectue sur l’appareil distant. Les deux s’appuient sur les comptes utilisateur et les mécanismes de sécurité intégrés à Windows. À noter : les deux outils gèrent l’écran différemment. L’Assistance rapide partage la session ouverte de l’utilisateur, si bien que vous voyez tous les deux le même écran, tandis qu’une connexion Bureau à distance (RDP) classique vers un client Windows verrouille généralement la console locale et ouvre une session distincte : vous ne reproduisez pas l’écran physique que voit l’utilisateur.
Il existe aussi des outils tiers offrant les mêmes fonctionnalités. On trouve par exemple plusieurs produits VNC gratuits et payants, tandis que RustDesk et TeamViewer proposent des logiciels dédiés au support à distance. Des outils avancés comme NinjaOne intègrent l’accès à distance à une suite d’outils de support informatique, avec notamment la possibilité de vous connecter à l’appareil d’un utilisateur distant directement depuis les tickets de support, en un seul clic.
Qu’est-ce que l’Assistance rapide de Windows ?
L’Assistance rapide de Windows vous permet d’aider un autre utilisateur pendant qu’il se trouve devant son appareil. L’établissement de la connexion est lancé par l’utilisateur : l’utilisateur final doit vous inviter à vous connecter, et vous prenez ensuite le contrôle à sa place ou le guidez dans le dépannage. L’utilisateur final peut choisir de vous accorder le contrôle total ou seulement l’affichage de l’écran distant.
L’Assistance rapide de Windows convient surtout aux situations suivantes :
- Les utilisateurs qui demandent de l’aide depuis un appareil non géré
- Les tâches de support ponctuelles et les correctifs rapides
- L’accompagnement des utilisateurs plutôt que la prise de contrôle directe
À quoi sert le Bureau à distance ?
Le Bureau à distance, lui, vous donne un accès complet et sans surveillance à l’appareil distant, ainsi que son contrôle total. Au lieu qu’un utilisateur final vous invite à accéder à son appareil, vous vous connectez avec vos propres identifiants à un terminal toujours prêt à accepter les connexions.
Le Bureau à distance convient surtout aux situations suivantes :
- Les tâches de support informatique exigeant un contrôle total et immédiat, sans consentement de l’utilisateur final
- L’administration de serveurs (sur site et dans le cloud)
- Les sessions de longue durée où l’accès doit être maintenu même en l’absence de l’utilisateur
| Assistance rapide et Bureau à distance | |
| Assistance rapide de Windows | Bureau à distance de Windows |
|
|
Ce qu’il faut savoir avant de choisir une solution de bureau à distance
Dans les grandes entreprises, la majorité des appareils sont gérés et les agents du support informatique disposent généralement d’un accès par Bureau à distance avec leurs identifiants d’administration réseau. Il arrive toutefois qu’ils doivent recourir à l’Assistance rapide pour des utilisateurs sur des appareils non gérés, ou lorsqu’une autre situation les empêche de se connecter par leurs méthodes habituelles.
Pour des besoins plus modestes, vous pouvez vous appuyer uniquement sur les demandes de support lancées par les utilisateurs via l’Assistance rapide. Mais il devient alors difficile d’obtenir un accès d’urgence ou d’effectuer des tâches d’administration sans surveillance.
Savoir quels types d’appareils et d’utilisateurs vous allez prendre en charge est essentiel pour choisir la bonne solution d’accès à distance. Il est également indispensable de ne pas se limiter aux outils intégrés à Windows et d’évaluer des solutions tierces couvrant les autres types d’appareils que l’on rencontre dans les déploiements informatiques modernes (par exemple la prise en charge du multi-écran ou les connexions vers des appareils mobiles).
Quelle que soit la solution retenue, vérifiez qu’elle est configurée pour utiliser le chiffrement sur toutes les connexions. Assurez-vous également que les comptes servant à authentifier les sessions distantes sont protégés (par exemple avec la MFA (authentification forte)) et que l’accès à distance n’est accordé qu’aux techniciens qui en ont besoin, via un contrôle d’accès basé sur les rôles (RBAC).
La journalisation des sessions doit aussi être configurée, en incluant les données de connexion : horaires, durées, identité de l’opérateur, transferts de fichiers et autres activités. Ces données peuvent servir aux audits, permettre d’identifier un usage irresponsable des outils d’accès à distance, ou alimenter des outils SOAR/SIEM pour détecter les comportements suspects.
En gardant ces exigences de base en tête, vous pouvez évaluer les principaux critères de sécurité, de fonctionnalités et de cas d’utilisation pour déterminer quel outil employer, et quand.
Associer chaque scénario d’utilisation au bon outil
Plutôt que de décider au cas par cas, servez-vous de ce tableau pour attribuer le bon outil à chaque scénario de support courant :
| Scénario | Outil recommandé | Raison |
| Un utilisateur a besoin d’aide sur son portable personnel | Assistance rapide | Lancée par l’utilisateur ; appareil non géré |
| Maintenance de serveurs (sur site ou dans le cloud) | Bureau à distance | Accès sans surveillance requis |
| Collaborateur en télétravail à domicile | Bureau à distance | Session permanente et de longue durée |
| Guider un utilisateur dans l’installation d’un logiciel | Assistance rapide | Présence et consentement de l’utilisateur préférables |
| Accès d’urgence à un terminal verrouillé | Bureau à distance (ou outil tiers) | Aucun utilisateur disponible pour lancer la session |
| Appareil BYOD (non joint au domaine) | Assistance rapide ou outil tiers | Les identifiants RDP ne sont probablement pas configurés |
Les plateformes de support informatique intégrées comme NinjaOne permettent aux utilisateurs de soumettre des demandes de support pour obtenir une assistance à distance : les agents peuvent alors se connecter rapidement depuis l’interface du Helpdesk (service d’assistance), tout en conservant un accès permanent aux appareils distants pour les tâches d’administration.
Appliquer des contrôles de sécurité
Le Bureau à distance de Windows est un vecteur d’attaque courant lorsqu’il est laissé ouvert sur l’Internet public. Pour réduire l’exposition, appliquez les contrôles suivants :
- N’exposez jamais RDP directement à Internet. Tous les terminaux où RDP est activé doivent se trouver derrière un VPN ou une Passerelle des services Bureau à distance (RD Gateway). Le port TCP 3389 fait l’objet d’analyses et d’attaques par force brute constantes de la part d’outils automatisés.
- Désactivez RDP sur les terminaux qui n’en ont pas besoin. Utilisez une stratégie de groupe pour l’appliquer à grande échelle.
- Activez l’authentification au niveau du réseau (NLA) afin d’exiger des identifiants avant l’établissement d’une session RDP complète.
- Restreignez les fonctions à haut risque sauf si une tâche les exige expressément.
- Appliquez le principe de moindre privilège. Les comptes d’accès à distance ne doivent disposer que des autorisations nécessaires à la tâche en cours.
Lorsque vous utilisez cet outil, limitez l’accès à votre intranet et à votre VPN, ou protégez les terminaux sur lesquels le Bureau à distance est activé à l’aide d’une passerelle. Utilisez des politiques pour restreindre les fonctions à haut risque comme le transfert de fichiers, la redirection de lecteurs et le partage du presse-papiers, sauf nécessité absolue pour une tâche précise.
Les clients de connexion à distance récents de Windows ajoutent par ailleurs des protections au niveau de la session qu’il vaut la peine d’activer quand elles sont disponibles. Windows App propose ainsi une protection des saisies clavier côté client, conçue pour réduire l’exposition aux attaques par enregistrement et injection de frappes pendant les sessions distantes.
Envisagez des outils tiers offrant des protections plus solides et des options plus souples pour se connecter depuis l’extérieur de votre réseau (et depuis ou vers des appareils mobiles) sans exposer de services à risque, ou bien mettez en place une infrastructure supplémentaire de type passerelles ou VPN.
Uniformiser le consentement et les notifications
Choisissez des outils qui vous permettent de tenir les utilisateurs informés de l’activité sur leurs appareils. Ils doivent savoir quand il s’agit d’un technicien autorisé qui les assiste à distance, et quand signaler une activité inhabituelle en cas de tentative d’accès à distance inattendue. Face à la multiplication des arnaques au support à distance, la sensibilisation des utilisateurs est déterminante : mieux vaut qu’ils signalent à tort une demande ou une activité d’accès à distance légitime que d’approuver ou d’ignorer un accès malveillant.
Le consentement et la notification de l’utilisateur peuvent être obtenus soit au niveau logiciel, en déclenchant des prompts, soit dans le cadre du processus de communication via votre Helpdesk (service d’assistance).
Utiliser le bureau à distance dans tous les scénarios crée des problèmes de sécurité et d’ergonomie.
Comment collecter des preuves des sessions distantes pour les audits
Centralisez les journaux de l’Assistance rapide et du Bureau à distance afin de pouvoir les auditer et les analyser. Automatisez des rapports réguliers résumant les sessions distantes pour repérer les éventuels abus. Ces informations peuvent être conservées dans votre plateforme de documentation informatique pour un accès immédiat et sécurisé.
Voici la liste des données à collecter :
- Métadonnées de connexion : date, heure, durée, IP source, terminal de destination
- Identité de l’opérateur : le compte technicien qui a lancé la session
- Traces de consentement : pour les sessions avec utilisateur présent, la confirmation que l’utilisateur a approuvé la connexion
- Résumés d’activité : notes ou enregistrements d’écran des sessions à privilèges élevés ou sensibles
- Exceptions et anomalies : sessions en dehors des heures de bureau, tentatives de connexion répétées et infructueuses, ou accès à des systèmes sensibles
NinjaOne réunit les outils de support à distance avec un accès en un clic depuis votre gestion des tickets
Choisir le mauvais outil d’accès à distance, ou laisser les utilisateurs finaux confondre l’Assistance rapide et le Bureau à distance, conduit vite à des inefficacités opérationnelles et à des clients mécontents.
Les outils d’accès à distance intégrés à Windows sont robustes, mais ils manquent de souplesse et peuvent s’avérer peu pratiques pour les utilisateurs qui souhaitent lancer une demande de support. Avec NinjaOne, l’accès à distance est étroitement intégré à une suite complète d’outils pour MSP. Lorsqu’un utilisateur soumet un ticket de support, vous pouvez vous connecter directement à son appareil depuis le ticket en un clic, et échanger avec lui pour qu’il comprenne ce qui se passe. Toutes les connexions sont chiffrées, l’activité est journalisée et l’accès est protégé par des contrôles d’accès. Le multi-écran est pris en charge, et NinjaOne peut se connecter à distance à presque tous les appareils et systèmes d’exploitation.