Echtzeit-Erkennung von Schwachstellen für schnellere Behebung
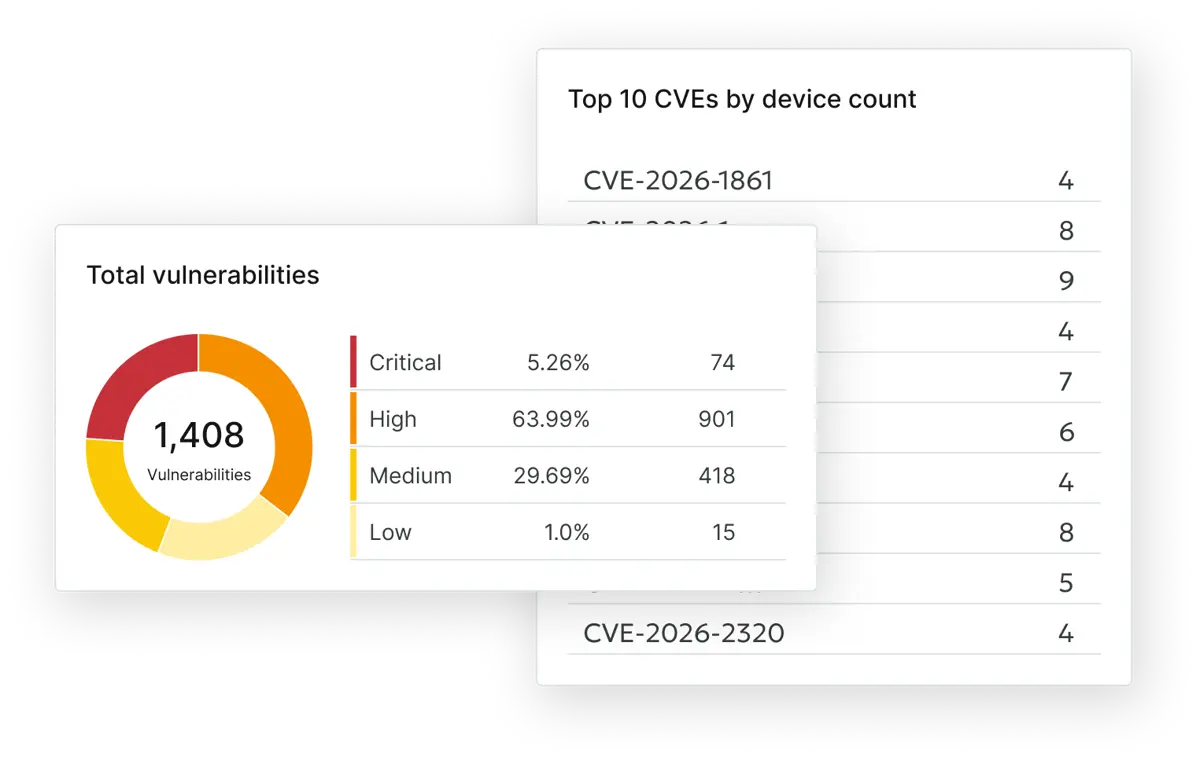
KI-gestützte Schwachstellen-Intelligence wird in Echtzeit bereitgestellt und umfasst auch Erkenntnisse zu Known Exploited Vulnerabilities (KEV), damit IT-Teams schneller priorisieren und Schwachstellen effizienter beheben können.
Vergleichen Sie den aktuellen und den zuletzt bekannten Software-Status der Endpunkte kontinuierlich mit ständig aktualisierten, KI-gestützten CVE-Informationen, damit Schwachstellen in Echtzeit erkannt werden und nicht erst bei Ihrem nächsten Scan.
Fokus auf Behebung statt auf Berichte
KI ordnet Schwachstellen gezielt den entsprechenden Patches zu und bindet sie direkt in Behebungs-Workflows ein. Dies reduziert Übergaben zwischen Teams, Backlogs und die Mittlere Reparaturzeit (MTTR).
Scanfreie Architektur ohne Auswirkungen auf Endpunkte
Die Erkennung von Endpunkt-Schwachstellen erfolgt serverseitig. Sie benötigen keine Scan-Zeitpläne, der Agent verursacht keine Lastspitzen und die Endpunkte bleiben unbeeinträchtigt. Nur kontinuierliche, aktuelle Transparenz über die Sicherheitsrisiken.
NinjaOne-Unternehmenskunden erzielen1
mehr gepatchte Endpunkte pro Patching-Vollzeitkraft
0276%
mehr jährliche Effizienzvorteile pro 5.000 Endpunkte
045%
mehr Effizienz in ihren Teams für IT-Infrastrukturmanagement
055%
Funktionen unseres Schwachstellenmanagement-Tools
Bewertung von Software-Schwachstellen in Echtzeit
Installierte Softwareversionen lassen sich kontinuierlich mit aktuellen CVE-Daten und Erkenntnissen zu Known Exploited Vulnerabilities (KEV) abgleichen.
Scanfreie Architektur ohne Auswirkungen auf Endpunkte
Die serverseitige Korrelation macht ressourcenintensive Scan-Zeitfenster oder Lastspitzen auf Agentenebene überflüssig. Gewährleisten Sie jederzeit eine aktuelle Transparenz Ihrer Risikolage, ohne Beeinträchtigung der Produktivität Ihrer Benutzer:innen.
Transparenz über Risiken auch im Offline-Zustand
Neu erkannte Schwachstellen werden mit dem zuletzt bekannten Software-Status abgeglichen, selbst dann, wenn Geräte offline sind, sodass die Transparenz über die Risikolage erhalten bleibt, bis die Endpunkte wieder verbunden sind.
Zuordnung von Schwachstellen zu Patches
Erkannte Schwachstellen werden automatisiert den entsprechenden Patches zugeordnet, die zu ihrer Behebung erforderlich sind. So entfällt der manuelle Abgleich, und die Behebung wird beschleunigt.
Risikobasierte Prioritätensetzung
Priorisieren Sie die Behebung mit Daten zu Known Exploited Vulnerabilities (KEV), Exploit-Kontext und Erkenntnissen zum Schweregrad, damit sich Ihre Teams auf Schwachstellen konzentrieren, die aktuell aktiv ausgenutzt werden.
Echtzeit-Verfolgung der Behebungsmaßnahmen
Überwachen Sie kontinuierlich, welche Schwachstellen bestehen, welche bereits behoben wurden und wo Handlungsbedarf besteht, ohne auf periodische Scan-Berichte oder veraltete Daten angewiesen zu sein.
Patch Intelligence KI wertet Anbieterhinweise, Bereitstellungssignale und reale Patch-Telemetriedaten aus, um Qualität und Stabilität von Patches zu beurteilen. Riskante Patches lassen sich automatisiert zurückhalten, stabile Updates werden weiterhin ausgerollt.
Lückenloser Patch-Prozess
Dank KI-gestützter Erkennungslogik sind Erkennung, Behebung und Wiederherstellung auf einer einheitlichen Plattform verknüpft. Übergaben zwischen Sicherheits- und IT-Betriebsteams entfallen.
Ich bin begeistert und benutze die Lösung jeden Tag. Mit NinjaOne erkennen wir Schwachstellen schneller. Die Schwachstellenerkennung ist direkt mit Autonomous Patch Management verknüpft, sodass Schwachstellen automatisiert den Systemen und den Patches zugeordnet werden, die diese beheben.“
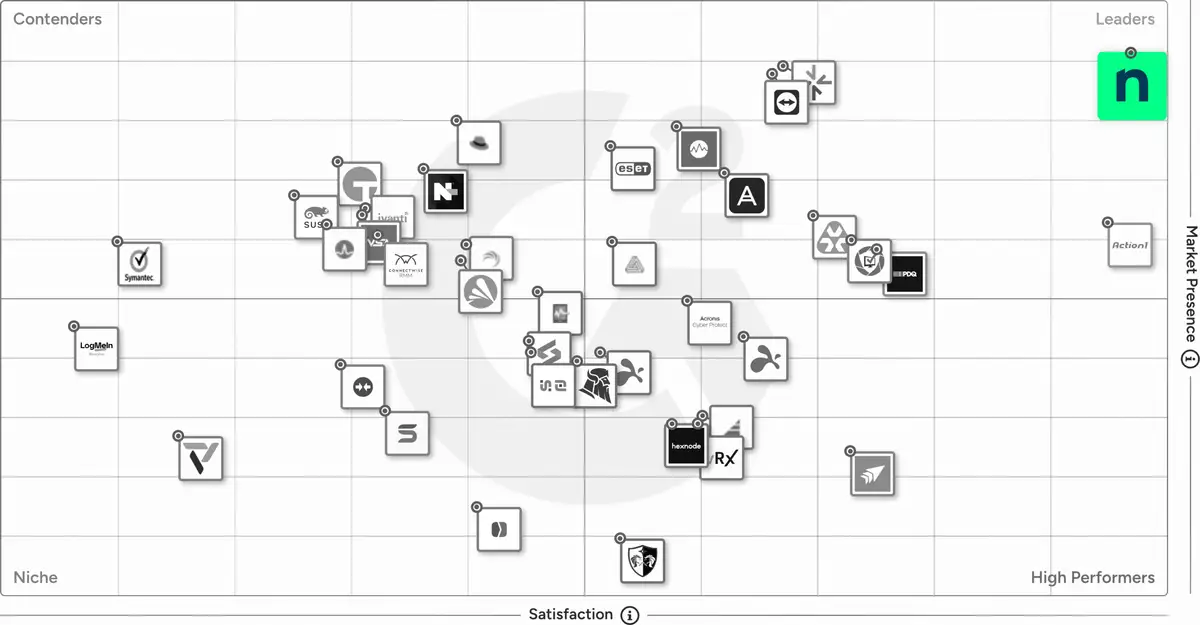
Die bestbewertete Patch-Management-Software auf G2
Einfaches und zuverlässiges Patching
Mit einer 93%igen Bewertung der Benutzerfreundlichkeit ist NinjaOne die am besten bewertete Patch-Management-Software im Bericht von G2. Die perfekte Zufriedenheits-Bewertung von 100 ist ein deutlicher Beleg dafür, dass unsere Kunden bei der Vereinfachung Ihrer Patching-Prozesse auf NinjaOne vertrauen.
„NinjaOne Patch Management ist ohne Frage die beste Lösung, die wir je benutzt haben. Die Software ist konsistent, zuverlässig und gibt uns die Gewissheit, dass unsere Systeme immer auf dem neuesten Stand sind.“
Informationen zu den Produktmöglichkeiten von G2
Dieser Vergleich stellt unsere Auswertung der öffentlich zugänglichen Produktfunktionen von G2 Stand April 2026 dar. Sollten Sie der Meinung sein, dass die hier aufgeführten Informationen unrichtig oder unvollständig sind, kontaktieren Sie uns bitte. Wir werden dies prüfen und entsprechend reagieren.
Die Echtzeit-Schwachstellenbewertung korreliert kontinuierlich die auf Endpunkten installierten Softwareversionen mit aktuellen, KI-gestützten CVE-Daten. Im Gegensatz zu herkömmlichen Lösungen, die auf geplanten Scans basieren, bewertet NinjaOne die Risikolage fortlaufend – sowohl bei neu erkannten Schwachstellen als auch bei Änderungen im Softwarestatus.
So können IT-Teams Schwachstellen innerhalb weniger Minuten erkennen, statt auf periodische Scan-Zyklen zu warten, und verkürzen die Zeit zwischen Veröffentlichung und Behebung deutlich.
Wie unterscheidet sich NinjaOne von herkömmlichen Schwachstellen-Scannern?
Herkömmliche Schwachstellen-Scanner arbeiten auf Basis fester Zeitpläne und liefern Momentaufnahmen in Form von Berichten. So entstehen Verzögerungen zwischen der Erkennung von Schwachstellen, der Berichterstellung und der Behebung.
Die Echtzeitbewertung von NinjaOne beseitigt Scan-Zeitfenster, indem aktuelle und zuletzt bekannte Software-Telemetriedaten kontinuierlich mit stets aktualisierter CVE-Intelligence korreliert werden. Schwachstellen werden fortlaufend erkannt und direkt Behebungs-Workflows zugeordnet, wodurch operative Übergaben reduziert werden.
Ist Endpunkt-Scannen für NinjaOne notwendig?
Nein. NinjaOne verwendet eine scanfreie Architektur. Die vom NinjaOne-Agenten erfassten Software-Inventar-Telemetriedaten werden auf Plattformebene kontinuierlich mit CVE-Daten korreliert.
Dadurch entfallen ressourcenintensive Scan-Zeitfenster, Leistungsspitzen auf Agentenebene werden vermieden und eine stets aktuelle Transparenz über Schwachstellen gewährleistet, ohne dass Endbenutzer:innen beeinträchtigt werden.
Was passiert, falls ein Gerät offline ist?
NinjaOne sichert die Transparenz über die Risikolage, indem neu veröffentlichte CVEs (Common Vulnerabilities and Exposures) mit dem zuletzt bekannten Softwarestatus von Offline-Geräten abgeglichen werden.
Sobald das Gerät wieder verbunden ist, kann die Behebung unmittelbar erfolgen. So werden blinde Flecken durch nicht verbundene Endpunkte reduziert, und die Transparenz hängt nicht davon ab, ob ein Gerät zum Zeitpunkt eines Scans verfügbar ist.
Wie beschleunigt NinjaOne die Schwachstellenbehebung?
NinjaOne ordnet Schwachstellen automatisiert den entsprechenden Patches zu und lässt sich direkt in die Workflows von Autonomous Patch Management integrieren.
Dies ermöglicht eine risikobasierte Patch-Bereitstellung, reduziert den manuellen Abgleich zwischen verschiedenen Tools und verkürzt die Zeitspanne zwischen der Erkennung von Schwachstellen und deren sicherer Behebung.
Kann NinjaOne parallel zu bestehenden Schwachstellen-Scannern eingesetzt werden?
Ja. NinjaOne kann bestehende unternehmenstaugliche Schwachstellen-Scanner wie Tenable oder Qualys sinnvoll ergänzen.
Unternehmen können ihre bevorzugten Scan-Lösungen weiterhin für tiefgehende Analysen einsetzen und gleichzeitig NinjaOne verwenden, um die Umsetzung von Behebungsmaßnahmen zu beschleunigen und eine kontinuierliche Transparenz über die Risikolage zwischen den Scan-Zyklen sicherzustellen.
Wie reduziert NinjaOne scanbedingte Verzögerungen?
NinjaOne schließt die Lücke, die durch Scan-Verzögerungen entsteht, und verbindet die Schwachstellenerkennung direkt mit der Patch-Bereitstellung. So vergeht deutlich weniger Zeit zwischen Erkennung und Behebung.
Die Echtzeit-Korrelation in Kombination mit risikobasierter, autonomer Patch-Automatisierung ermöglicht es Unternehmen, schnell zu reagieren und gleichzeitig betriebliche Störungen auf ein Minimum zu reduzieren.
Quellen und Disclaimer
1IDC Business Value White Paper, gesponsert von NinjaOne, The Business Value of NinjaOne Unified IT Operations Platform, Dok.-Nr. US54520326, Juni 2026.