
Ein Service Level Agreement (SLA) legt fest, welchen Service ein Kunde erwarten darf, und sichert so Service-Erbringung und Leistung ab. Eine SLA-Verletzung untergräbt die Glaubwürdigkeit interner IT-Abteilungen und verhindert die Vertragsverlängerung bei MSPs. Techniker:innen brauchen deshalb skalierbare Methoden, um Systeme außerhalb der Compliance schnell zu erkennen.
Kernkomponenten und Prozesse für die Überwachung von SLA-Verletzungen
Viele MSPs und interne IT-Abteilungen setzen auf Automatisierung, etwa über PSA- oder ITSM-Plattformen, um SLA-Verletzungen zu erkennen. Automatisierungsplattformen reduzieren manuelle Eingriffe zwar deutlich, doch nicht alle verfügen über die nötigen Ressourcen dafür.
Dieser Leitfaden stellt Strategien für die manuelle SLA-Überwachung vor und liefert Techniker:innen ressourcenschonende Lösungen für Zuverlässigkeit, Transparenz und klare Verantwortlichkeiten.
📌 Anwendungsfall: Kombinieren Sie detaillierte Protokollierung der Parameter, Tracking per Tabellenkalkulation, regelmäßige Kontrollen, klar zugewiesene Verantwortlichkeiten und Skripting zu einer manuellen Strategie für die SLA-Überwachung.
📌 Übersichtstabelle der Best Practices:
| Strategie | Zweck |
| Strategie 1: SLA-Parameter für jeden Kunden definieren | Schafft klare, kundenspezifische SLA-Parameter, auf die Techniker:innen zurückgreifen können |
| Strategie 2: Ergebnisse der SLA-Überwachung manuell in Tabellen protokollieren | Sorgt für mehr Transparenz beim SLA-Status und hebt gefährdete sowie nicht konforme Tickets hervor |
| Strategie 3: Tägliche Überwachung zur Vermeidung von SLA-Verletzungen | Die tägliche Überwachung der Tickets sichert SLA-Compliance und Service-Erbringung |
| Strategie 4: Manueller Eskalations-Workflow bei SLA-Verletzungen | Stellt sicher, dass Tickets an die zuständigen Techniker:innen eskaliert werden, sobald sie die zulässigen Schwellenwerte überschreiten |
| Strategie 5: Tabellendaten für datenbasierte SLA-Berichte nutzen | Fördert eine transparente Kommunikation mit Kunden durch regelmäßige Berichterstattung |
🎥 Sehen Sie sich das Video So verfolgen und berichten Sie SLA-Verletzungen manuell, ganz ohne PSA- oder Automatisierungsplattform an und erleben Sie die Strategien in der Praxis.
Strategie 1: SLA-Parameter für jeden Kunden definieren
Ohne Zugriff auf eine PSA sind klar definierte SLA-Parameter entscheidend, um die mittlere Lösungszeit (MTTR) zu berechnen und nicht konforme Geräte zu kennzeichnen.
Klare SLA-Kennzahlen festlegen
Eindeutige SLA-Kennzahlen bringen Kundenerwartungen und tatsächliche Service-Erbringung in Einklang. Fehlen definierte Kennzahlen, kann die manuelle SLA-Überwachung aus dem Ruder laufen, und unscharfe Definitionen sorgen für Verwirrung bei Kunden.
Zum Einstieg einige SLA-Kennzahlen, die Sie definieren sollten:
- Erste Reaktionszeit. Legen Sie Kategorien für die Zeitspanne zwischen Ticketerstellung und erster Reaktion fest (z. B. P1 = 1 Geschäftsstunde, P2 = 4 Geschäftsstunden, P3 = 1 Werktag).
- Lösungszeit. Gibt an, wie viel Zeit Techniker:innen maximal für die Behebung eines Problems aufwenden sollten.
- Servicezeiten. Diese Kennzahl unterstützt eine korrekte Zeiterfassung, indem sie über konkrete Bedingungen wie Geschäftszeiten und Feiertage festlegt, wann Timer starten und stoppen.
- Eskalation. Legt fest, welche Personen bei einer Eskalation benachrichtigt werden. Stellen Sie die Eskalation so ein, dass sie nach einem bestimmten Prozentsatz der Lösungszeit ausgelöst wird (z. B. bei 50 % von 8 Stunden).
Beispiel für eine SLA-Matrix als einheitliche Datenquelle
Wenn Sie SLA-Regeln in einer zentralen, klar definierten Matrix bündeln, schaffen Sie die Grundlage für eine präzise Zeiterfassung über alle Kunden hinweg. Zusätzlich unterstützt sie die manuelle SLA-Überwachung, weil sie Zielvorgaben in einfache Signale übersetzt, mit denen Teams Verletzungen erkennen und verhindern können.
| Kunde | Priorität | Erste Reaktionszeit | Ziel-Lösungszeit | Servicezeiten | Eskalation |
| Kunde 1 | P1 | 1 Geschäftsstunde | 8 Stunden | Werktags (8:00-17:00) | Manager:in bei 50 % |
| Kunde 2 | P2 | 4 Geschäftsstunden | 24 Stunden | Werktags (8:00-17:00) | Manager:in bei 50 % |
| Kunde 3 | P3 | 1 Werktag | 48 Stunden | Täglich (0:00-24:00) | Director bei 50 % |
⚠️ Wichtig: Geben Sie die Version der Matrix und ihr Einführungsdatum ausdrücklich an, damit die Aktualität klar ersichtlich ist. (Siehe ⚠️ Darauf sollten Sie achten.)
Strategie 2: Ergebnisse der SLA-Überwachung manuell in Tabellen protokollieren
Tabellenkalkulationen bieten Logikfunktionen, die aus einfachen Ticketnotizen klare Fristen und frühzeitige Warnhinweise machen. Führen Sie ein Tabellenblatt mit den SLA-Parametern jedes Kunden und ein zweites, in das Techniker:innen Tickets eintragen. Konfigurieren Sie die Tabelle anschließend so, dass sie SLA-Verletzungen und gefährdete Geräte hervorhebt.
📌 Voraussetzungen:
- Zugriff auf eine Tabellenkalkulations-Software
- Klar definierte SLA-Kennzahlen pro Kunde
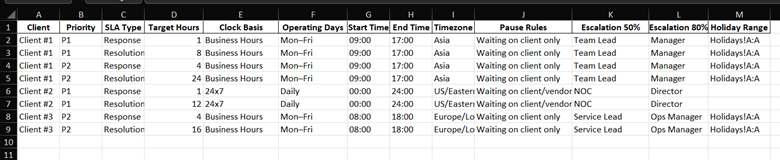
SLA-Parameter übersichtlich in Spalten eintragen
Erstellen Sie eine Tabelle, die die SLA-Parameter klar abbildet. Als Grundlage können Sie die oben gezeigte Beispiel-SLA-Matrix erweitern.
Zweites Tabellenblatt anlegen, um SLA-Verletzungen schnell zu erkennen
Nutzen Sie Felder wie Zielstunden, SLA-Frist und verstrichenen Prozentsatz, um Tickets eindeutig nachzuverfolgen und zu beurteilen, ob sie noch SLA-konform sind.
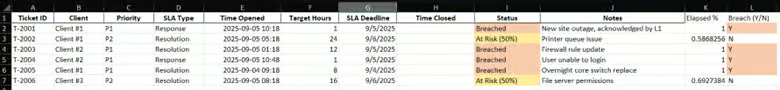
Bedingte Formatierung in Kombination mit Formeln lässt Tabellen wie schlanke SLA-Systeme arbeiten. So werden mögliche SLA-Verletzungen hervorgehoben und Techniker:innen erkennen gefährdete Tickets, bevor die Compliance gebrochen wird.
⚠️ Wichtig: Die obige Beispieltabelle verwendet der Einfachheit halber eine 24/7-Frist. Ein zusätzliches Tabellenblatt mit Servicezeiten hilft, Fristen genauer zu berechnen. (Siehe ⚠️ Darauf sollten Sie achten.)
Strategie 3: Tägliche Überwachung zur Vermeidung von SLA-Verletzungen
Beauftragen Sie eine Technikerin oder einen Techniker damit, offene Tickets in den SLA-Tabellen täglich zu überwachen. Die Aufgabe besteht darin, gefährdete Tickets zu identifizieren, die Service-Erbringung sicherzustellen und mögliche SLA-Verletzungen zu verhindern.
Markieren Sie Tickets, die Aufmerksamkeit erfordern, und eskalieren Sie sie an die zuständigen Techniker:innen, sobald sie die festgelegten SLA-Schwellenwerte überschreiten. Dokumentieren Sie alle durchgeführten Schritte, um einen Audit-Trail zu erzeugen, den Sie in Kundengesprächen und QBRs in einen Bericht überführen können.
Strategie 4: Manueller Eskalations-Workflow bei SLA-Verletzungen
Legen Sie für jede SLA-Stufe klar fest, wer für die Eskalation verantwortlich ist. Das stärkt die Verantwortlichkeit und verhindert, dass sich die Zuständigkeit im Team verliert. Nutzen Sie Visual Basic for Applications (VBA) in Excel, um nach erkannter Verletzung automatisiert E-Mails an die Eskalationsverantwortlichen zu senden.
Ergänzen Sie für jeden SLA-Schwellenwert einen kurzen Satz (z. B. 80 % = Teamleitung informieren, 100 % = an Manager:in eskalieren und Kunde informieren). Solche leicht verständlichen Kurzanweisungen geben Techniker:innen klare Handlungsschritte und sorgen dafür, dass SOPs eingehalten und Aufgaben reibungslos übergeben werden.
Strategie 5: Tabellendaten für datenbasierte SLA-Berichte nutzen
Behalten Sie wöchentliche SLA-Zusammenfassungen sowie die durchschnittlichen Reaktions- und Lösungszeiten im Blick und fassen Sie sie auf einer Seite zusammen. Ergänzen Sie Diagramme, die SLA-Verletzungen im Zeitverlauf abbilden, um Trends und Ausreißer sichtbar zu machen. Optional können Sie die Diagramme für einen Vergleich zwischen den einzelnen Kunden zusammenführen und so die Service-Erbringung bewerten und optimieren.
Präsentieren Sie Ihre Berichte regelmäßig, um Kunden auf dem Laufenden zu halten, und heben Sie Erfolge sowie geplante Maßnahmen für neu erkannte Risiken hervor. Eine konsistente Kommunikation macht aus Tracking und Überwachung einen belastbaren Compliance-Nachweis und schafft Vertrauen, das weitere Zusammenarbeit und strategische Verbesserungen fördert.
⚠️ Darauf sollten Sie achten
| Risiken | Mögliche Folgen | Gegenmaßnahmen |
| Unvollständige SLA-Regeln in Tabellen | Die Tabelle liefert uneinheitliche Ergebnisse und damit falsche Zählungen von Verletzungen. | Vervollständigen Sie die SLA-Matrix, indem Sie Servicezeiten definieren, Pausen ermitteln und Zielvorgaben passend zur Kundenstufe ausarbeiten. |
| Keine Versionierung der SLA-Matrix | Ohne saubere Versionierung wissen Techniker:innen nicht, ob sie mit einer aktuellen und geprüften Tabelle arbeiten. | Ergänzen Sie die Matrixversion der Tabelle samt Gültigkeitsdatum. Das sorgt für mehr Transparenz und Klarheit, wenn sie in Berichte einfließt. |
| Falsch zugewiesene Servicezeiten der Kunden | Stimmen Tabellen nicht mit den Servicezeiten der Kunden überein, entstehen missverständliche SLA-Fristen. | Erwägen Sie, Zeitpläne und Feiertage über ein Tabellenblatt mit Servicezeiten zu ergänzen, um die Zeiterfassung zu präzisieren. |
| Fehlender Audit-Trail bei Eskalationen | Ohne transparente Nachvollziehbarkeit lässt sich kaum erkennen, welche Schritte während einer Verletzung unternommen wurden. | Hinterlegen Sie Notizen in Tickets, um einen Audit-Trail für die Nachvollziehbarkeit bei Aufgabenübergaben zu schaffen (z. B. Am 06.09.25 um 12:00 Uhr an Teamleitung eskaliert). |
SLA-Verletzungen verfolgen, ohne in einen kompletten Automatisierungs-Stack zu investieren
SLA-Compliance lässt sich auch ohne PSA oder vollständigen Automatisierungs-Stack wirksam nachverfolgen. Eine Alternative besteht darin, SLA-Parameter in Tabellen zu erfassen und mit schlankem Skripting zu kombinieren.
Wer diese manuellen Strategien konsequent umsetzt, erkennt als MSP oder interne IT-Abteilung SLA-Verletzungen proaktiv und eskaliert Tickets rechtzeitig. Verhinderte Verletzungen und eine klare Kundenkommunikation sind der Schlüssel zu dauerhaftem Kundenvertrauen und verlässlicher Service-Erbringung.
Verwandte Themen:






