
Schlüsselpunkte
- Remote Patch Management schützt verteilte Teams, indem Software-Updates direkt über das Internet ausgeliefert werden, ganz ohne lokales Netzwerk oder VPN.
- Cloudbasierte Tools helfen IT-Dienstleistern dabei, effizient zu skalieren, weil sich sämtliche Kunden-Updates über ein zentrales Dashboard steuern lassen.
- Automatisierung ersetzt manuelle Arbeit: Geräte werden sofort erkannt, Regeln angewendet, Updates sicher getestet und Tausende Rechner gleichzeitig aktualisiert.
- Klare Regeln, etwa Updates außerhalb der Geschäftszeiten und Tests in kleinen Gruppen, verhindern Systemabstürze und aktualisieren Offline-Geräte sicher, sobald sie wieder online sind.
- Vollständige Sicherheit erfordert Updates für das Betriebssystem und für alltägliche Anwendungen, damit Angreifer keine Software-Lücken ausnutzen können.
- Wählen Sie eine Update-Software, die gängige Fehler automatisiert behebt, Compliance-Berichte erstellt und sich mit Ihren Ticketing-Systemen im IT-Support verbinden lässt.
Wenn Beschäftigte von überall aus arbeiten, kann ein einziges ungepatchtes Gerät ein komplettes Netzwerk Cyberbedrohungen aussetzen. Klassische IT-Umgebungen stoßen bei der Absicherung entfernter Endpunkte schnell an ihre Grenzen. In diesem Leitfaden erfahren Sie, wie Remote Patch Management Software-Updates automatisiert, eine dezentralisierte Belegschaft schützt und Ihren Betrieb skalierbar macht.
Remote Patching schützt die dezentralisierte Belegschaft
Remote Patch Management gibt IT-Teams die zentrale Kontrolle über Geräte, auch wenn Benutzer:innen remote arbeiten.
Beim Remote Patching werden Updates für Betriebssysteme, Anwendungen und Hardware automatisiert über das Internet ausgeliefert. Eine cloudbasierte Patch-Management-Lösung benötigt dafür weder ein lokales Netzwerk noch ein VPN und hält so auch Geräte außerhalb des Firmennetzes sicher.
Der wichtigste Zweck von Patch-Management besteht darin, Sicherheitslücken zu schließen, bevor Angreifer sie ausnutzen. Ein Patch-Vorgang installiert dabei schlicht diese kritischen Software-Updates. Für MSPs ist Patch-Management aus der Ferne die einzige Möglichkeit, Hunderte Kunden gleichzeitig effizient zu betreuen.
Mit einer Cloud-Patch-Management-Lösung können Teams überall einheitliche Sicherheitsregeln durchsetzen. Diese Automatisierung reduziert menschliche Fehler und sorgt für eine schnelle Reaktion auf neue Bedrohungen, unabhängig davon, wo sich ein Gerät befindet.
Klassisches Patching im Vergleich zu Remote Patching
| Funktion | Klassisches Patching | Remote Patching |
| Benötigte Infrastruktur | Erfordert Server vor Ort, ein lokales Netzwerk oder ein VPN. | Cloudbasiert; benötigt lediglich eine Internetverbindung. |
| Sichtbarkeit der Geräte | Geräte außerhalb des Büronetzwerks lassen sich weder verfolgen noch aktualisieren. | Zeigt den Update-Status aller Geräte in Echtzeit, an jedem Standort. |
| Art der Arbeitskräfte | Am besten geeignet für Beschäftigte, die in einem physischen Büro arbeiten. | Entwickelt für Remote-Teams, hybride Teams und hochgradig verteilte Teams. |
| Skalierbarkeit für MSPs | Gering; erfordert manuelle Arbeit, individuelle Setups und häufige Vor-Ort-Einsätze. | Hoch; automatisiert Updates für mehrere Kunden über ein einziges Dashboard. |
Cloud-Patching macht MSPs wirklich skalierbar
Automatisierte Software-Updates sorgen nicht nur für grundlegende Sicherheit, sie verändern auch den Geschäftsbetrieb und die langfristige Profitabilität eines MSP von Grund auf.
Indem eine cloudbasierte Patch-Management-Lösung Aufgaben Gerät für Gerät durch zentrale Workflows ersetzt, können Teams neue Kunden schnell einarbeiten. So lässt sich ein wachsender Endpunkt-Bestand verwalten, ohne dass die Zahl der technischen Mitarbeiter:innen im gleichen Maße steigen muss.
So treibt der Wechsel in die Cloud skalierbares Geschäftswachstum voran:
- Maximale Effizienz der Techniker:innen: Dank Automatisierung kann eine einzelne Technikerin oder ein einzelner Techniker über globale Richtlinien Hunderte Endpunkte verwalten. Das beseitigt wiederkehrende manuelle Aufgaben und reduziert die Belastung im Team deutlich.
- Einheitliche Sichtbarkeit über alle Mandanten: Verfolgen Sie die Update-Compliance aller Kunden über ein einziges Dashboard. Diese zentrale Ansicht ermöglicht es Teams, einen Patch-Vorgang gleichzeitig über mehrere Mandanten hinweg auszuführen.
- Einarbeitung ohne eigene Infrastruktur: Cloud-native Agenten lassen sich innerhalb weniger Stunden in neuen Kundennetzwerken bereitstellen. Lokale Server oder VPN-Konfigurationen entfallen, klassische Infrastruktur-Engpässe ebenfalls.
- Planbare Gewinnmargen: Ein automatisierter Remote-Patch-Management-Workflow entkoppelt die Kosten der Service-Erbringung von der reinen Anzahl der Endpunkte. So kann ein Patch-Management-MSP seinen Kundenstamm erweitern und die Fixkosten dennoch konstant halten.
- Weniger manuelle Eingriffe: Da sich Geräte außerhalb des Netzwerks direkt über das Internet aktualisieren, verbringen Techniker:innen deutlich weniger Zeit mit Fahrten zu Kundenstandorten oder dem manuellen Nacharbeiten fehlgeschlagener Installationen.
NinjaOne hilft MSPs beim Skalieren, indem Software-Updates für alle Kundennetzwerke über ein zentrales Dashboard automatisiert werden. Übernehmen Sie die volle Kontrolle über Ihr Patching und machen Sie Schluss mit manueller Arbeit.
→ Entdecken Sie die FAQs zum NinjaOne Patch-Management
Automatisierte Workflows ermöglichen Patching im großen Stil
Automatisierte Software-Updates verwandeln eine langsame, manuelle Aufgabe in einen standardisierten Prozess, der Tausende Geräte gleichzeitig absichert. Für jeden Patch-Management-MSP reicht manuelles Patching längst nicht mehr aus, um moderne Netzwerke zu schützen. Mit einer cloudbasierten Patch-Management-Lösung können Teams Dutzende Kunden gleichzeitig aktualisieren.
So läuft der automatisierte Workflow ab:
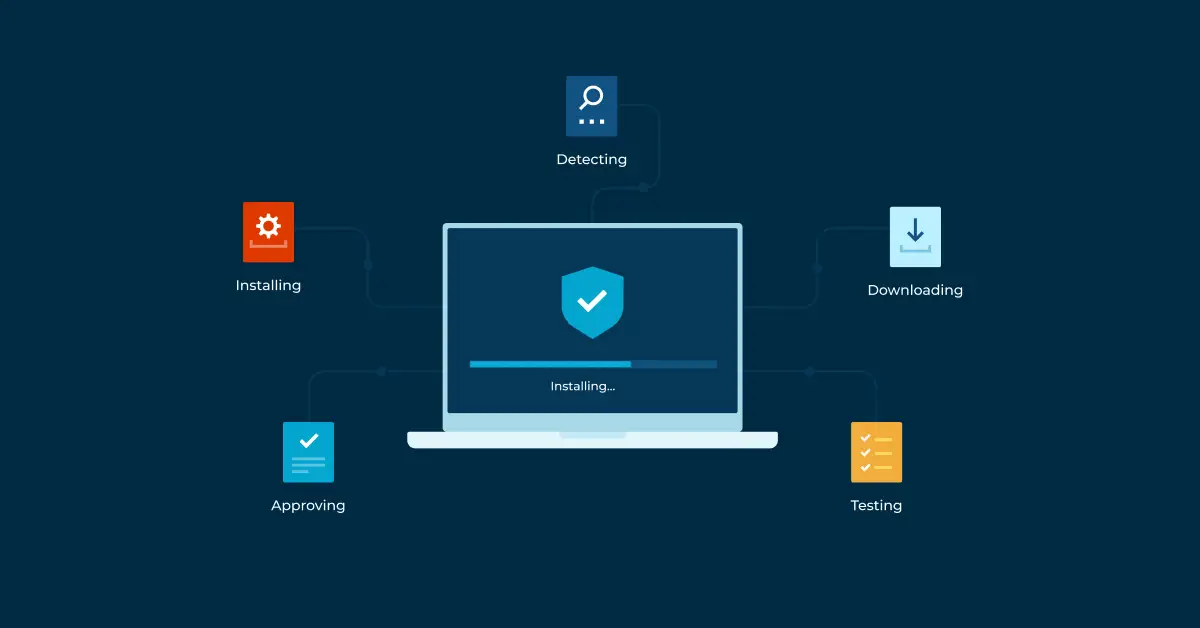
1. Erkennung und Bestandsaufnahme
Das System scannt das Netzwerk kontinuierlich und erfasst sämtliche Hardware und Software. Fehlende Betriebssystem- und Anwendungs-Updates werden so bei jedem Kunden sofort sichtbar.
2. Richtlinien erstellen und Geräte gruppieren
Administrator:innen gruppieren Geräte nach Kunde oder Betriebssystem, um einheitliche Regeln anzuwenden. Eine einzige Richtlinie kann Updates für Tausende Geräte automatisiert einplanen.
3. Tests und Freigaben
Updates gehen zunächst an eine kleine Testgruppe, damit sie keine Systemabstürze verursachen. Sobald sie sich als sicher erwiesen haben, werden sie automatisiert im restlichen Netzwerk verteilt.
4. Bereitstellung und Neustarts koordinieren
Das System installiert freigegebene Updates in geplanten Wartungsfenstern, um die Arbeit nicht zu unterbrechen. Auch notwendige Neustarts der Geräte werden gemäß Ihren Regeln abgewickelt.
5. Überprüfung und Fehlerbehebung
Die Plattform bestätigt erfolgreiche Installationen und versucht automatisiert, gängige Fehler wie zu wenig Speicherplatz zu beheben. Anschließend erstellt sie Compliance-Berichte als Nachweis, dass alle Geräte abgesichert sind.
Lesen Sie So automatisieren Sie das Patch-Management für weitere Informationen.
Vorausschauende Governance beseitigt typische Patching-Hürden
Mit vorausschauenden Governance-Richtlinien kann ein MSP sein Patch-Management sicher skalieren, ohne Kundensysteme zu gefährden.
Eine Cloud-Patch-Management-Lösung nimmt zwar den Großteil der Arbeit ab, doch Automatisierung ohne klare Kontrolle kann den Betrieb stören. So meistern Sie die häufigsten Herausforderungen im Endpunkt-Management:
- Herausforderung: Offline-Geräte verpassen die Bereitstellungsfenster.
Lösung: Setzen Sie cloud-native Agenten ein, die ein Geräteinventar in Echtzeit führen. Diese Agenten stellen Patches sicher in eine Warteschlange und installieren sie, sobald ein Endpunkt wieder mit dem Internet verbunden ist.
- Herausforderung: Benutzer:innen schieben notwendige Neustarts auf.
Lösung: Planen Sie Wartungsfenster außerhalb der Stoßzeiten. Legen Sie Regeln fest, nach denen kritische Sicherheitsupdates einen automatischen Neustart erzwingen, während Benutzer:innen Updates mit geringerem Risiko vorübergehend aufschieben dürfen.
- Herausforderung: Zu viel Automatisierung führt zu flächendeckenden Systemabstürzen.
Lösung: Schreiben Sie ringbasierte Tests vor. Verteilen Sie Updates immer zuerst an eine kleine Pilotgruppe und beobachten Sie die Stabilität, bevor Sie sie im gesamten Produktivnetzwerk ausrollen.
- Herausforderung: Schwachstellen in Drittanbieter-Anwendungen werden ignoriert.
Lösung: Angreifer nehmen nicht nur Betriebssysteme ins Visier. Nutzen Sie eine umfassende cloudbasierte Patch-Management-Lösung, die Browser, PDF-Reader und Produktivitäts-Apps automatisiert aktualisiert.
- Herausforderung: Die Compliance lässt sich bei Audits nicht nachweisen.
Lösung: Erstellen Sie über Ihre zentrale Plattform, etwa NinjaOne, automatisierte Compliance-Berichte und Ausnahmeprotokolle. So weisen Sie sofort nach, dass alle Kundenumgebungen abgesichert sind.
Die richtigen Tools tragen Ihre Patching-Workflows
Die passende Software macht aus einem reaktiven, manuellen Prozess eine standardisierte Orchestrierung, die auch in komplexen Umgebungen skaliert.
Achten Sie bei der Bewertung von Plattformen darauf, dass das Tool zu Ihren Arbeitsabläufen passt. Erfolgreiche Patch-Management-Tools für MSPs setzen auf Software, die zentrale Sichtbarkeit über alle Mandanten und native Integrationen in den Vordergrund stellt, um entfernte Endpunkte effizient zu verwalten.
Hier ist eine Checkliste der Funktionen, auf die Sie keinesfalls verzichten sollten:
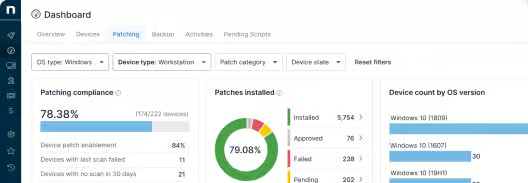
- Echte Dashboards mit Mehrmandantenfähigkeit: Techniker:innen müssen Dutzende Kundenumgebungen über einen einzigen Bildschirm überwachen und verwalten können. Diese zentrale Struktur hält die Daten strikt getrennt und erlaubt zugleich globale Richtlinien.
- Breite Unterstützung für Drittanbieter-Anwendungen: Betriebssystem-Updates allein lassen Netzwerke angreifbar. Ihre Cloud-Patch-Management-Lösung muss kritische Drittanbieter-Tools wie Webbrowser und PDF-Reader automatisiert erkennen und aktualisieren.
- Nahtlose RMM- und PSA-Integrationen: Remote-Patch-Management-Workflows sollten direkt an Ihre Ticketing-Systeme angebunden sein. So lösen fehlgeschlagene Installationen automatisiert Alarmierungen aus und Ihr IT-Support muss seltener den Kontext wechseln.
- Automatisierte Fehlerbehebung und Rollback-Optionen: Die Software sollte Routinefehler eigenständig lösen, etwa temporären Speicherplatz freigeben. Verursacht ein Update Systemabstürze, müssen automatisierte Rollback-Funktionen das Gerät schnell in einen stabilen Zustand zurückversetzen.
- Compliance-Berichte für Ihre Kunden: Die Plattform muss als prüffähiges Aufzeichnungssystem dienen. Sie sollte automatisiert Ausführungsprotokolle in Echtzeit und Ausnahmeberichte erstellen, mit denen Sie Ihren Kunden die Einhaltung von Vorschriften nachweisen.
Lesen Sie So wählen Sie die richtige Patch-Management-Lösung für weitere Informationen.
Mit Remote Patch Management automatisieren und skalieren
Patching sollte keine manuelle Pflichtaufgabe sein, die Ihr Unternehmenswachstum ausbremst. Mit Remote Patch Management gewinnen Sie die zentrale Sichtbarkeit und die automatisierten Workflows, die Sie zur Absicherung verteilter Endpunkte brauchen.
Die richtige Cloud-Strategie entlastet Ihre Techniker:innen, sichert eine strikte Compliance und lässt Ihren MSP mühelos wachsen.
Verwandte Themen:
- Darum ist automatisiertes Patch-Management für moderne IT-Abläufe entscheidend
- So automatisieren Sie das Patch-Management
- So erstellen Sie eine Patch-Management-Richtlinie: Definition und Schritte
- Was ist Patch-Management? Definition, Vorteile und Best Practices
- Was ist Patch-Management? Eine Übersicht mit Erklärungen