


Belangrijkste punten
- Vulnerability management is een continu, proactief proces met vier stappen: lokaliseren en identificeren, evalueren, verhelpen en monitoren, en bevestigen.
- De lifecycle van vulnerability management bestaat uit vijf fasen (beoordeling, prioritering, oplossing, verificatie en monitoring, en rapportage en verbetering), plus een optionele planningsfase waarin u stakeholders, middelen en succesindicatoren vastlegt.
- Bij prioritering rangschikt u elke bekende kwetsbaarheid (CVE) op basis van de score in het Common Vulnerability Scoring System (CVSS), de mogelijke impact en de kans op misbruik, waarbij u false positives eruit filtert.
- Veelvoorkomende onderdelen van een programma zijn asset discovery en inventarisatie, scannen op kwetsbaarheden, configuratiebeheer, penetratietests, threat intelligence, patchbeheer, IT Automation en rapportagetools. Teams passen de samenstelling aan op de behoeften van hun organisatie.
- Een programma voor vulnerability management ondersteunt compliance met kaders zoals PCI DSS, HIPAA, NIST, ISO 27001 en GDPR en verkort de hersteltijd na een incident.
Vulnerability management is het doorlopende proces waarmee u beveiligingszwakheden in uw IT-omgeving opspoort, prioriteert, oplost en verifieert. Teams herhalen dat proces als een cyclus, omdat er bij elke softwarewijziging nieuwe kwetsbaarheden ontstaan. Deze gids behandelt de kernstappen, de vijf fasen van de lifecycle, de belangrijkste onderdelen en de voordelen voor IT-teams en MSP’s.
Ontdek NinjaOne Endpoint Management
Combineer inzicht en controle over alle devices en maak workflows minder complex, efficiënter en veiliger, allemaal via één console.
Ontdek meer.
Wat is vulnerability management?
Vulnerability management is een proactieve praktijk die meegroeit met uw IT-stack en met nieuwe dreigingen. Elk succesvol proces voor vulnerability management kent vier kernstappen:
- Lokaliseren en identificeren: spoor kwetsbaarheden op in al uw assets.
- Evalueren: beoordeel de hiaten en prioriteer ze.
- Verhelpen en monitoren: pak de dreiging aan en houd de getroffen systemen in de gaten.
- Bevestigen: controleer of de kwetsbaarheid daadwerkelijk is ingedamd of beperkt zoals bedoeld.
Al deze stappen zijn essentieel voor de planning en de implementatie. Meer hierover leest u in de uitgebreide gids “4 belangrijke stappen in een proces voor vulnerability management”.
Het kader voor vulnerability management
Een systeem voor vulnerability management is niet zomaar een tool of een set procedures voor noodgevallen; het is proactief en doorlopend. Het is net zo goed een lifecycle als een kader: het begint, zoals elk goed plan, met planning en wordt beter door consequente toepassing en documentatie. Al dat werk vormt vervolgens de basis voor een nieuwe ronde van beoordeling en bijsturing. Samen vormen die fasen een cyclus.
Dit zijn de belangrijkste functies om mee te nemen in uw systeem voor vulnerability management:
- Asset discovery en inventarisatie
- Scannen op kwetsbaarheden
- Configuratiebeheer
- Penetratietests
- Threat protection en threat intelligence
- Patchbeheer
- Systeem voor IT Automation
- Dashboards en rapportagetools
Deze functies kunt u aanpassen of wijzigen op basis van de behoeften van uw organisatie. Er is ook een Endpoint management-oplossing beschikbaar die veel van deze functies in één platform samenbrengt en zo de integratie vereenvoudigt voor complexe of verspreide IT-netwerken.
5 fasen in de lifecycle van vulnerability management
Een typische ronde in de lifecycle van vulnerability management bestaat daarnaast uit vijf fasen.
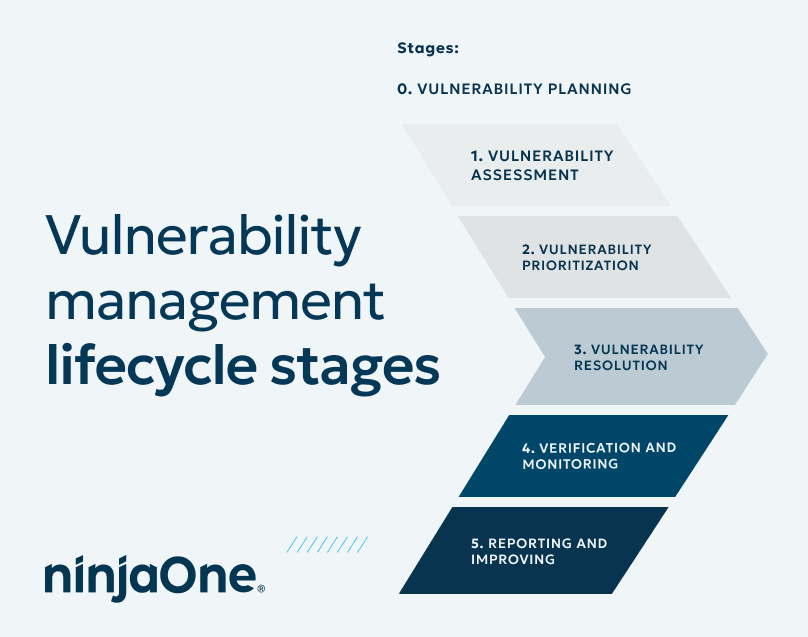
0. Planning rond kwetsbaarheden
In deze ideefase bespreekt u met uw IT-team de details van uw proces voor vulnerability management: welke stakeholders betrokken zijn, welke middelen nodig zijn, wat uw actieplannen en responsstrategieën zijn en welke succesindicatoren u hanteert.
We noemen dit stap “0” omdat deze fase niet voor elke ronde van de cyclus opnieuw hoeft te worden doorlopen. Toch is het verstandig om de planning regelmatig opnieuw tegen het licht te houden, zodat uw kader voor vulnerability management effectief blijft.
1. Beoordeling van kwetsbaarheden
De cyclus begint formeel met de beoordeling van kwetsbaarheden, inclusief een inventarisatie van alle hardware en software in uw IT-netwerk. Zodra u uw assets in beeld hebt, kunt u ze stuk voor stuk beoordelen op kwetsbaarheden met vulnerability scanners, pentests en externe threat intelligence.
2. Prioritering van kwetsbaarheden
Om kwetsbaarheden te rangschikken op kritiekheid beoordeelt u elke kwetsbaarheid op vier factoren: de registratie in Common Vulnerabilities and Exposures (CVE), de ernstscore in het Common Vulnerability Scoring System (CVSS), de mogelijke impact op de business en de kans dat aanvallers de kwetsbaarheid misbruiken. Filter false positives eruit voordat u herstelwerk toewijst.
In deze fase prioriteert uw securityteam de kwetsbaarheden die in de vorige fase zijn geanalyseerd. Zo zorgt u ervoor dat de meest kritieke kwetsbaarheden als eerste worden verholpen. Kijk voor het bepalen van een hoge kritiekheid naar de CVE-registratie van de kwetsbaarheid (CVE), de mogelijke impact, de kans op misbruik en filter eventuele false positives eruit.
3. Oplossen van kwetsbaarheden
Na de prioritering hebt u per kwetsbaarheid drie opties: de kwetsbaarheid verhelpen (bijvoorbeeld door een patch te installeren), het risico beperken of indammen met een compenserende maatregel of het risico accepteren. Accepteer het risico alleen wanneer de impact laag is of wanneer de oplossing meer kost dan de blootstelling en leg die beslissing vast.
4. Verificatie en monitoring
Het securityteam scant en test de assets waaraan het zojuist heeft gewerkt opnieuw. Zo controleert u of uw oplossingen werken zoals bedoeld en of ze geen nieuwe problemen hebben veroorzaakt.
In deze fase richt u ook doorlopende monitoring in. Dat levert kansen op om nog onontdekte kwetsbaarheden te vinden, oude oplossingen te signaleren die achterhaald zijn geraakt en andere punten te ontdekken die aanpassing of een update nodig hebben.
5. Rapportage en verbetering
Aan het einde van elke cyclus van vulnerability management legt uw securityteam de resultaten vast: de gevonden kwetsbaarheden, de genomen maatregelen en de uitkomsten daarvan. Deel die rapporten met de betrokken stakeholders.
Nog belangrijker: gebruik deze nieuwe gegevens om uw processen te versterken en nieuwe dreigingen aan te pakken.
Waarom is vulnerability management belangrijk?
Aanvallers proberen voortdurend zwakke plekken in IT-omgevingen te misbruiken. Het beheren van die IT-kwetsbaarheden kost veel tijd en moeite, maar het is onmisbaar voor de cybersecurity van uw organisatie.
De meeste bedrijven overleven een datalek, maar de gevolgen blijven kostbaar zodra er klantgegevens in het spel zijn. Een ransomware-aanval op een MSP kan leiden tot jarenlange rechtszaken en een forse boete van toezichthouders als aansprakelijkheid wordt vastgesteld.
Een systeem voor vulnerability management hoort tot de hoogste prioriteiten van organisaties, zeker binnen IT-omgevingen. Skybox Security meldt: “Het aantal kwetsbaarheden is de afgelopen tien jaar meer dan verdrievoudigd”. Het bedrijf constateert ook dat cybercrime zich blijft ontwikkelen en steeds complexer wordt.
Uit het Data Breach Investigations Report 2026 van Verizon blijkt dat het misbruiken van kwetsbaarheden inmiddels de belangrijkste manier is waarop aanvallers binnenkomen, met ongeveer 31% en daarmee vóór phishing en misbruik van inloggegevens. Hetzelfde rapport laat zien dat organisaties slechts zo’n 26% van de kwetsbaarheden in de Known Exploited Vulnerabilities (KEV)-catalogus van de Cybersecurity and Infrastructure Security Agency (CISA) volledig hebben verholpen, tegenover 38% het jaar ervoor.
Belangrijkste voordelen van vulnerability management
Met een systeem voor vulnerability management kunnen bedrijven van elke omvang en in elke sector potentiële beveiligingsproblemen opsporen en aanpakken voordat die noemenswaardige gevolgen hebben voor de organisatie.
Door datalekken en andere beveiligingszwakheden te voorkomen, voorkomt een systeem voor vulnerability management financiële schade en reputatieschade. Andere voordelen zijn onder meer:
Betere beveiliging en meer controle
Een effectief plan voor vulnerability management verbetert uw beveiligingsbeleid als geheel. Het helpt bijvoorbeeld bij het opzetten van een flexibele strategie voor dreigingspreventie, waarmee u kwetsbaarheden identificeert en diagnosticeert voordat aanvallers ze kunnen misbruiken. Daarnaast kunt u het systeem inzetten om intern beleid af te dwingen en aan wettelijke compliance te voldoen.
Inzicht en rapportage
Vulnerability management levert centrale, actuele rapportage over de status van uw huidige beveiligingsprotocollen en infrastructuur. Bovendien geeft security-automatisering u een volledig realtime beeld van uw IT-netwerk, wat uw dekking vergroot en uw reactietijden bij IT-incidenten verkort.
Efficiëntere bedrijfsvoering
Bedrijven versterken hun operationele efficiëntie door de hersteltijd na een incident te verkorten. Een systeem dat dreigingen vroeg signaleert, betekent minder reactieve spoedreparaties, die allebei risico’s met zich meebrengen.
Ook automatisering draagt hier sterk aan bij, omdat dergelijke oplossingen workflows stroomlijnen en helpen bij het optimaal inzetten van middelen.
Compliance met wet- en regelgeving en standaarden
Een systeem voor vulnerability management ondersteunt kaders zoals PCI DSS, HIPAA, NIST, ISO 27001 en GDPR. Daardoor is het bijzonder waardevol voor multinationals en voor organisaties die samenwerken met partners over de hele wereld. Deze aanpak versterkt bovendien de merkreputatie en helpt actief boetes en sancties te voorkomen.
Ken uw risico voordat het toeslaat. Bekijk nu: Wat is vulnerability management? Zo verkleint u kwetsbaarheden (video).
Begin een gratis trial van de #1 endpoint management software op G2
Geen creditcard vereist. Krijg volledige toegang tot alle functies.
De rol van NinjaOne in uw proces voor vulnerability management
NinjaOne verenigt IT en vereenvoudigt het werk voor bijna 40.000 klanten in meer dan 140 landen. De NinjaOne Vulnerability Management-oplossing toont CVE-gegevens van beheerde endpoints op de dashboards van NinjaOne en NinjaOne Autonomous Patch Management helpt teams die kwetsbaarheden te verhelpen met geautomatiseerde Patching op Windows, macOS en Linux vanuit één portaal. Teams die al een ondersteunde vulnerability scanner van derden gebruiken, kunnen de scangegevens met de Vulnerability Importer importeren in NinjaOne.
Bent u er klaar voor? Vraag een gratis offerte aan, meld u aan voor een gratis trial van 14 dagen, bekijk onze demo van de vulnerability importer of bekijk een demo van autonomous patch management.