


Elk IT-team kent de twee manieren waarop patching mis kan gaan. Of de helpdesk loopt ’s ochtends vol of gebruikers zoeken stilzwijgend hun weg om tragere, instabiele machines heen terwijl de frustratie zich opstapelt.
Het aantal bevestigde exploits van kwetsbaarheden met een hoge en kritieke severity is het afgelopen jaar meer dan verdubbeld en de gemiddelde tijd tot exploitatie daalde van 61 dagen naar minder dan 29. De druk op IT-teams was nog nooit zo groot. Er valt veel meer te patchen en er is veel minder tijd om dat te doen.
IT- en securityteams zitten daardoor klem tussen twee vuren: dringende beveiligingseisen aan de ene kant en gebruikers die ononderbroken dienstverlening verwachten aan de andere kant. Daar komt bij dat traditionele statistieken over patchgezondheid deze uitdagingen vaak missen. Wilt u sneller patchen zonder de gebruikelijke concessie dat de productiviteit eronder lijdt? Zo brengt u beide in balans.
Bekijk een gratis demo van het #1 geïntegreerde IT-managementplatform
Ontdek hoe organisaties hun endpoint management vereenvoudigen, beveiliging verbeteren en IT-operaties uitbreiden met NinjaOne.
Hoge inzet voor zowel security als gebruikerstevredenheid
Kwetsbaarheden worden in een steeds hoger tempo bekendgemaakt en de tijd tussen ontdekking en exploit wordt alsmaar korter. De grootste uitdaging voor IT op het gebied van patchbeheer is niet alleen het hogere volume en de urgentie. De echte zakelijke hindernis ontstaat wanneer een update mislukt. Een slechte patch slaat twee keer toe. Hij vraagt om tijdrovende revisies: troubleshooten, verwijderen en opnieuw uitrollen, en dat kost uren die u niet had. Daarna volgt de nasleep bij gebruikers, die vaak nog erger is.
Voor MSP’s brengen slechte patchervaringen contractverlengingen en terugkerende omzet in gevaar. Klanten maken geen onderscheid tussen “de update van de leverancier” en “uw dienstverlening”. Bij interne IT raakt het de reputatie van het team en het kan carrières schaden.
Beide groepen worden daardoor voorzichtiger: ze controleren strenger, stellen langer uit en voegen goedkeuringsstappen toe. Het resultaat is een soort verlamming. Wacht u te lang, dan laat u de deur openstaan voor aanvallers. Gaat u te snel, dan wordt de teugel na de volgende slechte patch nog strakker aangetrokken. Het voelt alsof er altijd wel iemand ontevreden is, wat u ook doet.
De ervaring van de eindgebruiker bepaalt uiteindelijk hoe snel endpoints bijgewerkt kunnen worden
In de praktijk kan de patchsnelheid nooit hoger liggen dan wat de ervaring van de eindgebruiker toelaat. Verstoort u medewerkers te vaak, dan verliest u de steun van het management. Niet de patchtools maar de UX bepaalt uiteindelijk hoe snel u kunt patchen.
Daarom kunnen veelgebruikte statistieken misleidend zijn. IT beoordeelt de patchgezondheid al jaren op basis van het aantal tickets en de uptime van systemen, maar een machine kan “100% uptime” melden terwijl de persoon erachter worstelt met traagheid, crashes en eindeloos draaiende laadicoontjes. Uptime is geen ervaring.
Vooral leunen op helpdesktickets is om meerdere redenen nog problematischer:
- Tickets zijn reactief. Op het moment dat er een wordt aangemaakt, heeft de gebruiker al productiviteit verloren en heeft de slechte patch zich waarschijnlijk al over honderden andere endpoints verspreid.
- De zwijgende meerderheid meldt niets. Uit onderzoek bleek dat 53% van de medewerkers de helpdesk bewust helemaal vermijdt. Mensen bellen de helpdesk niet omdat ze al gefrustreerd zijn. Ze bijten door, knutselen workarounds in elkaar en worden steeds wrokkiger.
Kortom, het aantal tickets vertegenwoordigt maar een deel van de werkelijke verstoringen. Alleen op die statistiek varen is als sturen op een reactieve meter. Navigeren heeft weinig zin als u al verongelukt bent.
Ontdek NinjaOne Autonomous Patch Management
Los problemen sneller op met intelligente automatisering gestuurd door Patch Intelligence AI om slechte updates te voorkomen en betrouwbare compliance te garanderen.
Ontdek meer.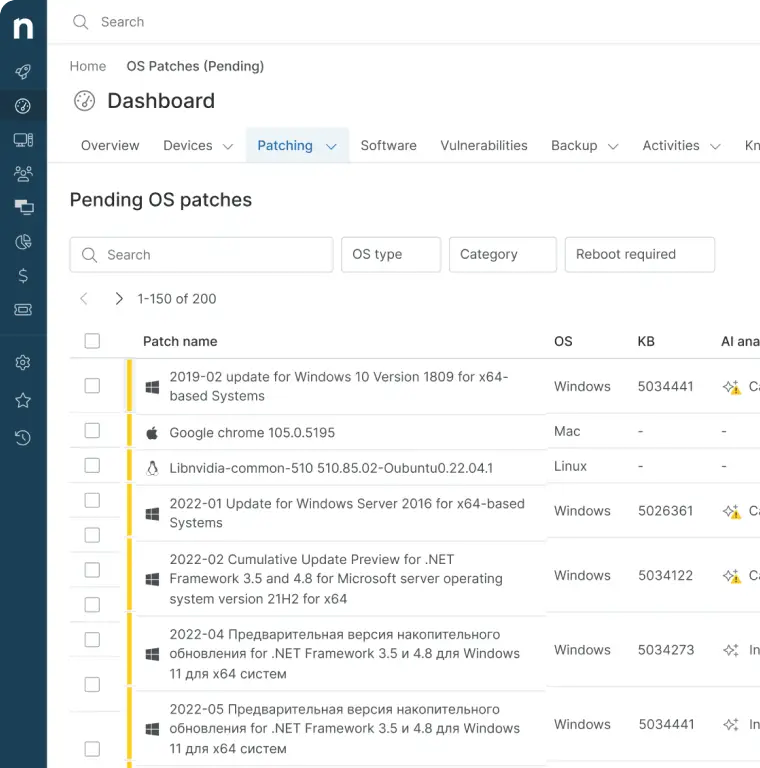
Zo lost NinjaOne de onmogelijke vergelijking op
NinjaOne dicht het gat door realtime endpoint-analytics en patch intelligence te combineren in één platform. IT-teams kunnen de impact van patches op devices volgen zonder te wachten op gebruikersrapporten.
- Realtime endpoint-analytics. In plaats van op tickets te vertrouwen, monitort NinjaOne doorlopend de telemetrie van devices, waaronder CPU- en geheugengebruik, schijfprestaties en applicatiestabiliteit, vóór, tijdens en na elke uitrol. Problemen komen daardoor binnen enkele seconden aan het licht, niet pas na dagen.
- Patch Intelligence AI. NinjaOne bundelt het sentiment rond patches uit wereldwijde uitrolsignalen, community-feedback en bulletins van leveranciers. Zodra een Windows-KB hoge foutpercentages of bekende regressies vertoont, zoals KB5044273 die crashes veroorzaakte bij het inloggen op Azure Virtual Desktop, markeert het platform de update, overschrijft het automatische goedkeuringen en zet het de patch stil voordat die de productieomgeving bereikt. Geen kostbare rollbacks achteraf.
- Uitrolstrategieën zonder wrijving. Updates worden uitgerold zonder dat lopend werk wordt onderbroken.
- Herstel met één klik met geautomatiseerde rollback en directe remote troubleshooting wanneer er toch iets misgaat.
- Geautomatiseerde respons op kwetsbaarheden zodra een CVE is vastgesteld, waarmee configuratiewijzigingen, patchuitrollen en elke andere actie zonder tussenkomst van een mens kunnen worden uitgevoerd.
Security en een naadloze gebruikerservaring hand in hand
Naarmate de risico’s toenemen, zullen organisaties die overstappen van reactieve ticketwachtrijen naar proactieve telemetrie en AI-gestuurde patch intelligence merken dat de onmogelijke afweging verdwijnt. U hoeft niet langer te kiezen tussen beveiligingshygiëne en de productiviteit van gebruikers.
Leiders in de bedrijfs-IT kunnen met vertrouwen voldoen aan strakke SLA’s voor patching. MSP’s beschermen hun contracten en hun marges. En patching is niet langer een terugkerende brandoefening. In plaats daarvan draait het stilletjes op de achtergrond als concurrentievoordeel.
Daar zouden meer organisaties naar moeten streven en dankzij de technische vooruitgang die automatisering en AI nu mogelijk maken, is het eindelijk haalbaar. Zonder concessies.