


Belangrijkste punten
- Patchbeheer lifecycle: een gestructureerd proces dat IT-teams volgen om softwarepatches te identificeren, testen, implementeren en controleren.
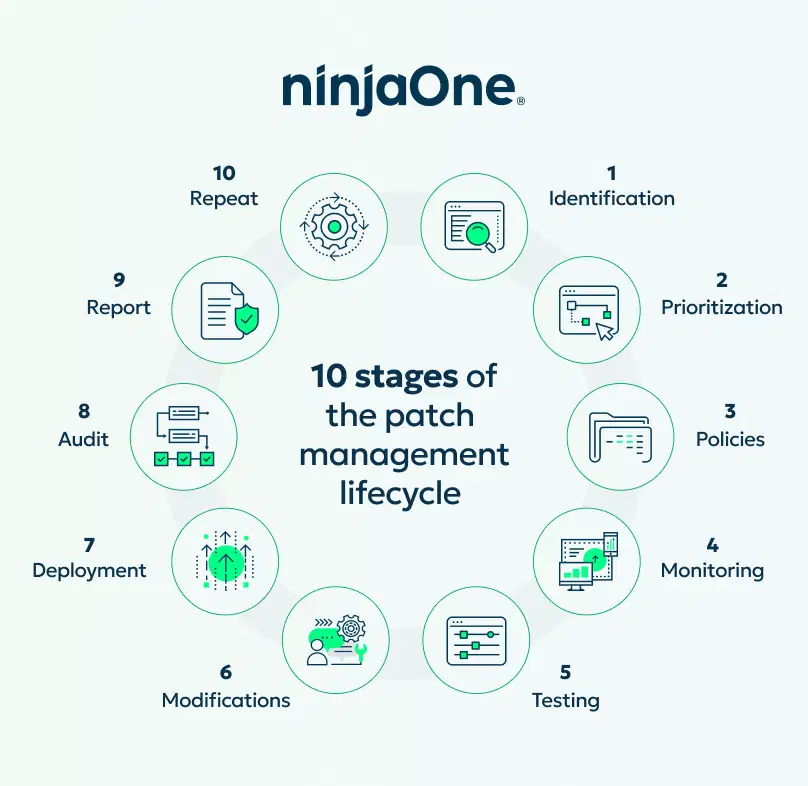
- 10 fasen in de lifecycle: het proces omvat identificatie, prioritering, beleidsvorming, Monitoring, testen, goedkeuring, aanpassingen, implementatie, audit, rapportage en herhaling.
- Voordelen van de lifecycle: sterkere beveiliging, minder uitvaltijd, betere compliance, lagere IT-kosten en meer efficiëntie.
- Uitdagingen in de lifecycle: tijdgebrek, onvolledige IT-inventarissen, mislukte patches, onopgeloste risico’s en de voortdurende inhaalslag.
- Het voordeel van NinjaOne: automatiseert veel fasen van de lifecycle, waardoor IT-teams complexiteit verminderen en consistenter werken. Houd er wel rekening mee dat sommige fasen nog steeds handmatige configuratie vragen.
De patchbeheer lifecycle is het gestructureerde, herhaalbare proces waarmee IT-teams softwarepatches in hun omgeving identificeren, testen, implementeren en controleren. Met een duidelijke lifecycle versterken MSP’s en IT-afdelingen hun beveiliging, beperken ze uitvaltijd en blijven ze compliant zonder dat beveiligingsproblemen over het hoofd worden gezien.
In deze gids bespreken we de fasen van de patchbeheer lifecycle, gaan we in op veelvoorkomende uitdagingen en laten we zien hoe automatisering het proces voor IT-professionals eenvoudiger maakt.
Breng patch-implementatie en Monitoring voor alle apparaten en applicaties samen.
10 fasen van de patchbeheer lifecycle
Een volledige patchbeheer lifecycle laat het volledige patchbeheerproces zien. Hoewel deze lijst alle stappen afzonderlijk toont, kiezen sommige organisaties ervoor om bepaalde fasen samen te voegen. Een volledige patchbeheer lifecycle bestaat uit de volgende 10 fasen.
Elke fase brengt eigen uitdagingen met zich mee, maar met NinjaOne Patch Management kunnen IT-teams elke stap vereenvoudigen, automatiseren en optimaliseren.
🛑De namen en volgorde van deze fasen verschillen per IT-praktijk. Zie dit document als een praktische gids en niet als een strikte standaard.
Fase 1: identificatie
Voordat een organisatie een patchbeheerproces invoert, heeft ze een netwerkinventaris nodig waarin alle IT-activa op een netwerk zijn vastgelegd. Voor een volledige netwerkinventaris voert het IT-team een grondige netwerkinspectie uit met software voor netwerkbeoordeling.
✅ Zo helpt NinjaOne: NinjaOne detecteert en inventariseert endpoints automatisch, zodat IT-teams volledig inzicht krijgen in welke apparaten en applicaties patches nodig hebben.
Fase 2: prioritering
Na de netwerkbeoordeling en een goed beeld van de huidige IT-omgeving kan het IT-team prioriteiten stellen voor de kwetsbaarheden en bedreigingen die tijdens de inspectie aan het licht kwamen. Deel gebruikers en/of systemen in op risico en prioriteit, zodat u in de volgende stappen gerichter patchbeleid kunt opstellen.
✅ Zo helpt NinjaOne: met NinjaOne deelt u endpoints in categorieën in en stelt u een eigen patchbeleid op basis van ernst, risiconiveau of zakelijke prioriteit. Zo krijgen de meest kritieke systemen en applicaties als eerste hun patches en sluit de patch-implementatie aan op de behoeften van de organisatie.
Fase 3: beleid
Zodra gebruikers en/of systemen goed zijn ingedeeld, kan een organisatie patchbeheerbeleid opstellen. Het opstellen van een effectief en schaalbaar patchbeleid is een eenvoudig en overzichtelijk proces waarmee gebruikers patchvereisten moeiteloos instellen en beheren. Die patchvereisten of criteria, bepalen wat er gepatcht moet worden, wanneer dat moet gebeuren en onder welke voorwaarden.
✅ Zo helpt NinjaOne: met NinjaOne stellen IT-teams goedkeuringsregels, schema’s en geautomatiseerde escalatie-workflows voor patches vast, zodat de hele omgeving consistent blijft.
Fase 4: Monitoring
In deze fase houdt een team nieuwe patches en kwetsbaarheden van leveranciers in de gaten. Organisaties richten doorgaans een systeem in dat meldingen ontvangt over komende patches en kwetsbaarheidsupdates van leveranciers in plaats van dit handmatig bij te houden.
✅ Zo helpt NinjaOne: NinjaOne volgt continu updates van leveranciers en kwetsbaarheidsfeeds, zodat beheerders een melding krijgen van nieuwe patches zonder handmatig werk.
Fase 5: testen
Om patches te testen gebruikt een IT-team meestal een testomgeving waarin onverwachte problemen aan het licht komen voordat de patches worden uitgerold. Voordat een organisatie naar de volgende fase in de patch lifecycle gaat, moet ze controleren of de patches succesvol in de testomgeving zijn uitgerold en werken zoals bedoeld.
⚠️ Let op: houd er rekening mee dat iemand de patches goedkeurt voordat ze live gaan. Dit hoort bij het testproces. Zelfs met de beste automatisering blijft menselijke controle belangrijk voor nauwkeurigheid en relevantie.
✅ Zo helpt NinjaOne: met NinjaOne rolt u patches eerst uit naar pilotgroepen of testsegmenten, zodat ze in een gecontroleerde omgeving zijn gevalideerd voordat ze breder worden uitgerold.
Fase 6: aanpassingen
Documentatie is een vervelend klusje, maar wel nodig om het hele IT-team en andere collega’s binnen een organisatie op één lijn te houden. Noteer alle wijzigingen die u met patches gaat doorvoeren, voordat u ze implementeert.
✅ Zo helpt NinjaOne: NinjaOne documenteert patchactiviteit automatisch met logboeken en rapporten die teams op één lijn houden en klaar maken voor audits.
Fase 7: implementatie
Nu is het tijd om patches te implementeren volgens het patchbeheerbeleid uit fase drie. In deze fase controleren IT-teams of de implementaties zijn geslaagd en of er aanpassingen nodig zijn.
✅ Zo helpt NinjaOne: NinjaOne automatiseert patch-implementatie op besturingssystemen en applicaties van derden, wat handmatig werk vermindert en uitrol versnelt.
Fase 8: audit
Na de implementatie kunnen er openstaande of mislukte patches opduiken. Volg deze problemen nauwlettend op incompatibiliteit of prestatieproblemen en informeer eindgebruikers zo nodig over de problemen en de oplossingen die eraan komen.
✅ Zo helpt NinjaOne: NinjaOne volgt geslaagde en mislukte patches in realtime, zodat IT-teams problemen snel kunnen verhelpen.
Stap 9: rapportage
Een compliancerapport over patches geeft directie en andere afdelingen inzicht in de IT-infrastructuur van de organisatie en in het effect van Patching. U kunt deze rapporten periodiek inplannen, bijvoorbeeld maandelijks, voor doorlopend overzicht.
✅ Zo helpt NinjaOne: NinjaOne levert aanpasbare rapporten over patch compliance en directierapportages die u kunt inplannen of op aanvraag genereren.
Stap 10: herhalen
De laatste fase van de patchbeheer lifecycle is het beoordelen, bijwerken en herhalen van stap één tot en met negen. Zo blijft de informatie actueel en juist en kan een IT-team alle patchbeheerprocessen verfijnen en optimaliseren.
✅ Zo helpt NinjaOne: NinjaOne ondersteunt terugkerende patchcycli via automatisering en doorlopend vernieuwde rapportage, waardoor Patching consistenter en herhaalbaarder wordt met minder handwerk.
Waarom een patchbeheer lifecycle belangrijk is
Wanneer een organisatie goed begrijpt hoe een patchbeheer lifecycle werkt, kan haar IT-team elke fase verbeteren voor optimale prestaties. Bovendien helpt een stapsgewijze patchbeheer lifecycle organisaties om hun beveiliging te versterken, uitvaltijd te beperken en compliance te verbeteren dankzij een gestructureerde, herhaalbare aanpak.
Wilt u een breder beeld van wat patchbeheer is en hoe het IT-activiteiten ondersteunt? Lees dan onze gids Wat is patchbeheer? Definitie, voordelen en best practices.
Voordelen en uitdagingen van de patchbeheer lifecycle
| Voordelen van een patchbeheer lifecycle | Uitdagingen van een patchbeheer lifecycle |
| Versterkt het beveiligingsbeleid door kwetsbaarheden te dichten | Teams zijn mogelijk uren per week kwijt aan patchbeheer |
| Beperkt uitvaltijd en verstoring dankzij gestructureerd testen en gefaseerde implementatie | Vereist een volledige IT-inventaris, die veel organisaties niet hebben |
| Helpt organisaties te voldoen aan wet- en regelgeving | Sommige kwetsbaarheden blijven mogelijk onopgelost en vormen een blijvend risico |
| Verlaagt IT-kosten door datalekken en noodherstel te voorkomen | Mislukte patches kunnen systemen verstoren of uitvaltijd veroorzaken |
| Verbetert de efficiëntie met automatisering en consistentie | Patching blijft een inhaalslag, want er duiken voortdurend nieuwe kwetsbaarheden op |
5 belangrijke voordelen van een patchbeheer lifecycle
- Sterker beveiligingsbeleid
Een patchbeheer lifecycle zorgt ervoor dat kwetsbaarheden consistent worden geïdentificeerd, geprioriteerd en opgelost. Door beveiligingsgaten gestructureerd te dichten, verkleinen organisaties hun aanvalsoppervlak aanzienlijk. Omdat kwaadwillenden vaak bekende kwetsbaarheden aanvallen, is tijdig patchen via een herhaalbare lifecycle een van de effectiefste verdedigingen tegen datalekken en ransomware.
- Minder uitvaltijd en verstoring
Niet-gepatchte systemen vallen eerder uit of kampen met prestatieproblemen. Door testen, staging en implementatie in de lifecycle op te nemen, verkleinen IT-teams het risico op uitvaltijd door zowel ongepatchte kwetsbaarheden als mislukte patches. Deze proactieve aanpak houdt de bedrijfsvoering soepel draaiend met minder onderbrekingen.
- Eenvoudiger voldoen aan branchevoorschriften
Veel regelgevingskaders, zoals HIPAA, PCI-DSS en GDPR, verplichten organisaties beveiligingsupdates binnen strikte termijnen door te voeren. Een formele lifecycle levert de documentatie, processen en rapporten om compliance aan te tonen. Dat vereenvoudigt niet alleen audits, maar schept ook vertrouwen bij klanten, partners en belanghebbenden.
- Lagere IT-kosten door datalekken te voorkomen
De financiële en reputatieschade van een datalek is vaak vele malen groter dan de investering in proactief patchen. Een patchbeheer lifecycle helpt organisaties kwetsbaarheden aan te pakken voordat ze misbruikt worden, wat het risico op kostbare incidenten verlaagt. Op termijn verlaagt deze gestructureerde aanpak de kosten van noodherstel en beschermt ze de bedrijfscontinuïteit op lange termijn.
- Meer efficiëntie door automatisering en consistentie
Met een gestructureerd proces automatiseren IT-teams routinestappen, rollen ze patches op schaal uit en volgen ze de voortgang op een herhaalbare manier. Dat verbetert de efficiëntie, beperkt menselijke fouten en geeft IT-medewerkers ruimte om zich op waardevollere projecten te richten in plaats van brandjes te blussen.
5 uitdagingen in de patchbeheer lifecycle
Een stapsgewijs patchbeheerproces helpt hardnekkige patchbeheeruitdagingen op te lossen die uw IT-afdeling in de weg zitten.
Meer achtergrond vindt u in onze lijst met de top 10 patchbeheeruitdagingen van 2025.
- Tijd
Veel IT-teams worstelen nog steeds met de tijd die Patching kost. Uit een recent onderzoek van IDC blijkt dat 70% van de IT-teams meer dan zes uur per week besteedt aan het beheren van beveiligingspatches, wat neerkomt op bijna een volledige werkdag voor alleen deze taak (Canonical). Om efficiënter te werken, zetten teams steeds vaker automatisering in om handmatig werk te beperken en het patchproces te versnellen.
- IT-inventaris
IT-teams beschikken te vaak niet over een volledige IT-inventaris als basis voor Patching. Zonder volledig zicht op endpoints, servers en applicaties glippen kwetsbaarheden gemakkelijk door de mazen. Daarom is het belangrijk om een IT-activa-inventaris op te stellen.
- Onopgeloste risico’s
Omdat Patching zich eerst richt op de lastigste kwetsbaarheden en de rest voor later bewaart, blijven er vaak kwetsbaarheden en andere problemen onopgelost. Daardoor blijven systemen vatbaar voor aanvallen, wat de beveiliging verzwakt en de risico’s vergroot.
- Mislukte patches
Software bijwerken brengt risico’s met zich mee en mislukte patches kunnen een organisatie flink wat problemen bezorgen. Volgens Gitnux past 75% van de organisaties patches niet op tijd toe, waardoor systemen blootstaan aan bekende kwetsbaarheden.
- Vulnerability management
Zelfs organisaties met de beste patchprocessen en vulnerability management-processen stuiten op kwetsbaarheden. Patching is nu eenmaal een inhaalslag: zodra een IT-team één kwetsbaarheid heeft gepatcht, kan er elk moment een nieuwe opduiken.
Verschillen tussen vulnerability management en patchbeheer
Vulnerability management en patchbeheer lijken op elkaar, maar zijn niet hetzelfde. We vonden tal van kernverschillen tussen patchbeheer en vulnerability management, ook al worden de twee termen vaak door elkaar gebruikt.
Vulnerability management is het proces van het identificeren, analyseren, rapporteren en verhelpen van cybersecuritydreigingen, terwijl patchbeheer het proces is van het maken en toepassen van patches om fouten te herstellen of een product of dienst van nieuwe functies te voorzien.
Automatiseer foutdetectie en herstel voor updates die altijd slagen.
→ Bekijk de demo van NinjaOne Autonomous Patch Management om te beginnen
Waarom een patchbeheer lifecycle belangrijk is
Wanneer een organisatie goed begrijpt hoe een patchbeheer lifecycle werkt, kan haar IT-team elke fase verbeteren voor optimale prestaties. Bovendien kunnen organisaties met een stapsgewijze patchbeheer lifecycle profiteren van de vele voordelen van effectief patchbeheer.
Samengevat:
Vulnerability management is het doorlopende proces van het identificeren, analyseren, rapporteren en prioriteren van cybersecuritydreigingen in een IT-omgeving. Het kijkt breed naar risico en pakt niet alleen ontbrekende patches aan, maar ook verkeerde configuraties, verouderde systemen en mogelijke zero-day-exploits.
Patchbeheer is daarentegen een gerichter proces. Het draait specifiek om het maken en toepassen van patches om fouten te herstellen, bekende kwetsbaarheden te dichten of een product of dienst van nieuwe functies te voorzien. Patchbeheer is vaak een onderdeel van vulnerability management, maar beide vervullen verschillende en aanvullende rollen binnen een beveiligingsprogramma.
Met andere woorden: vulnerability management vindt risico’s en stelt prioriteiten, terwijl patchbeheer die risico’s via updates verhelpt. Beide zijn essentieel voor een sterk cybersecurity-beleid.
In deze tabel zetten we de verschillen overzichtelijk op een rij:
| Aspect | Vulnerability management | Patchbeheer |
| Definitie | Identificeert, analyseert, rapporteert en prioriteert zwakke plekken in de beveiliging van IT-systemen | Past patches en updates toe om kwetsbaarheden te verhelpen en de functionaliteit te verbeteren |
| Reikwijdte | Een bredere reikwijdte die alle kwetsbaarheden omvat, inclusief configuratieproblemen en zero-days | Een smallere reikwijdte die zich richt op het aanpakken van bekende kwetsbaarheden via patches |
| Hoofddoel | Risicoblootstelling verlagen door dreigingen en zwakke plekken te doorgronden | Specifieke kwetsbaarheden wegnemen door software, besturingssystemen en apps bij te werken |
| Proces | Doorlopend scannen, beoordelen en prioriteren | Testen, implementeren, auditen en rapporteren van patches |
| Veelgebruikte tools | Vulnerability scanners, threat intelligence-platforms | Patchbeheeroplossingen, RMM-platforms, OS- en leveranciersupdatetools |
Patchuitdagingen overwinnen met NinjaOne
Een van de beste manieren om patchuitdagingen te overwinnen is processen automatiseren met de patchbeheersoftware van NinjaOne. Met de patchoplossing van NinjaOne automatiseert u processen, verhelpt u kwetsbaarheden en krijgt u inzicht in uw volledige IT-portefeuille vanuit een enkel dashboard. Meld u aan voor uw gratis trial en begin met het optimaliseren van elke fase van uw patchbeheerproces.