


Belangrijkste punten
- Stel een tool voor patchbeheer in: kies een oplossing zoals NinjaOne die het vinden, uitrollen en monitoren van patches op alle endpoints vereenvoudigt.
- Bouw een IT-inventaris op: breng alle devices en applicaties in uw netwerk in kaart, zodat u volledige patchdekking hebt en kritieke systemen voorrang kunt geven.
- Beoordeel en prioriteer patches vóór de uitrol: weeg de ernst, compatibiliteit en bedrijfsimpact van elke patch af, zodat kritieke beveiligingsupdates als eerste aan bod komen en riskante of optionele updates eerst kunnen worden bekeken.
- Automatiseer planningen en beleidsregels: stel patchschema’s, automatische goedkeuringen en voorwaarden in om updates met zo min mogelijk verstoring uit te rollen.
- Bouw tests en terugrolopties in: test patches vóór een brede uitrol en gebruik terugvalopties om het risico op uitvaltijd of compatibiliteitsproblemen te verkleinen.
- Monitor en controleer het patchen: gebruik dashboards en notificaties om het succes van patches te volgen, fouten op te lossen en compliance in uw hele IT-omgeving te waarborgen.
Patchbeheer is een essentieel onderdeel van elke goed werkende, succesvolle IT-omgeving en u kunt het automatiseren om uw IT-landschap gezond en veiliger te houden. In dit artikel bespreken we hoe u het proces van patchbeheer automatiseert, zodat u niet alleen uw efficiëntie verbetert maar ook uw IT-beveiligingsstrategie versterkt.
We raden u aan deze gids te combineren met onze andere bronnen over het proces van patchbeheer om het concept beter te doorgronden.
Wat dit artikel behandelt:
- 5 stappen om patchbeheer te automatiseren
- Handmatig patchen versus automatisch patchen
- Hoe werkt geautomatiseerd patchbeheer?
- Zo maakt autonoom patchbeheer uw IT veerkrachtig
Automatiseer het patchen om kwetsbaarheden aan te pakken en het aanvalsoppervlak te verkleinen.
→ Meld u aan voor een gratis trial van 14 dagen of bekijk een demo.
5 stappen om patchbeheer te automatiseren
Met de juiste tool voor patchbeheer en een volledige IT-inventaris is een geautomatiseerd systeem voor patchbeheer eenvoudiger op te zetten dan u denkt. Zo richt u geautomatiseerd patchen in vijf eenvoudige stappen in:
1) Stel een tool voor patchbeheer in
Als u tot nu toe alle devices handmatig hebt gepatcht, kost het instellen van uw tool voor patchbeheer en het vertrouwd raken ermee misschien enige tijd. De juiste tool voor patchbeheer is echter intuïtief en heeft een gebruiksvriendelijke interface, zodat u meteen met automatisering kunt beginnen.
2) Bouw een volledige netwerkinventaris op
Om alle endpoints in uw IT-omgeving te patchen, hebt u specifieke gegevens nodig: hoeveel endpoints er in uw netwerk zitten, welke typen endpoints u gebruikt, hoeveel ervan gepatcht moeten worden enzovoort. U verzamelt en ordent al die informatie het beste door een volledige netwerk- en IT-inventaris op te stellen. MSP’s en IT-afdelingen gebruiken die inventaris om hardware- en softwaremiddelen te beheren en om inzicht te krijgen in de actuele staat van hun IT-omgeving.
3) Bepaal welke onderdelen baat hebben bij automatisering
Met een netwerkinventaris en een oplossing voor patchbeheer in handen kunt u aan de slag met automatisering. U kunt waarschijnlijk niet alle fasen in het proces van patchbeheer automatiseren, maar wel de meeste hoofdstappen, zoals patch-implementatie en planning, het opstellen van beleidsregels en testen.
4) Stel voorwaarden in en plan geautomatiseerd patchen
Nu is het tijd om voorwaarden in te stellen en geautomatiseerd patchen voor uw systemen in te plannen. Houd bij het inrichten van die geautomatiseerde processen de beste praktijken voor patchen in het achterhoofd. Zet u bijvoorbeeld geautomatiseerd patchen op voor servers, plan het patchen dan bij voorkeur buiten werktijd, zodat uw andere teams geen last hebben van de updates.
5) Monitor en controleer of alle patchsystemen correct werken
Ook nadat patches zijn uitgerold, is het werk nog niet klaar. Uw tool voor patchbeheer moet u in staat stellen uw systemen te monitoren, te controleren of alle patches succesvol zijn uitgerold en u te waarschuwen wanneer systemen na afloop problemen vertonen. Gebruik unified endpoint management met ingebouwd patchbeheer, zoals het NinjaOne-platform.
Handmatig patchen versus automatisch patchen
Het is verleidelijk om te stellen dat geautomatiseerd patchen “beter” is voor grotere organisaties, maar handmatig updates installeren heeft ook voordelen. Hieronder zetten we de belangrijkste punten op een rij:
|
|
Voordelen |
Nadelen |
|
Handmatig |
● Meer controle over de patch-implementatie
● Mogelijk goedkoper, omdat gebruikers zelf kunnen patchen |
● Tijdrovend
● Grotere kans op onnauwkeurigheden en menselijke fouten ● Vraagt om voortdurende waakzaamheid |
|
Automatisch |
● Stroomlijnt het proces van patchbeheer
● Verlaagt de werkdruk van IT ● Zorgt voor consistent patchen op alle systemen ● Downloadt en installeert patches automatisch volgens een vooraf bepaald schema |
● Vraagt om veiligheidscontroles, waaronder gecontroleerd testen, om problematische patches niet uit te rollen
● Vraagt om regelmatige controle van de uitrollogboeken om incompatibele patches te voorkomen |
Handmatig patchen biedt flexibiliteit en controle, maar is arbeidsintensief en foutgevoelig, zeker naarmate u opschaalt. Automatisch patchen verhoogt daarentegen de efficiëntie en consistentie, maar vraagt wat meer werk bij de inrichting en een strenger auditkader om veilige, compatibele autonome updates te garanderen. Deze uitdagingen rond patchen en voordelen spelen bovendien een grotere of kleinere rol, afhankelijk van de omvang van de IT-stack.
Hoe werkt geautomatiseerd patchbeheer?
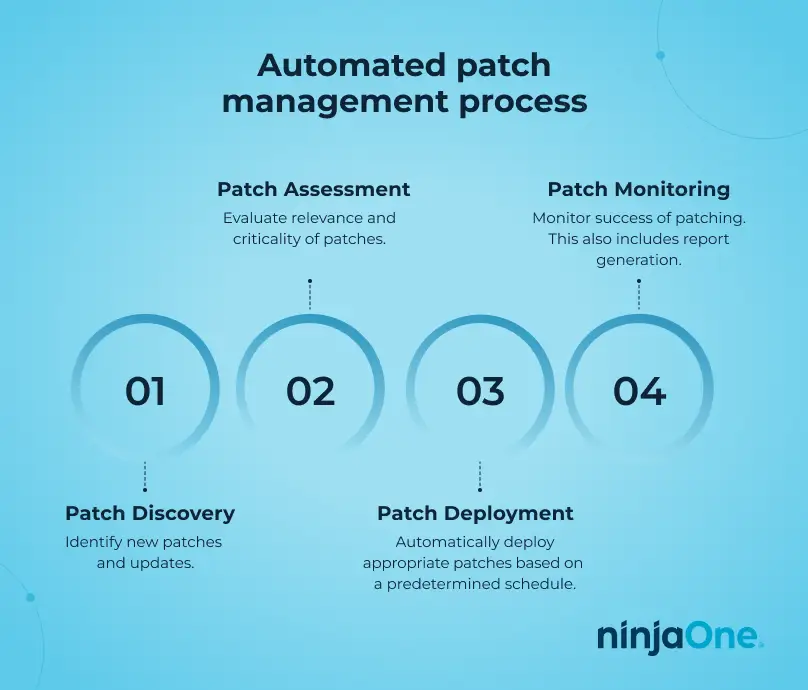
Geautomatiseerd patchen verloopt meestal via een eenvoudig proces van vier stappen:
1. Patches ontdekken
Uw geautomatiseerde tool voor patchbeheer spoort nieuwe updates en patches op uit verschillende bronnen. Die updates kunnen van alles verhelpen, van gevaarlijke beveiligingslekken tot kleine prestatieverbeteringen. Voor MSP’s en groeiende IT-organisaties is het praktisch onmogelijk om al die patches handmatig in alle klantomgevingen te vinden.
De patches die doorgaans worden gevonden, zijn:
- Kritieke beveiligingspatches: dit zijn urgente updates voor lekken die kwaadwillenden eenvoudig kunnen misbruiken. Blijven ze ongepatcht, dan kunnen ze leiden tot malware-infecties, ongeautoriseerde toegang of datalekken.
- Bugfixes: deze patches verhelpen softwarestoringen, fouten of verkeerd gedrag. Ze hebben misschien niets met beveiliging te maken, maar kunnen wel de productiviteit verstoren of systemen laten crashen.
- Prestatieverbeteringen: deze patches optimaliseren de werking van software. Denk aan efficiënter geheugengebruik, hogere snelheid of betere compatibiliteit met hardware. Zulke updates dragen bij aan uw operationele efficiëntie als geheel.
- Functie-updates (optioneel): soms brengen leveranciers updates uit die nieuwe functionaliteit of functies toevoegen. Die zijn niet altijd noodzakelijk, maar kunnen nuttig zijn, afhankelijk van wat uw eindgebruikers nodig hebben.
Bij het ontdekken van patches worden updates uit meerdere bronnen gehaald, waaronder:
- Leveranciers van besturingssystemen (zoals Microsoft of Apple)
- Aanbieders van software van derden (Adobe, Google, Zoom enzovoort)
- Hardwarestuurprogramma’s en firmware-updates
Zo automatiseert NinjaOne het patchen
NinjaOne haalt de complexiteit uit het ontdekken van patches door alles samen te brengen in één dashboard. NinjaOne helpt MSP’s en IT-organisaties daarbij op de volgende manieren:
- ✅ Doorlopend scannen op updates: NinjaOne kan alle beheerde devices automatisch scannen op ontbrekende patches voor Windows, macOS, Linux en applicaties van derden. Houd er wel rekening mee dat dit een optionele functie is die eerst moet worden ingeschakeld en correct geconfigureerd.
- ✅ Real-time inzicht: dankzij de single-pane-omgeving van NinjaOne ziet u in één oogopslag alle beschikbare patches voor al uw endpoints en klanten. Zo is meteen duidelijk welke updates openstaan en welke systemen het betreft.
- ✅ Geen infrastructuur op locatie nodig: anders dan verouderde patchsystemen is NinjaOne cloud-native. U beheert het ontdekken van patches dus op afstand, zonder VPN-verbindingen of servers.
2. Patches beoordelen
Nadat beschikbare patches zijn gevonden, beoordeelt uw geautomatiseerde tool voor patchbeheer hoe relevant ze zijn voor het IT-netwerk van uw organisatie. Onthoud: niet elke update hoeft meteen of überhaupt geïnstalleerd te worden. Zoals de naam al zegt, beoordeelt de patchbeoordeling elke patch op relevantie, urgentie en mogelijke impact op uw klantomgeving.
Een patchbeoordeling omvat doorgaans het volgende:
- De ernst van de patch bepalen: uw geautomatiseerde tool voor patchbeheer bepaalt hoe dringend een patch moet worden toegepast. Sommige krijgen het label “kritiek” of “hoge ernst”, andere gelden als “lage prioriteit”.
- Compatibiliteit beoordelen: sommige patches botsen mogelijk met verouderde systemen of applicaties waar uw klanten op vertrouwen.
- Het doel van de patch doorgronden: gaat het om een nieuwe functie? Een bugfix? Of een verbetering achter de schermen?
- Specifieke klantbehoeften: bent u een MSP, dan moet u beoordelen welke patches het meest geschikt zijn voor uw klanten. Een klant in de zorg heeft bijvoorbeeld beveiligingspatches nodig om HIPAA-compliant te blijven.
- Risico op uitvaltijd: sommige patches kunnen problemen veroorzaken, zeker wanneer een endpoint te weinig opslagruimte heeft of apps bevat die met elkaar conflicteren. Als MSP beoordeelt u patches om verstoringen voor uw eindgebruikers te beperken.
Zo automatiseert NinjaOne het patchen
NinjaOne geeft MSP’s en organisaties de tools en flexibiliteit die ze nodig hebben om patches efficiënt te beoordelen.
- ✅ Filters op patchernst: NinjaOne voorziet elke patch van een duidelijk label met het ernstniveau van de leverancier.
- ✅ Gedetailleerde besturing per device en groep: het geautomatiseerde patchbeheer van NinjaOne kan updates beoordelen en toepassen per klant, per devicegroep of per afzonderlijk endpoint.
- ✅ Aangepaste patchgoedkeuring: u kunt regels instellen om bepaalde typen patches automatisch goed te keuren (zoals kritieke beveiligingsfixes) en andere (zoals optionele functie-updates) achter te houden voor handmatige beoordeling.
3. Patches uitrollen
De tool voor patchbeheer rolt de juiste patches automatisch uit volgens een vooraf bepaald schema. Dit is een cruciaal moment: alle planning en beoordeling worden hier omgezet in concrete actie. Voor MSP’s en IT-organisaties is het hoofddoel om patches betrouwbaar uit te rollen naar honderden (of zelfs duizenden!) devices zonder de eindgebruiker te storen.
Een patch-implementatie omvat doorgaans:
- Planning: u wilt updates zoveel mogelijk buiten kantooruren toepassen om het werk niet te verstoren. Voor wereldwijd verspreide teams is dat wat ingewikkelder, omdat “buiten kantooruren” per locatie verschilt. Toch verloopt de uitrol met een geautomatiseerde tool voor patchbeheer zo soepel mogelijk. We raden u aan deze gids te lezen: “Hoe u uitvaltijd in IT-activiteiten minimaliseert”.
- Reboots beheren: veel patches, zeker updates van een besturingssysteem, vereisen een reboot van het systeem. U hebt een strategie nodig om uw tool voor patchbeheer optimaal te laten omgaan met de timing van reboots, waarschuwingen en meldingen aan gebruikers.
- Afstemming tussen omgevingen: als MSP moet u vaak een mix van desktops, laptops, servers en VM’s patchen, elk met andere OS-versies en softwarestacks.
- Terugvalopties: soms mislukt een patch halverwege de uitrol of veroorzaakt die onverwachte problemen. U moet snel kunnen terugrollen of opnieuw kunnen uitrollen.
Zo automatiseert NinjaOne het patchen
NinjaOne pakt de patch-implementatie aan met de nadruk op betrouwbaarheid, maatwerk en automatisering.
- ✅ Geautomatiseerd uitrolschema: met het geautomatiseerde patchbeheer van NinjaOne plant u patches op de momenten die u en uw eindgebruikers het beste uitkomen.
- ✅ Patchen op aanvraag: met NinjaOne rolt u updates handmatig uit naar specifieke endpoints.
- ✅ Patchen van applicaties van derden: NinjaOne ondersteunt de patch-implementatie voor populaire applicaties van derden.
4. Patches monitoren
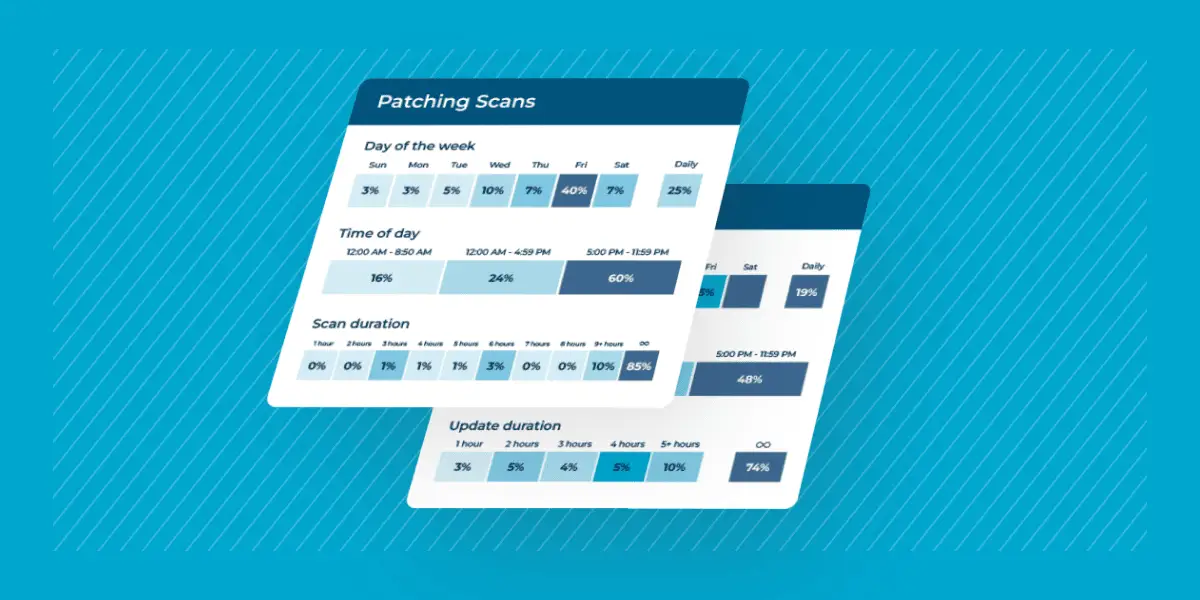
Het monitoren van patches is de laatste stap en misschien wel de belangrijkste. Het is essentieel dat u doorlopend bijhoudt of uw patches slagen en dat u afwijkingen of onregelmatigheden opmerkt. Monitoring laat zien dat uw proces werkt, helpt u problemen vroeg te signaleren en levert uw klanten bewijs van compliance.
Effectieve patchmonitoring omvat:
- Controleren of installaties zijn gelukt: is de patch correct geïnstalleerd? Traden er fouten op tijdens het proces?
- Fouten en problemen volgen: mislukt een patch, dan moet u weten waarom. Zo weet u of dezelfde patch opnieuw geprobeerd, overgeslagen of verder onderzocht moet worden.
- Letten op problemen na de uitrol: zelfs een correct geïnstalleerde patch kan leiden tot instabiele systemen, vastlopende apps of klachten van gebruikers.
- Rapportage voor compliance: veel klanten, zeker in sterk gereguleerde sectoren, hebben rapporten nodig die de patchstatus van hun systemen laten zien. U hebt betrouwbare patchrapporten nodig van wat is bijgewerkt, wanneer en waar.
- Notificaties en escalatie: gaat er iets mis, dan moet u dat meteen weten, zodat uw IT-team kan ingrijpen voordat het probleem groter wordt.
Zo automatiseert NinjaOne het patchen
NinjaOne biedt betrouwbare patchmonitoring in real time, zodat u nooit in het duister tast en altijd klaarstaat om te reageren.
- ✅Dashboards met real-time patchstatus: u ziet direct de status van toegepaste patches op alle devices en bij alle klanten, inclusief wat nog openstaat, wat is geïnstalleerd, wat is mislukt en wat te laat is.
- ✅ Gedetailleerde audittrails en logboeken: alle activiteiten rond patchbeheer worden vastgelegd, zodat uw team kan nagaan wanneer scans zijn uitgevoerd of patches zijn geïnstalleerd en wat het resultaat was.
- ✅ Monitoring van meerdere klanten: met NinjaOne monitort en beheert u al uw klanten vanuit één dashboard.
Zo maakt autonoom patchbeheer uw IT veerkrachtig
Traditioneel patchbeheer heeft voordelen op het gebied van flexibiliteit, vooral binnen middelgrote IT-netwerken. Toch overvleugelen de snelheid en het volume van moderne kwaadwillenden op den duur elke handmatige aanpak.
Hieronder leest u meer over de voordelen en uitdagingen van geautomatiseerde en traditionele patchstrategieën.
Voordelen van geautomatiseerd patchbeheer
Handmatig patchen kan prima werken in kleinere omgevingen, maar automatisering levert aanzienlijke voordelen op die uw IT-activiteiten direct verbeteren. Dit zijn de vier belangrijkste voordelen van geautomatiseerd patchbeheer in uiteenlopende IT-stacks:
Betere beveiliging
Een geautomatiseerde tool voor patchbeheer tilt uw beveiliging zonder twijfel meteen naar een hoger niveau. Dankzij de voordelen van automatisering zorgt zo’n tool ervoor dat elk device in uw IT-infrastructuur tijdig de beveiligingspatches krijgt die het nodig heeft.
Minder handmatige fouten
Handmatige fouten ontstaan wanneer patchen volledig mensenwerk blijft. Met geautomatiseerd patchbeheer stellen gebruikers patchschema’s in en worden updates uniform naar alle endpoints gestuurd, zonder noemenswaardige menselijke tussenkomst.
Meer efficiëntie & productiviteit
Niemand brengt graag uren door met patchen. Het is saai werk dat een geautomatiseerd systeem beter aankan. Na het inrichten van een geautomatiseerde tool voor patchbeheer merken gebruikers een indrukwekkende sprong in IT-efficiëntie en productiviteit.
Eenvoudiger compliance-rapportage
Voor organisaties die in aanmerking komen voor SOC-compliance-audits, zoals MSP’s, is geautomatiseerd patchbeheer een grote hulp, omdat de geautomatiseerde systemen patchrapporten opleveren. Die rapporten worden gebruikt bij compliance-audits om aan te tonen dat IT-teams de beste praktijken op het gebied van IT en beveiliging volgen.
Pak kwetsbaarheden aan voordat ze problemen worden door geautomatiseerd patchen in te voeren.
Risico’s van ongepatchte software en incidenten uit het verleden
Geen enkele organisatie is veilig voor de risico’s van ongepatchte software, van kleine bedrijven tot grote ondernemingen. Een aanzienlijk deel van de cyberaanvallen misbruikt bekende kwetsbaarheden in software, waarvan er veel te beperken zijn met een effectief programma voor patchbeheer.
Enkele van de ergste cyberaanvallen van 2025 en 2026:
- In februari 2025 werden honderden referenties van het Amerikaanse leger en de defensiesector gecompromitteerd door malware. Experts waarschuwen dat ook partnerorganisaties, leveranciers en toeleveranciers van de getroffen sites nog altijd gecompromitteerd kunnen zijn (Infosecurity Magazine).
- In februari 2025 kreeg Mars Hydro, een Chinees IoT-bedrijf in groeilampen, te maken met een enorm IoT-datalek waarbij ruim 2 miljard records werden blootgesteld, waaronder namen van wifinetwerken, wachtwoorden, IP-adressen en device-ID’s (Infosecurity Magazine).
- Change Healthcare werd slachtoffer van een omvangrijke ransomware-aanval, omschreven als het “ernstigste incident in zijn soort” uit de moderne geschiedenis (NBC News).
- Ascension Healthcare gaf toe dat diverse bestanden met beschermde gezondheidsinformatie (PHI) en persoonlijk identificeerbare informatie (PII) waren buitgemaakt en dat meerdere servers waren gecompromitteerd bij een ransomware-aanval (HIPAA Journal).
- CDK Global betaalde “vrijwel zeker” 25 miljoen dollar losgeld nadat een “cyberincident” met BlackSuit duizenden gegevenspunten had verstoord (CNN).
- In juni 2026 beleefde Microsoft een recordbrekende “Patch Tuesday” met 206 Microsoft-kwetsbaarheden, die kritieke Microsoft-producten troffen zoals de Windows-kernel, Hyper-V, Verbinding met extern bureaublad, Office en meer. (Arctic Wolf)
Experts verwachten dat kwaadwillenden de komende tijd zoveel mogelijk beveiligingsproblemen zullen blijven aanvallen. Daarbij gaat het trouwens ook om kwetsbaarheden die ontstaan door menselijke fouten.
Volgens Cyber Security Hub vonden alleen al in het eerste kwartaal van 2025 negen grote cyberaanvallen en datalekken plaats. Daaronder een spywarehack via WhatsApp bij Meta en het actief misbruiken van firewalls van Palo Alto Networks.
Patchbeheer kan die risico’s niet volledig wegnemen, maar het maakt uw programma’s wel efficiënter, succesvoller en productiever. Zo levert u met meer vertrouwen kwalitatieve diensten aan uw klanten.
Waarom NinjaOne uw beste oplossing is voor patchbeheer
NinjaOne is een geautomatiseerde oplossing voor endpoint management software met een native ingebouwde tool voor patchbeheer die IT-afdelingen en MSP’s helpt een veiligere, meer verenigde IT-omgeving te creëren.
NinjaOne wordt vertrouwd door meer dan 30.000 klanten wereldwijd, patcht automatisch Windows, Mac en Linux OS’en en applicaties van derden en biedt flexibele patchschema’s, zodat alle endpoints precies worden gepatcht wanneer u dat wilt.
Bent u er klaar voor? Vraag een gratis offerte aan, meld u aan voor een gratis trial van 14 dagen of maak een rondleiding.