


Belangrijkste punten
- IT-compliance betekent voldoen aan wettelijke, regelgevende en branchenormen (zoals HIPAA, GDPR, PCI DSS en SOC 2) om gegevens te beschermen en cyberrisico’s te verkleinen. Het staat los van IT-beveiliging, die proactief tegen dreigingen beschermt.
- Belangrijke normen om te kennen: HIPAA, GDPR, PIPEDA, PCI DSS v4.0.1, SOX, ISO/IEC 27001:2022, SOC 2, NIS2 en GLBA.
- Risico’s van niet-naleving zijn onder meer datalekken, juridische sancties, boetes, reputatieschade en klantverlies.
- Compliance bereiken vraagt om een herhaalbaar proces: bepaal welke regelgeving van toepassing is, beoordeel risico’s, dicht de gaten, voer maatregelen in en automatiseer de monitoring.
- Doorlopende compliance staat of valt met continue monitoring, regelmatige audits en training van medewerkers.
Het landschap van IT-compliance verandert nu overheden reageren op de toenemende risico’s voor gegevensbeveiliging. Organisaties moeten hun risicobeheer en beveiligingsprocedures daarom goed op orde houden om te voldoen aan nieuwe wetten en eisen. Naast deze algemene regelgeving krijgen organisaties in strenger gereguleerde sectoren te maken met aanvullende compliance-eisen.
Wat is IT-compliance?
IT-compliance betekent het naleven van wettelijke en branchespecifieke regels of normen die gegevens en gevoelige informatie moeten beschermen. Omdat gegevens binnen de hele organisatie worden gedeeld, moeten alle afdelingen compliance in de praktijk brengen en een samenhangende strategie uitvoeren om aan de eisen van IT-compliance te voldoen.
Voldoe aan de wettelijke normen door praktijken voor compliancebeheer in te voeren.
Uit welke onderdelen bestaat IT-compliance?
IT-compliance kent twee belangrijke onderdelen: IT-governance en IT-beveiliging. Dit houden ze in:
- IT-governance: het onderdeel van IT-compliance dat de capaciteiten van het IT-team afstemt op de beveiligingsbehoeften en strategische doelen van de organisatie. Om compliance te ondersteunen, moet het IT-team een balans vinden tussen wettelijke eisen, de strategie van de organisatie en de beschikbare middelen om de doelstellingen te halen.
- Risicobeheer: IT-teams moeten beseffen dat risicobeoordeling en beperkende maatregelen onmisbaar zijn. Regelgeving verplicht bedrijven om consumentengegevens te beschermen, dus organisaties moeten kwetsbaarheden opsporen en op de juiste manier prioriteren om compliant te zijn. Daarnaast doen organisaties er goed aan noodherstelplannen op te stellen om bij een beveiligingsincident zo weinig mogelijk gegevens in gevaar te brengen.
- Wettelijke normen: IT-teams moeten op de hoogte zijn van de belangrijkste kaders, zoals HIPAA en SOC2, en van de algemenere wettelijke verplichtingen uit bijvoorbeeld de GDPR in Europa en de CCPA in Californië. HIPAA geldt voor zorgverleners die gevoelige patiëntinformatie verwerken en SOC2 geldt doorgaans voor dienstverleners die met persoonlijke consumentengegevens in aanraking komen.
- Naleving van beveiligingsvoorschriften: IT-teams moeten ervoor zorgen dat medewerkers de interne complianceregels volgen. Veel beveiligingsincidenten ontstaan door menselijke fouten, dus toegangsbeheer en een zero-trustomgeving zijn twee belangrijke stappen om naleving van de protocollen te waarborgen.
IT-compliance versus IT-beveiliging
IT-compliance zorgt ervoor dat uw IT-systemen voldoen aan specifieke wettelijke, regelgevende en branchenormen. IT-beveiliging draait daarentegen om het beschermen van de gegevens en systemen van uw organisatie tegen ongeoorloofde toegang en andere soorten cyberaanvallen. Waar IT-compliance zich richt op externe eisen, heeft IT-beveiliging een bredere reikwijdte en legt die de nadruk op het proactief beperken van mogelijke risico’s. Hieronder ziet u de vergelijking in het kort:
Soorten normen voor IT-compliance
In één oogopslag:
| Norm | Reikwijdte | Belangrijkste eisen |
| HIPAA | Amerikaanse zorgsector | Bescherming van patiëntgegevens (PHI), auditcontroles, privacy- en beveiligingsregels |
| GDPR | Geldt voor elk bedrijf dat gegevens van EU-burgers verwerkt | Toestemmingsbeheer, dataminimalisatie, recht op vergetelheid, melding van datalekken binnen 72 uur |
| PIPEDA | Canadese organisaties die persoonsgegevens voor commercieel gebruik verwerken | Rechtmatige toestemming, beperkt gegevensgebruik, bescherming van persoonsgegevens, recht op inzage en correctie |
| PCI DSS | Organisaties die creditcardgegevens verwerken | Netwerksegmentatie, sterke versleuteling, scannen op kwetsbaarheden, regelmatige compliancebeoordelingen; v4.0.1 is sinds maart 2025 verplicht en vervangt de oude eisen van v3.2.1 |
| SOX (Sarbanes-Oxley Act) | Amerikaanse beursgenoteerde bedrijven | Correcte financiële rapportage, interne controles, IT- en toegangsbeheer voor financiële systemen |
| ISO 27001 | Internationale norm voor informatiebeveiligingsbeheer | Kader voor risicobeheer, cyclus van continue verbetering, ISMS (Information Security Management System) |
| SOC 2 | Dienstverleners die klantgegevens opslaan of verwerken | Trust Service Criteria: beveiliging, beschikbaarheid, verwerkingsintegriteit, vertrouwelijkheid en privacy |
| NIS2 | Geldt voor essentiële en belangrijke entiteiten in de hele EU (bijvoorbeeld energie, transport, zorg en digitale infrastructuur) | Incidentmelding binnen 24 uur, beveiliging van de toeleveringsketen, bedrijfscontinuïteit, maatregelen voor risicobeheer |
| GLBA | Amerikaanse financiële instellingen | Safeguards Rule voor gegevensbeveiliging, privacyverklaringen aan consumenten, beperkingen op het delen van financiële gegevens |
Normen voor compliance verschillen per staat en per land, maar de meeste kennen een aantal gemeenschappelijke eisen. Over het algemeen verplicht de regelgeving bedrijven om gegevens op verzoek van de consument te verstrekken of te verwijderen, zodat consumenten zelf de controle houden over hun gegevens. Dit zijn de soorten normen voor compliance en hun reikwijdte:
1. HIPAA (Health Insurance Portability and Accountability Act)
HIPAA stelt normen voor de bescherming van gevoelige medische gegevens van patiënten, zoals medische voorgeschiedenissen. Deze norm geldt doorgaans voor zorgorganisaties zoals ziekenhuizen, zorgverzekeraars en elk ander bedrijf dat patiëntgegevens verwerkt. Naleving van HIPAA verkleint het risico op datalekken en zorgt ervoor dat patiëntgegevens vertrouwelijk en veilig blijven.
→ Lees het uitgebreide overzicht van HIPAA van NinjaOne
2. GDPR (General Data Protection Regulation)
GDPR is een Europese verordening die de persoonsgegevens en privacy van personen binnen de Europese Unie (EU) en de Europese Economische Ruimte (EER) beschermt. Daarnaast regelt die de export van persoonsgegevens buiten deze gebieden. De verordening geldt voor elke organisatie die persoonsgegevens van EU-burgers verwerkt of opslaat, ook als de organisatie zelf buiten de EU gevestigd is. Om compliant te zijn, hebben organisaties duidelijk beleid nodig voor het verzamelen, raadplegen, opslaan en delen van gegevens, plus transparante toestemmingsmechanismen voor gebruikers en plannen voor incidentrespons.
→ Bekijk de complete gids van NinjaOne over naleving van de GDPR
3. The Personal Information Protection and Electronic Documents Act (PIPEDA)
PIPEDA is een Canadese norm voor compliance die bepaalt hoe private organisaties persoonsgegevens verzamelen, gebruiken en delen, vergelijkbaar met de GDPR in de EU. De norm geldt voor Canadese bedrijven in alle sectoren en voor wereldwijde organisaties die persoonsgegevens van Canadezen verwerken.
4. PCI DSS (Payment Card Industry Data Security Standard)
PCI DSS zorgt ervoor dat elke organisatie die betaalkaartgegevens verwerkt, veilige betalingstransacties en bescherming van gevoelige financiële informatie garandeert. Dit geldt voor bedrijven die betaalkaartgegevens verwerken, opslaan of verzenden, van financiële instellingen tot e-commercepartijen. Sinds maart 2025 is PCI DSS v4.0.1 de verplichte norm en zijn de eisen van de oude v3.2.1 volledig vervallen. Organisaties moeten dus controleren of hun maatregelen aansluiten op v4.0.1 in plaats van op eerdere versies. Niet-naleving kan leiden tot boetes en zelfs tot het intrekken van de mogelijkheid om betalingen te verwerken.
5. Sarbanes-Oxley Act (SOX)
SOX is een Amerikaanse federale wet die de transparantie van financiële bedrijfsrapportage wil vergroten en fraude wil voorkomen. De wet richt zich vooral op beursgenoteerde bedrijven, maar heeft grote gevolgen voor IT-afdelingen, zeker als het gaat om de juistheid en integriteit van gegevens. Voor bedrijven die eronder vallen, is naleving van SOX een wettelijke verplichting.
6. ISO 27001 (International Organization for Standardization – informatiebeveiligingsbeheer)
Naleving van ISO beschrijft de beste praktijken voor het opzetten, implementeren, onderhouden en continu verbeteren van een managementsysteem voor informatiebeveiliging. Organisaties die hun processen voor informatiebeveiliging willen verbeteren of bevestigen, doen er goed aan zich hierin te verdiepen. Een ISO 27001-certificering staat voor stevige beveiligingsprotocollen en is daarmee een sterk signaal van betrouwbaarheid voor bedrijven die zich willen onderscheiden in competitieve markten.
→ Lees meer over naleving van ISO of hoe u ISO-gecertificeerd wordt
7. SOC 2 (System and Organization Controls 2)
SOC 2 is een norm voor IT-compliance die geldt voor dienstverleners die klantgegevens beheren, zoals SaaS-aanbieders, datacenters en managed service providers (MSP’s). Deze norm beoordeelt hoe de IT-infrastructuur van een organisatie voldoet aan de vijf kernprincipes: beveiliging, beschikbaarheid, verwerkingsintegriteit, vertrouwelijkheid en privacy. Naleving van SOC 2 versterkt de geloofwaardigheid van een bedrijf en is soms nodig om aan eisen van leveranciers te voldoen.
→ Bekijk het volledige overzicht van NinjaOne over de implementatie van SOC 2-compliance
8. Network & Information Security Directive (NIS2)
De NIS2-richtlijn is een norm voor compliance op het gebied van cyberbeveiliging. Die richt zich op veerkracht en bedrijfscontinuïteit voor essentiële sectoren zoals energie, transport, bankwezen, zorg en digitale infrastructuur in de EU. NIS2 bouwt voort op de bestaande richtlijn voor netwerk- en informatiesystemen en vereist IT-beveiligingsmaatregelen zoals monitoring op afstand, toegangscontrole en regelmatige compliance-audits om kritieke infrastructuur en gevoelige informatie te beschermen.
9. Gramm–Leach–Bliley Act (GLBA)
De GLBA richt zich op financiële instellingen en verplicht hen om privé financiële gegevens van klanten veilig te verwerken. Deze wet uit 1999 beschermt de privacy van consumenten en bevordert tegelijk verantwoordingsplicht. Wijzigingen in de Safeguards Rule, van kracht sinds mei 2024, verplichten organisaties bovendien om de FTC binnen 30 dagen te informeren na ontdekking van een datalek dat 500 of meer consumenten treft. IT-professionals in de financiële sector moeten voldoen aan de kernvereisten van de GLBA, die IT effectief moet faciliteren en handhaven. Denk aan het inzetten van tools voor gegevensbeveiliging, het voorkomen van ongeoorloofde toegang tot klantgegevens en het invoeren van werkwijzen die datalekken door cyberaanvallen voorkomen.
→ Dit is de uitgebreide gids van NinjaOne over naleving van de GLBA
Voordelen van IT-compliance
Voor IT-professionals gaat IT-compliance niet alleen over het naleven van wettelijke eisen; het levert organisaties ook veel voordelen op.
- Bescherming van gevoelige gegevens en systemen
Als u aan de compliance-eisen voldoet, worden gevoelige gegevens veilig opgeslagen, verwerkt en geraadpleegd. Wie zich aan de branchenormen houdt, verkleint de kans op kostbare datalekken en op ongeoorloofde toegang door cybercriminelen.
- Een sterk beveiligingsbeleid
Veel compliance-eisen overlappen met de beste praktijken op het gebied van beveiliging. Voldoen aan de normen voor IT-compliance betekent vaak dat een IT-team stevige beveiligingstools inzet, zoals volledige schijfversleuteling, monitoring op afstand of rolgebaseerde toegangscontrole, wat het totale beveiligingsbeleid van een organisatie verder versterkt.
- Betere en soepelere IT-processen
Compliance-audits en routinematig compliancebeheer geven IT-teams en beslissers binnen de organisatie meer inzicht, waardoor zij beter onderbouwde keuzes maken om de IT-activiteiten te verbeteren. Met IT-compliance kunnen IT-teams duidelijke processen opzetten voor gegevensverwerking, devicebeveiliging en systeemtoezicht, wat uiteindelijk de efficiëntie verhoogt.
- Een betrouwbare reputatie opbouwen
Organisaties die compliance prioriteit geven, kunnen officiële certificeringen van toezichthouders krijgen, wat hun reputatie als security-first organisatie extra legitimiteit geeft. Klanten, belanghebbenden en toezichthouders zien compliante organisaties doorgaans als betrouwbaarder en verantwoordelijker, wat een voorsprong op de concurrentie oplevert.
- Financiële sancties voorkomen
Het niet naleven van regelgeving kan sancties opleveren, meestal in de vorm van boetes. Niet-naleving van PCI DSS bij betalingsverwerking kan bijvoorbeeld leiden tot boetes die in de duizenden lopen.
IT-compliance invoeren: een checklist
Om IT-compliance effectief in te voeren, kunt u deze handige checklist gebruiken om binnen elke organisatie naleving van de branchevoorschriften op te zetten en te behouden:
1. Bepaal welke regelgeving van toepassing is
Breng in kaart welke regelgeving relevant is voor uw organisatie, zoals GDPR, HIPAA of PCI DSS. Dat hangt af van factoren als uw sector, locatie en het type gegevens dat u beheert. Houd wijzigingen of updates van toezichthouders op deze normen bij.
Concrete acties:
- Een overleg beleggen met de juridische, beveiligings-, product- en salesteams om te bepalen waar u gereguleerde gegevens opslaat of verwerkt (per regio, per klanttype).
- Documentatie opstellen over de compliancescope met de normen waaraan de organisatie moet voldoen en de reden waarom elke regeling daarin is opgenomen.
- Publicatie van een datakaart of assetinventaris (wie is eigenaar, waar staan de gegevens en hoe gevoelig zijn ze).
2. Risicobeoordeling
Breng de dreigingen, de waarschijnlijkheid en de impact voor de assets binnen de scope in beeld. Concrete acties:
- Een assetinventaris op basis van de opgestelde datakaart, bij voorkeur ondersteund door een systeem voor IT-assetmanagement (ITAM) om volledigheid en nauwkeurigheid te waarborgen.
- Een consistente risicomethodiek gebruiken (waarschijnlijkheid x impact).
- Threat modeling voor assets met hoge waarde.
- Scans op kwetsbaarheden en penetratietests.
3. Voer een gap-analyse uit
Vergelijk uw huidige IT-processen en -systemen met de normen waaraan u moet voldoen om verbeterpunten te vinden.
Concrete acties:
- Elke eis uit de regelgeving koppelen aan bestaande maatregelen.
- Een formele gap-analyse uitvoeren (maatregel = aanwezig / deels aanwezig / afwezig).
- Bewijsvoorbeelden verzamelen voor elke maatregel.
- Een herstelplan opstellen.
4. Voer toegangscontroles in
Gebruik tools voor toegangscontrole, van MFA tot volledige schijfversleuteling, om datalekken en ongeoorloofde toegang tot gevoelige gegevens te voorkomen.
Concrete acties:
- Een controlecatalogus opbouwen met per maatregel (technisch, administratief, fysiek) de eigenaar, de frequentie en het type bewijs (logs, screenshots, beleidsstukken).
- Per maatregel het beleid, de procedure, de benodigde tools en de methode voor bewijsverzameling vastleggen.
5. Stel IT-beveiligingsplannen op
Leg duidelijk beleid vast voor gegevensverwerking, device management en gebruikerstoegang en zorg dat medewerkers hun rol in het naleven van compliance begrijpen. Stel ook plannen voor incidentrespons op om de bedrijfscontinuïteit te waarborgen en uitvaltijd te beperken.
6. Zorg voor veerkracht van gegevens
Bescherm gevoelige gegevens tegen ransomware en andere cyberaanvallen met back-upsoftware. De beste back-upsoftware zorgt voor redundantie en snel herstel van gegevens na een ramp of aanval.
7. Automatiseer IT-activiteiten
Gebruik tools voor IT Automation om de kans op menselijke fouten te verkleinen en de efficiëntie van IT-processen te verhogen. Bijvoorbeeld:
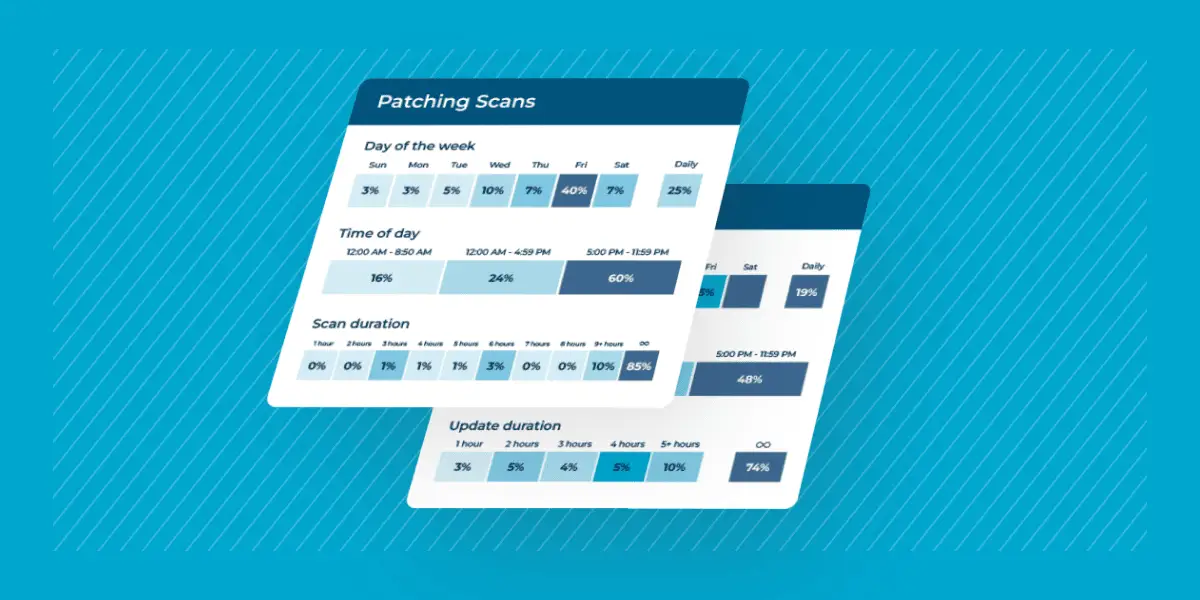
- IT-teams kunnen het opsporen en patchen van kwetsbaarheden automatiseren met software voor patchbeheer.
- Bewijsverzameling waar mogelijk automatiseren, bijvoorbeeld met policy-as-code (waarmee u gewenste statussen vastlegt in code en afwijkingen automatisch signaleert), configuratiescans en continue compliancecontroles.
Risico’s van niet-naleving in de IT
Voldoen aan branchevoorschriften kan bewerkelijk zijn en veel inspanning kosten. De gevolgen van niet-naleving wegen echter veel zwaarder. Dit zijn enkele risico’s waar organisaties rekening mee moeten houden:
- Beveiligings- en financiële risico’s
Organisaties die niet compliant zijn, lopen risico op beveiligingsinbreuken, gegevenscorruptie en diefstal. Dat kan leiden tot verstorende en vaak destructieve gevolgen, waaronder hoge herstelkosten en forse boetes. Organisaties lopen daarnaast reputatieschade op, die door haar bijna onomkeerbare karakter moeilijk te herstellen is.
- Uitdagingen door complexe infrastructuur
Veel bedrijven stappen over van traditionele, lokale hardware-infrastructuren naar cloud- of hybride infrastructuren. Dat maakt de beveiligingsomgeving complexer en vergroot het aantal mogelijke kwetsbaarheden. Daardoor wordt compliance lastiger te realiseren en nemen de risico’s verder toe.
- Risico’s die samenhangen met IT-compliance
Sommige organisaties moeten ook rekening houden met regelgeving als HIPAA en naleving van SOC2. Die zijn bedoeld om consumenten extra bescherming te bieden.
Een datalek kan ernstige gevolgen hebben, waaronder identiteitsdiefstal van patiënten. Overtreders riskeren tot een jaar gevangenisstraf en boetes tot 50.000 dollar. Niet voldoen aan de branchenormen voor deze twee kan een organisatie forse boetes, juridische sancties en blijvende schade aan het klantvertrouwen opleveren.
- HIPAA
Medische praktijken moeten de HIPAA-regels nauwgezet volgen zodat geen vertrouwelijke informatie in verkeerde handen valt.
Een datalek kan ernstige gevolgen hebben, waaronder identiteitsdiefstal van patiënten. Overtreders riskeren tot een jaar gevangenisstraf en boetes tot 50.000 dollar.
- SOC 2
SOC 2 is geen wettelijke verplichting, maar als u de naleving ervan niet op peil houdt, kunnen klantgegevens worden blootgesteld. Dat leidt tot reputatieschade, verlies van klanten en omzet en kostbare uitvaltijd.
Beste praktijken voor IT-compliance
Uw organisatie voortdurend compliant houden lijkt misschien een hele opgave, maar nu regelgeving strenger wordt, is het onmisbaar om te kunnen blijven opereren. Dit zijn enkele beste praktijken waarmee organisaties hun beveiligingsbeleid kunnen versterken:
- Zet een managementsysteem voor IT-compliance op: dit systeem voor compliancebeheer bevat al het beleid en alle documentatie van een organisatie rond compliance. Regelmatige penetratietests, continue monitoring en periodieke reviews op nieuwe normen zijn allemaal belangrijke onderdelen van compliancebeheer.
- Continue monitoring en verbetering: monitoringprogramma’s zijn een belangrijk onderdeel van het managementsysteem voor compliance en geautomatiseerde monitoringoplossingen zijn ideaal voor maximaal zicht op gebruikersactiviteit en gegevenstoegang. Dat inzicht en de bijbehorende documentatie zijn van onschatbare waarde als de organisatie ooit wordt geaudit. Zodra IT-teams de organisatie compliant hebben gemaakt, moet er continu worden bijgestuurd.
- Trainingen en bewustwording rond compliance: het belang van het trainen van personeel in procedures rond compliance valt nauwelijks te overschatten. De meeste datalekken ontstaan door menselijke fouten, vaak nalatigheid van medewerkers. Training is onmisbaar om het risico op social engineering, phishing en aanvallen met gestolen inloggegevens te verkleinen.
Breng alle IT-tools die u voor IT-compliance nodig hebt samen in het enkele dashboard van NinjaOne.
Het belang van IT-compliance
Compliance speelt een rol bij gegevensbescherming, naleving van regelgeving en risicobeheer. Door aandacht te besteden aan wettelijke eisen versterken organisaties vanzelf hun beveiligingsbeleid, waardoor zij zichzelf en hun gegevens beter tegen aanvallen beschermen. Dat raakt meer dan alleen het IT-team. Als de organisatie aan de compliance-eisen voldoet, verkleint die de kans op boetes en op het verlies van klanten en omzet.
Wie IT-compliance prioriteit geeft, vergroot de kans op succes op de lange termijn. Het kan verleidelijk zijn voor leidinggevenden om compliance te negeren en andere zaken voorrang te geven, maar één beveiligingsincident kan miljoenen kosten, plus de boetes voor het niet naleven van regelgeving of de juridische kosten van rechtszaken door klanten. Overweeg IT-beveiligingssoftware zoals NinjaOne om het risico op aanvallen en datalekken te verkleinen.
De IT-beveiligingsoplossing van NinjaOne bundelt de tools die IT-teams nodig hebben om hun beveiligingsbeleid te versterken en aan de normen te voldoen. Functies als versleuteling, geautomatiseerd patchbeheer en back-upsoftware bekijkt en beheert u vanuit één dashboard. Dat scheelt beheerders tijd die anders opgaat aan wisselen tussen tools en maakt de werkzaamheden overzichtelijker. Ontdek hoe u de IT-efficiëntie verhoogt met de complete suite IT-beheertools van NinjaOne. Meld u aan en probeer NinjaOne 14 dagen gratis uit.