Points clés
- Définition du honeypot :
- un honeypot est un système leurre volontairement vulnérable, utilisé pour attirer les attaquants et recueillir des renseignements sur les menaces.
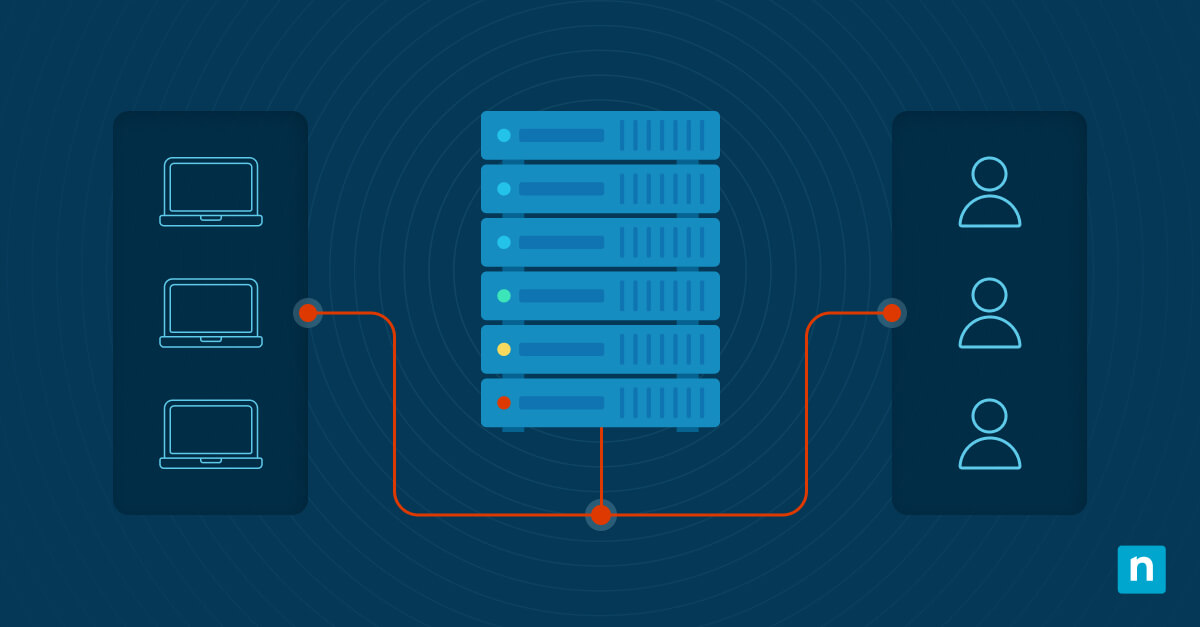
- Il segmente et expose de faux actifs, comme des écrans de connexion ou des ports ouverts, tout en les isolant des données sensibles réelles.
- Types de honeypots
- Pièges à e-mails
- Honeypots à robots d’indexation (faux liens et fausses pages)
- Honeypots à malware
- Bases de données leurres.
- Risques : les cybercriminels peuvent repérer un honeypot, l’alimenter en fausses données ou s’en servir comme point de rebond. Il ne doit pas remplacer les défenses de sécurité fondamentales.
- Comment mettre en place un honeypot :
- Choisir une plateforme. Les VM sont l’option la plus sûre.
- Configurer l’architecture et la journalisation
- Définir les paramètres réseau et les règles de pare-feu
- Valider avec du trafic de test avant la mise en production
- Bonnes pratiques
- Héberger les honeypots à l’extérieur du pare-feu principal
- Journaliser à l’extérieur
- Restreindre les accès légitimes pendant la mise en place
- Surveiller les attaques en continu.
En cybersécurité, le terme honeypot (« pot de miel ») vient du contre-espionnage, où il désignait un espion attiré dans un piège par un ou une partenaire séduisante. Appliqué à la sécurité informatique, un honeypot est un système leurre que les équipes informatiques déploient pour attirer les attaquants et recueillir des renseignements sur les menaces.
Les honeypots ont gagné leur place dans la boîte à outils des analystes en cybersécurité, mais ils font rarement la une. Jusqu’en 2021 : cette année-là, des millions d’adresses IP dormantes appartenant au Pentagone ont soudainement été remises en service. Les politiques Border Gateway Protocol (BGP) ont révélé que ces adresses étaient désormais gérées par une entreprise totalement inconnue : Global Resource Systems. Fondée seulement en septembre de cette même année, elle n’avait aucun historique de contrats fédéraux, ni même de site web public. Aujourd’hui, cette mystérieuse Global Resource Systems détient près de 6 % de l’ensemble des adresses IPv4 et garde la main sur la plupart des anciennes adresses de l’armée.
Les craintes de failles de sécurité et d’acteurs malveillants internes se sont déchaînées, jusqu’à ce que la Defense Digital Service (DDS) se manifeste et endosse la responsabilité de l’opération. La DDS veille à la sécurité du Department of Defense (DoD) tout en menant des projets expérimentaux. Les responsables de la sécurité réseau ont vite lu entre les lignes : le DoD venait de mettre en place le plus grand honeypot du monde.
Les malwares savent contourner les antivirus obsolètes et les processus traditionnels.
🔒 Découvrez comment NinjaOne renforce la résilience de l’informatique d’entreprise
Le honeypot en quelques mots
Les cyberattaques automatisées constituent un marché noir de plusieurs millions de dollars. Des bots malveillants ratissent en permanence l’internet public, et les réseaux vulnérables peuvent être repérés puis sondés avec des outils gratuits comme Wireshark. Côté applications, un rapport récent montre qu’une attaque sur cinq est une attaque par fuzzing, qui s’appuie sur l’automatisation pour détecter et exploiter des vulnérabilités connues. Ce succès s’explique en partie par le fait que de nombreux réseaux d’entreprise sont, pour faire simple, ouverts. Dès qu’un utilisateur non autorisé obtient un accès, il peut se déplacer dans n’importe quelle partie du réseau.
Le honeypot segmente et expose délibérément un réseau ou un appareil afin de créer une véritable boîte de Petri d’attaques réelles. Pour le rendre attrayant, on y intègre volontairement des faiblesses de sécurité. Un honeypot peut par exemple comporter des ports conçus pour ressortir lors des scans de ports d’un attaquant, ou proposer des écrans de connexion apparemment sans défense. Les enseignements concrets qu’ils permettent de tirer en font d’excellents outils de formation pour les équipes de sécurité. Comme le honeypot reste isolé des données sensibles réelles de l’entreprise, les analystes peuvent se consacrer à 100 % à la menace observée.
Les différents types de honeypots et leurs usages
Le potentiel de renseignement des honeypots est quasi illimité. Grâce à cette souplesse, il en existe de nombreuses variantes. Une entreprise peut construire sa connaissance des attaques à partir d’un seul de ces formats ou d’une combinaison de plusieurs :
Pièges à e-mails
L’entreprise intègre une adresse e-mail inutilisée dans une ressource publique, en la masquant aux visiteurs humains. Cette adresse est laissée à la disposition des collecteurs d’e-mails automatisés qui parcourent le web. Comme la boîte de réception est réservée exclusivement à ce honeypot, elle donne aux analystes une visibilité totale sur le spam dirigé contre les employés. Chaque e-mail qui y arrive ajoute une donnée exploitable à une campagne proactive de protection contre le phishing.
Honeypot à robots d’indexation
Les robots d’indexation, aussi appelés « web crawlers » ou « web spiders », sont des programmes automatisés qui indexent et téléchargent des contenus sur internet. Partant d’un ensemble de pages connues, ils suivent un lien hypertexte vers une autre page, y sélectionnent une nouvelle URL, et ainsi de suite. Certains sont utiles, comme les robots de Google, qui aident à classer et indexer les résultats pertinents pour les utilisateurs. Mais des acteurs malveillants peuvent eux aussi partir à la chasse aux informations sur votre entreprise. Les pièges à robots reposent sur de faux liens et de fausses pages, accessibles uniquement aux robots eux-mêmes. En suivant leurs comportements, vous obtenez une vision plus fine des schémas de navigation automatisée. Ces données alimentent ensuite votre stratégie face aux bots malveillants.
Honeypot à malware
Forme plus élaborée de honeypot, le honeypot à malware imite une application et les API qui lui sont associées. Les attaquants ont ainsi l’occasion d’exploiter les vulnérabilités présentes, ce qui met en lumière des chaînes d’attaque plus longues susceptibles d’être utilisées pour obtenir un accès. Cette analyse peut ensuite être intégrée à un logiciel anti-malware ou servir à combler des vulnérabilités d’API.
Base de données leurre
Dernier élément de votre infrastructure de honeypot, la base de données leurre incite l’attaquant potentiel à passer à l’action. Il est essentiel de n’y stocker aucune donnée sensible réelle : l’objectif est de soumettre à un test de résistance toute architecture système peu sûre qui pourrait ouvrir la voie à une injection SQL ou à un abus de privilèges.
Honeypots à faible et à forte interaction
Les honeypots se déclinent en différents niveaux d’interactivité. Un honeypot à faible interaction n’offre qu’un accès minimal au système, juste assez pour enregistrer la requête initiale d’une attaque.
À l’inverse, un honeypot à forte interaction propose un éventail de possibilités bien plus large. Au lieu d’une simple façade, les attaquants disposent d’une plateforme interactive sur laquelle mener des activités de post-exploitation. Les chercheurs en sécurité et les analystes de malware sont alors aux premières loges : ils voient où l’attaquant veut aller, quels outils il emploie pour l’escalade de privilèges et quels exploits il utilise contre le honeypot. Cette forme de honeypot exige toutefois beaucoup plus de ressources et de compétences.
Les risques liés à l’utilisation d’un honeypot
Les honeypots sont précieux pour surveiller le paysage des menaces, mais il faut garder leurs limites en tête. Ils ne détectent que l’activité dirigée contre eux-mêmes, et ne donnent donc pas nécessairement une image de l’ensemble des menaces existantes.
Bien configuré, un honeypot efficace peut faire croire de façon très convaincante aux attaquants qu’ils ont pénétré le système réel. Il reproduit à l’identique les avertissements de connexion, les champs de données, l’apparence et les logos de vos véritables systèmes. En revanche, si un attaquant l’identifie comme un honeypot, il peut rediriger ses efforts vers vos autres systèmes et laisser le leurre de côté. Pire encore : une fois le honeypot « fingerprinté », l’attaquant peut retourner la situation à son avantage en l’alimentant en fausses informations.
Plus inquiétant encore, un attaquant aguerri pourrait se servir d’un honeypot comme porte d’entrée vers vos systèmes. C’est pourquoi un honeypot ne doit jamais remplacer les contrôles de sécurité essentiels. Un « honeywall » apporte une protection de base au honeypot et empêche les attaques de rebondir vers vos systèmes de production.
Les attaques autonomes finissent par mettre à mal les dispositifs classiques de sécurité des terminaux.
🥷 Gardez une longueur d’avance sur les cybercriminels avec NinjaOne RMM®
Mettre en place un honeypot pour détecter les intrusions réseau
Installer un honeypot et le rendre capable de détecter des anomalies est rapide. Le maintenir en condition, en revanche, est bien plus exigeant. Les étapes suivantes vous accompagnent donc de la mise en place à la suite des opérations.
1. Choisissez votre plateforme
L’hébergement sur site reste envisageable, mais le cloud est plus sûr pour héberger un nouveau honeypot, car de nombreux fournisseurs cloud proposent une machine virtuelle gratuite. Les VM sont parmi les configurations les plus sûres : en cas d’exploitation réussie, il suffit de les redémarrer et de les restaurer.
2. Définissez votre architecture
Sur une plateforme comme AWS, vous pouvez choisir les images machine qui définissent le logiciel de la machine virtuelle. C’est là que vous lancez un système d’exploitation et des applications spécifiques. Le choix du type d’instance détermine par ailleurs le nombre de cœurs de processeur et la quantité de RAM dont disposera votre machine virtuelle.
Il est tout aussi important de déterminer quels événements le programme honeypot surveillera. Les tentatives de connexion et les modifications de fichiers figurent parmi les points de contrôle les plus courants. Prévoyez également une méthode de journalisation alternative, car des acteurs malveillants pourraient modifier les fichiers journaux du honeypot. Les stocker à l’extérieur du honeypot vous évitera bien des soucis.
3. Paramétrez le réseau
Le honeypot se place à l’extérieur d’un pare-feu interne, pour le meilleur compromis entre sécurité et performance. Vous pouvez aller plus loin en configurant le pare-feu externe de manière à ne laisser ouverts que les ports nécessaires. Cette approche contribue à diriger le trafic malveillant vers le honeypot et à l’éloigner du réseau interne. Fermer tous les autres ports renforce votre sécurité et rend le logiciel leurre encore plus crédible.
En complément de mesures de sécurité réseau appropriées, adoptez une hygiène de sécurité irréprochable en attribuant une étiquette de nom à l’instance : l’identification en sera plus simple. Par ailleurs, lors de la première mise en place, veillez à n’autoriser l’accès entrant que depuis votre routeur ou votre VPN. Vous pourrez ainsi tester votre service honeypot sans l’exposer à d’éventuelles attaques avant d’être prêt. Les scanners de ports comme Nmap sont utiles à cette étape.
4. Effectuez les vérifications finales
Enfin, réalisez quelques actions à l’intérieur du honeypot, puis examinez les journaux du serveur correspondants. S’il manque des éléments dans les journaux, vérifiez que le système de détection d’intrusion de votre entreprise ne signale pas un scan de ports, ce qui pourrait inciter un attaquant à aller voir ailleurs. Lorsque tout est prêt, votre nouveau honeypot peut passer en production : surveillez-le de près et affinez sa configuration.
Si vous préférez apprendre en images, notre guide vidéo « Qu’est-ce qu’un honeypot ? » propose une démonstration pas à pas
Un honeypot ne remplace pas la protection
Les honeypots offrent une visibilité inégalée sur les mécanismes des attaques en temps réel. Ainsi, la découverte du botnet Chalubo par SophosLabs a été possible grâce à un serveur honeypot qui feignait d’être vulnérable aux attaques par déni de service distribué (DDoS). Les chercheurs ont ainsi découvert qu’un composant central de Chalubo était un downloader spécifiquement optimisé pour le matériel équipé de processeurs Intel x86.
C’est justement là qu’apparaissent les limites du honeypot : il n’apporte quasiment aucune protection réelle aux terminaux visés, et ces processeurs Intel doivent toujours être défendus.
La protection des terminaux de NinjaOne donne aux équipes informatiques et aux MSP un contrôle total sur les applications et les configurations de leur environnement informatique. Découvrez comment l’intégration en un clic de NinjaOne affine la granularité de votre logiciel antivirus et renforce dès aujourd’hui votre équipe de support technique.