Points clés
- Les MSP peuvent lever les premiers obstacles à la conformité en corrigeant une gouvernance fragmentée, une documentation lacunaire et des configurations système non sécurisées.
- Les partenaires informatiques alignent votre réseau sur les normes fédérales en définissant des périmètres de données clairs, en appliquant des contrôles d’accès stricts et en standardisant la configuration des appareils.
- La surveillance continue du réseau permet de détecter les dérives de sécurité et produit des enregistrements historiques horodatés qui appuient la validation de la conformité lors des audits.
- Une matrice de responsabilité partagée très détaillée est indispensable pour répartir clairement les tâches de sécurité entre les équipes internes et les partenaires informatiques externes.
- La réussite d’une évaluation formelle repose sur une documentation exacte et personnalisée, comme un plan de sécurité du système précis, qui correspond parfaitement à la réalité technique de votre environnement.
- En traitant la cybersécurité comme une discipline opérationnelle permanente plutôt que comme un projet informatique ponctuel, les sous-traitants de la défense peuvent sécuriser et conserver en toute confiance leur éligibilité aux contrats fédéraux.
Pour conserver leurs contrats de défense, les entreprises doivent appliquer en continu des contrôles de cybersécurité et en apporter la preuve, ce qui est difficile à gérer sans expertise dédiée.
En proposant un accompagnement MSP (fournisseur de services gérés) complet pour le niveau 2 du CMMC (Cybersecurity Maturity Model Certification), les partenaires informatiques comblent l’écart entre les règles théoriques et une sécurité réellement démontrée.
Dans ce guide, vous découvrirez comment les services gérés font concrètement passer les entreprises à une conformité validée.
Situation de départ : les difficultés fréquentes avant l’intervention d’un MSP
Les entreprises qui se lancent dans une implémentation du CMMC niveau 2 partent souvent de pratiques de sécurité fragmentées ou incomplètes. Ces lacunes initiales compliquent l’obtention de la conformité et augmentent fortement le risque d’échec à l’évaluation.
Avant de faire appel à un MSP spécialisé dans le CMMC niveau 2, les sous-traitants de la défense se heurtent généralement à cinq obstacles majeurs :
Des responsabilités mal attribuées
Beaucoup d’entreprises n’ont pas d’experts internes dédiés pour gérer des règles de sécurité fédérales complexes. Il en résulte des responsabilités floues, des processus incohérents et des obligations de conformité mal définies.
Absence de documentation sur l’application des contrôles
Plutôt que de rédiger un véritable plan de sécurité du système, les entreprises s’appuient souvent sur des modèles génériques. Cette documentation ne reflète pas toujours fidèlement l’environnement informatique réel et peut poser problème lors des évaluations formelles.
Configurations système hétérogènes
Les entreprises peinent fréquemment à identifier où sont stockées ou traitées les informations non classifiées contrôlées (CUI). Cela favorise l’apparition de failles de sécurité, comme une application inégale de la MFA (authentification forte) ou l’utilisation de comptes partagés non sécurisés.
Visibilité limitée sur l’état de conformité
Sans documentation adéquate ni périmètres de données clairs, les responsables informatiques ne peuvent pas évaluer correctement leur véritable posture de sécurité. Les auto-évaluations sont alors inexactes et créent un faux sentiment de préparation à l’audit.
Lacunes en matière de surveillance et de reporting
L’absence de journalisation centralisée ou de surveillance active des menaces réduit la visibilité sur les événements de sécurité et limite la capacité d’une entreprise à démontrer que ses contrôles de sécurité fonctionnent efficacement.
Comprendre l’importance du CMMC niveau 2 conduit souvent les sous-traitants de la défense à rechercher un accompagnement spécialisé en conformité et en sécurité. Les fournisseurs de services gérés aident les entreprises à traiter les difficultés courantes de sécurité et de conformité, à améliorer leur préparation aux audits et à répondre aux exigences des contrats fédéraux.
Sujet connexe : Qu’est-ce que le CMMC ? Un aperçu pour débutants
Aligner les services informatiques sur les exigences du CMMC niveau 2
La première étape d’une implémentation réussie du CMMC niveau 2 consiste à aligner directement vos services informatiques sur les exigences de sécurité fédérales.
Pour soutenir la conformité au CMMC niveau 2, les services informatiques gérés doivent se concentrer sur l’application, la surveillance et la documentation des contrôles de sécurité, et pas seulement sur un support informatique classique. Cela suppose une approche structurée pour passer de pratiques incohérentes ou non documentées à des processus et des contrôles de sécurité validés.
Les entreprises parviennent à cet alignement en suivant quatre grandes étapes :
Cartographier les systèmes existants
- Identifiez où résident et circulent les données sensibles sur votre réseau. Un service géré de conformité met en correspondance vos logiciels et matériels actuels avec les règles de sécurité fédérales applicables afin de définir des périmètres de données clairs.
Repérer les failles de sécurité
- Comparez votre configuration actuelle aux normes fédérales. Cette étape révèle les exigences techniques non satisfaites, comme une MFA (authentification forte) appliquée de façon inégale, un chiffrement des données insuffisant ou l’absence de surveillance active du réseau.
Délimiter les responsabilités
- Établir une répartition claire des tâches constitue un pilier de l’accompagnement MSP pour le CMMC niveau 2. Cela formalise précisément quelles tâches de sécurité relèvent de votre équipe interne et lesquelles incombent à vos partenaires informatiques externes.
Hiérarchiser les corrections
- Les failles de sécurité identifiées sont regroupées dans un plan d’action structuré. Comme la conformité impose des échéances strictes, les services gérés dédiés au CMMC priorisent ces corrections selon la gravité du risque et la difficulté technique.
Appliquer et faire respecter les contrôles de sécurité
Une fois les failles identifiées, l’étape suivante de l’implémentation du CMMC niveau 2 consiste à déployer et à faire strictement respecter les contrôles de sécurité nécessaires. Les fournisseurs de services gérés aident les entreprises à appliquer, surveiller et documenter ces contrôles dans le cadre d’une démarche continue de conformité et de sécurité.
Pour atteindre ces objectifs de sécurité et de conformité, les MSP se concentrent généralement sur quatre grandes activités opérationnelles :
- Standardiser la configuration des postes
Appliquer des paramètres sécurisés de référence à tous les postes et serveurs de l’entreprise pour bloquer les logiciels non autorisés et empêcher les modifications risquées. Le durcissement du système d’exploitation garantit que chaque appareil respecte des politiques de sécurité standardisées, ce qui réduit la surface d’exposition aux attaques dans toute l’entreprise.
- Gestion des correctifs et des vulnérabilités
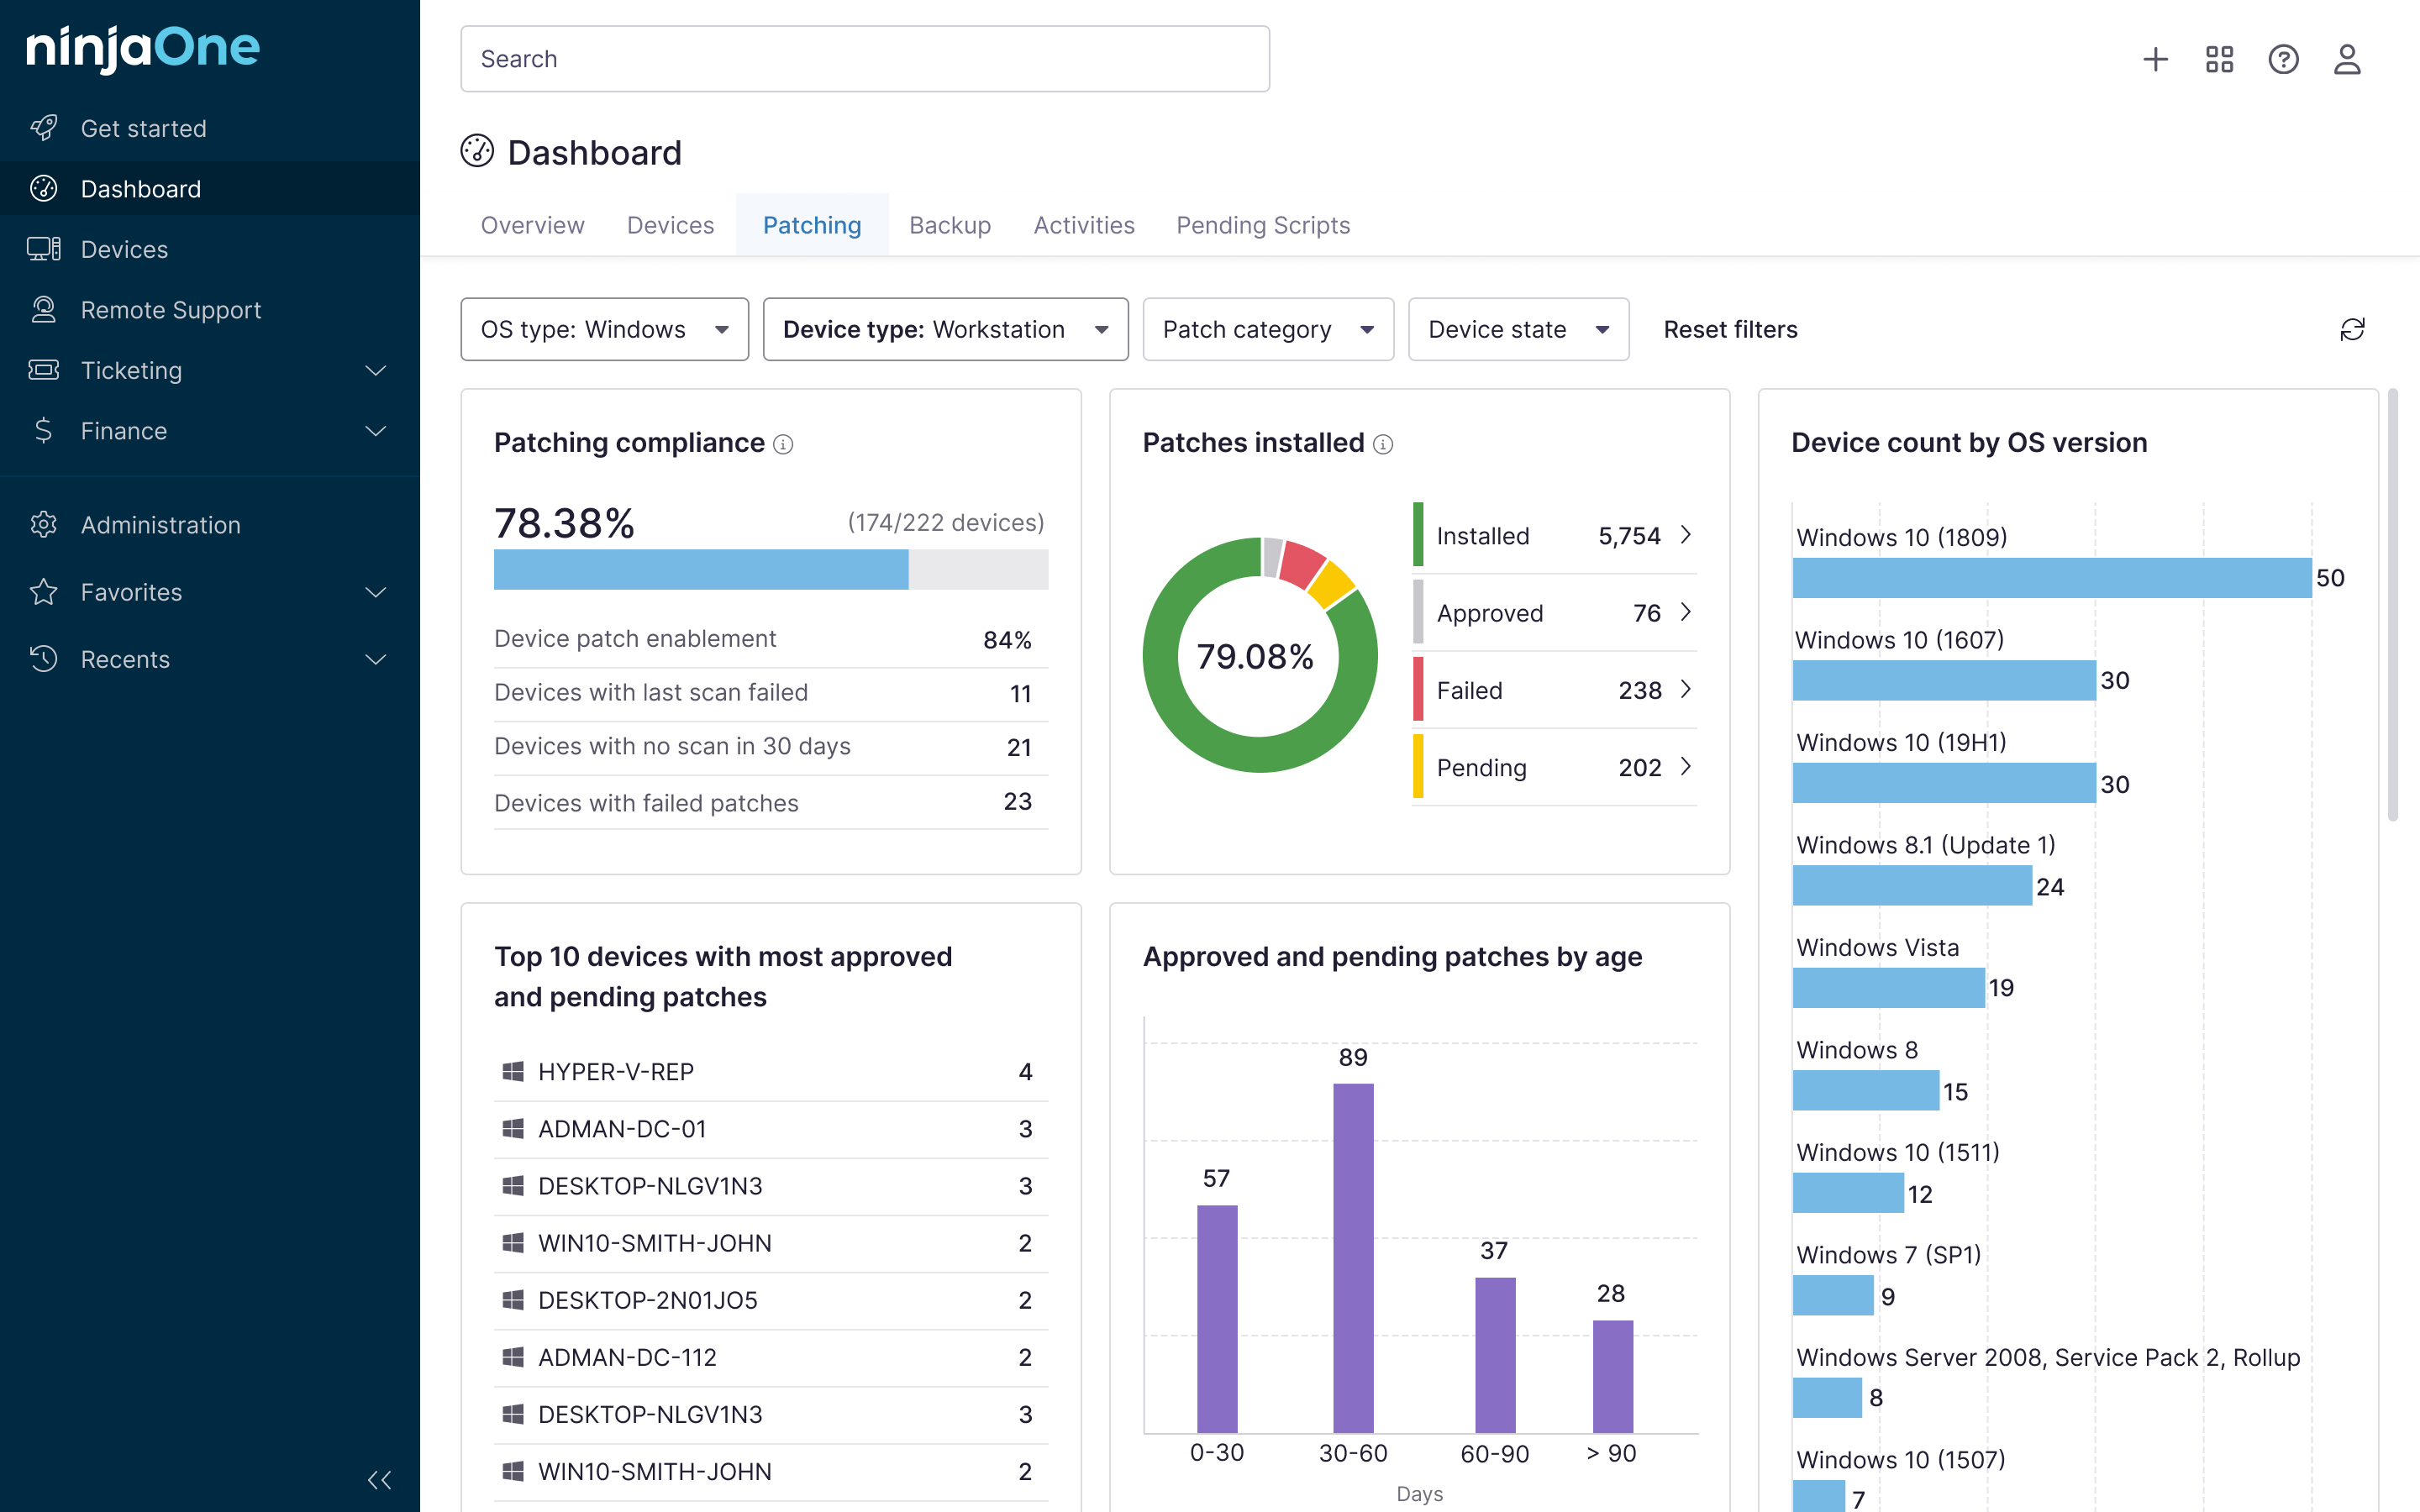
Analyser activement le réseau pour identifier, tester et installer les mises à jour logicielles critiques avant que des menaces ne les exploitent. La gestion automatisée des correctifs permet aux équipes informatiques de tester et de déployer les correctifs sur les terminaux Windows, macOS et Linux. Cette remédiation proactive garantit que les informations non classifiées contrôlées (CUI) restent protégées contre les vulnérabilités connues.
- Appliquer des contrôles d’accès
Limiter l’accès des utilisateurs aux seules données nécessaires à leur fonction constitue une exigence centrale du CMMC. Imposer la MFA (authentification forte) et le contrôle d’accès basé sur les rôles garantit que des identifiants volés ne suffisent pas à compromettre des informations gouvernementales sensibles.
- Journalisation et surveillance centralisées
Enregistrer l’activité des systèmes et surveiller le réseau 24 h/24 et 7 j/7 permet de détecter rapidement les événements suspects. La surveillance des terminaux fournit des données de télémétrie et des journaux d’audit qui appuient la surveillance de la sécurité et les évaluations de conformité.
Mettre en œuvre une surveillance et un reporting de conformité en continu
Une fois la configuration initiale terminée, les contrôles de sécurité doivent être maintenus et surveillés en permanence. Les fournisseurs de services gérés aident les entreprises à faire vivre leurs processus de sécurité et de conformité dans la durée grâce à une surveillance continue et à un soutien opérationnel.
Pour y parvenir, les partenaires informatiques associent la surveillance active des systèmes à des mécanismes de reporting automatisés :
| Objectif opérationnel | Action de surveillance active | Résultat produit par le reporting |
| Intégrité du système | Vérifie en continu les configurations système pour s’assurer que les paramètres restent corrects. | Fournit des journaux d’audit et des enregistrements de surveillance qui appuient la validation de la conformité et le pilotage de la sécurité. |
| Détection des menaces | Détecte les modifications non autorisées et les écarts par rapport aux configurations de sécurité approuvées. | Génère les enregistrements historiques horodatés exigés pour la validation par un auditeur tiers. |
| Suivi de la remédiation des vulnérabilités | Suit les actions de remédiation et l’avancement de la résolution des vulnérabilités dans tout l’environnement. | Offre aux dirigeants des tableaux de bord clairs et en temps réel détaillant l’état de conformité actuel de l’entreprise. |
La surveillance et le pilotage continus jouent un rôle important dans le maintien de la conformité au CMMC niveau 2. Les fournisseurs de services gérés y contribuent en aidant les entreprises à maintenir leurs contrôles de sécurité et à produire des preuves d’audit grâce à une surveillance et un reporting permanents.
Se préparer à la validation par l’audit
Obtenir la certification formelle suppose de prouver à un évaluateur indépendant que vos contrôles de sécurité sont pleinement appliqués et fonctionnent au quotidien. Un service géré de conformité transforme une infrastructure informatique standard en environnement prêt pour l’audit.
Dernière étape d’une implémentation du CMMC niveau 2, l’accompagnement d’un MSP expert pilote activement la préparation à l’audit :
- en rédigeant les documents obligatoires, comme le plan de sécurité du système, qui décrit la manière dont l’entreprise applique et gère ses contrôles de sécurité pour répondre aux exigences fédérales ;
- en rassemblant les journaux et enregistrements système historiques afin de fournir des preuves concrètes que les règles de sécurité sont appliquées de façon constante dans le temps ;
- en menant des évaluations à blanc pour détecter et corriger les vulnérabilités restantes avant l’examen officiel ;
- en participant directement à l’audit formel pour répondre aux questions techniques et présenter les preuves système à l’évaluateur.
Une préparation rigoureuse aide les entreprises à mieux aborder l’audit et soutient leurs efforts pour obtenir la certification CMMC et conserver leur éligibilité aux contrats fédéraux.
Sujet connexe : Comment préparer vos clients à un audit de conformité surprise (HIPAA, CMMC, SOC 2)
À quoi ressemble concrètement un environnement informatique prêt pour l’audit ?
Découvrez comment NinjaOne simplifie la conformité au CMMC et sa documentation.
Résultats et effets à long terme d’un accompagnement MSP pour le CMMC niveau 2
Les entreprises qui appliquent avec succès les contrôles de sécurité fédéraux avec des partenaires informatiques experts constatent des améliorations mesurables et durables.
Atteindre la conformité au CMMC aide les entreprises à passer d’une sécurité réactive à des processus de sécurité et de conformité plus structurés et plus cohérents. Voici les bénéfices durables les plus fréquents :
- Une meilleure visibilité : les fournisseurs de services gérés aident les entreprises à gagner en visibilité sur leurs systèmes, leurs contrôles de sécurité et leur posture de conformité grâce à une surveillance et un reporting continus. Les dirigeants prennent ainsi des décisions plus éclairées en matière de sécurité et de conformité.
- Une plus grande cohérence des systèmes : en suivant un guide structuré d’implémentation du CMMC niveau 2, les entreprises atteignent une cohérence technique rigoureuse. Des terminaux standardisés et des politiques centralisées favorisent une gestion de la sécurité plus homogène sur l’ensemble du matériel et des logiciels.
- Moins d’écarts de conformité : la surveillance continue aide les entreprises à repérer plus vite les changements de configuration, les vulnérabilités et les problèmes de conformité. Les fournisseurs de services gérés peuvent appuyer les actions de remédiation et aider les entreprises à maintenir leur conformité et leur préparation aux audits dans la durée.
- Une meilleure préparation aux audits : les entreprises améliorent leur préparation aux audits grâce à une documentation, une journalisation et une collecte de preuves continues. Cette préparation permanente facilite les évaluations par des tiers en démontrant le fonctionnement durable des contrôles de sécurité.
De nombreux sous-traitants de la défense s’appuient sur des fournisseurs spécialisés en informatique et en conformité pour répondre aux exigences du CMMC. Les fournisseurs de services gérés aident les entreprises à maintenir dans le temps leurs contrôles de sécurité, leurs processus de surveillance et leur préparation aux audits, tout en répondant aux exigences continues des contrats fédéraux.
Les enseignements tirés d’implémentations concrètes
Les projets réels montrent que le passage aux normes de sécurité fédérales exige bien plus que de simples check-lists informatiques. Voici les enseignements les plus importants tirés d’audits CMMC réels :
Construire une culture de la sécurité
La conformité ne peut pas être un projet informatique ponctuel. Les collaborateurs doivent appliquer des méthodes de travail sécurisées au quotidien. Les équipes doivent insister sur la discipline opérationnelle : la technologie reste inefficace tant qu’elle n’est pas traduite en processus quotidiens reproductibles.
Faire correspondre la documentation à la réalité
S’appuyer sur des modèles de politiques génériques provoque fréquemment des échecs à l’évaluation. Les auditeurs exigent la preuve que vos règles écrites correspondent exactement aux paramètres de vos systèmes. Kaseya souligne que recourir à l’automatisation de la conformité pour générer une documentation exacte est essentiel pour prouver la configuration réelle de vos systèmes.
Mettre en œuvre une surveillance continue
La surveillance continue aide les entreprises à détecter plus rapidement les modifications non autorisées et les problèmes de sécurité. Au-delà de la collecte des journaux, les entreprises doivent analyser activement les données de surveillance et les événements de sécurité.
Ce pilotage permanent fournit des preuves historiques attestant du fonctionnement des contrôles de sécurité entre deux évaluations formelles.
Définir les responsabilités partagées
Des périmètres clairs évitent des failles de sécurité critiques. Une matrice de responsabilité partagée très détaillée constitue une « exigence non négociable » lors des audits. Les entreprises doivent définir précisément quelles tâches relèvent des équipes internes et lesquelles incombent aux partenaires informatiques, car la responsabilité finale reste celle du sous-traitant.
Anticiper pour réduire les frictions
Une préparation précoce réduit fortement les frictions lors de l’évaluation. Faire appel tôt à des partenaires informatiques permet d’identifier avec précision où résident les données sensibles. Les équipes internes peuvent ainsi repérer et corriger les vulnérabilités du réseau avant le début de l’audit formel.
Sécurisez vos contrats de défense avec un accompagnement MSP pour le CMMC niveau 2
L’expérience du terrain le prouve : réussir un audit fédéral exige une discipline structurée et quotidienne, et non des projets informatiques isolés. En intégrant un accompagnement MSP expert pour le CMMC niveau 2, les sous-traitants alignent leurs services, appliquent une surveillance continue et maintiennent la responsabilité permanente nécessaire pour atteindre et conserver la conformité.
Sujets connexes :
- Qu’est-ce que le CMMC ? Un aperçu pour débutants
- CMMC 2.0 : la certification CMMC expliquée aux MSP
- Le CMMC n’est pas ce que la plupart des MSP imaginent
- Comment repérer une opportunité CMMC : questions de découverte et mots-clés d’alerte
- Comment préparer vos clients à un audit de conformité surprise (HIPAA, CMMC, SOC 2)