Häufige Herausforderungen beim Patching von Drittanbietern
Problem | So löst es NinjaOne |
Drittanbieter-Anwendungen wie Adobe Reader, Chrome und Java werden nach ihrem eigenen Zeitplan aktualisiert, wodurch zwischen den Patch-Zyklen des Betriebssystems Schwachstellen bestehen bleiben. | NinjaOne durchsucht verwaltete Endpunkte nach veralteter Drittanbieter-Software und installiert Hersteller-Updates automatisiert anhand von Patch-Richtlinien. |
Die manuelle Nachverfolgung und Aktualisierung zahlreicher Drittanbieter-Anwendungen kostet Techniker:innen viel Zeit. | Standardgenehmigungen erlauben automatisiert kritische Updates für von NinjaOne unterstützte Drittanbieter-Anwendungen, sodass routinemäßige Patches ohne manuelle Überprüfung bereitgestellt werden. |
Drittanbieter-Updates, die während der Geschäftszeiten installiert werden, führen zu Störungen der Endbenutzer-Produktivität und erzwingen ungeplante Neustarts. | Admins legen Zeitpläne für Scans und Bereitstellungen fest, damit Drittanbieter-Patches innerhalb der genehmigten Wartungsfenster installiert werden. |
Die IT-Abteilung verfügt über keinen einheitlichen Überblick darüber, welche Drittanbieter-Anwendungen in der gesamten Infrastruktur auf dem neuesten Stand sind. | Das Dashboard liefert Berichte zum Status von Drittanbieter-Patches sowie zur Compliance auf sämtlichen verwalteten Endpunkten. |
Was wird durch Patching von Drittanbietern verbessert?
Bekannte Schwachstellen von Drittanbietern werden schneller behoben, da Updates automatisiert bereitgestellt werden, anstatt auf manuelle Maßnahmen warten zu müssen.
Die Endbenutzer-Produktivität wird seltener gestört, da Updates von Drittanbietern und Neustarts innerhalb der geplanten Wartungsfenster durchgeführt werden.
Techniker:innen müssen weniger Zeit damit verbringen, Anwendungsupdates auf verschiedenen Geräten nachzuverfolgen, da Genehmigungen und Bereitstellung richtliniengesteuert ablaufen.
Die Vorbereitung auf Audits erfolgt schneller, da die Patch-Aktivitäten von Drittanbietern auf sämtlichen verwalteten Endpunkten erfasst werden.
Die IT-Abteilung erhält einen Überblick über die Einhaltung der Patch-Compliance von Drittanbietern für sämtliche Geräte, anstatt die Anwendungen auf jedem Gerät einzeln zu überprüfen.
Patch-Management von Drittanbietern ist jetzt bequemer und effizienter als je zuvor

Automatisiertes Patching von Drittanbietern
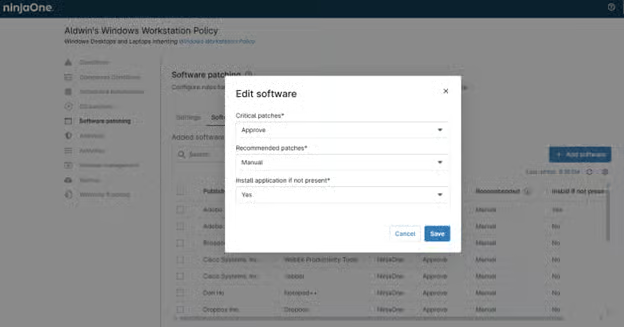
NinjaOne durchsucht verwaltete Endpunkte nach unterstützten Drittanbieter-Anwendungen und installiert genehmigte Hersteller-Updates gemäß den Patch-Richtlinien. Die Automatisierung deckt gängige Anwendungen wie Adobe Reader, Chrome und Java ab, ohne dass separate Paketierungsabläufe erforderlich sind.

Richtlinienbasierte Genehmigungen
Admins können Drittanbieter-Updates je nach Richtlinie genehmigen, zurückstellen oder ablehnen. Mit Standardgenehmigungen können relevante kritische Updates für von NinjaOne unterstützter Software automatisiert genehmigt werden, während andere Updates weiterhin manuell verwaltet werden.

Planmäßige Scans und Bereitstellung
Die Teams legen fest, wann NinjaOne nach Drittanbieter-Updates sucht und diese installiert. Durch die Planung werden Updates und Neustarts auf die genehmigten Wartungszeiten beschränkt, wodurch Produktivitätsstörungen während der Geschäftszeiten minimiert werden.

Plattformübergreifende Abdeckung
Das Patch-Management von Drittanbieter-Software läuft auf Windows- und macOS-Endpunkten. Jede Plattform wird über Patch-Richtlinien von derselben Konsole aus konfiguriert und überwacht.

Berichterstellung zu Patch-Status und Compliance
NinjaOne erfasst den Drittanbieter-Patch-Status von verwalteten Endpunkten und meldet diesen zentralisiert. Die Teams erkennen veraltete Anwendungen und dokumentieren den Patch-Verlauf für Sicherheitsüberprüfungen und Audits.
So setzen Unternehmen Drittanbieter-Patching ein
Behebung von Drittanbieter-Schwachstellen auf Remote-Endpunkten
Unternehmen mit Beschäftigten im Homeoffice aktualisieren Drittanbieter-Anwendungen über das Internet, ohne dass ein VPN erforderlich ist. Admins überprüfen den Update-Status von externen und lokal installierten Geräten über dasselbe Dashboard, sodass auch Remote-Maschinen denselben Patch-Richtlinien unterliegen wie die Geräte im Büro. Der Drittanbieter-Patch-Status wird neben dem Status der Betriebssystem-Patches angezeigt, sodass kein separates Tool erforderlich ist.
Regulierte Geräte stets auditfähig halten
IT-Teams im Gesundheitswesen, im Finanzsektor und im Bildungswesen standardisieren die Versionen von Drittanbieter-Anwendungen und protokollieren sämtliche Patch-Maßnahmen. Zu Beginn eines Audits ruft das Team den Drittanbieter-Patch-Verlauf über die Konsole ab, anstatt die Nachweise für jedes Gerät einzeln zu erfassen.
Standardisierung der Patch-Verwaltung von Drittanbieter-Software bei MSP-Kunden
MSPs wenden die Patch-Richtlinien von Drittanbietern auf jeden Kunden-Tenant an und passen die Zeitpläne an die Geschäftszeiten der jeweiligen Kunden an. Techniker:innen verwalten separate Kundenumgebungen über eine einheitliche Konsole, wodurch Abweichungen bei den Anwendungsversionen innerhalb des Unternehmens reduziert werden. Jeder Kunde sorgt für eine einheitliche Basisausstattung an Drittanbietersoftware, ohne dass ein unternehmensspezifischer Paketierungsprozess erforderlich ist.
So funktioniert das Patching von Drittanbieter-Software bei NinjaOne Autonomous Patch Management
I. Drittanbieter-Patching aktivieren
Admins aktivieren das Patching von Drittanbieter-Software in einer Patch-Richtlinie für die Zielgerätegruppen.
II. Anträge und Genehmigungen auswählen
Teams wählen die von NinjaOne unterstützten Anwendungen aus, um diese zu verwalten und Genehmigungsregeln festzulegen, oder verwenden die Standardgenehmigungen für kritische Updates.
III. Scans und Bereitstellung planen
NinjaOne sucht nach veralteter Drittanbieter-Software und installiert genehmigte Updates während der festgelegten Wartungsfenster.
IV. Compliance überwachen
Das Dashboard zeigt den Drittanbieter-Patch-Status an und kennzeichnet fehlgeschlagene Installationen zur Behebung. Eine Schritt-für-Schritt-Anleitung zur Konfiguration finden Sie in der NinjaOne-Dokumentation.
Sind Sie bereit, die schwierigsten Aufgaben der IT zu vereinfachen?
Nachgewiesene Ergebnisse durch automatisiertes Patching
Die kanadische Stadt Sarnia konnte dank der automatisierten Patching-Lösung von NinjaOne die für Patches benötigte Zeit um 90 % reduzieren.
„Durch das automatisierte Patching von NinjaOne konnten wir unsere Patch-Zeit um 90 % reduzieren.“
- Shawn Southern, City of Sarnia
Quelle: Kundenbericht der Stadt Sarnia
Sehen Sie sich Drittanbieter-Patching in der Praxis an
Erfahren Sie, wie NinjaOne Autonomous Patch Management Unternehmen dabei unterstützt, Patch-Compliance in entfernten Niederlassungen zu überwachen, Patch-Richtlinien zu standardisieren und die Compliance in dezentralisierten Umgebungen sicherzustellen.
Weitere Ressourcen
Autonomes Patch-Management mit KI-Funktionen
Bewerten Sie Updates automatisiert, stellen Sie vertrauenswürdige Patches schneller bereit und sichern Sie jeden Endpunkt zuverlässig ab, ohne den laufenden Betrieb zu beeinträchtigen.

Echtzeit-Erkennung von Schwachstellen für schnellere Behebung
KI-gestützte Schwachstellen-Intelligence wird in Echtzeit bereitgestellt und umfasst auch Erkenntnisse zu Known Exploited Vulnerabilities (KEV), damit IT-Teams schneller priorisieren und Schwachstellen effizienter beheben können.
NinjaOne Patching: Software-Patch-Verwaltung für Windows-Software von Drittanbietern
Mit NinjaOne Autonomous Patch Management können Sie Patching-Richtlinien erstellen, die automatisiert nach neuen Software-Patches für Ihre Microsoft Windows-Endpunkte suchen und diese installieren.
Patching von Drittanbietern: FAQs
Was ist das Patch-Management für Drittanbieter von NinjaOne?
Es handelt sich um eine Funktion innerhalb von NinjaOne Autonomous Patch Management, die verwaltete Endpunkte auf veraltete Drittanbieter-Anwendungen überprüft und genehmigte Hersteller-Updates gemäß den in den Agent-Richtlinien festgelegten Einstellungen installiert. IT-Teams verwalten die Erfassung, Genehmigung, Planung und Bereitstellung von Drittanbieter-Patches für Endpunkte über eine einheitliche Konsole.
Welche Drittanbieter-Anwendungen kann NinjaOne patchen?
NinjaOne stellt Patches für eine Reihe unterstützter Drittanbieter-Anwendungen bereit, darunter gängige Programme wie Adobe Reader, Chrome und Java. Admins wählen auf der Registerkarte „Software-Patching“ in jeder Agent-Richtlinie aus, welche Anwendungen verwaltet werden sollen. Wählen Sie „Software hinzufügen“, um die Softwarebibliothek zu öffnen und den vollständigen Katalog anzuzeigen.
Stellt NinjaOne Patches für Drittanbieter-Software sowohl unter Windows als auch unter macOS bereit?
Ja. Das Patch-Management für Drittanbieter-Software ist für Windows- und macOS-Endpunkte verfügbar, wobei jede Plattform über Agent-Richtlinien konfiguriert und überwacht wird. Der Umfang hängt von den für das jeweilige Betriebssystem unterstützten Anwendungen ab.
Kann NinjaOne kritische Drittanbieter-Updates automatisiert genehmigen?
Ja. Sobald die Einstellungen für das Patching von Drittanbieter-Software und deren Genehmigung aktiviert sind, genehmigt NinjaOne kritische Updates standardmäßig, während empfohlene Updates einer manuellen Genehmigung bedürfen. Admins können die Genehmigungsaktion für jede Aktualisierungskategorie zu „Genehmigen“, „Manuell“ oder „Ablehnen“ ändern.
Wie kann ich das Patching für Drittanbieter-Anwendungen in NinjaOne automatisieren?
Aktivieren Sie in einer Agentenrichtlinie Drittanbieter-Patching und wählen Sie anschließend aus, welche Anwendungen verwaltet werden sollen. Die Richtlinie legt die Genehmigungsregeln sowie den Scan- und Bereitstellungszeitplan fest, die für alle ausgewählten Anwendungen gelten. Sobald die Richtlinie einer Gerätegruppe zugewiesen wurde, wird sie automatisiert ausgeführt, und routinemäßige Aktualisierungen werden planmäßig ohne manuelle Schritte bereitgestellt.
Inwiefern hängt das Patching von Drittanbieter-Software mit NinjaOne Autonomous Patch Management zusammen?
Das Patching von Drittanbieter-Software ist eine Funktion von NinjaOne Autonomous Patch Management, das auch Updates für Betriebssysteme und Microsoft-Anwendungen verwaltet. Die gleichen Richtlinien und Zeitpläne sowie dasselbe Dashboard gelten sowohl für Betriebssystem- als auch für Drittanbieter-Patches.