Schlüsselpunkte
- Große Unternehmen lagern das Schwachstellen-Scanning an MSPs und MSSPs aus, um den operativen Aufwand für die Verwaltung komplexer, verteilter IT-Umgebungen zu senken.
- Ein skalierbarer Service für Schwachstellen-Scanning setzt voraus, dass der Leistungsumfang definiert, die Einarbeitung der Kund:innen standardisiert und wiederkehrende Scan-Workflows etabliert werden.
- Funktionen wie mandantenfähige Governance, zentrale Transparenz und eine strikte Segmentierung sind für Anbieter, die mehrere Unternehmensumgebungen betreuen, entscheidend.
- Ein verlässliches VMaaS-System verbindet Werkzeuge für die Koordination der Behebung, Automatisierung, Ticketing und Compliance-Berichterstattung. Das stärkt den langfristigen Wert des Service und das Vertrauen der Kund:innen.
Große Unternehmen müssen Sicherheitslücken in immer komplexeren Umgebungen rechtzeitig erkennen. Cyberangriffe sind für Unternehmen eine dauerhafte Bedrohung. Genau daraus ergibt sich für Managed Service Provider (MSPs) und Managed Security Service Provider (MSSPs) die Chance, eine Leistung mit hohem Mehrwert anzubieten: Schwachstellen-Scanning as a Service.
In diesem Artikel sehen wir uns genauer an, warum Vulnerability Management as a Service (VMaaS) ein starkes Verkaufsargument für IT-Dienstleister ist und wie dieser Service echten Mehrwert liefert, wenn er auf einem strukturierten Framework für die Service-Erbringung statt auf punktuellen Bewertungen aufbaut.
Erfahren Sie mehr über NinjaOne Endpoint Management
Vereinheitlichen Sie die Transparenz und Kontrolle über sämtliche Geräte hinweg, um Komplexität zu reduzieren, Effizienz zu steigern und Sicherheitsstandards zu verbessern, alles über eine einheitliche Benutzeroberfläche.
Mehr erfahren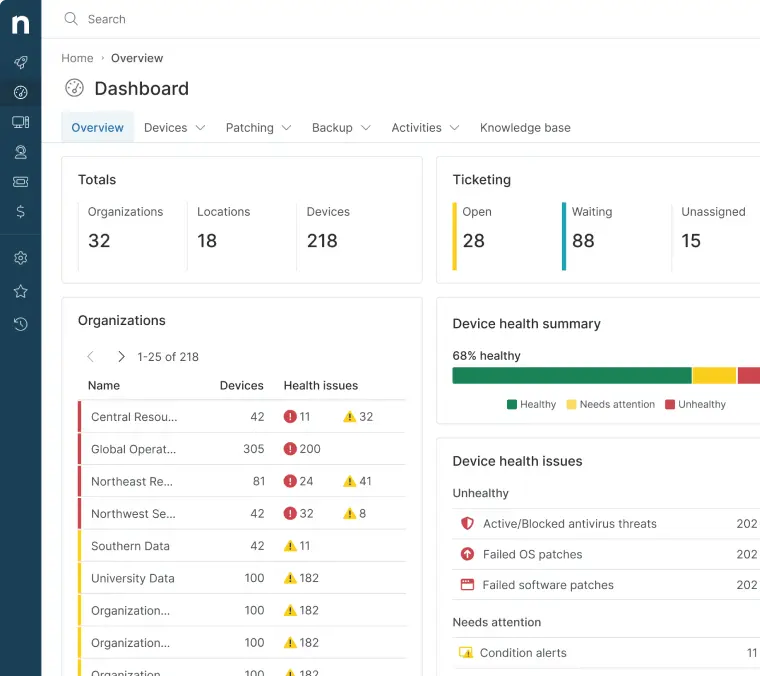
Darum lagern große Unternehmen das Schwachstellen-Scanning aus
Schwachstellen-Scanning kann operativ sehr aufwendig sein, besonders in IT-Umgebungen auf Unternehmensniveau. Eine komplexe IT-Infrastruktur umfasst häufig:
- Hybride Infrastruktur aus On-Premises, Remote und Cloud
- Remote und verteilte Endpunkte
- Software-as-a-Service-Anwendungen und Integrationen von Drittanbietern
- Standortübergreifende Abläufe und geschäftskritische Systeme
Angesichts dieser verschachtelten Setups ist es für Unternehmen naheliegend, das Schwachstellen-Scanning an einen externen Anbieter auszulagern. So lassen sich Lücken schließen, denn der Anbieter liefert dediziertes Fachwissen, strukturierte Workflows und dauerhafte Transparenz, ohne dass die Kund:innen diese Kompetenz selbst aufbauen müssen.
Einen Service für Schwachstellen-Scanning aufbauen
Eine VMaaS-Plattform wird nach einem strukturierten Ansatz aufgebaut, damit sie Bedrohungen wirksam vorbeugt und abwehrt. Das gehört in der Regel dazu:
Den Leistungsumfang definieren
Der Aufbau eines Service für Schwachstellen-Scanning beginnt damit, die Abdeckung festzulegen. Das verhindert Lücken im Leistungsumfang und sorgt für realistische Erwartungen. Außerdem lässt sich der Service so leichter kalkulieren und erweitern, wenn sich die Kundenumgebungen verändern. Von Anbietern wird erwartet, dass sie Transparenz schaffen über:
- Endpunkte und Workstations
- Server und Netzwerkgeräte vor Ort
- Cloud-Infrastruktur und gehostete Workloads
- Aus dem Internet erreichbare Assets und Webanwendungen
- Abhängigkeiten von Drittanbieter-Software
- Geschäftskritische Systeme mit erhöhtem Risiko
Die Einarbeitung der Kund:innen standardisieren
Anbieter müssen bei der Einarbeitung konsistent vorgehen, um Fehler bei der Einrichtung zu reduzieren und das Vertrauen der Kund:innen zu stärken. Das schafft eine solide Grundlage für die langfristige Skalierung des Service. Jedes neue Projekt sollte denselben Schritten folgen:
- Asset-Erkennung und erste Inventarisierung
- Scan-Autorisierung und Einrichtung der Zugriffe auf die Umgebung
- Segmentierung der Umgebung und Risikokategorisierung
- Einigung auf Berichtsformate und Ansprechpartner:innen für die Eskalation
Wiederkehrende Scan-Workflows etablieren
Dauerhafte Transparenz in Unternehmens-IT-Umgebungen erfordert einen wiederkehrenden Workflow, nicht nur regelmäßige Bewertungen. Dazu gehören:
- Kontinuierliche und geplante Scan-Rhythmen
- Validierung der Endpunkte und Prüfung der Abdeckung
- Erneute Bewertung von Schwachstellen nach der Behebung
- Berichterstattung im Einklang mit den vereinbarten Lieferterminen
- Nachverfolgung des Behebungsstatus zwischen den Zyklen
Mandantenübergreifende Schwachstellen-Transparenz im Betrieb umsetzen
Anbieter, die Unternehmens-IT-Umgebungen betreuen, brauchen eine zentrale Kontrolle, ohne die Trennung der Kund:innen aufzugeben. Dafür braucht es eine durchdachte Architektur, sowohl auf operativer als auch auf Plattform-Ebene. So setzen Sie mandantenübergreifende Schwachstellen-Transparenz im Betrieb um:
Sicherheitstransparenz zentralisieren
Eine „einheitliche Benutzeroberfläche“ für den Blick auf alle Kundenumgebungen ermöglicht es Anbietern, einen wachsenden Kundenstamm zu betreuen, ohne die operative Kontrolle zu verlieren. Nachverfolgt werden dabei:
- Schweregrad von Schwachstellen über alle Konten hinweg
- Risiko und Abdeckungsstatus der Endpunkte
- Fortschritt der Behebung pro Kundin oder Kunde
- Compliance-Status und Risikoübersichten
Mandantentrennung aufrechterhalten
Um eine strikte Trennung der Kund:innen in einer mandantenfähigen Service-Erbringung wirksam durchzusetzen, brauchen Anbieter:
- Datenisolierung zwischen den Kundenumgebungen
- Rollenbasierten Zugriff für Mitarbeitende des Anbieters und Benutzer:innen auf Kundenseite
- Segmentierte Dashboards mit kundenspezifischen Ansichten
- Mandantenspezifische Nachverfolgung der Behebung samt klarer Verantwortlichkeiten
Berichterstattungsanforderungen von Unternehmen erfüllen
Große Kund:innen verlangen eine detaillierte Berichterstattung, die ihren internen Governance-Anforderungen und ihren Erwartungen gerecht wird. So fällt es Stakeholdern und Prüfer:innen leichter, auf Basis der Daten im Bericht zu handeln. Anbieter sollten Folgendes liefern können:
- Zusammenfassungen für die Geschäftsleitung mit Einordnung der geschäftlichen Risiken
- Compliance-konforme Berichte für Frameworks wie PCI DSS, HIPAA oder ISO 27001
- Nachverfolgung des Behebungsfortschritts über die Zeit
- Dokumentation der SLA-Erfüllung
Die Behebung von Schwachstellen koordinieren
Ein klar definierter Weg zur Behebung macht die Übergabe der Scan-Ergebnisse deutlich wertvoller. Anbieter, die Erkennung und Lösung verbinden, bieten großen Kund:innen einen belastbaren Ansatz für das Schwachstellen-Scanning.
Scanning und Patch-Betrieb aufeinander abstimmen
Auf die Erkennung einer Schwachstelle sollte die Patch-Bereitstellung folgen. Anbieter sollten Folgendes koordinieren:
- Übergaben zwischen erkannten Schwachstellen und Aufgaben zur Behebung
- Nachverfolgung der Patch-Bereitstellung je Endpunkt
- Validierungs-Scans zur Bestätigung der Behebung
- Compliance-Berichterstattung mit Bezug zu den Ergebnissen der Behebung
Eskalations- und SLA-Workflows definieren
Schwachstellen sind unterschiedlich dringend. Strukturierte Eskalations-Workflows sollten deshalb Folgendes festlegen:
- Klassifizierung der Schweregrade und Auslöser für eine Eskalation
- Fristen für die Behebung je nach Schweregrad
- Umgang mit Ausnahmen und Verfahren zur Risikoakzeptanz
- Zuständigkeit und Verantwortung in jeder Phase
Kontinuierliche Validierung sicherstellen
Eine kontinuierliche Validierung stärkt die Verbindlichkeit und das Vertrauen der Kund:innen, denn Folge-Scans prüfen, ob:
- Patches erfolgreich bereitgestellt wurden
- Das Risiko messbar gesunken ist
- Endpunkte die Compliance-Baselines erfüllen
Diese Faktoren sollten bestätigen, ob eine Schwachstelle tatsächlich verschwunden oder endgültig behoben ist.
Darauf sollten Anbieter bei Schwachstellen-Plattformen achten
Bei der Wahl einer VMaaS-Plattform spielt die operative Skalierbarkeit eine große Rolle. Diese Funktionen sollten Sie berücksichtigen:
Mandantenübergreifende Transparenz
Eine gute VMaaS-Plattform sollte Werkzeuge und Funktionen wie kundenübergreifende Dashboards, Mandantensegmentierung und eine zentrale Verwaltung bieten, ohne dass für jede Kundin oder jeden Kunden ein separater Login nötig ist.
Automatisierung
Automatisierung hat Fehler reduziert, für die manuelle Workflows anfällig sind. Sie hilft außerdem bei:
- Kontinuierlichem und geplantem Scanning
- Automatisierter Risikopriorisierung und Alarmierung
- Erstellung und Verteilung von Berichten
- Workflow-Auslösern, die mit Aufgaben zur Behebung verknüpft sind
Transparenz in Cloud- und Hybrid-Umgebungen
Moderne IT-Umgebungen haben ihren Betrieb auf Cloud-Plattformen und -Services verlagert. Diese Entwicklung führt zu Unternehmens-IT-Infrastrukturen, die sich über mehrere Cloud-Anbieter, hybride Infrastruktur und verteilte Anwendungen erstrecken. Eine infrage kommende VMaaS-Plattform sollte all das nativ abdecken, ohne dass für jede Umgebung ein eigenes Tool nötig ist.
Koordination der Behebung
Unternehmen sollten VMaaS-Plattformen bevorzugen, die Patch-Management- und Ticketing-Lösungen effizient in ihre Workflows einbinden. Das sorgt für klare Verantwortlichkeiten, vereinfacht die Berichterstattung an Kund:innen und beschleunigt die Lösung von Problemen.
Häufige Fehler beim Schwachstellen-Scanning als Service
MSPs und MSSPs stoßen oft auf Engpässe, die auf typische Fehler zurückgehen, darunter operative und strukturelle Versäumnisse. Hier einige davon:
Schwachstellen-Scanning als einmaliges Projekt behandeln
Eine einzelne Bewertung erfasst nur einen Snapshot vom Zustand einer Unternehmensumgebung. Das wird einer sich ständig verändernden Unternehmensumgebung nicht gerecht, in der jederzeit neue Schwachstellen auftauchen können.
Berichte ohne Hinweise zur Behebung liefern
Anbieter sollten wirksame Workflows und Maßnahmenpläne anbieten, wenn die Ergebnisse auf Probleme in der Umgebung hinweisen.
Fragmentierte Berichts-Workflows beibehalten
Eine fragmentierte Berichterstattung kann zu widersprüchlichen Daten führen. Das stiftet Verwirrung und erschwert es, den Wert des Service zu belegen oder Compliance-Anforderungen zu erfüllen.
Schwachstellen im Betrieb nicht priorisieren
Neben den Schweregrad-Werten braucht es Kontext, um das tatsächliche Geschäftsrisiko abzubilden. Wer Scan-Häufigkeit und Umfang nicht auf das individuelle Risikoprofil jeder Kundin und jedes Kunden zuschneidet, verteilt Ressourcen ineffizient und übersieht die kritischsten Bedrohungen in Echtzeit.
Die Segmentierung der Kund:innen vernachlässigen
Von VMaaS-Anbietern wird erwartet, dass sie eine strikte Mandantenisolierung durchsetzen, um operative Fehler zu vermeiden und riskante Datenoffenlegung sowie einen Vertrauensverlust bei den Kund:innen zu verhindern.
Services für Schwachstellen-Scanning skalieren
Die Skalierung eines Service für Schwachstellen-Scanning erfordert operative Reife in jeder Phase der Erbringung. Anbieter sollten investieren in:
- Zentrale Governance-Frameworks, die für alle Kund:innen einheitlich gelten
- Automatisierung über Scanning-, Berichts- und Behebungs-Workflows hinweg
- Dokumentierte Verfahren für Einarbeitung, Eskalation und Ausnahmen
- Regelmäßige Service-Reviews, um Fortschritte zu verfolgen und den Umfang anzupassen
Diese Strukturen senken den Aufwand pro Kundin und Kunde, der das Wachstum des Service sonst begrenzen würde.
Starten Sie eine kostenlose Testversion der auf G2 führenden Endpunkt-Management-Software
Keine Kreditkarte erforderlich. Voller Zugriff auf sämtliche Funktionen.
Fazit
Wer Unternehmen mit Umgebungen auf Enterprise-Niveau Schwachstellen-Scanning as a Service (VMaaS) anbietet, braucht ein Framework für die Service-Erbringung, das dauerhafte Transparenz, eine strukturierte Behebung, mandantenfähige Governance und skalierbare Abläufe trägt. Anbieter sollten dauerhafte Transparenz, mandantenfähige Governance, Integrationen für die Behebung, Automatisierungswerkzeuge und operative Reife mitbringen.
Verwandte Themen: