Schlüsselpunkte
- CIDR (Classless Inter-Domain Routing) ersetzt das starre klassenbasierte IP-Adressierungssystem (Klassen A, B, C) durch Subnetzmasken variabler Länge (VLSM). So lassen sich IP-Adressen präzise und bedarfsgerecht vergeben, ohne Adressraum zu verschwenden.
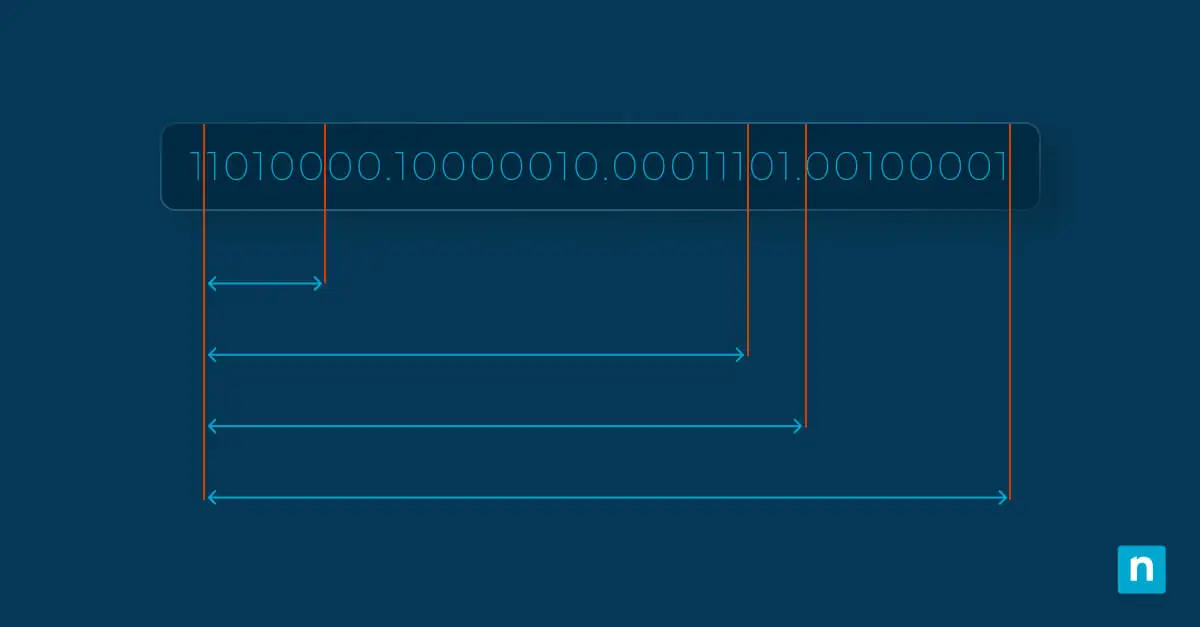
- Die CIDR-Notation (z. B. 192.168.1.0/24) gibt die Länge des Netzwerkpräfixes an und ermöglicht flexibles Subnetting, Routenaggregation und Routing nach dem Longest-Prefix-Match-Prinzip. Das verkleinert die Routing-Tabellen und verbessert die Netzwerkleistung.
- Die wichtigsten Vorteile von CIDR gegenüber klassenbasiertem Routing: kleinere Routing-Tabellen durch Supernetting, sparsamer Umgang mit IPv4-Adressen, Kompatibilität mit NAT/PAT sowie Skalierbarkeit für Cloud-, IoT- und IPv6-Umgebungen.
- Best Practices für die CIDR-Implementierung: den tatsächlichen Geräte- und Traffic-Bedarf analysieren, bevor Subnetze vergeben werden, Reservekapazität für Wachstum einplanen, Routing-Tabellen regelmäßig prüfen und Netzwerkteams in den CIDR-Prinzipien schulen, damit die Verwaltung konsistent und effizient bleibt.
Anfang der 1990er-Jahre, als die digitale Welt kurz vor einer explosionsartigen Expansion stand, geriet die Grundstruktur des Internets an eine kritische Grenze: Das klassenbasierte IP-Adressierungssystem brach unter seiner eigenen Starrheit und Ineffizienz zusammen. Fest an die Klassen A, B und C gebunden, verschwendete dieses System wertvollen IP-Adressraum und ließ das wachsende Netz nach Luft schnappen, während die verfügbaren IP-Adressen rasant zur Neige gingen. Die immer größer werdenden Routing-Tabellen, aufgebläht durch diese veraltete Struktur, machten die Netzwerkverwaltung zur Herkulesaufgabe.
1993 kam Classless Inter-Domain Routing (CIDR) ins Spiel, ein Paradigmenwechsel, der die Vergabe von IP-Adressen und das Routing von Grund auf neu definierte. Mit seinen bahnbrechenden Subnetzmasken variabler Länge trat CIDR als Vorbild an Effizienz auf den Plan. Es veränderte die Nutzung von IP-Adressen grundlegend, schöpfte jedes Bit des digitalen Spektrums aus und vereinfachte die zuvor schwerfälligen Routing-Tabellen.
Dieser mutige Schritt entschärfte nicht nur die Knappheit an IP-Adressen, sondern straffte auch den gesamten Routing-Prozess. Damit begann eine neue Ära der Netzwerkverwaltung, die den Weg für das rasante Wachstum des Internets ebnete.
Was ist CIDR?
CIDR ist ein System zur Vergabe von IP-Adressen und zur Verwaltung des IP-Routings. Es bricht mit dem traditionellen klassenbasierten IP-Adressierungssystem, das den IP-Adressraum in feste Blöcke nach Klassen (A, B und C) aufteilte. CIDR verfolgt einen flexibleren und effizienteren Ansatz und nutzt Subnetzmasken variabler Länge (VLSM) für die Adressvergabe. Damit lässt sich IP-Adressraum präzise und passend zu den konkreten Anforderungen eines Netzwerks zuweisen, statt sich an die starren Vorgaben vordefinierter Klassen zu halten.
Die Bedeutung von CIDR für moderne Netzwerke ist unbestreitbar. Es spielt eine zentrale Rolle bei der optimalen Nutzung von IP-Adressen, was angesichts der begrenzten Zahl verfügbarer IPv4-Adressen entscheidend ist. CIDR erlaubt es, den IP-Adressraum in unterschiedlich große Subnetze aufzuteilen, und sorgt so für einen effizienteren und bedachteren Umgang mit dem Adressraum. Diese Effizienz ist besonders wichtig, um den IPv4-Adresspool zu schonen und seine Lebensdauer zu verlängern.
CIDR wirkt sich aber nicht nur auf die Adressvergabe aus, sondern auch erheblich auf das Routing. Mehrere Routen lassen sich zu einem einzigen CIDR-Block zusammenfassen, wodurch die Zahl der Einträge in den Routing-Tabellen sinkt. Diese Reduzierung ist entscheidend für Effizienz und Leistung des Routings. Durch vereinfachte Routing-Tabellen verbessert CIDR nicht nur Tempo und Genauigkeit von Routing-Entscheidungen, sondern verringert auch die Gesamtkomplexität der Netzwerkverwaltung.
Die Einführung von CIDR war ein Wendepunkt für Netzwerke, denn sie lieferte eine skalierbare und effiziente Antwort auf die Probleme knapper IP-Adressen und ineffizienten Routings. Angesichts wachsender Netzwerke und des anhaltenden Bedarfs an effizienter IP-Verwaltung ist CIDR nach wie vor von größter Bedeutung.
So funktioniert CIDR
Mit CIDR hielten flexibles Subnetting, effiziente Routenaggregation und Routing nach dem Longest-Prefix-Match-Prinzip Einzug in die IP-Netzwerkverwaltung, ein bedeutender Fortschritt. Diese Mechanismen ermöglichen eine effizientere Nutzung von IP-Adressen, kleinere Routing-Tabellen und präzisere Routing-Entscheidungen.
Sowohl in LANs als auch in NAT-basierten Umgebungen bedeuten Flexibilität und Effizienz von CIDR einen deutlichen Fortschritt gegenüber den Grenzen des klassenbasierten Routings. Das zeigt, welche Schlüsselrolle CIDR in moderner Netzwerkinfrastruktur spielt.
Flexibles Subnetting in LANs
- CIDR im Vergleich zu klassenbasiertem Routing: Anders als klassenbasiertes Routing, das feste Subnetzgrößen anhand der Adressklassen vorgab, erlaubt CIDR Subnetzmasken variabler Länge. Diese Flexibilität ermöglicht eine präzise Netzwerksegmentierung in LANs.
Beispiel: In einem LAN lässt sich ein CIDR-Block wie 192.168.1.0/24 effizient in kleinere Subnetze wie 192.168.1.0/25 oder 192.168.1.128/26 aufteilen. So richtet sich die Adressvergabe nach dem tatsächlichen Bedarf der einzelnen Abteilungen.
Aggregation von IP-Adressen
- Grenzen des klassenbasierten Routings: Klassenbasiertes Routing benötigte für jedes Netzwerk einen eigenen Eintrag in der Routing-Tabelle, was zu sehr umfangreichen Tabellen führte.
- Verbesserung durch CIDR: CIDR fasst mehrere Netzwerke zu einem einzigen Eintrag zusammen und verkleinert so die Routing-Tabellen.
Beispiel: Die Netzwerke 150.100.0.0/16 und 150.101.0.0/16 lassen sich mit CIDR zu einem einzigen Eintrag 150.100.0.0/15 zusammenfassen.
Routing nach dem Longest-Prefix-Match-Prinzip
- Ansatz des klassenbasierten Routings: Klassenbasiertem Routing fehlte die Granularität bei Routing-Entscheidungen, da es direkt anhand von Klassengrenzen abglich.
- Ansatz von CIDR: CIDR nutzt das Longest-Prefix-Match-Prinzip: Der Router wählt die Route mit dem längsten übereinstimmenden Subnetzpräfix.
Beispiel: Für ein Paket an die Adresse 192.168.1.50 stehen Routen zu 192.168.1.0/24 und 192.168.1.0/26 zur Verfügung. CIDR wählt die /26-Route, weil sie die genauere Übereinstimmung liefert.
CIDR in NAT-basierten Firewalls und Routern
- Einsatz bei NAT: Die Flexibilität von CIDR steigert die Effizienz von NAT (Network Address Translation): Eine einzige öffentliche IP-Adresse kann einen ganzen Bereich privater IP-Adressen vertreten.
Beispiel: Ein Router kann per NAT einen privaten CIDR-Block wie 192.168.1.0/24 auf eine einzige öffentliche IP-Adresse übersetzen und so interne und externe Adressen effizient verwalten.
- Zusammenspiel mit PAT: In Kombination mit Port Address Translation (PAT) können sich mehrere interne Geräte eine einzige öffentliche IP-Adresse teilen, wobei unterschiedliche Portnummern die internen Hosts voneinander unterscheiden.
Beispiel: Mehrere Geräte in einem 192.168.1.0/24-Netzwerk greifen über eine einzige öffentliche IP-Adresse auf das Internet zu. Der Router verwaltet die Verbindungen dabei über unterschiedliche Ports je internem Gerät.
Die wichtigsten Vorteile von CIDR
Um die Vorteile von CIDR gegenüber klassenbasiertem Routing besser einordnen zu können, hier eine direkte Gegenüberstellung:
| Merkmal | Klassenbasiertes Routing | CIDR (Classless Inter-Domain Routing) |
| Effizienz der IP-Adressvergabe | Feste IP-Blöcke, dadurch Verschwendung. | Unterschiedlich große Subnetze, weniger verschwendete IP-Adressen. |
| Dimensionierung des Netzwerks | Nach vordefinierten Klassen, häufig ineffizient. | Nach tatsächlichem Bedarf, optimale Nutzung der IP-Adressen. |
| Flexibilität beim Subnetting | Durch starre Klassenstrukturen eingeschränkt. | Erlaubt unterschiedlich große Subnetze, passend zu vielfältigen Anforderungen. |
| Größe der Routing-Tabellen | Umfangreichere Tabellen durch separate Einträge je Klasse. | Kleinere Tabellen durch Routenaggregation. |
| Routing-Prozess | Einfach, aber weniger effizient, keine Routenaggregation. | Effizienter durch aggregierte Routen, schnellere Routing-Entscheidungen. |
| Skalierbarkeit des Netzwerks | Begrenzt, kommt bei wachsenden Anforderungen an seine Grenzen. | Deutlich besser, unterstützt Ausbau und Weiterentwicklung von Netzwerken. |
| Netzwerkverwaltung in der Praxis | Weniger flexibel, in komplexen Netzwerken problematisch. | Bietet praktische Vorteile bei der Verwaltung moderner, komplexer Netzwerke. |
Die Einführung von CIDR bedeutete einen großen Fortschritt für die Netzwerkverwaltung, weil sie die Schwächen des klassenbasierten Routings behob. Seine Vorteile bei der effizienten IP-Adressvergabe, der Flexibilität beim Subnetting, der Vereinfachung des Routings und der Skalierbarkeit von Netzwerken haben Effizienz und Wachstum moderner Netzwerke maßgeblich geprägt. Dabei geht der Nutzen von CIDR über rein technische Verbesserungen hinaus: Es bringt auch praktische Vorteile für die Netzwerkverwaltung mit sich.
Ein Blick auf die Zukunft des Netzwerkbetriebs
Die Flexibilität von CIDR kommt in zahlreichen Bereichen zum Tragen, etwa in Netzwerken für das Internet der Dinge (IoT) und in Umgebungen für Cloud-Computing. Im IoT-Umfeld ermöglicht CIDR die effiziente Vergabe von IP-Adressen an unzählige vernetzte Geräte und trägt so zum reibungslosen Betrieb von IoT-Ökosystemen bei. Im Cloud-Computing wiederum spielt CIDR eine zentrale Rolle: Es optimiert die Nutzung von IP-Adressen, senkt Kosten, erlaubt die reibungslose Verwaltung cloudbasierter Netzwerke und ermöglicht die horizontale Skalierung, die moderne Cloud-Infrastrukturen brauchen.
Effizienz, Flexibilität und Skalierbarkeit durch CIDR sind in der modernen Netzwerkwelt unverzichtbar und machen es zu einem grundlegenden Tool für Netzwerkadministrator:innen und IT-Fachkräfte. Besonders groß ist die Bedeutung von CIDR für Linux-Systemadministrator:innen, die seine Flexibilität und Effizienz häufig nutzen, um Adressvergabe und Routing in Linux-basierten Netzwerken zu optimieren.
Angesichts der weiten Verbreitung von Linux-Servern und des Open-Source-Charakters der Plattform ist die Fähigkeit von CIDR, die IP-Adressverwaltung genau auf die Anforderungen von Linux-Umgebungen zuzuschneiden, entscheidend für einen reibungslosen Netzwerkbetrieb und eine gute Ressourcennutzung.
Ein besonderer Vorteil von CIDR ist seine Kompatibilität mit der fortschreitenden Entwicklung hin zu IPv6. Während der Umstieg von IPv4 auf IPv6 weitergeht, bleiben die CIDR-Prinzipien relevant. IPv6 mit seinem riesigen Adressraum profitiert von den effizienten Zuweisungsmethoden von CIDR, sodass die mit CIDR eingeführten Best Practices auch künftig Netzwerkdesign und -verwaltung prägen.
CIDR wurde zwar unter anderem eingeführt, um die Knappheit an IPv4-Adressen zu entschärfen, doch seine Bedeutung reicht bis in die IPv6-Ära hinein. Während der Umstieg von IPv4 auf das deutlich großzügigere IPv6-Adressschema voranschreitet, liefert CIDR weiterhin einen Rahmen für eine effiziente Adressvergabe, selbst angesichts des gewaltigen IPv6-Adressraums.
Ein mit CIDR vergebenes IPv6-Subnetz kann beispielsweise das Präfix 2001:db8:1234::/48 haben und sich bei Bedarf flexibel weiter unterteilen lassen. Auch wenn der Druck durch knappe Adressen nachlässt, unterstützen Routenaggregation und flexible Vergabe per CIDR weiterhin zentrale Ziele der Netzwerkinfrastruktur, etwa effiziente Routing-Tabellen und die unternehmensinterne Kontrolle über die IP-Vergabe in IPv6-Netzwerken.
CIDR in der Praxis: Implementierung und Beispiele
CIDR in realen Netzwerkszenarien umzusetzen, erfordert ein strategisches Vorgehen bei Adressvergabe und Routing. Ein typisches Beispiel für die CIDR-Implementierung ist das Subnetting beziehungsweise die Segmentierung eines Netzwerks.
Nehmen wir ein Netzwerk mit dem IP-Adressblock 192.168.0.0/24. Mit CIDR lässt sich dieser Block je nach konkretem Bedarf in kleinere Subnetze wie 192.168.0.0/25 oder 192.168.0.128/26 aufteilen. Diese Flexibilität erlaubt es Netzwerkadministrator:innen, die Größe jedes Subnetzes auf die Anforderungen der einzelnen Netzwerkbereiche abzustimmen und den IP-Adressraum optimal zu nutzen.
Wer sich näher mit der Implementierung von CIDR befasst, sollte einige Punkte besonders im Blick behalten, damit die Integration ins Netzwerkdesign gelingt:
- Gründliche Netzwerkanalyse vor der IP-Vergabe: Zu einer gründlichen Netzwerkanalyse gehört es, Nutzungsmuster der Geräte, Spitzenzeiten im Datenverkehr und besondere Anforderungen zu verstehen, etwa statische IP-Adressen für Server oder dynamische Adressen für Client-Geräte. Nur so lassen sich Subnetze in passender Größe planen.
- Zukunftssichere, skalierbare IP-Planung: Wachstum vorauszudenken bedeutet nicht nur, mit mehr Geräten zu rechnen. Es heißt auch, mögliche Technologiewechsel einzuschätzen, etwa die Einführung von IoT-Geräten oder veränderte Anforderungen an den Fernzugriff. Bei der Adressvergabe sollten Sie Pufferbereiche für unvorhergesehenes Wachstum einplanen und auf flexible Subnetting-Strategien setzen, die sich ohne kompletten Umbau anpassen lassen.
- Subnetting-Strategie für optimale Leistung: Berücksichtigen Sie bei der Aufteilung des Netzwerks in Subnetze Faktoren wie die geografische Verteilung der Geräte, die Abteilungsstruktur und anwendungsspezifische Netzwerksegmente. Ein solches strategisches Subnetting senkt die Latenz, hält den Broadcast-Verkehr besser im Griff und erhöht die Sicherheit, indem sensible Geräte oder Abteilungen abgetrennt werden.
- Regelmäßige Prüfung und Neubewertung der Routing-Tabellen: Gehen Sie über eine reine Sichtprüfung hinaus und auditieren Sie die Routing-Tabellen regelmäßig auf Redundanzen oder überflüssig gewordene Routen. So bleibt das Routing schlank und schleichende Ineffizienzen haben keine Chance.
- Traffic-Überwachung für eine proaktive Netzwerkverwaltung: Setzen Sie fortschrittliche Tools zur Netzwerküberwachung ein, um Verkehrsmuster zu analysieren. So erkennen Sie nicht nur Engpässe, sondern auch potenzielle Sicherheitsbedrohungen, ungleich verteilte Lasten oder suboptimale Routing-Pfade. Passen Sie CIDR-Zuweisungen und Routing-Richtlinien anhand dieser Erkenntnisse an.
- Schulungen und Richtlinien für die CIDR-Verwaltung: Sorgen Sie dafür, dass Ihr Netzwerkteam die Prinzipien und Praktiken von CIDR sicher beherrscht. Entwickeln Sie klare Richtlinien für die Adressvergabe, das Anlegen von Subnetzen und Routing-Konfigurationen. Dieses Wissen im Unternehmen ist entscheidend, damit der Netzwerkbetrieb konsistent und effizient bleibt.
- Integration in die bestehende Infrastruktur: Überlegen Sie, wie sich die CIDR-Implementierung mit der vorhandenen Netzwerkinfrastruktur verträgt. Dazu gehört die Kompatibilität mit aktueller Hardware, Software und den eingesetzten Netzwerkprotokollen. Eine durchdachte Integrationsplanung hält Störungen beim Umstieg auf ein CIDR-basiertes System gering.
Wer diese Aspekte berücksichtigt, stellt sicher, dass die CIDR-Implementierung technisch sauber umgesetzt ist und zugleich zu den übergeordneten betrieblichen und strategischen Zielen des Netzwerks passt.
Behalten Sie Ihren IP-Adressraum souverän im Griff. Sehen Sie sich CIDR (Classless Inter-Domain Routing) einfach erklärt an und optimieren Sie Ihr Netzwerk.
Antworten auf die Schwächen der klassischen IP-Adressvergabe und des klassischen Routings
Mit CIDR gelang ein großer Schritt hin zu einer effizienten Nutzung des IP-Adressraums und einem einfacheren Routing. Flexibilität, Effizienz und Skalierbarkeit von CIDR sind angesichts der wachsenden und immer komplexeren globalen Netzwerkinfrastruktur von unschätzbarem Wert. Die Wirkung von CIDR reicht über technische Verbesserungen hinaus: Sie prägt auch, wie Netzwerke entworfen und verwaltet werden.
Während sich die Anforderungen an Netzwerke weiterentwickeln, bleiben die Prinzipien von CIDR die Grundlage für einen wirksamen und effizienten Netzwerkbetrieb. Die Verbreitung von CIDR steht beispielhaft für die kontinuierliche Innovation in der Netzwerkverwaltung und zeigt, wie wichtig anpassungsfähige und skalierbare Ansätze in einer stetig wachsenden digitalen Welt sind. Mit einer flexibleren und effizienteren Methode für IP-Adressvergabe und Routing hat CIDR die Netzwerkverwaltung revolutioniert und bildet weiterhin einen Grundpfeiler moderner Netzwerkpraxis.