


Belangrijkste punten
- Definitie van endpoint: een endpoint is elk device dat verbinding maakt met een netwerk en gegevens uitwisselt, waaronder desktops, laptops, tablets, mobiele devices, servers, virtuele machines en IoT-devices.
- Wat geen endpoint is: infrastructuurapparatuur zoals routers, NIC’s, switches, hubs, modems, load balancers en SAN’s geldt doorgaans niet als endpoint, omdat die als tussenschakel fungeren en niet als einddevice.
- Endpoint management: het ontdekken, monitoren, beveiligen, updaten en herstellen van endpoints binnen een organisatie om prestaties en veiligheid op peil te houden.
- Toenemende dreigingen: endpoints zijn een geliefd doelwit voor cyberaanvallen, ransomware en datalekken. Dat onderstreept de noodzaak van volledige endpointbescherming.
- Beste praktijken voor endpoint management: ontdek en beheer alle endpoints, monitor devices in realtime, houd volledig zicht via één centraal portaal, automatiseer Patching, onderhoud en uitrol en los kwetsbaarheden snel op.
- Strategieën voor eindpuntbeveiliging: zet een gelaagde verdediging op met MFA, EDR-oplossingen, proactief patchbeheer, training van medewerkers, BYOD-beleid, firewalls, anti-malware en toegang volgens het minste voorrecht.
Endpoints komen in allerlei sectoren en omgevingen voor, maar wij richten ons op endpoints binnen IT-omgevingen. Dit artikel geeft een algemeen overzicht van endpoints, hun functie en hoe u ze binnen uw organisatie beter kunt beheren en beschermen.
Wat is een endpoint?
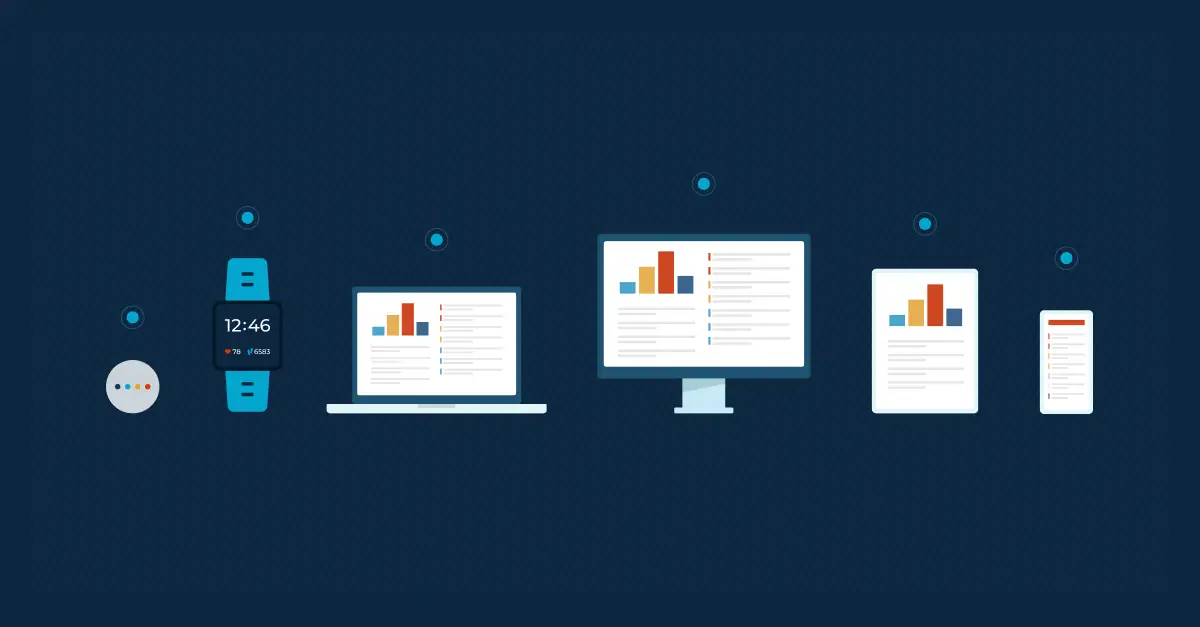
Een endpoint is elk fysiek of virtueel device dat verbinding maakt met een netwerk en gegevens uitwisselt. Endpoints vormen het uiteinde van een communicatiekanaal naar het netwerk en worden gebruikt om gegevens uit te wisselen.
Verschillende soorten endpoints zijn:
- Desktops
- Laptops
- Werkstations
- Tablets
- Mobiele devices
- Servers
- Virtuele machines
- IoT-devices
Wat is een API-endpoint?
Een API-endpoint geldt niet als een traditioneel IT-endpoint. Een API is een toegangspoort die de uitwisseling van informatie tussen twee systemen mogelijk maakt. Sommige API’s laten u zelfs verbinding maken met externe software of integraties. Zo brengen softwareoplossingen met externe integraties die koppeling meestal tot stand. Een API is een verbindingstoepassing waarmee gegevens heen en weer reizen, maar het is geen fysiek endpoint.
Hoewel API’s geen fysieke endpoints zijn, blijft het belangrijk om de nieuwste beste praktijken voor API-beveiliging te volgen, zodat uw gegevens beschermd blijven. Er is ook een videogids beschikbaar: “Wat is een API-endpoint?”.
Leer de basis van API-beheer met de uitgebreide gids van NinjaOne.
Wat is geen endpoint?
Andere veelvoorkomende IT-devices die geen endpoint zijn, zijn invoerapparatuur en infrastructuurapparatuur. Die laatste wordt rechtstreeks gebruikt voor netwerkmonitoring en bestaat uit
- een server,
- een router,
- een NIC-switch (network interface controller),
- een hub en
- een modem.
In feite geldt geen enkel tussenliggend device als “endpoint”, want het geeft alleen een gesprek tussen twee devices door. Zoals de naam al zegt, is een “endpoint” het eindpunt van de communicatie tussen devices.
Toch zijn er altijd uitzonderingen op de regel. Een router kan bijvoorbeeld wel als endpoint gelden wanneer
- gebruikers de instellingen ervan via een webinterface kunnen configureren.
- hij netwerkdiensten draait die met andere devices communiceren of
- hij deel uitmaakt van een mesh-, peer-to-peer- of VPN-netwerk met end-to-end-versleuteling.
Let wel: deze situaties zijn zeldzaam en kennen beperkingen. Het is daarom in de praktijk beter om alle routers te beschouwen als customer-premises equipment (CPE) in plaats van als endpoints.
Andere netwerkdevices die doorgaans niet als endpoint worden gezien, zijn load balancers en storage area networks.
Wat is de functie van een endpoint?
Endpoints zijn fysieke of virtuele devices waarmee gebruikers en systemen informatie via een netwerk kunnen benaderen, uitwisselen of verwerken. Zonder endpoints zouden gebruikers geen directe manier hebben om met het netwerk te communiceren of er gegevens uit op te halen. Ze brengen informatie naar en van het netwerk.
Binnen een bedrijf worden endpoints ingezet voor productiviteit en om bedrijfsprocessen actief aan te sturen of te bewerken. Deze devices zijn onmisbaar voor medewerkers om hun werk te doen en vormen meestal hun belangrijkste gereedschap. Daarom is het cruciaal om endpoints gezond en veilig te houden. Het proces dat daar speciaal voor is bedoeld, heet endpoint management.
Wat is endpoint management?
Endpoint management omvat het monitoren, herstellen en beveiligen van endpoints binnen een IT-omgeving om optimale veiligheid en prestaties te garanderen. Nu organisaties overstappen op hybride werken, cloudservices en IoT, blijven het aantal en de diversiteit van de beheerde endpoints toenemen.
Het is essentieel dat een bedrijf zicht houdt op alle endpoints die met het netwerk zijn verbonden. Een gezond endpoint draagt bij aan het welzijn en het succes van de hele IT-omgeving van een organisatie. Een ongezond en kwetsbaar endpoint kan daarentegen de toegangspoort vormen voor een reeks problemen die zich als een sneeuwbal door de rest van het bedrijf verspreiden.
Hoe werkt endpoint management?
Endpoint management kan on-premises of op afstand plaatsvinden. Cloud-based remote management is echter populairder geworden dankzij het gemak en de eenvoud. Volgens Global Growth Insights geeft “ongeveer 61% van de gebruikers de voorkeur aan cloud-based RMM-oplossingen [Monitoring en beheer op afstand] vanwege de flexibiliteit en schaalbaarheid”.
Het proces van endpoint management begint met het opsporen van alle endpoints binnen een organisatie. In NinjaOne krijgt elk endpoint een agent toegewezen. Daarmee krijgt u effectief toegang tot allerlei monitoring- en onderhoudsacties op een endpoint en kunt u die aansturen. Zodra de agent op het endpoint is geïnstalleerd, kan het verbinding maken met uw centrale portaal voor endpoint management. Vanuit dat portaal voert u monitoring- en beheertaken uit in één overzichtelijk enkel dashboard.
Het belang van eindpuntbeveiliging
De wereldwijde markt voor eindpuntbeveiliging bereikt naar verwachting 17,64 miljard dollar in 2026, met een verwachte omzet van meer dan 36 miljard dollar in 2028 en een samengestelde jaarlijkse groei (CAGR) van 8,94% tot en met 2030. Dat wordt verder bevestigd in Gartners Guide to Endpoint Security Concepts, waarin wordt benadrukt dat het beveiligen van endpoints van nature complex is en consistente verharding, Patching, configuratiebeheer en geavanceerde technologie voor endpointbescherming vereist. Bedenk maar: er zijn veel verschillende endpoints, elk met een eigen besturingssysteem en type. Het is vrijwel onmogelijk om ze allemaal goed te beveiligen.
Daar proberen cybercriminelen misbruik van te maken. Vanuit crimineel oogpunt kan een geslaagde aanval op een endpoint een IT-netwerk compromitteren en uiteindelijk meer geld opleveren. Vooral ransomware kan dienen als het gezochte toegangspunt tot een verder goed beveiligd bedrijfsnetwerk.
Nu cyberaanvallers steeds geraffineerder te werk gaan, volstaat traditionele antivirussoftware niet meer om het risico te beperken dat uw endpoints worden misbruikt. Uw bedrijf heeft een proactievere en completere aanpak van endpoint management en beveiliging nodig.
Ontdek NinjaOne Endpoint Management
Automatiseer uw endpoint management en maak uw IT nog efficiënter.
Ontdek meer.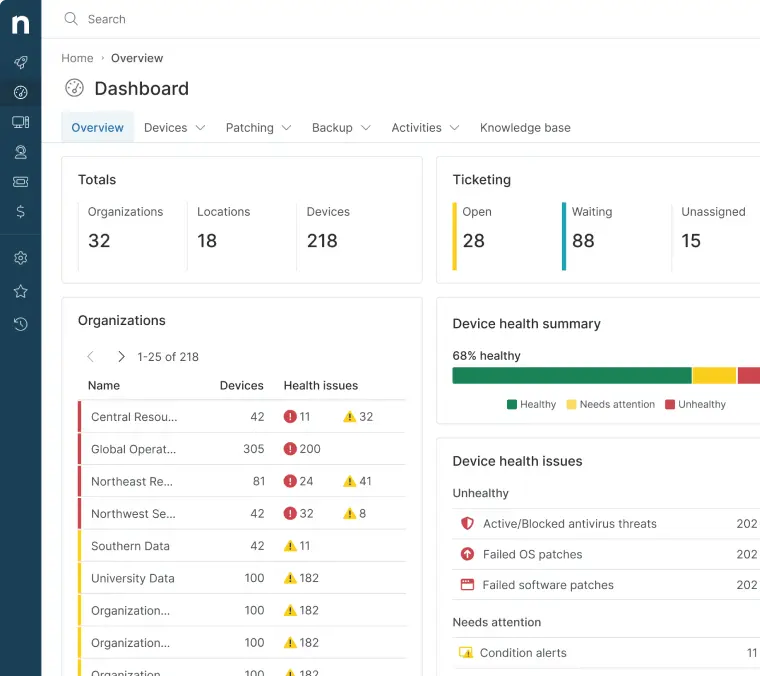
5 beste praktijken voor endpoint management
| Praktijk | Wat het inhoudt |
| Beheer alle endpoints van de organisatie | Ontdek, inventariseer en beheer alle endpoints continu om volledig zicht te houden en te zorgen dat nieuwe devices automatisch worden herkend. |
| Monitor in realtime | Houd de gezondheid, prestaties en beveiliging van endpoints continu in de gaten om problemen en mogelijke dreigingen snel te signaleren. |
| Houd volledig zicht | Gebruik een centraal beheerportaal om de status, compliance en gezondheid van alle endpoints vanaf één plek te bekijken. |
| Automatiseer waar het kan | Automatiseer routinematige IT-taken zoals patchbeheer, software-uitrol, onderhoud en beleidshandhaving om efficiënter te werken en handmatig werk te beperken. |
| Los problemen snel op | Verhelp kwetsbaarheden en endpointproblemen snel om beveiligingsrisico’s te beperken, de apparaatgezondheid te bewaken en te voorkomen dat dreigingen zich verspreiden. |
Hoe beschermt u endpoints?
Omdat endpoints gebruikers directe toegang geven tot het IT-netwerk van uw organisatie, vormen ze een beveiligingsrisico voor uw hele IT-omgeving. Als een van de endpoints in handen van een kwaadwillende valt, kan die aanvaller uw hele bedrijf ontwrichten. De Global Cybersecurity Outlook 2026 van het World Economic Forum laat zien dat organisaties te maken blijven krijgen met groeiende cyberrisico’s door AI, geopolitieke instabiliteit en steeds sterker verweven toeleveringsketens. Volgens het rapport noemt 61% van de organisaties het snel veranderende dreigingslandschap en opkomende technologie de grootste uitdaging voor hun cyberweerbaarheid, terwijl 46% kwetsbaarheden bij derden en in de toeleveringsketen als belangrijk aandachtspunt aanwijst.
Endpoints kunnen worden beschermd met eindpuntbeveiliging: via verharding van devices, het beperken van kwetsbaarheden en het beveiligen van het OS. Verdiep u dus in de concrete stappen waarmee u uw proces voor eindpuntbeveiliging kunt verbeteren.
Veelvoorkomende risico’s voor eindpuntbeveiliging
- Gebrek aan zicht. Het is belangrijk om samen te werken met een betrouwbare partij voor endpoint management, zoals NinjaOne, zodat u volledig zicht krijgt op uw hele IT-infrastructuur. Zo spoort u dreigingen zo snel mogelijk op en verhelpt u ze.
- Beperkte middelen. Endpoint management kan veel capaciteit vragen, zeker bij een groot aantal assets. Het is sterk aan te raden om te werken met een leverancier die een lichte maar betrouwbare oplossing biedt.
- Complexiteit: bij grotere IT-organisaties kan eindpuntbeveiliging een complexe aangelegenheid worden.
- Een dreigingslandschap dat steeds verandert. Elke dag zoeken cybercriminelen naar nieuwe manieren om kwetsbaarheden in uw endpoints te misbruiken.
Strategieën voor eindpuntbeveiliging
Bedrijven van elke omvang moeten een uitgebreide strategie voor eindpuntbeveiliging opstellen die aansluit op hun specifieke behoeften, doelen en IT-budget. Toch zijn er enkele kernonderdelen die u altijd moet meewegen.
- Beveiligingsmaatregelen. Denk aan anti-malwaresoftware, firewalls en inbraakdetectiesystemen. Bekijk daarnaast de voordelen van het principe van het minste voorrecht (PoLP), zodat gebruikers alleen toegang hebben tot de tools die ze voor hun werk nodig hebben.
- MFA (Multi-Factor Authentication). MFA is een eenvoudige maar uitstekende manier om de eindpuntbeveiliging te verbeteren. Het verkleint het risico op ongeautoriseerde toegang aanzienlijk en voegt een extra beschermingslaag toe aan al uw endpoints.
- EDR (Endpoint Detection and Response). EDR-oplossingen kunnen uw beveiligingsstrategie versterken. NinjaOne biedt hier een gratis gids van 26 pagina’s met alles wat u over EDR moet weten.
- Organisaties combineren steeds vaker EDR, Extended Detection and Response (XDR) en MDR (Managed Detection and Response) om breder zicht, snellere dreigingsdetectie en professionele incidentrespons te krijgen.
- Proactief patchbeheer. Door uw besturingssystemen en bedrijfsapplicaties regelmatig bij te werken, werkt u aan goede cyberhygiëne en dat leidt weer tot betere eindpuntbeveiliging.
- Regelmatige risicobeoordelingen. Daarmee brengt u zwakke plekken in uw huidige strategie en verbeterpunten in kaart.
- Helder BYOD-beleid. Steeds meer bedrijven voeren BYOD-beleid (Bring Your Own Device) en COPE-beleid (Corporate-Owned, Personally Enabled) in, waarmee medewerkers hun eigen devices voor werk mogen gebruiken. Zorg dat die devices – en daarmee uw bedrijfsgegevens – goed beveiligd zijn om een aanval te voorkomen.
- Training van medewerkers. Betrek iedereen in uw organisatie, van medewerkers op de werkvloer tot het C-level management.
Zo bouwt u een sterke strategie voor eindpuntbeveiliging
- Breng uw bedrijfsassets in kaart. U weet niet wat u niet weet. De eerste stap naar een effectieve strategie voor eindpuntbeveiliging is bepalen welke assets het waardevolst zijn en hoeveel bescherming elk ervan nodig heeft.
- Ken uw dreigingsprofiel. Bepaal welke beveiligingsoplossingen het best passen bij elke geïdentificeerde asset. (Denk daarbij aan uw budget.)
- Werk met gelaagde beveiliging. Het is sterk aan te raden om meerdere beveiligingslagen in te zetten en zo het risico op een aanval te verkleinen.
- Test en evalueer. Test en valideer uw strategie voor eindpuntbeveiliging regelmatig om zeker te weten dat uw netwerk voldoende beschermd is.
Beheer de endpoints van uw organisatie met NinjaOne
De oplossing voor Endpoint management van NinjaOne vereenvoudigt en stroomlijnt het monitoren en beheren van de endpoints in uw organisatie. De oplossing is 100% cloud-based en bundelt veel van de producten en tools van IT-teams in één oplossing.
Wanneer u er klaar voor bent, vraagt u een gratis offerte aan, meldt u zich aan voor een gratis trial van 14 dagen of bekijkt u een demo.