


In het huidige, uiterst competitieve landschap is een constante verbinding essentieel voor consumenten, partners en medewerkers. Cloud-based architectuur biedt niet alleen een remedie tegen uitvaltijd, maar helpt organisaties ook nieuwe inkomstenbronnen aan te boren. Tegenwoordig zijn de workloadvereisten van AI, applicatieontwikkeling en wereldwijde dienstverlening elk afzonderlijk de drijvende kracht achter bijna 40% van de adoptie van multi-cloud.
De kansen die cloudadoptie biedt, komen grotendeels voort uit het vermogen om veel meer rekenkracht te ontsluiten met een betrouwbaarheid die nooit eerder mogelijk was. Deze databases zijn zelfs fundamenteel geworden voor nationale infrastructuur – in sommige situaties in de praktijk kunnen mensenlevens afhangen van een uiterst betrouwbare database. Wanneer een patiënt op de spoedeisende hulp arriveert, hebben zorgverleners bijvoorbeeld onmiddellijk toegang nodig tot het medisch dossier om cruciale behandelbeslissingen te nemen. Elke vertraging bij het raadplegen van die informatie kan fatale gevolgen hebben.
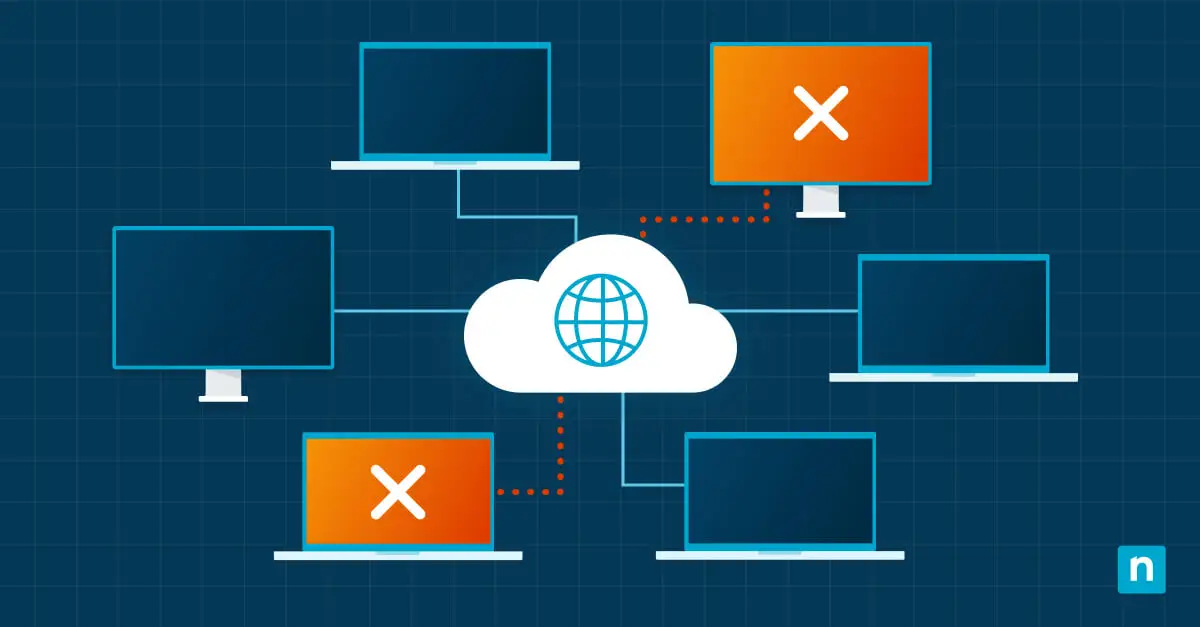
Toch is elk systeem gevoelig voor storingen. Wat de cloud onderscheidt van elke andere architectuur is het vermogen om razendsnel high-availability clusters in te zetten als reactie op een onvoorzien probleem. Dat garandeert continue prestaties en wordt aangedreven door een enorm onderschat onderdeel: de load balancer.
Wat is load balancing?
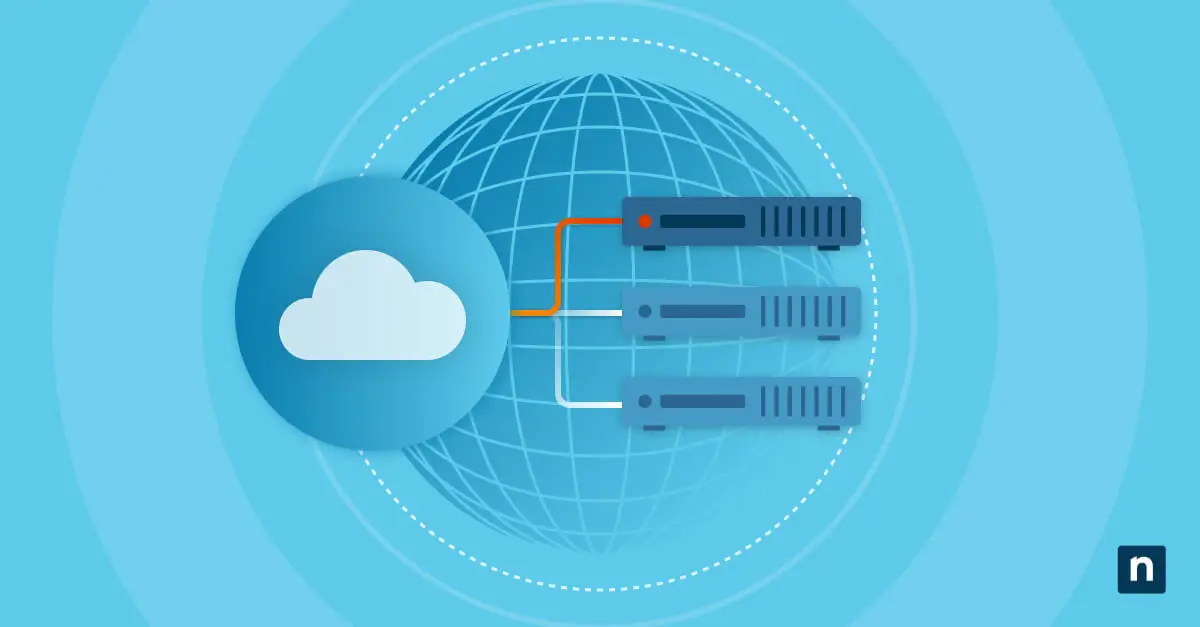
Met load balancing kunnen organisaties inkomend netwerkverkeer effectief verdelen over verschillende backendservers.
Wanneer een eindgebruiker een verzoek verstuurt om een website, applicatie of dienst te gebruiken, komt dat verzoek eerst bij een load balancer aan. Die load balancer fungeert als gateway of toegangspunt voor al het inkomende verkeer: de load balancer beoordeelt het binnenkomende verzoek, raadpleegt vervolgens een ingebouwde lijst met vooraf gedefinieerde regels en algoritmen en bepaalt welke backendserver of resource het verzoek moet afhandelen.
In een multi-tenant systeem delen meerdere afzonderlijke klanten dezelfde computerresources. Deze aanpak levert aanzienlijke kostenbesparingen op ten opzichte van het uitrollen van een aparte instance van uw applicatie voor elke klant en verlaagt bovendien de operationele last van het beheren van talloze infrastructuuronderdelen. Haperende en onderbroken aanvragen zijn echter niet het enige probleem voor onbeschermde workloads: organisaties lopen ook het risico op het zogeheten ‘noisy neighbor’-probleem.
Daarbij overspoelt één tenant het systeem met buitensporige workloads, waardoor de prestaties van het systeem achteruitgaan. Zonder load balancing zijn alle klanten afhankelijk van die ene drukbezette server – ook al zijn er andere beschikbaar.
De voordelen van load balancing
Load balancing is inmiddels zo’n vanzelfsprekend onderdeel van cloud-based infrastructuur dat er nauwelijks nog bij wordt stilgestaan. Twee grote voordelen zijn echter kostenefficiëntie en een hogere mate van beschikbaarheid van diensten.
Hogere efficiëntie
In de cloud zijn er altijd meerdere manieren om hetzelfde resultaat te bereiken: bij het bouwen van een applicatie kunt u bijvoorbeeld een API-gateway inzetten. Dat is een brug tussen client en server die de toegang tot backenddatabases, microservices en functies regelt. Dat klinkt bekend, en dat is het ook – veel kleinere ontwikkelteams kiezen voor een API-gateway als rudimentaire load balancer, omdat die zowel het aantal verzoeken als de gebruikersauthenticatie kan regelen.
Zodra een applicatie of site in gebruikersaantallen groeit en de gratis limiet van de API-gateway overschrijdt, kan deze eenvoudige architectuur echter snel uitgroeien tot onbeheersbare kosten. Neem dit uiterst gedetailleerde voorbeeld van AWS-engineers: de API Gateway van AWS kost $3,50 per 1 miljoen verzoeken en deze use case kwam gemiddeld uit op 450 verzoeken per seconde. Dat zijn 38.880.000 verzoeken per dag, oftewel ruim $4.000 per maand alleen al aan API Gateway. Load balancers worden daarentegen per uur afgerekend. Bovenop de basisprijs van $15 per uur houden Load Balancer Cost Units er rekening mee hoe hard de load balancer moet werken – inclusief nieuwe verbindingen per seconde, actieve verbindingen en verwerkte bytes. In het praktijkvoorbeeld van de eerdergenoemde auteur kwamen de 20 afzonderlijke load balancers, verdeeld over drie beschikbaarheidsregio’s, uit op in totaal $166 per maand voor AWS Load Balancing – een enorm verschil met de $4.163 per maand die aan precies dezelfde dienst via API Gateway werd uitgegeven.
Kortom: wanneer ontwikkelaars een eenvoudige manier nodig hebben om een functie via HTTPS aan te roepen, bieden load balancers precies de juiste hoeveelheid kracht – vaak voor een veel lagere prijs.
Ondersteunde schaalbaarheid
Waar sommige organisaties vertrouwen op inefficiënte vormen van dienstverlening, zitten andere in een nog lastiger parket: de on-premises nachtmerrie van een enorme toestroom van gebruikers.
Door gebruikersverzoeken over meerdere servers te verdelen, nemen de wachttijden voor gebruikers flink af. Dat verbetert op zijn beurt de algehele UX – het is een van de redenen waarom Content Delivery Networks (CDN’s) vaak een load balancing-module bevatten. Load balancers helpen niet alleen om permanente beschikbaarheid te garanderen, ze kunnen ook op intelligente wijze het applicatieverkeer voorspellen, waardoor organisaties tijd krijgen om indien nodig servers toe te voegen of aan te passen.
Statische versus dynamische load balancers
Load balancers bestaan in allerlei soorten en maten. De twee belangrijkste categorieën zijn statisch en dynamisch, en elk daarvan kent eigen manieren om gebruikersverzoeken te verdelen.
Statisch
Statische load balancers kiezen hun routeringsmethode ongeacht de toestand van de server. Dat gebeurt via drie belangrijke varianten:
IP-hash
Het IP-adres van de client wordt via een wiskundige berekening omgezet in een getal. Dat getal wordt vervolgens gekoppeld aan een specifieke server. Doordat deze methode steunt op een onveranderlijk gegeven – het IP-adres – profiteert de client van sessiepersistentie. Daarmee is het een ideale keuze voor diensten die afhankelijk zijn van specifiek opgeslagen gegevens, zoals winkelmandjes in e-commerce.
Round-robin
Waar IP-hashing uitgaat van het IP-adres van de client, maken round-robin-algoritmen gebruik van de gegevens van de aanbieder zelf. Wanneer een klant uw site opvraagt, geeft het Domain Name System (DNS) het IP-adres van uw server terug. Bij round-robin zet deze nameserver uw servercluster in alfabetische volgorde. Elke server krijgt vervolgens om de beurt een klein deel van het verkeer te verwerken.
Weighted round-robin
Weighted round-robin is een doorontwikkeling van de round-robin-methode en stelt beheerders in staat om het selectieproces te sturen. Door bepaalde servers meer of minder gewicht toe te kennen, krijgen de servers die meer verkeer aankunnen een evenredig groter aandeel.
Dynamisch
Dynamische load balancers werken met algoritmen die de serverstatus in realtime in de gaten houden. De specifieke aandachtspunten van elk algoritme laten zich als volgt indelen:
Least connection
Dit algoritme analyseert het aantal open verbindingen binnen elke beschikbare server. Uitgaande van de aanname dat elke verbinding vergelijkbare rekenkracht vraagt, stuurt deze balancer het verkeer naar de server met de lichtste workload.
Weighted least connection
De weighted least connection-aanpak is de dynamische variant van weighted round-robin en biedt beheerders de mogelijkheid om handmatig context toe te voegen in de vorm van servergewicht.
Weighted response time
Dit algoritme berekent de gemiddelde responstijd van elke server en houdt daarbij rekening met het aantal open verbindingen, de regio en de actuele vraag. Zo gaat het verkeer naar de servers met de kortste responstijd, wat de snelst mogelijke reactie voor gebruikers garandeert.
Resource-based
De verdeling van de belasting is gebaseerd op de beschikbare resources van elke server, zoals CPU en geheugen. Gespecialiseerde software op elke server (een zogeheten “agent”) bewaakt deze resources en de load balancer bevraagt die agent om onderbouwde beslissingen te nemen over de verdeling van het verkeer.
Realiseer razendsnelle netwerkverzoeken
Load balancers zijn een onmisbaar onderdeel van moderne IT-infrastructuur. Ze zorgen voor een efficiënte verdeling van netwerkverkeer en garanderen zo optimale prestaties, hoge beschikbaarheid en een naadloze UX. Door de belasting over meerdere servers te verdelen, zijn deze dynamische tools onmisbaar geworden voor organisaties die de betrouwbaarheid en schaalbaarheid van hun applicaties en diensten willen verbeteren.
Wilt u deze balanceringsmethoden in actie zien? Bekijk dan deze korte video: ‘Wat is een load balancer?’.