Belangrijkste punten
- Continu zicht op klinische en operationele technologie-assets is een kernvereiste binnen vulnerability management in de zorg.
- Volgens de Security Rule van HIPAA moeten zorgorganisaties een formeel securitymanagementproces invoeren.
- Medische apparatuur werkt onder bijzondere beperkingen die patchen lastig maken. Organisaties hebben daarom speciaal daarvoor ontwikkeld inzicht nodig en moeten compenserende maatregelen treffen wanneer herstel niet mogelijk is.
- Besluitvorming moet worden afgestemd tussen multidisciplinaire teams om tot sterke governance van kwetsbaarheden te komen.
- Organisaties moeten herstelacties prioriteren op basis van impact op de patiënt, klinisch operationeel risico, exploiteerbaarheid en compliancerisico.
Zorgorganisaties beheren enkele van de meest operationeel gevoelige omgevingen binnen de moderne bedrijfs-IT. Een beveiligingslek kan daar rechtstreeks gevolgen hebben voor de patiëntenzorg.
Naarmate aanvalsoppervlakken zich over steeds meer systemen uitbreiden, worden de gevolgen van onbeheerde kwetsbaarheden ernstiger. Deze gids legt uit hoe zorgorganisaties vulnerability management in de zorg effectief in de praktijk brengen.
Waarom de zorg een van de lastigste omgevingen is om te beveiligen
Zorgorganisaties werken in bijzonder complexe omgevingen, want anders dan in welke andere sector ook verstoren cybersecurity-beslissingen in de zorg niet alleen de workflow: ze raken direct de patiëntenzorg.
In de retail is patchen bijvoorbeeld vooral een kwestie van planning. U stelt een onderhoudsvenster in, voert de update uit en klaar is het. In de zorg ligt die afweging compleet anders. U kunt een infuuspomp niet zomaar offline halen voor een firmware-update terwijl die medicatie toedient.
Klinische systemen moeten blijven draaien omdat de patiëntenzorg ervan afhangt. Dat levert herstelbeperkingen op die in de zorg bijzonder scherp zijn en in de reguliere bedrijfs-IT veel minder voorkomen.
Wat zorgorganisaties in de praktijk beheren
Naast de genoemde herstelbeperking maakt ook de enorme diversiteit aan assets die zorgorganisaties moeten beveiligen gecentraliseerde security zo lastig:
| Type asset | Rol in de zorgomgeving |
| Elektronisch patiëntendossier (EPD)-systemen | Bevatten decennia aan beschermde gezondheidsgegevens en zijn daarmee een waardevol doelwit |
| Medische IoT-apparatuur | Denk aan infuuspompen, beademingsapparatuur en patiëntmonitors die in realtime werken |
| Beeldvormende systemen | MRI-, CT- en PACS-platformen die diagnostische workflows ondersteunen |
| Cloudgekoppelde applicaties | Ondersteunen telezorg, planning, facturatie en andere patiëntdiensten |
| Klinische endpoints op afstand | Gebruikt door medewerkers in verspreide en mobiele zorgomgevingen |
| Zorgsoftware van derden | Geïntegreerd met laboratoria, apotheken en zorgverzekeraars |
| Verouderde infrastructuur | Systemen van vóór de moderne beveiligingsarchitectuur die operationeel nog steeds onmisbaar zijn |
| Omgevingen met meerdere locaties | Zorgsystemen verspreid over meerdere vestigingen met uiteenlopende beveiligingsmaatregelen |
Continu zicht krijgen op zorgomgevingen
Continu zicht is cruciaal voor zorgorganisaties, omdat ze zo een volledig en actueel beeld houden van elke asset die risico met zich meebrengt. De volgende gebieden behoren tot de belangrijkste om te monitoren.
Zicht op medische apparatuur
Er moet continu zicht zijn op:
- Aangesloten medische apparatuur in klinische netwerken
- Niet-ondersteunde besturingssystemen of systemen die end-of-life zijn
- Klinische werkstations die in de zorgverlening worden gebruikt
- Beeldvormende systemen zoals MRI, CT, echografie en PACS
- Alle onderling verbonden infrastructuur binnen ziekenhuisomgevingen
Organisaties die op standaard IT-discoverytools vertrouwen missen deze laag vaak volledig. Medische apparatuur reageert niet op dezelfde scanmethoden als endpoints en zonder speciaal daarvoor ontwikkeld inzicht wordt dit een groot, niet-gemonitord deel van het aanvalsoppervlak.
Inzicht in PHI-kritieke assets
Organisaties moeten daarnaast specifiek zicht houden op systemen die betrokken zijn bij:
- Het verwerken of opslaan van beschermde gezondheidsgegevens (PHI)
- Het beheren van patiëntendossiers in klinische en administratieve workflows
- Het ondersteunen van identity and access management voor klinisch personeel
- Het draaien van kernapplicaties in de zorg die aan de zorgverlening gekoppeld zijn
Wanneer een kwetsbaarheid wordt ontdekt, is de vraag of de betreffende asset PHI opslaat, verwerkt of verzendt vaak doorslaggevend voor de urgentie waarmee die moet worden aangepakt.
Continue monitoring van kwetsbaarheden
Continue monitoring dicht het gat tussen wat u hebt gescand en wat op dit moment werkelijk het geval is. Er wordt doorlopend gecontroleerd op:
- Ontbrekende patches op endpoints en klinische systemen
- Nieuw ontdekte kwetsbaarheden op assets die al in de inventaris staan
- Verkeerde configuraties die blootstelling veroorzaken zonder dat er een CVE aan gekoppeld is
- Risico’s in software van derden, van leveranciers en integratiepartners
- Opkomende risico’s op verouderde infrastructuur die niet kan worden gepatcht maar wel moet worden gevolgd
Een van de meest gemaakte fouten in zorgorganisaties is vulnerability management behandelen als een periodieke beoordeling in plaats van als een doorlopend operationeel proces.
Vulnerability management afstemmen op HIPAA-governance
Governance moet in de zorg binnen een specifiek regelgevend kader functioneren. De Security Rule van HIPAA verplicht covered entities en business associates een formeel securitymanagementproces in te voeren, inclusief risicoanalyse en risicobeheer.
Dat betekent dat het kwetsbaarhedenprogramma van elke zorgorganisatie gestructureerd, gedocumenteerd en verdedigbaar moet zijn tijdens een audit.
Beleid rond kwetsbaarheden standaardiseren
Eén enkel probleem kan tegelijk gevolgen hebben voor de klinische bedrijfsvoering, de infrastructuur, compliance en de patiëntveiligheid. Daarom moeten meerdere teams samenwerken aan effectieve governance van kwetsbaarheden. Dit zijn de belangrijkste beleidsgebieden die consistente praktijken voor vulnerability management ondersteunen.
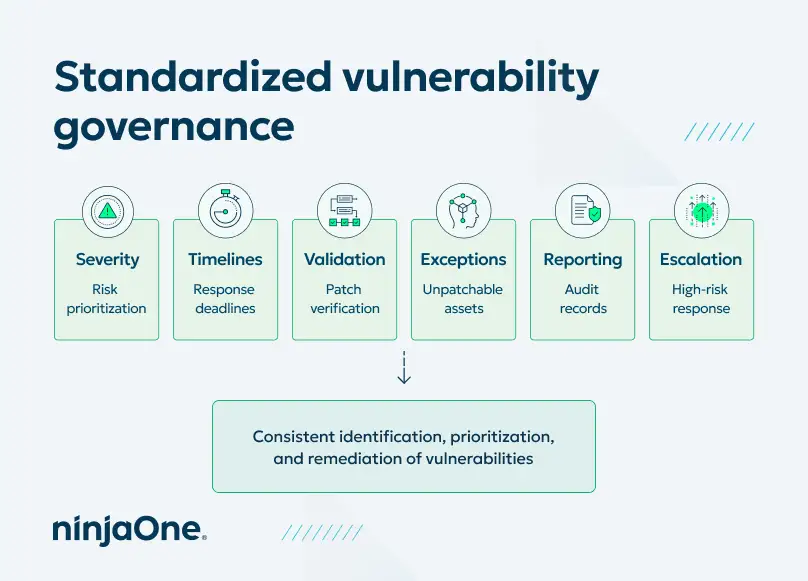
Wordt beleid op deze manier gestandaardiseerd dan kunnen teams kwetsbaarheden consistenter identificeren, prioriteren en aanpakken binnen de hele organisatie.
Klaar zijn voor audits
Tijdens een HIPAA-audit is uw waardevolste hulpmiddel gedocumenteerd bewijs dat uw organisatie risico’s heeft geïdentificeerd en daarop heeft gehandeld. Hieronder ziet u hoe gecentraliseerde documentatie tegelijkertijd het operationele toezicht en de compliancerapportage ondersteunt.
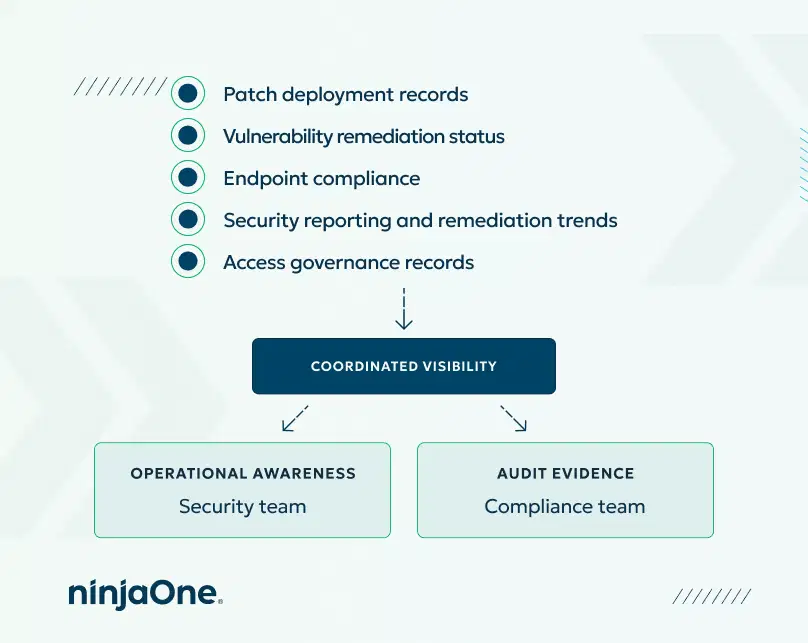
Documentatie houdt uw securityteam operationeel scherp en geeft uw complianceteam tegelijk het bewijs dat het nodig heeft wanneer toezichthouders vragen stellen.
Compliance en security operations op elkaar afstemmen
Effectieve governance van kwetsbaarheden vraagt om afstemming tussen meerdere teams, omdat kwetsbaarheden zelden binnen één domein blijven. Zo stemmen organisaties beslissingen over herstel af tussen die domeinen.
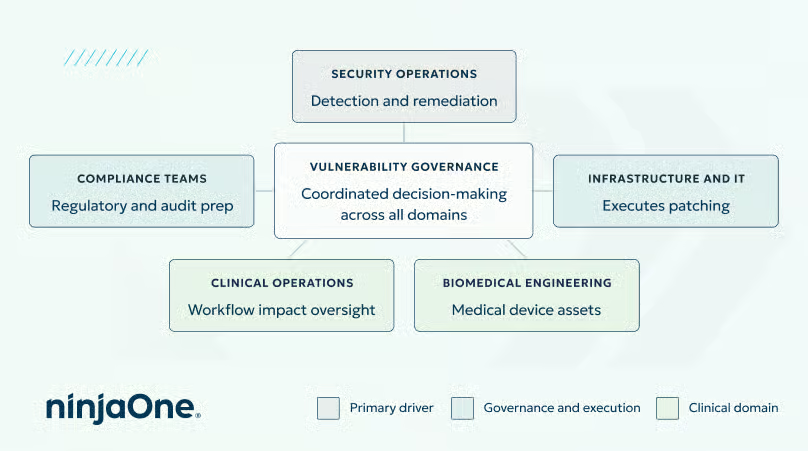
Met gecoördineerde besluitvorming is de kans kleiner dat kwetsbaarheden over het hoofd worden gezien, omdat de verantwoordelijkheid tussen de teams duidelijk is belegd.
Risicogebaseerd herstel in de praktijk brengen in de zorg
Zodra u zicht hebt, is het volgende doel om uw kwetsbaarheidsgegevens te vertalen naar herstelbeslissingen die de klinische impact en de patiëntveiligheid weerspiegelen. Zo ziet dat eruit:
Patiëntgegevens en privacy beschermen
Het vertrekpunt voor elk prioriteringskader voor herstel is weten welke assets bij compromittering de grootste schade veroorzaken. Security operations moet actief aandacht houden voor:
- PHI-bescherming op systemen die patiëntgegevens opslaan, verwerken of verzenden
- Governance van toegangscontrole om ongeautoriseerde toegang tot gegevens te voorkomen
- Gegevensintegriteit die ongeautoriseerde wijzigingen in patiëntendossiers detecteert
- Zicht op endpoints die patiëntgegevens verwerken
- Veilige remote access voor verspreide zorgteams
Het aanvalsoppervlak verkleinen door te kijken naar:
Voordat individuele kwetsbaarheden in volgorde worden verholpen, moeten organisaties systematisch het aantal blootstellingspunten voor aanvallers verkleinen. Dat betekent aandacht voor:
- Niet-ondersteunde of end-of-life systemen – end-of-life infrastructuur die geen patches meer kan ontvangen isoleren of uitfaseren
- Ongepatchte apparatuur – herstel versnellen op assets waarvoor wel patches bestaan maar die nog niet zijn toegepast
- Internetgerichte diensten – externe blootstellingspunten die geen publieke toegankelijkheid nodig hebben beoordelen en beperken
- Zwakke authenticatie – multi-factor authenticatie afdwingen op klinische en administratieve systemen
- Integraties met derden – de toegang die aan systemen van leveranciers en partners wordt verleend beoordelen en beheersen
Risicogebaseerd herstel prioriteren op basis van:
Zorgorganisaties hebben een prioriteringskader nodig dat klinische en operationele context toevoegt aan de standaard ernstscores. De prioriteit van herstel wordt bepaald door:
- Impact op de patiënt – heeft misbruik van deze kwetsbaarheid direct of indirect effect op de patiëntenzorg of -veiligheid?
- Klinisch operationeel risico – verstoort het herstel zelf de zorgverlening en zo ja, wat is dan het geschikte venster?
- Exploiteerbaarheid – wordt deze kwetsbaarheid actief misbruikt in het wild?
- Impact op bedrijfscontinuïteit – wat gebeurt er met de bedrijfsvoering als dit systeem wordt gecompromitteerd of tijdens het herstel offline gaat?
- Compliancerisico – levert deze kwetsbaarheid direct HIPAA- of ander regelgevingsrisico op?
Samen helpen deze prioriteiten zorgorganisaties om herstelbeslissingen af te stemmen op patiëntveiligheid, operationele weerbaarheid en compliance-eisen.
Waar zorgorganisaties op moeten letten bij platformen voor vulnerability management
Zorgorganisaties moeten platformen voor vulnerability management kritisch beoordelen, omdat de meeste zijn gebouwd voor standaard bedrijfs-IT-omgevingen en de zorg allesbehalve standaard is. Let bij de beoordeling van platformen op het volgende.
| Gecentraliseerd zicht Platformen moeten bieden: | Continue monitoring Platformen moeten ondersteunen: | Coördinatie van herstel Platformen moeten vereenvoudigen: | Compliancerapportage Mogelijkheden voor compliancerapportage moeten omvatten: |
| Zicht op meerdere locaties | Terugkerende beoordelingen van kwetsbaarheden | Workflows voor patchbeheer | Afstemming op HIPAA |
| Inzicht in medische apparatuur | Realtime zicht op blootstelling | Escalatie binnen workflows | Klaar zijn voor audits |
| Rapportage over endpoints | Validatie van endpoints | Risicorapportage | Risico op PHI-blootstelling |
| Compliancedashboards | Operationele rapportage | Afstemming op compliance | Securitymetrics |
| Governance van endpoints |
Vulnerability management in de zorg in complexe klinische omgevingen
Vulnerability management is een van de meest kritieke disciplines in de zorg, want in deze sector legt een kwetsbaarheid niet alleen workflows stil: ze brengt de patiëntenzorg en -veiligheid direct in gevaar. Om effectief te zijn, moeten organisaties gecentraliseerd zicht operationeel maken, hun programma’s afstemmen op HIPAA-governance en herstel consistent coördineren tussen teams.
Quick-start guide
Wilt u NinjaOne volledig beoordelen voor vulnerability management in de zorg, denk dan aan het volgende:
- Bespreek specifieke compliance-eisen (HIPAA, HITRUST, enzovoort) met uw NinjaOne-vertegenwoordiger
- Bekijk de mogelijkheden voor patchbeheer en rapportage in detail
- Beoordeel de integratie met uw bestaande securitytools en workflows
- Evalueer de functies van het platform voor audit- en compliancerapportage
De combinatie van patchbeheer, assetregistratie en beleidshandhaving van NinjaOne vormt een stevige basis voor vulnerability management in de zorg.
Gerelateerde onderwerpen: