
Belangrijkste punten
- Microsoft beveiligt het platform en de infrastructuur van Microsoft 365. De klant is verantwoordelijk voor de eigen gegevens, gebruikers en configuraties.
- Een eenvoudige vergelijking, bijvoorbeeld Microsoft 365 naast een huurappartement, maakt de verdeling snel duidelijk voor niet-technische klanten.
- Een verantwoordelijkhedentabel geeft klanten in één oogopslag inzicht in wie verantwoordelijk is voor back-up, MFA, bewaartermijnen en toegangsbeheer.
- Door veelvoorkomende misverstanden recht te zetten, zoals de Prullenbak als back-up zien, voorkomt u compliance-hiaten voordat ze ontstaan.
- Een korte klantchecklist behandelt het afdwingen van MFA, een onafhankelijke back-up, bewaarbeleid en driemaandelijkse toegangscontroles.
Uw klanten in het mkb (SMB) gaan er misschien van uit dat Microsoft alle aspecten van beveiliging en bescherming in Microsoft 365 regelt. Mogelijk weten ze niet dat het Microsoft Shared Responsibility Model van toepassing is. MSP’s doen er daarom goed aan hun verantwoordelijkheden uit te leggen, misverstanden weg te nemen en hen praktische stappen aan te reiken om hun gegevens en configuraties te beveiligen.
Zonder duidelijke gesprekken leiden die misverstanden tot compliance-hiaten, risico’s op gegevensverlies en verkeerd belegde verantwoordelijkheid. Door klanten uit te leggen welke rol zij spelen in de bescherming van hun gegevens, bouwt u vertrouwen op en stimuleert u de toepassing van beste praktijken zoals multi-factor authenticatie (MFA), back-ups en toegangscontroles.
In deze gids leest u hoe u het Microsoft 365 Shared Responsibility Model helder aan klanten uitlegt. We nemen verschillende methoden door waarmee klanten hun rol en verantwoordelijkheden volledig begrijpen.
Het Microsoft 365 Shared Responsibility Model verdeelt de beveiligingstaken tussen Microsoft en de klant. Microsoft beveiligt de onderliggende cloudinfrastructuur en het platform, terwijl de klant verantwoordelijk is voor de eigen gegevens, identiteiten, devices en configuraties.
Wilt u dit onderwerp visueel uitgelegd zien? Bekijk dan Zo legt u het Microsoft 365 Shared Responsibility Model uit aan klanten (video).
Ontdek NinjaOne Device en SaaS Backup
Vereenvoudig beveiliging met één veilig platform voor endpoint-, server- en SaaS-backup plus ingebouwde complianceondersteuning voor Microsoft 365 en Google Workspace.
Ontdek meer.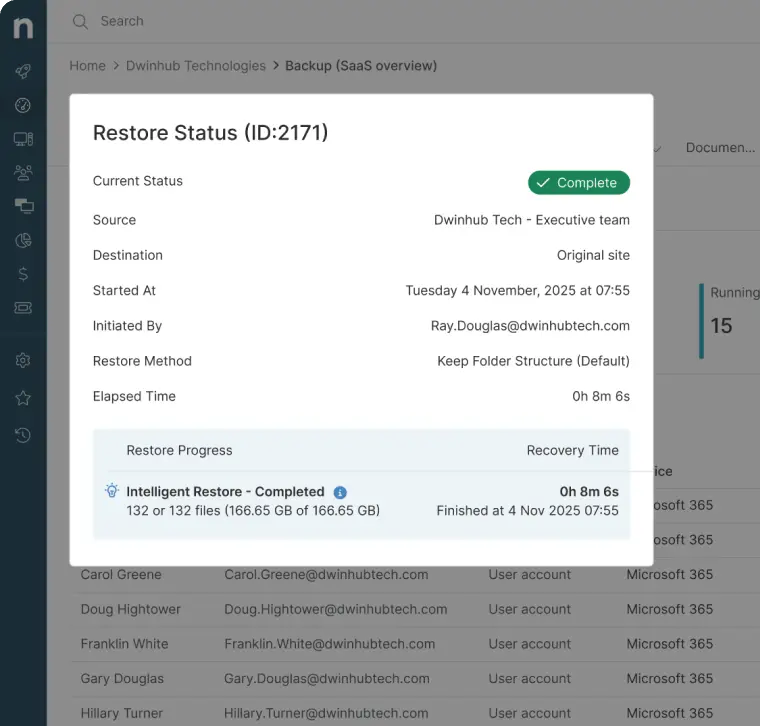
Krijg vragenlijsten, e-mails en scripts die klaarliggen voor gesprekken met klanten over de bescherming van SaaS-data
Methoden om het Microsoft 365 Shared Responsibility Model aan klanten uit te leggen
Microsoft is als enige verantwoordelijk voor de beveiliging van het platform in Microsoft 365, terwijl bedrijven hun eigen gegevens, gebruikers en configuraties beschermen. Met deze methoden legt u het Shared Responsibility Model eenvoudig en begrijpelijk uit, zodat klanten hun rol kennen en in actie komen.
Vereisten:
- U moet de service level agreements en beveiligingsdocumentatie van Microsoft 365 volledig kennen.
- U moet bekend zijn met de volgende compliance-normen:
- ISO 27001 – dit is de wereldwijde norm voor Information Security Management Systems (ISMS).
- HIPAA – dit is de Health Insurance Portability and Accountability Act, die normen stelt voor de bescherming van gevoelige medische patiëntgegevens.
- GDPR – de General Data Protection Regulation (GDPR) is de uitgebreide Europese wet voor gegevensprivacy en -beveiliging. De wet regelt hoe organisaties persoonsgegevens van EU-inwoners verzamelen, verwerken en doorgeven.
- SOC 2 – dit staat voor System and Organization Controls 2. Het is een kader dat normen stelt voor de manier waarop dienstverleners klantgegevens beheren en beschermen.
- Klantvriendelijk voorlichtingsmateriaal zoals slides, FAQ’s of one-pagers in eenvoudige, niet-technische taal.
Optioneel: scriptvaardigheden om multi-factor authenticatie (MFA) of beveiligingsbaselines te controleren
Methode 1: leg het Microsoft Shared Responsibility Model uit met heldere vergelijkingen
Met een eenvoudige vergelijking legt u het Microsoft Shared Responsibility Model uit in begrijpelijke taal voor klanten. Zo scheidt u wat Microsoft regelt van wat de klant zelf moet doen.
Toepassingen:
- Deze methode maakt complexe concepten begrijpelijk voor niet-technische belanghebbenden.
- Ze neemt de aanname weg dat Microsoft standaard alles beschermt en regelt.
Vereisten:
- U moet eerst goed begrijpen welke rol Microsoft speelt bij infrastructuur, uptime en de beveiliging van datacenters.
- U moet de rol van de klant kunnen uitleggen, waaronder back-up en herstel van gegevens, gebruikersidentiteit en toegang, beveiligingsconfiguraties en compliance-instellingen.
Hier volgt een voorbeeld van een vergelijking voor klanten die gedeelde verantwoordelijkheid helder en herkenbaar maakt:
“Microsoft 365 is als het huren van een appartement. Microsoft beveiligt het gebouw, de nutsvoorzieningen en de sloten. U bent echter verantwoordelijk voor wat u erin zet, hoe u uw deur op slot doet en of u uw waardevolle spullen verzekert.”
Dit vereenvoudigt het onderscheid tussen de verantwoordelijkheid voor het platform en die van de klant. Het maakt duidelijk dat Microsoft 365 verantwoordelijk is voor de infrastructuur, de voorzieningen, de betrouwbaarheid en de beschikbaarheid van de dienst. Tegelijk laat het zien dat klanten verantwoordelijk blijven voor back-up en gegevensherstel, gebruikersbeheer en de beveiligingsinstellingen.
Methode 2: splits de verantwoordelijkheden uit per domein
Door rollen en mogelijkheden uit te splitsen, begrijpen klanten wat Microsoft regelt en wat zij zelf moeten doen.
Toepassingen:
- Klanten hebben zo een snel en eenvoudig overzicht van wie waarvoor verantwoordelijk is.
- MSP’s kunnen het gesprek zo sturen naar concrete klantacties zoals back-ups of MFA.
Vereisten:
- U moet bekend zijn met de serviceverplichtingen van Microsoft.
- U moet de rollen en taken van de klant begrijpen, zoals back-ups, toegangsbeheer voor gebruikers en compliance.
| Rol van Microsoft | Rol van de klant |
| Uptime, redundantie, infrastructuur | Back-up en herstel in Office 365 van mailbox-, bestands- en Teams-gegevens |
| Fysieke beveiliging van datacenters | MFA, bewaartermijnen en compliance-beleid configureren |
| Basissystemen voor authenticatie | Gebruikersidentiteiten, toegang en delen beheren |
Methode 3: neem misverstanden over het Microsoft Shared Responsibility Model weg
Klanten hebben soms verkeerde aannames over wat Microsoft afdekt. Die misverstanden wegnemen schept vertrouwen en maakt de weg vrij voor praktische gesprekken over de verantwoordelijkheden van de klant zelf.
Toepassingen:
- Deze methode ruimt misverstanden op voordat ze tot gegevensverlies of compliance-hiaten leiden.
- Ze positioneert MSP’s als vertrouwde adviseurs die grenzen helder kunnen uitleggen.
- Ze bereidt de weg voor om oplossingen aan te bevelen zoals back-up en herstel, MFA en bewaarbeleid.
Vereisten:
- U moet het beleid, de beperkingen en de service level agreements van Microsoft 365 volledig begrijpen.
- Kennis van de gangbare compliance-eisen is noodzakelijk.
Veelvoorkomende misverstanden om recht te zetten
- “Prullenbak = back-up”: leg uit dat de bewaartermijnen kort zijn en dat prullenbakken geen volledige back-up bieden.
- “Microsoft garandeert gegevensherstel”: maak duidelijk dat Microsoft uptime garandeert, niet het herstel na een onbedoelde verwijdering of ransomware.
- “Compliance is ingebouwd”: laat zien dat de standaardinstellingen zelden aansluiten op sectorspecifieke regelgeving.
Door deze mythes direct te adresseren, helpt u klanten de werkelijke omvang van hun verantwoordelijkheid te begrijpen en te zien waarom proactieve maatregelen essentieel zijn.
Methode 4: geef een checklist voor het Microsoft 365 Shared Responsibility Model
Zodra klanten hun verantwoordelijkheden kennen, helpt een eenvoudige checklist die ze kunnen volgen. Daarmee wordt het model een reeks heldere, uitvoerbare stappen in plaats van een abstract idee.
Toepassingen:
- Deze methode vertaalt het model naar acties die klanten direct kunnen uitvoeren.
- MSP’s krijgen een kader om door te nemen tijdens de onboarding of Quarterly Business Reviews (QBR’s).
- Ze versterkt de verantwoordelijkheid door te laten zien waar klanten regelmatig moeten handelen.
Vereisten:
- U moet bekend zijn met de beveiligings- en compliance-instellingen van Microsoft 365.
- U moet elke actie kunnen aantonen of valideren (bijvoorbeeld MFA-dekking, back-upstatus).
- Een handout of one-pager is handig, zodat klanten de checklist kunnen bewaren.
Moedig klanten aan om de volgende acties direct uit te voeren:
- Schakel MFA in en dwing MFA of multi-factor authenticatie af voor alle accounts. Zo beveiligt u uw endpoints en gebruikersaccounts en beschermt u uw bedrijfsgegevens. Het voegt een extra beschermingslaag toe boven op uw wachtwoorden, zoals een e-mail of een authenticator-app.
- Maak regelmatig een back-up van de gegevens in Exchange, OneDrive, SharePoint en Teams. Microsoft biedt geen volledige back-ups. Zet een SaaS backup-oplossing zoals NinjaOne in, zodat e-mails, bestanden en Teams-gesprekken eenvoudig te herstellen zijn. Een cybersecurity-adviesbureau gebruikte NinjaOne SaaS Backup om voor een klant in de zorg binnen 30 minuten een verwijderde Microsoft Entra ID-beveiligingsgroep te herstellen.
- Configureer bewaar- en eDiscovery-beleid. Stem het bewaar- en eDiscovery-beleid af op de bedrijfs- en compliance-eisen, zodat gegevens bewaard blijven voor audits, juridische doeleinden of wettelijke verplichtingen.
- Controleer elk kwartaal de gebruikerstoegang en de rechten voor extern delen. Bekijk wie toegang heeft tot beheerdersaccounts en gevoelige gegevens en hoe bestanden worden gedeeld. Met driemaandelijkse audits spoort u overmatig delen, slapende accounts of rechten op die ingetrokken moeten worden.
Methode 5: laat klanten een paar snelle validatievoorbeelden zien
Klanten reageren beter wanneer ze hun verantwoordelijkheden in de praktijk zien. U kunt tijdens een overleg een paar eenvoudige controles uitvoeren om de waarde van het Shared Responsibility Model te laten zien.
Toepassingen:
- Klanten krijgen direct zicht op beveiligings- en compliance-hiaten.
- MSP’s kunnen zo onderwerpen als MFA of back-up introduceren.
Vereisten:
- U hebt toegang nodig tot de Microsoft 365-tenant van de klant.
- U hebt toegang nodig tot de module `Microsoft.Graph.Reports`, met de machtiging `Reports.Read.All` ingeschakeld.
Met onderstaand script in de Microsoft Graph SDK voert u een opdracht uit die laat zien welke accounts MFA hebben geregistreerd. Houd er rekening mee dat dit niet per se betekent dat MFA bij deze accounts wordt afgedwongen bij het aanmelden.
```powershell
Connect-MgGraph -Scopes "Reports.Read.All"

Get-MgReportAuthenticationMethodUserRegistrationDetail -All |
Where-Object { $_.IsMfaRegistered -eq $false } |
Select-Object UserPrincipalName
```
De resultaten in realtime delen helpt klanten begrijpen dat zij verantwoordelijk zijn voor identiteits- en toegangsbeheer.
Methode 6: maak het Microsoft Shared Responsibility Model onderdeel van doorlopende governance
Het Microsoft 365 Shared Responsibility Model is geen eenmalige exercitie. Kom er regelmatig op terug, zodat klanten op één lijn blijven en weten hoe ze bestanden in Microsoft 365 beveiligen.
Toepassingen:
- Deze methode houdt klanten op de lange termijn bewust van hun verantwoordelijkheden.
- Ze koppelt beveiligingsmaatregelen aan compliance en risicoreductie.
Vereisten:
- U hebt voorbereide visuals, grafieken of vergelijkingen nodig om tijdens QBR’s te delen.
- U moet de compliance-eisen van de klant kennen, zodat u het model kunt koppelen aan hun sector.
Doe het volgende om het Microsoft Shared Responsibility Model aan klanten te koppelen:
- Kom erop terug tijdens QBR’s. Zo blijft het onderwerp een prioriteit en worden verantwoordelijkheden niet vergeten.
- Gebruik visuals zoals tabellen, grafieken en vergelijkingen om het concept eenvoudig en memorabel te houden. Zo begrijpen ook niet-technische klanten waar het over gaat.
- Koppel het gesprek steeds terug aan compliance en risicobeperking, zodat klanten hun rol zien in het beschermen van hun gegevens en het beperken van aansprakelijkheid.
⚠️ Waar u op moet letten
| Risico’s | Mogelijke gevolgen | Oplossingen |
| Te simpele vergelijkingen | Klanten vinden het model te basaal en missen cruciale details | Laat op de vergelijking altijd een verantwoordelijkhedentabel of checklist volgen |
| Onduidelijke verantwoordelijkhedentabellen | Er blijft onduidelijkheid over wie welke verantwoordelijkheid draagt | Controleer uw takenmatrix nog eens en vergelijk die met de documentatie van Microsoft |
| Te uitgebreide checklists | Klanten raken overweldigd en komen niet in actie | Houd uw checklist kort, uitvoerbaar en begrijpelijk en koppel die aan resultaten en voordelen |
| Geen opvolging met klanten over hun verantwoordelijkheden | Klanten doen op termijn niet wat nodig is en vervallen in onjuiste aannames | Kom regelmatig op het model terug tijdens QBR’s en overleggen. |
Beste praktijken voor het uitleggen van de Microsoft 365 Shared Responsibility Model-tabel
Hier volgt een korte tabel met de beste praktijken om klanten het Microsoft Shared Responsibility Model te laten begrijpen:
| Praktijk | Opgeleverde waarde |
| Gebruik vergelijkingen | Vereenvoudigt complexe technische ideeën |
| Splits verantwoordelijkheden uit | Voorkomt onjuiste aannames en laat klanten zien wat zij moeten doen |
| Neem veelvoorkomende mythes weg | Vermindert risicovol gedrag en bevordert de juiste procedures |
| Geef een checklist | Zet theorie om in actie en geeft klanten houvast |
| Laat validatievoorbeelden zien | Hiermee bouwt u geloofwaardigheid op bij klanten |
| Kom erop terug in QBR’s | Zorgt voor blijvende afstemming en herinnert klanten vier keer per jaar aan hun verantwoordelijkheden |
Automatiseringsmogelijkheden voor het beheren van de klantrol in het Microsoft Shared Responsibility Model
Automatisering maakt het Shared Responsibility Model eenvoudiger te beheren en terug te halen, voor u en voor uw klanten. Door regelmatig controles uit te voeren en de resultaten te bewaren, kunnen MSP’s klanten bewijs van dekking laten zien en QBR’s op actie gericht houden.
- Automatiseer controles op MFA-dekking en stuur rapportages vóór QBR’s, zodat het een gespreksonderwerp wordt.
- Gebruik uw RMM om scripts uit te voeren die het bewaarbeleid en de back-updekking valideren.
- Bewaar het bewijsmateriaal voor administratie- en compliance-doeleinden.
Ideeën voor NinjaOne-integratie bij het Shared Responsibility Model
MSP’s die NinjaOne gebruiken kunnen gesprekken over het Shared Responsibility Model rechtstreeks vanuit het platform ondersteunen en RMM-rapportage, documentatie en inzicht in back-ups op één plek combineren.
- Automatiseer rapportage over de configuratiegezondheid van endpoints en Microsoft 365.
- Beheer verantwoordelijkhedenmatrices en checklists in NinjaOne Documentation.
- Integreer gesprekken over verantwoordelijkheden in QBR-dashboards.
- Koppel licentiegebruik en de status van Microsoft 365 back-up aan gesprekken over verantwoordelijkheden.
Begin een gratis trial van de #1 endpoint management software op G2
Geen creditcard vereist. Krijg volledige toegang tot alle functies.
Ervaar hoe NinjaOne Microsoft 365-data beschermt en herstelt
Help klanten hun rol in het Microsoft Shared Responsibility Model te begrijpen
Het Microsoft 365 Shared Responsibility Model stelt duidelijk dat Microsoft het platform beveiligt, terwijl klanten zelf verantwoordelijk blijven voor de bescherming van hun gegevens, gebruikers en compliance-instellingen. Door dit model uit te leggen kunnen MSP’s onjuiste aannames corrigeren, vertrouwen opbouwen en klanten laten zien waar zij in actie moeten komen. Voor een volledig begrip werkt een combinatie van vergelijkingen, heldere tabellen en eenvoudige checklists het beste.
Zodra klanten hun verantwoordelijkheden kennen en uitvoeren, levert dat betere governance, minder risico en veel vertrouwen in hun Microsoft 365-omgeving op.
Gerelateerde onderwerpen:
- Google Workspace versus Microsoft 365: wat is het beste voor bedrijven?
- Zo maakt u een back-up van Microsoft 365 Exchange Online
- Zo stelt u multi-factor authenticatie (MFA) in Office 365 in
- Zo maakt u een back-up van M365 OneDrive
- 12 essentiële strategieën om IT-communicatie te verbeteren
Quick-start guide
Hier volgt een beknopt overzicht van het Microsoft 365 Shared Responsibility Model dat u met klanten kunt delen:
Belangrijke punten om uit te leggen
1. Verantwoordelijkheden van Microsoft
– Beveiliging van de infrastructuur: beschermt de fysieke datacenters, netwerken en kerndiensten.
– Beschikbaarheid van het platform: zorgt dat de diensten van Microsoft 365 betrouwbaar en bereikbaar zijn.
– Beveiliging van de kerndiensten: beheert dreigingen tegen het platform zelf (bijvoorbeeld DDoS-bescherming).
2. Verantwoordelijkheden van de klant
– Gegevensbescherming: versleutel gevoelige gegevens vóór het uploaden (indien nodig) en volg in het algemeen de beste praktijken voor gegevensbescherming in Office 365.
– Toegangsbeheer: dwing sterke authenticatie af (bijvoorbeeld MFA) en hanteer toegangsrechten volgens het principe van minimale rechten.
– Eindpuntbeveiliging: beveilig de devices die toegang hebben tot Microsoft 365 (bijvoorbeeld antivirus, apparaatbeleid).
– Back-up en herstel: zet onafhankelijke back-ups in voor kritieke gegevens (de back-ups van Microsoft 365 zijn hiervoor geen vervanging).
– Compliance: zorg dat de gegevensverwerking voldoet aan de regelgeving (bijvoorbeeld GDPR, HIPAA) – Microsoft levert de tools, maar compliance is de taak van de klant.
3. Gedeelde verantwoordelijkheden
– Detectie van dreigingen: Microsoft bewaakt dreigingen op het platform, terwijl klanten hun eigen gegevens en accounts in de gaten houden.
– Incidentrespons: Microsoft informeert klanten over inbreuken die het platform treffen, maar klanten moeten zelf reageren op incidenten met hun eigen gegevens.
Hoe u dit communiceert
– Gebruik een eenvoudig schema dat de verdeling tussen de taken van Microsoft en die van de klant laat zien.
– Benadruk dat klanten uiteindelijk verantwoordelijk blijven voor hun gegevens, ook in de cloud.
– Beveel tools aan zoals Microsoft Defender for Cloud Apps waarmee klanten hun omgeving kunnen bewaken en beschermen.
Dit model schept duidelijkheid en helpt klanten te begrijpen waar hun beveiligingsinspanningen op gericht moeten zijn.






