


Belangrijkste punten
- End-of-life (EoL) software zijn applicaties die geen updates, functie-ondersteuning of kritieke beveiligingspatches meer van de leverancier krijgen.
- Software bereikt het EoL als natuurlijk onderdeel van de productlifecycle, door technologische vooruitgang of een veranderende marktvraag.
- EoL markeert het moment waarop software niet langer wordt verkocht, terwijl End of Support (EoS) het volledige einde van leveranciersondersteuning en veiligheidsupdates markeert.
- EoL-software blijven draaien stelt organisaties bloot aan grotere cybersecuritykwetsbaarheden, complianceovertredingen en operationele uitvaltijd.
- EoL-risico’s beheersen vraagt om een nauwkeurige software-inventaris, Monitoring van aankondigingen van leveranciers en overgangsplannen om legacysystemen te vervangen.
End-of-life (EoL) verwijst naar de laatste fase in de lifecycle van een product, wanneer het geen ondersteuning of updates meer krijgt van de fabrikant. Zoals de naam al aangeeft, kunt u een product dat zijn EoL heeft bereikt als verouderd beschouwen: er komen geen nieuwe functies, beveiligingsupdates of klantenondersteuning meer bij.
Verbeter uw software-implementaties en download uw gratis Gebruikershandleiding voor software-implementatie (PDF)
End-of-life en de softwareontwikkelingsfase
De weg die software aflegt van ontstaan tot uiteindelijke uitfasering, de zogenoemde software lifecycle, is een cruciaal concept binnen technologiebeheer. Die lifecycle begint met de softwareontwikkelingsfase, waarin software wordt ontworpen en gebouwd, gevolgd door de uitrol naar gebruikers.
Na verloop van tijd heeft de software onderhoud nodig om bugs te verhelpen, de functionaliteit te verbeteren of zich aan te passen aan nieuwe hardware en besturingssystemen. Uiteindelijk bereikt elk stuk software een punt waarop onderhoud niet langer haalbaar of rendabel is en dat leidt tot het End-of-Life. Die overgang is een natuurlijk onderdeel van de evolutie van software, gedreven door het hoge tempo van technologische innovatie en verschuivingen in de marktvraag.
👀 Misschien is deze blogpost ook interessant voor u: Zo controleert u de upgradecompatibiliteit van Windows 11
Factoren die bijdragen aan end-of-life in IT
Technologische vooruitgang en veranderende marktvoorkeuren hebben grote invloed op de ontwikkeling en het onderhoud van software. Technologische vooruitgang, zoals de komst van snellere en efficiëntere computerarchitecturen, kan oudere software overbodig maken. Oudere software benut die vooruitgang vaak niet efficiënt, wat leidt tot mindere prestaties en lagere gebruikerstevredenheid. Ook marktverschuivingen, zoals veranderend gebruikersgedrag of de opkomst van betere oplossingen, kunnen bestaande software overbodig maken.
Deze factoren vragen om een strategische aanpak van EoL-softwarebeheer, zodat bedrijven soepel kunnen overstappen op modernere oplossingen zonder hun bedrijfsvoering te verstoren. Het beheer van EoL-software is essentieel om risico’s te beperken en bedrijfscontinuïteit te waarborgen. Zonder goede planning lopen organisaties het risico op meer beveiligingsproblemen, niet-naleving van regelgeving, verloren of ontoegankelijke data en andere operationele inefficiënties.
Effectief EoL-softwarebeheer helpt bedrijven hun concurrentievoorsprong te behouden, de data-integriteit te beschermen en doorlopende innovatie te ondersteunen.
End-of-life versus end of support
Hoewel beide termen op de laatste fasen van de lifecycle van een product slaan, duiden ze verschillende operationele mijlpalen aan. Wie die verschillen begrijpt, kan als IT-team nauwkeurige patchschema’s en budgetplanningen opstellen:
| Fase | Definitie | Operationele impact |
| End of Sale (EoS) | De leverancier stopt met de verkoop van nieuwe softwarelicenties. | Bestaande gebruikers krijgen nog steeds standaard technische ondersteuning en beveiligingspatches. |
| End of Support / End of Life (EoL) | Functie-updates en standaard helpdeskondersteuning stoppen. | Kritieke beveiligingspatches kunnen bij grote dreigingen nog sporadisch worden uitgebracht. |
| End of Service Life (EoSL) | Alle updates, beveiligingspatches en ondersteuning van de leverancier stoppen volledig. | De software na dit punt blijven gebruiken brengt hoge beveiligings- en compliancerisico’s met zich mee. |
IT-experts gebruiken EoL steeds vaker als verzamelbegrip voor zowel end-of-life als end-of-support (sommigen maken hier nog onderscheid in door deze situatie “end-of-service life (EoSL)” te noemen). In dit artikel omvat end-of-life softwareproducten die niet langer worden verkocht en ondersteund.
End-of-life bij software
Dit speelt wanneer een softwareleverancier geen kritieke beveiligingsupdates of patches meer uitbrengt voor die versie. Denk aan een oudere versie van een webbrowser die gebruikers blootstelt aan cybersecurity-risico’s.
End-of-life bij hardware
Dit speelt wanneer devices niet langer door hun fabrikant worden ondersteund. Een laptop die nog werkt maar geen updates van de fabrikant kan en zal ontvangen, kan daardoor minder goed presteren.
Risico’s van end-of-life software
De risico’s van het gebruik van EoL-software zijn talrijk en aanzienlijk. Beveiligingsproblemen vormen misschien wel de grootste zorg, omdat elke niet-gepatchte fout een permanente zwakke plek wordt die threat actors kunnen misbruiken. Werken in een EoL-situatie versterkt beveiligingsrisico’s doordat het aanvalsoppervlak van een organisatie groter wordt.
Niet-naleving van regelgeving is een ander groot risico, zeker voor sectoren met strenge wetgeving rond gegevensbescherming en privacy. Daarnaast ontstaan operationele inefficiënties door verouderde software die mogelijk niet optimaal werkt op moderne hardware of slecht integreert met andere systemen.
Denk maar aan de Duitse treinsystemen die nog altijd draaien op Windows 3.11 for Workgroups – in 2024.
EoL-software herkennen
Softwarebeoordeling
In het snel veranderende IT-landschap is effectief beheer van softwareassets, inclusief het tijdig herkennen van EoL-software, cruciaal voor operationele efficiëntie, beveiliging en kostenoptimalisatie. Een grondige software-inventarisatie is de eerste belangrijke stap om die doelen te bereiken.
Inventarisbeheer
Een volledig software-inventarisrapport geeft organisaties een helder overzicht van hun softwareassets, waardoor eenvoudiger te zien is welke daarvan hun EoL naderen of al hebben bereikt.
Dit proces houdt in dat u alle gebruikte softwareapplicaties catalogiseert en versies, licenties, uitroldata en einddata van ondersteuning vastlegt.
Beste praktijken voor een actuele inventaris
Uw software-inventaris actueel houden is essentieel om onderbouwde beslissingen te nemen over upgrades, vervangingen en uitfaseringen. De beste praktijken voor een actuele inventaris op een rijtje:
- Regelmatige audits: Beoordeel uw software-inventaris periodiek, zodat die de actuele IT-omgeving nauwkeurig weergeeft. Voeg nieuwe softwareaanschaffingen toe en verwijder software die niet meer in gebruik is.
- Automatisering: Gebruik software die het volgen en beheren van uw IT-activa automatiseert. De juiste tools bieden automatiseringsfuncties die tijd besparen en het risico op menselijke fouten verkleinen, zodat uw inventaris actueel blijft zonder handmatige updates.
- Betrokkenheid van stakeholders: Betrek belangrijke stakeholders uit verschillende afdelingen bij het inventarisbeheer. Zo krijgt u een compleet beeld van het softwarelandschap binnen de hele organisatie.
Assetmanagement
Voor bedrijven die hun software-inventarisbeheer willen aanscherpen is een oplossing met de juiste tools voor effectief SAM (Software Asset Management) inmiddels onmisbaar, ongeacht de omvang.
Met geavanceerde tools voor IT-assetmanagement stroomlijnt u dit proces aanzienlijk en krijgt u realtime inzicht in uw softwarelandschap.
Deze oplossingen bieden de tools die nodig zijn voor effectief SAM, plus controleerbare logging, inzichten en analytics waarmee u strategische keuzes maakt over software-investeringen en -uitfaseringen.
🥷 Krijg realtime inzicht in al uw beheerde IT-activa met NinjaOne.
Strategieën voor het beheer van EoL-software
De signalen herkennen dat software zijn end of life nadert is cruciaal voor tijdig en effectief beheer.
Denk aan signalen zoals:
- Officiële aankondigingen van de ontwikkelaar
- Een merkbare afname in prestaties of compatibiliteit met andere systemen
- Een toename van onopgeloste beveiligingsproblemen.
- Discussies op gebruikersfora over het ontbreken van ondersteuning of updates
Wie dit vroeg herkent, kan een overgang plannen en uitvoeren voordat de EoL-status van de software tot grote problemen leidt.
Een kader voor risicobeheer ontwikkelen houdt in dat u de risico’s van EoL-software in kaart brengt, de mogelijke impact op de organisatie beoordeelt en passende maatregelen bepaalt.
Compenserende maatregelen voor onvermijdelijke EoL-systemen
Wanneer budgetbeperkingen, maatwerk in legacycode of operationele afhankelijkheden een directe migratie in de weg staan, doen organisaties er goed aan compenserende beveiligingsmaatregelen in te voeren om het risico in de tussentijd te beperken:
- Netwerk-microsegmentatie: Isoleer legacymachines op eigen VLAN’s met strikte firewallregels of in air-gapped omgevingen om laterale beweging bij een inbraak te voorkomen.
- Virtual patching en WAF: Zet Web Application Firewalls of Intrusion Prevention Systems (IPS) in om verkeer te inspecteren en bekende exploitpogingen tegen niet-gepatchte EoL-kwetsbaarheden te blokkeren.
- Zero-Trust Network Access (ZTNA): Dwing strikte identiteitsverificatie, MFA (Multi-Factor Authentication) en access policies op basis van minste voorrecht af voor elke gebruiker of elk device dat verbinding maakt met legacysystemen.
Dit kader hoort te worden opgenomen in de bredere processen voor IT-risicobeheer, zodat de risico’s van EoL-software en andere IT-beveiligings- en compliancerisico’s systematisch worden aangepakt.
Een overgangsplan opstellen
Het overgangsplan voor EoL-software moet volledig zijn en niet alleen de technische kant van vervanging of upgrade behandelen, maar ook de menselijke en procedurele elementen. Dit plan omvat:
- Realistische tijdlijnen opstellen die rekening houden met de selectie van vervangers, testen, uitrol en gebruikerstraining.
- Stakeholders in de hele organisatie betrekken zodat aan hun behoeften wordt voldaan en de overgang de bedrijfsvoering zo min mogelijk verstoort.
- Verschillende vervangingsopties overwegen, zoals upgrades naar nieuwere versies, overstappen op alternatieve oplossingen of – in sommige gevallen – het gebruik van bepaalde soorten softwareoplossingen helemaal uitfaseren.
Beste praktijken voor het beheer van end-of-life software
- Houd een nauwkeurige en actuele inventaris bij: Een effectieve strategie voor inventarisbeheer is essentieel, inclusief het bijhouden van de huidige fase van elke IT-asset in de productlifecycle. Zo weet u precies welke assets al EoL zijn of dat punt naderen.
- Voer regelmatig IT-audits uit: Beoordeel uw technologielandschap met een grondige IT-audit. Zo blijven alle IT-activa relevant en veilig.
- Zorg voor betrokkenheid van stakeholders: Werk nauw samen met relevante stakeholders uit verschillende afdelingen om afstemming met de algemene bedrijfsdoelen te waarborgen, waaronder een beoordeling van EoL-producten.
- Verken alternatieve oplossingen: Proactief IT Management betekent ook actief zoeken naar alternatieve technologieën om producten die hun end of life hebben bereikt te vervangen of te verbeteren.
Een effectief EoL-plan opstellen
Een effectief EoL-plan is essentieel om de overstap weg van verouderde software in goede banen te leiden, de bedrijfsvoering zo min mogelijk te verstoren en een veilige IT-omgeving te behouden. Dit plan bevat een complete strategie om EoL-software uit te faseren, over te stappen op nieuwe oplossingen en de bijbehorende risico’s te beheersen.
Stappen bij het opstellen van een volledig EoL-plan
Een volledig EoL-plan opstellen vraagt om een helder beeld van de software-inventaris van uw organisatie, de afhankelijkheden tussen verschillende software en systemen en de mogelijke gevolgen van softwaretransities. Het plan beschrijft:
- Doelen en doelstellingen: Bepaal wat het EoL-plan moet opleveren, zoals bedrijfscontinuïteit waarborgen, beveiligingsrisico’s beperken en IT-uitgaven optimaliseren.
- Tijdlijn en mijlpalen: Stel een realistische tijdlijn op voor de overgang, met belangrijke mijlpalen en deadlines voor elke fase van het proces.
- Toewijzing van middelen: Bepaal welke middelen nodig zijn voor een soepele overgang, zoals IT-budget, personeel en technologie.
- Betrokkenheid van stakeholders: Breng stakeholders uit de hele organisatie in kaart en betrek hen, zodat hun behoeften worden meegewogen en ingevuld.
Software-afhankelijkheden en integraties beoordelen
Begrijpen hoe de software samenwerkt met andere systemen en processen binnen de organisatie is een essentieel onderdeel van elk EoL-plan
Dat inzicht helpt bij het vaststellen van mogelijke uitdagingen en kansen om de nieuwe opzet tijdens de overgang naar de nieuwe software te optimaliseren.
- Software voor assetmanagement: Deze tools geven gedetailleerd inzicht in software-afhankelijkheden en gebruikspatronen. Die informatie is cruciaal om ervoor te zorgen dat het overgangsplan rekening houdt met alle technische en operationele aandachtspunten en het risico op verstoringen beperkt.
- Duidelijke communicatiestrategie: Deze strategie beschrijft hoe informatie over de overgang met gebruikers en stakeholders wordt gedeeld, welke ondersteuning er is om hen te laten wennen aan de nieuwe software en via welke kanalen zij feedback kunnen geven of hulp kunnen vragen.
- Trainings- en ondersteuningsplannen: Deze zorgen ervoor dat gebruikers vanaf dag één zelfverzekerd en vaardig met de nieuwe software werken.
Beveiligingsgevolgen van EoL-software
De beveiligingsgevolgen van het gebruik van EoL-software zijn nauwelijks te overschatten. Kwetsbaarheden in niet-ondersteunde software kunnen dienen als toegangspoort voor cyberaanvallen en brengen bedrijfsgegevens en systemen in gevaar.
Een diepgaande analyse van die kwetsbaarheden helpt organisaties te begrijpen welke dreigingen zij precies lopen en vormt de basis voor een robuust beveiligingsbeleid dat deze zwakke plekken aanpakt.
Zonder ondersteuning van de leverancier moeten organisaties zelf proactief stappen zetten om hun EoL-software te beveiligen. Denk aan extra beveiligingsmaatregelen, patches van derden of het isoleren van de software van kritieke netwerken.
Gevolgen voor compliancekaders
Niet-ondersteunde software gebruiken botst rechtstreeks met diverse belangrijke regelgevingsstandaarden:
- PCI-DSS 4.0: Vereist dat organisaties beveiligingspatches toepassen en volledig ondersteunde software gebruiken voor alle systemen die kaarthoudergegevens verwerken, opslaan of verzenden.
- HIPAA: Verplicht technische waarborgen ter bescherming van elektronische beschermde gezondheidsinformatie (ePHI), een eis waaraan niet-ondersteunde en niet-gepatchte systemen niet voldoen.
- GDPR & NIS2: Vereist dat organisaties state-of-the-art beveiligingsmaatregelen treffen. EoL-systemen blijven draaien kan bij onderzoek naar datalekken als grove nalatigheid worden aangemerkt.
Belangrijke beveiligingsaandachtspunten
- Patchbeheer: Patchbeheer wordt een complexe uitdaging en vraagt om een strategische aanpak om systemen ondanks het ontbreken van officiële updates zo veilig mogelijk te houden.
- Beveiligingsproblemen: Proactieve Monitoring en incidentrespons zijn cruciale onderdelen van het beheersen van de beveiligingsrisico’s rond EoL-software. Organisaties moeten systemen hebben om mogelijke inbraken snel te detecteren en er effectief op te reageren.
- Compliance-uitdagingen: IT-compliance met relevante wet- en regelgeving en standaarden waarborgen is net zo belangrijk en vraagt om een brede aanpak met regelmatige audits en beoordelingen.
- Operationele inefficiënties: Het gebruik van verouderde technologie vergroot het risico op systeemstoringen en verlaagt de productiviteit. End-of-life software of hardware kan bovendien bedrijfsprocessen verstoren.
Overstappen op nieuwe systemen
Overstappen op nieuwe systemen is een complex proces dat zorgvuldige planning en uitvoering vraagt. Organisaties kiezen nieuwe software het best op basis van data en kijken daarbij niet alleen naar de technische eisen, maar ook naar de impact op gebruikers en bedrijfsprocessen.
In dit selectieproces hoort een grondige beoordeling van mogelijke vervangers, waarbij u factoren meeweegt als functionaliteit, beveiliging, compatibiliteit en kosten.
Een belangrijk aandachtspunt tijdens de selectie is de mogelijke meerwaarde van open-sourceoplossingen naast propriëtaire opties. Open-sourcesoftware biedt verschillende voordelen, zoals kostenbesparing, flexibiliteit en toegang tot een community van gebruikers en ontwikkelaars.
Toch is het ook belangrijk om te kijken naar propriëtaire oplossingen die bekendstaan om hun goede samenwerking met andere systemen en die sterke integratiemogelijkheden, professionele ondersteuning en geavanceerde functies bieden die voor specifieke bedrijfseisen nodig kunnen zijn.
Die afweging vraagt om een goed begrip van de behoeften, middelen en strategische koers van uw organisatie.
Kaders voor het beoordelen en kiezen van nieuwe softwareoplossingen
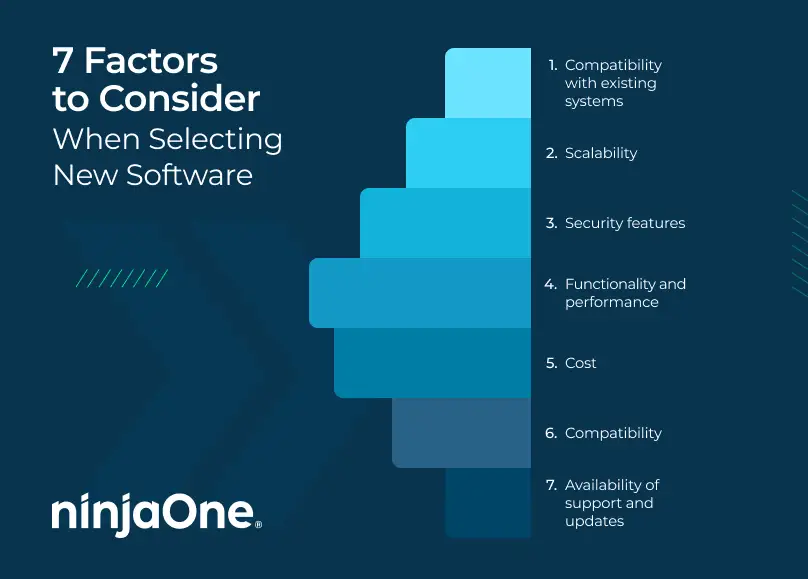
Bij het kiezen van nieuwe softwareoplossingen ter vervanging van EoL-producten is het belangrijk om verschillende factoren mee te wegen die zowel het directe als het langetermijnsucces van de overgang bepalen.
Denk aan factoren zoals:
- Compatibiliteit met bestaande systemen: Het is belangrijk dat nieuwe software samenwerkt met bestaande systemen, zodat uitvaltijd beperkt blijft en u uw eindgebruikers dezelfde hoge servicekwaliteit blijft bieden.
- Schaalbaarheid: Nieuwe softwareoplossingen moeten kunnen meegroeien en betrouwbaar blijven naarmate uw bedrijf groeit.
- Beveiligingsfuncties: Beoordeel de beveiligingsfuncties van de software en houd daarbij rekening met het huidige dreigingslandschap en de relevante compliancevereisten.
- Functionaliteit en prestaties: Zorg dat het nieuwe systeem de benodigde functionaliteit biedt en aan de gestelde prestatie-eisen voldoet.
- Kosten: Alle nieuwe software moet goed aansluiten op uw IT-budget.
- Compatibiliteit: Beoordeel hoe goed de nieuwe software integreert met de bestaande IT-infrastructuur, waaronder hardware, besturingssystemen en andere applicaties.
- Beschikbaarheid van ondersteuning en updates: Zorg dat nieuwe software komt met passende klantenondersteuning en regelmatige updates.
Tot slot beoordeelt u het succes van de overgang door de systeemprestaties te volgen en gebruikersfeedback te verzamelen, zodat u verbeterpunten ziet en de nieuwe software aansluit bij de doelen van de organisatie.
Door de selectie en implementatie van nieuwe systemen methodisch aan te pakken, doorlopen organisaties de uitdagingen van EoL-softwaretransities soepel en leggen ze de basis voor toekomstige groei en innovatie.
NinjaOne biedt tools waarmee u end-of-life beheer vereenvoudigt.
End-of-life software herkennen om uw bedrijfsdoelen te halen
Beste praktijken omarmen voor EoL-softwarebeheer gaat niet alleen over risico’s beperken of compliance waarborgen; het gaat om de kans om te innoveren, te transformeren en voorop te lopen in een digitale wereld.
Wie dit landschap met gemak wil doorkruisen, vindt in de Gebruikershandleiding voor software-implementatie bij onze software voor IT-assetmanagement een complete roadmap. Ontdek hoe NinjaOne uw EoL-softwarebeheer stroomlijnt, zodat uw organisatie klaar is voor toekomstige uitdagingen en kansen.
Bekijk ook de software voor IT-assetmanagement van NinjaOne en zie hoe die het IT-assetmanagement automatiseert voor Windows, macOS, Linux, VMWare, Hyper-V-hosts en -guests en SNMP-devices.
Bent u er klaar voor? Vraag een gratis offerte aan, meld u aan voor een gratis trial van 14 dagen of bekijk een demo.