Punti chiave
- I costi del crimine informatico sono in forte crescita a livello globale: si prevede che raggiungano i 10,5 trilioni di dollari nel 2025 e fino a 12,2 trilioni entro il 2031, con ransomware e violazioni dei dati all’origine della maggior parte dei danni economici e operativi.
- Ransomware e phishing dominano le minacce informatiche: il ransomware è presente nel 44% delle violazioni e il phishing rappresenta fino all’85% degli attacchi alle imprese del Regno Unito, il che li rende i rischi più critici da mitigare.
- Gli attacchi informatici sono costanti e in aumento: ogni giorno vengono rilevati oltre 450.000 nuovi campioni di malware e si stima che entro il 2031 si verificherà un attacco ransomware ogni due secondi, a testimonianza della portata globale delle minacce alla cybersecurity.
- Le organizzazioni britanniche e statunitensi subiscono attacchi frequenti e costosi, tra cui milioni di crimini informatici all’anno nel Regno Unito e violazioni dei dati che negli Stati Uniti costano in media oltre 10 milioni di dollari, il valore più alto al mondo.
- Le lacune nella preparazione alla cybersecurity restano diffuse: molte PMI non hanno un’assicurazione informatica né difese adeguate, il che le espone a phishing, malware e attacchi ripetuti che causano perdite economiche rilevanti e danni reputazionali.
Nel 2025 il costo del crimine informatico ha raggiunto una cifra stimata di 10,5 trilioni di dollari e dovrebbe salire a 12,2 trilioni entro il 2031, secondo Cybersecurity Ventures. Nell’ultimo Data Breach Investigations Report di Verizon, il 44% delle violazioni dei dati analizzate presenta un ransomware, in crescita rispetto al 32% dell’anno precedente. Sono dati che mostrano quanto sia diffusa e grave la sfida delle minacce informatiche con cui devono confrontarsi aziende e privati in tutto il mondo. Questi incidenti si traducono spesso in perdite economiche consistenti, danni reputazionali e gravi interruzioni operative.
Questo articolo analizza le statistiche più recenti sulle minacce alla cybersecurity nel Regno Unito e negli Stati Uniti, esaminando costi, metodi, tendenze emergenti e la diffusione di questo tipo di reati.
Riduci l’esposizione alle minacce informatiche con una visibilità in tempo reale sugli endpoint.
Scopri di più sulla sicurezza degli endpoint integrata di NinjaOne
Statistiche sulla cybersecurity: la selezione della redazione
- Nel primo trimestre del 2026 le imprese del Regno Unito subiscono in media 1.988 attacchi informatici al giorno. Si tratta di un calo del 2% rispetto al trimestre precedente, ma il dato resta elevato e quasi identico a quello registrato nello stesso periodo del 2025. (Beaming)
- Oltre 41 milioni di email di phishing sono state segnalate al Suspicious Email Reporting Service (SERS) di Action Fraud, il centro nazionale antifrode del Regno Unito, dal suo lancio nell’aprile 2020 (Action Fraud; Bitdefender; WiredGov).
- Circa 1 consumatore su 5 è caduto vittima di truffe, in particolare link di phishing (Norton).
- Nel 2025 il costo medio della violazione o dell’attacco più dirompente per ciascuna impresa è stato di 1.600 sterline. Escludendo le imprese con perdite pari a 0 sterline, la cifra sale a 3.550 sterline. (Cyber security breaches survey 2025 del governo britannico).
- Gli Stati Uniti registrano i costi più elevati al mondo per le violazioni dei dati, con una media di 22 milioni di dollari nel 2025, un record assoluto e un aumento del 9% rispetto al 2024 (IBM Cost of a Data Breach Report 2025).
- L’82% delle imprese statunitensi con 500 dipendenti o meno non ha una polizza di assicurazione informatica dedicata (Insurance Business).
Statistiche globali sul crimine informatico: quanti attacchi informatici avvengono ogni giorno nel mondo?
Sempre più spesso le notizie raccontano di grandi aziende che subiscono violazioni dei dati. Ma con quale frequenza avvengono davvero questi attacchi? E qual è la situazione negli Stati Uniti rispetto al Regno Unito?
- Oltre 450.000 nuovi malware vengono rilevati ogni giorno nel mondo (AV-TEST).
- Nel 2023 sono stati rilevati nel mondo circa 6 miliardi di attacchi malware (Statistica).
- Entro il 2031 un attacco ransomware colpirà un’azienda, un consumatore o un dispositivo ogni due secondi (Cybersecurity Ventures).
Quanto è diffuso il crimine informatico nel Regno Unito?
I crimini informatici avvengono con regolarità nel Regno Unito? Con quale frequenza vengono denunciati? E qual è la perdita economica media di chi ne è vittima? Ecco tutto quello che c’è da sapere:
- L’ultimo report del governo britannico stima che nel 2024-25 le imprese del Regno Unito abbiano subito circa 58 milioni di crimini informatici di vario tipo.
- Nonostante ciò, nell’anno conclusosi a settembre 2025 si sono registrate circa 686.000 segnalazioni di uso illecito di computer* in Inghilterra e Galles (in calo del 21% rispetto alle 867.000 del 2024) (Office of National Statistics).
*Per reato di uso illecito di computer si intende l’ottenimento, la divulgazione, l’acquisizione e la conservazione, intenzionali o colposi, di dati personali senza il consenso del titolare del trattamento (Crown Prosecution Service)
Attacchi informatici ai privati nel Regno Unito
Oltre alle imprese, molti attacchi informatici prendono di mira anche i privati, sotto forma di email di phishing, allegati infetti da malware e tecniche di ingegneria sociale pensate per sottrarre informazioni personali, dati finanziari o identità. La nostra analisi dei dati sui reati informatici di Action Fraud (il centro nazionale britannico per la segnalazione di frodi e crimini informatici) ha rilevato che:
- Da giugno 2022 a maggio 2023 sono state presentate 200.000 segnalazioni di reati informatici ai danni di privati nel Regno Unito.
- Questi reati hanno causato perdite economiche per oltre 890 milioni di sterline (in media 4.500 sterline a persona).
- I tipi di attacco informatico più comuni segnalati ad Action Fraud dai privati tra giugno 2022 e maggio 2023 sono stati le frodi al consumo (50,5%), le frodi con anticipo di pagamento (17,9%) e le frodi bancarie (11,1%).

- Le persone tra i 20 e i 29 anni sono quelle che segnalano più spesso crimini informatici: oltre 1 persona su 5 in questa fascia d’età (20,4%) ha presentato una segnalazione di qualche tipo.
Attacchi informatici ripetuti
La nostra analisi dei dati della Crime Survey for England and Wales ha rilevato che molte persone vittime di attacchi informatici li subiscono più di una volta. Infatti:
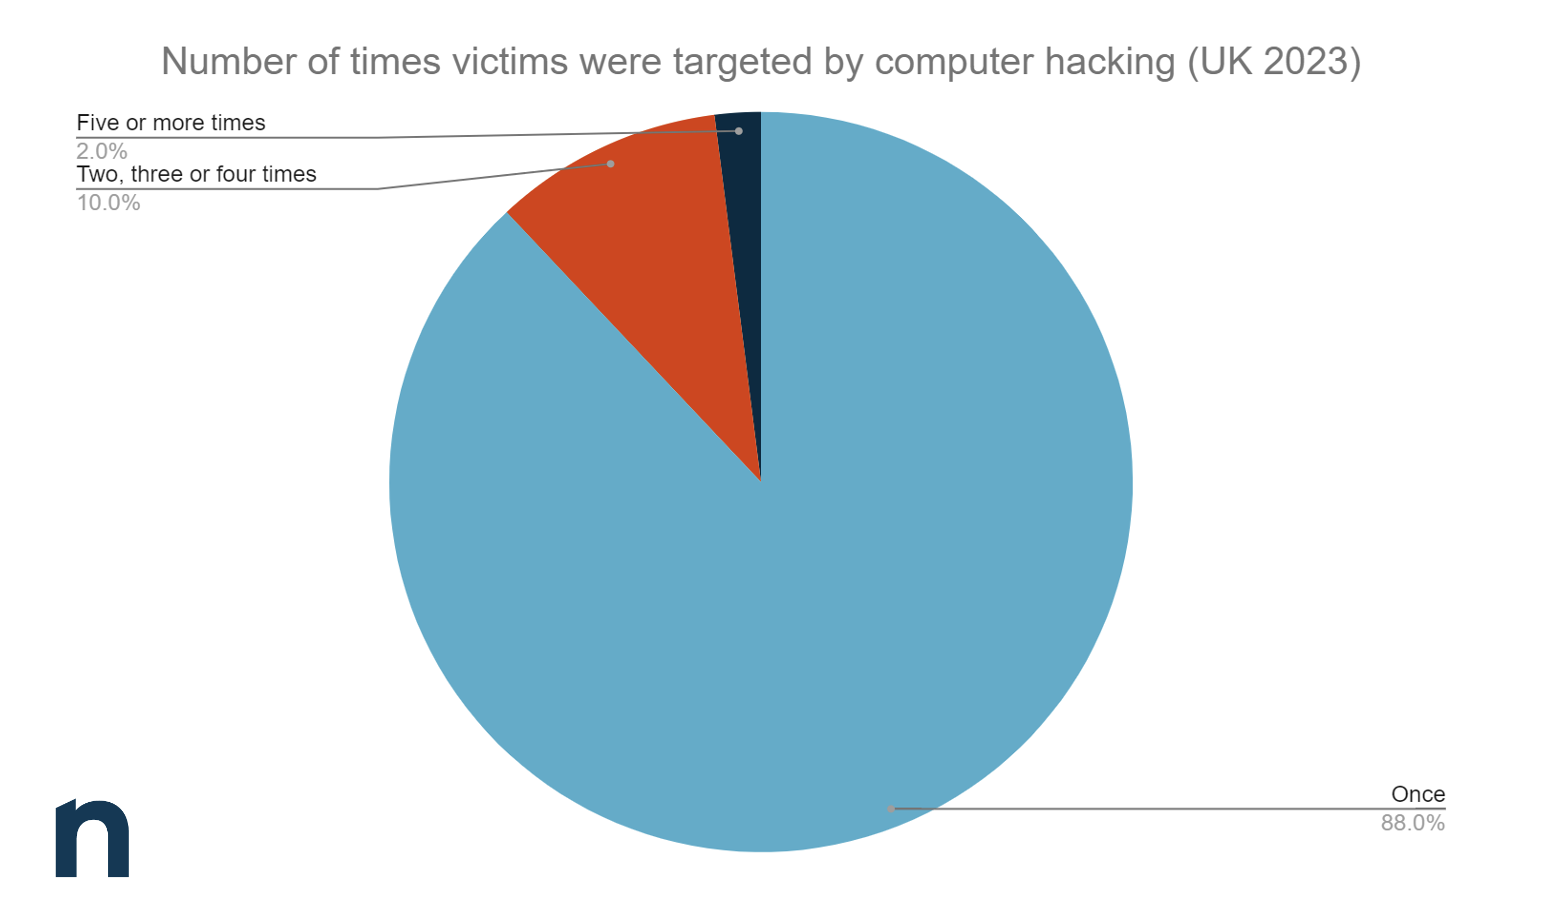
- Tra le persone che hanno subito una violazione o un accesso non autorizzato alle proprie informazioni personali, il 10% lo subisce di nuovo 2, 3 o 4 volte, mentre il 2% lo subisce 5 o più volte.
| Accesso non autorizzato a informazioni personali (incluso l’hacking) | |
| Numero di volte in cui si è stati presi di mira | Percentuale |
| Una volta | 88 |
| Due, tre o quattro volte | 10 |
| Cinque o più volte | 2 |
- La situazione è simile per gli attacchi informatici sotto forma di virus informatici: il 12% delle vittime subisce nuovi episodi 2, 3 o 4 volte dopo l’attacco iniziale.
| Attacchi tramite virus informatici | |
| Numero di volte in cui si è stati presi di mira | Percentuale |
| Una volta | 88 |
| Due, tre o quattro volte | 12 |
| Cinque o più volte | 0 |
Attacchi informatici alle imprese britanniche: le statistiche
Quante imprese del Regno Unito sono colpite dal crimine informatico? E con quali conseguenze? La nostra ricerca ha rilevato che:
- L’ultimo report del governo ha rivelato che nel 2024 quasi un quarto delle imprese (20%) e il 14% delle organizzazioni non profit hanno subito almeno un crimine informatico nell’arco di 12 mesi.
- Le medie e grandi imprese risultano le più colpite (rispettivamente 42% e 52%).
| Dimensione dell’impresa | Percentuale che ha subito un crimine informatico nei 12 mesi fino a dicembre 2024 |
| Microimprese | 18% |
| Piccole imprese | 25% |
| Medie imprese | 42% |
| Grandi imprese | 52% |
- La forma più comune di attacco informatico alle imprese britanniche nel 2024-25 è il phishing: l’85% delle imprese che hanno subito un crimine informatico ha segnalato incidenti di questo tipo.
Quanto è diffuso il crimine informatico negli Stati Uniti?
E negli Stati Uniti come stanno le cose? Quale impatto ha avuto il crimine informatico su imprese e privati nel Paese? Vediamo subito i numeri:
- Secondo l’ultimo report Cost of a Data Breach di IBM, nel 2023 gli Stati Uniti hanno registrato i costi più elevati al mondo per le violazioni dei dati per il 14° anno consecutivo.
- La media è stata di 22 milioni di dollari (+9% rispetto all’anno precedente), seguita da Medio Oriente, Canada, Germania e Giappone.
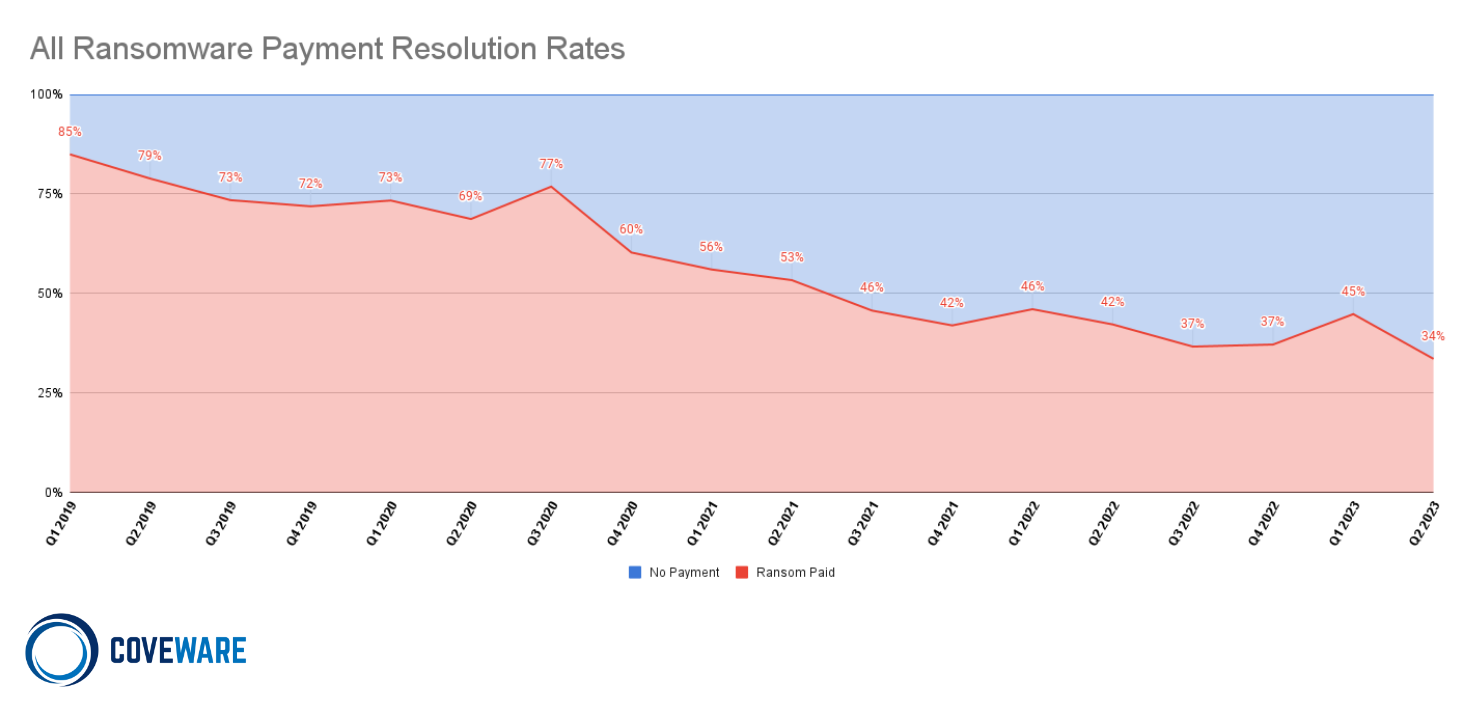
- È interessante notare, però, che il 63% delle vittime di ransomware non ha pagato il riscatto (in aumento rispetto al 59% del 2024), mentre il 37% lo ha pagato (in calo rispetto al 41% del 2024).
Attacchi informatici ai privati negli Stati Uniti
Anche se hanno in genere una portata molto più ridotta, i crimini informatici ai danni dei privati possono avere un forte impatto emotivo. La paura del furto d’identità, la perdita di dati personali e la frustrazione di dover gestire account compromessi pesano parecchio. Ma quanto sono colpite davvero le persone negli Stati Uniti da questo tipo di attacchi?
- Un sondaggio condotto per conto di Anomali da The Harris Poll ha rilevato che oltre un quinto degli adulti statunitensi (21%) ha subito un attacco ransomware su un dispositivo personale e/o di lavoro.
- Tra chi ha subito un attacco su un dispositivo di lavoro, il 46% afferma che la propria azienda ha pagato il riscatto.
- Dal sondaggio emerge che solo il 51% degli adulti statunitensi ritiene che il governo stia affrontando in modo efficace il tema della cybersecurity.
- E che il 61% sarebbe favorevole a un aumento dell’imposta federale sul reddito per finanziare le iniziative governative di difesa dagli attacchi informatici.
Crimine informatico ai danni di imprese e organizzazioni statunitensi: le statistiche
Passiamo ora alle imprese. Quante aziende statunitensi hanno subito attacchi informatici? E con quali conseguenze?
- Il report The State of Ransomware in the U.S. di Emsisoft ha rivelato che nel solo 2024 1.031 ospedali, 116 distretti scolastici K-12 e 117 enti governativi sono stati colpiti direttamente dal ransomware, insieme a migliaia di imprese del settore privato.
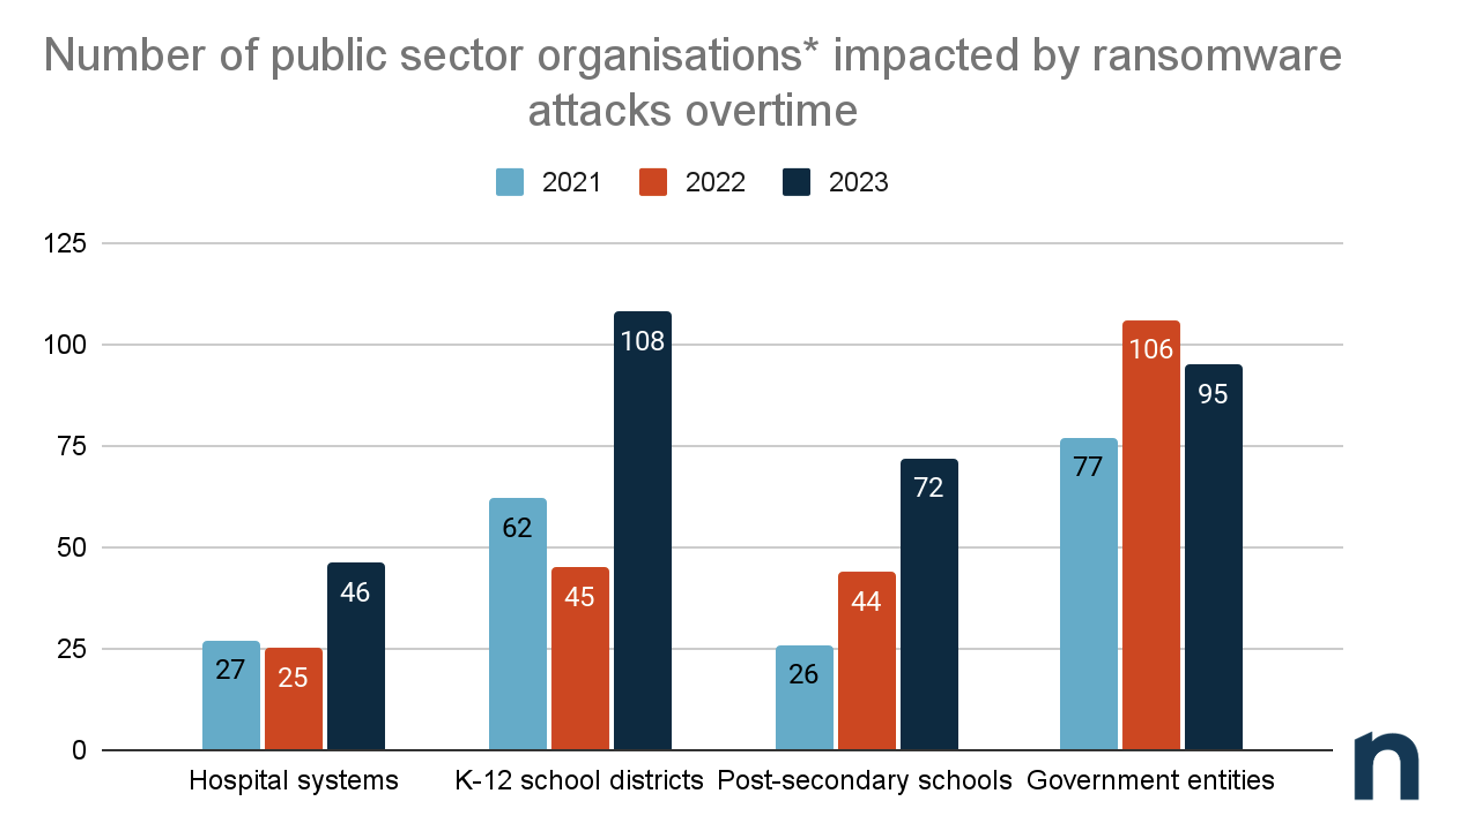
*I sistemi ospedalieri comprendono più ospedali e i distretti scolastici più scuole. Il numero totale di ospedali e scuole coinvolti è illustrato nelle sezioni dedicate ai singoli settori più avanti.
- Una delle violazioni dei dati più recenti e su larga scala negli Stati Uniti ha riguardato lo Stato del Maine, che nel maggio 2023 ha subito una violazione che ha portato alla perdita dei dati di oltre un milione di cittadini.
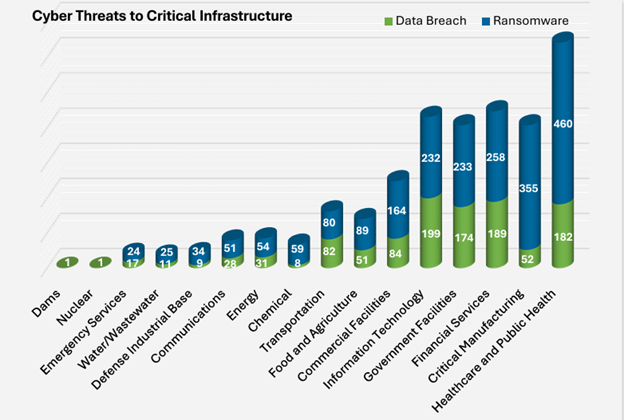
- Secondo il FBI IC3 2025 Annual Report, la sanità è di gran lunga il settore infrastrutturale più vulnerabile, con 460 incidenti ransomware segnalati e 182 violazioni dei dati; seguono la produzione critica (355 ransomware, 52 violazioni), i servizi finanziari (258 ransomware, 182 violazioni) e le strutture governative (233 ransomware, 174 violazioni).
- Nell’aprile 2024 Change Healthcare è stata vittima di un attacco ransomware, con un riscatto iniziale di 22 milioni di dollari in Bitcoin. Si stima che oltre il 90% delle 70.000 farmacie presenti negli Stati Uniti sia stato compromesso. L’episodio ha spinto i senatori Elizabeth Warren, Bill Cassidy e Richard Blumenthal a rivolgere una richiesta pubblica alla Cybersecurity and Infrastructure Security Agency (CISA) affinché rendesse noti i suoi piani per prevenire ulteriori attacchi.
L’attacco a NationalPublicData.com
Nel 2024 sono emerse segnalazioni di un incidente di sicurezza informatica che ha coinvolto National Public Data, servizio online statunitense di controllo dei precedenti e prevenzione delle frodi. Si ritiene che il gruppo di criminali informatici USDoD abbia provocato la fuga di dati, che ha esposto le informazioni personali identificabili (PII), come numeri di previdenza sociale, nomi e indirizzi, di circa 2,9 miliardi di persone. Il riscatto era stato fissato a 3,5 milioni di dollari, ma i dati sono stati poi offerti gratuitamente in un forum del dark web.
La vicenda ha ovviamente suscitato l’indignazione di miliardi di persone le cui PII risultano ora compromesse. Al momento in cui scriviamo è in corso una class action promossa dallo studio legale Schubert, Jonckheer & Kolbe.
Proteggi la tua reputazione e i tuoi sistemi. Scopri come integrare un approccio security-first nelle tue operazioni IT.
Le imprese sono pronte a difendersi dalle minacce alla cybersecurity?
Nel 2022 BlackBerry e Corvus Insurance hanno intervistato 415 decision maker aziendali nell’ambito IT e della cybersecurity in Nord America e Canada, per capire quanto fossero preparati a difendere la sicurezza informatica della propria azienda. Dal sondaggio è emerso che:
- Il 45% delle imprese non ha alcuna copertura assicurativa informatica.
- Tra chi ha una copertura, più di un terzo (37%) non è assicurato per il pagamento dei riscatti ransomware.
- Anche tra le imprese che hanno una copertura per i pagamenti ransomware, solo 1 su 5 (19%) ha massimali superiori alla richiesta mediana di riscatto pari a 600.000 dollari.
- La percentuale scende ancora per le PMI con meno di 1.500 dipendenti (14%).
I tipi di attacco informatico più comuni
Dato che moltissime persone e imprese scelgono di non denunciare gli attacchi informatici alle autorità, è estremamente difficile stabilire con quale frequenza avvengano e quali tipologie siano più diffuse.
Ciononostante, report come l’Internet Crime Report annuale dell’FBI offrono indicazioni utili su quali crimini informatici vengono segnalati più spesso alle autorità.
Nel solo 2025 l’Internet Crime Complaint Center (IC3) ha ricevuto 1.008.597 denunce, superando per la prima volta il milione di segnalazioni in un singolo anno.
Denunce di crimini informatici più frequenti per tipologia
- Secondo il report IC3, il phishing/spoofing è il crimine informatico più segnalato, con 191.561 denunce.
- Seguono l’estorsione (89.129), le frodi negli investimenti (72.984) e la violazione di dati personali (67.456).
| Crimine informatico | N. di denunce |
| Phishing/spoofing | 191.561 |
| Estorsione | 89.129 |
| Investimenti | 72.984 |
| Violazione di dati personali | 67.456 |
| Mancato pagamento/mancata consegna | 56.478 |
| Supporto tecnico/clienti | 47. 794 |
Nota: il report IC3 sottolinea che i dati sulle denunce relative al ransomware (3.611) riguardano solo chi ha segnalato il caso all’FBI tramite l’IC3 e non agli uffici territoriali dell’FBI. Allo stesso modo, le perdite dovute al ransomware sono spesso sottostimate o non indicate affatto nelle denunce, quindi si stima che le cifre del report siano inferiori alla realtà.
Un’alternativa è la ricerca di parole chiave. Come tutti sappiamo, quando non siamo sicuri di qualcosa (soprattutto noi appassionati di tecnologia) cosa facciamo?… Esatto, lo cerchiamo su Google! Per questo abbiamo usato il nostro fidato strumento di analisi del volume di ricerca, Keyword Finder, per scoprire quali tipi di attacco informatico vengono cercati più spesso su Google.
Nota: il fatto che le persone cerchino questi termini non significa necessariamente che siano state colpite da queste truffe. Potrebbero semplicemente voler trovare informazioni sull’argomento.
Tipi di attacco informatico più cercati negli Stati Uniti
- La nostra analisi ha rilevato che negli Stati Uniti la minaccia alla cybersecurity più cercata su Google nel 2024 è il phishing, con una media di 75.600 ricerche al mese per questo termine.
- Seguono denial of service (40.200) e malware (38.700).
- Subito dopo arrivano ransomware (30.800) e spoofing (27.100).
| Parola chiave | Volume di ricerca medio mensile (USA) |
| phishing | 75.600 |
| denial of service | 40.200 |
| malware | 38.700 |
| ransomware | 30.800 |
| spoofing | 27.100 |
| smishing | 24.200 |
| pretexting | 14.600 |
| vishing | 14.200 |
| dos attack | 11.100 |
| insider threat | 5.100 |
I 10 tipi di attacco informatico più cercati su Google negli Stati Uniti (ad aprile 2024)
Attacchi informatici più cercati nel Regno Unito
- Anche nel Regno Unito il phishing è la minaccia informatica più cercata, con una media di 22.200 ricerche mensili.
- Al secondo posto, però, c’è il malware (15.100), seguito dal ransomware (9.900).
- Subito dopo troviamo denial of service (9.600) e spoofing (5.200).
| Parola chiave | Volume di ricerca medio mensile (Regno Unito) |
| phishing | 22.200 |
| malware | 15.100 |
| ransomware | 9.900 |
| denial of service | 9.600 |
| spoofing | 5.200 |
| dos attack | 3.800 |
| smishing | 3.800 |
| vishing | 2.900 |
| pretexting | 1.800 |
| insider threat | 840 |
I 10 tipi di attacco informatico più cercati su Google nel Regno Unito (ad aprile 2024)
Le truffe con marchi noti più diffuse
Uno dei modi più convincenti con cui hacker e truffatori informatici riescono a ingannare aziende e privati è fingersi marchi di cui ci si fida. Può accadere in molti modi: dagli SMS che sembrano arrivare dal fornitore di energia alle email che imitano un social network o una piattaforma di streaming usata abitualmente. Ma quali sono le truffe più comuni?
Per scoprirlo abbiamo usato ancora una volta lo strumento Keyword Finder, analizzando le ricerche relative alle truffe che riguardano alcuni dei marchi più noti di Regno Unito e Stati Uniti.
Le principali truffe con marchi noti negli Stati Uniti
- Secondo la nostra analisi, la truffa con marchio più cercata negli Stati Uniti è quella su Facebook Marketplace, con 18.100 ricerche mensili per il termine.
- Seguono le truffe su PayPal (14.100), Facebook (8.600) e Amazon (6.600).
| Parola chiave | Volume di ricerca medio mensile (USA) |
| facebook marketplace scam | 18.100 |
| paypal scam | 14.100 |
| facebook scam | 8.600 |
| amazon scam | 6.600 |
| instagram scam | 5.800 |
| microsoft scam | 2.800 |
| tiktok scam | 1.400 |
| netflix scam | 1.400 |
| youtube scam | 950 |
| dropbox scam | 390 |
Completa le tue difese di sicurezza informatica con una soluzione di gestione unificata degli endpoint.
Le principali truffe con marchi noti nel Regno Unito
- Oltreoceano, nel Regno Unito, la truffa con marchio più cercata è anche in questo caso quella su Facebook Marketplace, con una media di 8.800 ricerche al mese.
- PayPal compare ancora una volta al secondo posto (4.600), mentre Royal Mail è terzo con 4.300 ricerche mensili medie.
| Parola chiave | Volume di ricerca medio mensile (Regno Unito) |
| facebook marketplace scam | 8.800 |
| paypal scam | 4.600 |
| royal mail scam | 4.300 |
| vinted scam | 3.300 |
| facebook scam | 3.000 |
| amazon scam | 2.200 |
| microsoft scam | 1.200 |
| instagram scam | 1.200 |
| santander scam | 950 |
| banking scam | 660 |
Come NinjaOne protegge i tuoi dati dalle minacce alla cybersecurity
La soluzione software RMM numero 1 di NinjaOne integra strumenti che migliorano la sicurezza degli endpoint in un’unica visualizzazione centralizzata. Con la sua piattaforma puoi gestire facilmente le applicazioni, modificare i registri da remoto, distribuire script e, soprattutto, rilevare e correggere immediatamente vulnerabilità e minacce.
Se è il momento giusto, richiedi un preventivo gratuito, attiva una prova gratuita di 14 giorni oppure guarda una demo.