Punti chiave
- La visibilità continua su tutti gli asset tecnologici clinici e operativi è un requisito fondamentale nella gestione delle vulnerabilità in sanità.
- Secondo la Security Rule dell’HIPAA, le organizzazioni sanitarie devono adottare un processo formale di gestione della sicurezza.
- I dispositivi medici operano sotto vincoli particolari che ne rendono difficile il patching: le organizzazioni devono quindi mantenere una visibilità specifica e applicare controlli compensativi quando la remediation non è possibile.
- Le decisioni vanno coordinate tra team interfunzionali per ottenere una governance solida delle vulnerabilità.
- Le organizzazioni dovrebbero stabilire le priorità di remediation in base all’impatto sul paziente, al rischio operativo clinico, alla sfruttabilità e all’esposizione sul fronte della conformità.
Le organizzazioni sanitarie gestiscono alcuni degli ambienti più delicati dal punto di vista operativo dell’enterprise informatica moderna, dove una falla di sicurezza può ripercuotersi direttamente sull’assistenza ai pazienti.
Man mano che le superfici di attacco si estendono a un numero crescente di sistemi, le conseguenze delle vulnerabilità non gestite diventano più gravi. Questa guida spiega come le organizzazioni sanitarie possono rendere operativa in modo efficace la gestione delle vulnerabilità in sanità.
Perché la sanità è uno degli ambienti più difficili da proteggere
Le organizzazioni sanitarie operano in contesti di rara complessità perché, a differenza di qualsiasi altro settore, in ambito sanitario le decisioni di cybersecurity non si limitano a interrompere un flusso di lavoro: incidono direttamente sull’assistenza ai pazienti.
Nel retail, per esempio, il patching è soprattutto una questione di pianificazione. Basta definire una finestra di manutenzione, applicare l’aggiornamento e il lavoro è finito. In sanità, invece, il calcolo cambia completamente. Non puoi mettere offline una pompa di infusione per aggiornarne il firmware mentre sta somministrando un farmaco.
La necessità di mantenere operativi i sistemi clinici, perché da essi dipende l’assistenza ai pazienti, genera vincoli di remediation tipicamente acuti in sanità e molto meno comuni nell’IT enterprise tradizionale.
Che cosa gestiscono davvero le organizzazioni sanitarie
Oltre al vincolo di remediation appena descritto, a rendere così difficile una sicurezza centralizzata contribuisce la varietà degli asset da proteggere:
| Tipo di asset | Ruolo nell’ambiente sanitario |
| Sistemi Electronic Health Record (EHR) | Conservano decenni di informazioni sanitarie protette, il che li rende bersagli di grande valore |
| Dispositivi IoT medicali | Comprendono pompe di infusione, ventilatori e monitor paziente che operano in tempo reale |
| Sistemi di imaging | Piattaforme MRI, CT e PACS che supportano i flussi di lavoro diagnostici |
| Applicazioni connesse al cloud | Supportano telemedicina, prenotazioni, fatturazione e altri servizi al paziente |
| Endpoint clinici remoti | Utilizzati dal personale in contesti di cura distribuiti e in mobilità |
| Software sanitario di terze parti | Integrato con laboratori, farmacie e compagnie assicurative |
| Infrastruttura legacy | Sistemi precedenti alle architetture di sicurezza moderne, ma ancora essenziali sul piano operativo |
| Ambienti multi-sede | Sistemi sanitari distribuiti su più strutture con controlli di sicurezza disomogenei |
Ottenere una visibilità continua negli ambienti sanitari
La visibilità continua è fondamentale per le organizzazioni sanitarie perché consente di mantenere un quadro completo e aggiornato di ogni asset che comporta un rischio. Le aree che seguono sono tra le più critiche da monitorare.
Visibilità sui dispositivi medici
Serve una visibilità continua su:
- Dispositivi medici connessi alle reti cliniche
- Sistemi operativi non supportati o a fine vita
- Postazioni di lavoro cliniche utilizzate nell’erogazione delle cure
- Sistemi di imaging come MRI, CT, ecografi e PACS
- Qualsiasi infrastruttura interconnessa all’interno degli ambienti ospedalieri
Le organizzazioni che si affidano ai normali strumenti di discovery IT spesso ignorano completamente questo livello. I dispositivi medici non rispondono agli stessi metodi di scansione degli endpoint e, senza una visibilità pensata appositamente per loro, diventano un ampio segmento non monitorato della superficie di attacco.
Consapevolezza degli asset critici per le PHI
Le organizzazioni dovrebbero inoltre avere piena consapevolezza dei sistemi coinvolti in:
- Elaborazione o archiviazione di informazioni sanitarie protette (PHI)
- Gestione delle cartelle cliniche nei flussi di lavoro clinici e amministrativi
- Supporto alla gestione delle identità e degli accessi per il personale clinico
- Esecuzione delle applicazioni sanitarie core legate all’erogazione delle cure
Quando viene individuata una vulnerabilità, sapere se l’asset interessato archivia, elabora o trasmette PHI è spesso un fattore determinante per stabilire con quale urgenza intervenire.
Monitoraggio continuo delle vulnerabilità
Il monitoraggio continuo colma il divario tra ciò che hai scansionato e ciò che è effettivamente vero in questo momento. Controlla costantemente:
- Patch mancanti su endpoint e sistemi clinici
- Nuove vulnerabilità su asset già inventariati
- Configurazioni errate che creano esposizione senza un CVE associato
- Rischi legati al software di terze parti di fornitori e partner di integrazione
- Rischi emergenti su infrastrutture legacy che non possono ricevere patch ma vanno comunque tracciate
Uno degli errori più comuni delle organizzazioni sanitarie è trattare la gestione delle vulnerabilità come una valutazione periodica anziché come un processo operativo continuo.
Allineare la gestione delle vulnerabilità alla governance HIPAA
In sanità la governance deve muoversi all’interno di un quadro normativo preciso. La Security Rule dell’HIPAA impone alle covered entity e ai business associate di adottare un processo formale di gestione della sicurezza, che comprenda analisi e gestione del rischio.
In altre parole, il programma di gestione delle vulnerabilità di ogni organizzazione sanitaria deve essere strutturato, documentato e difendibile in sede di audit.
Standardizzare le policy sulle vulnerabilità
Un singolo problema può interessare contemporaneamente le operazioni cliniche, l’infrastruttura, la conformità e la sicurezza dei pazienti: per questo una governance efficace delle vulnerabilità richiede la collaborazione di più team. Ecco le aree di policy fondamentali che sostengono pratiche coerenti di gestione delle vulnerabilità.
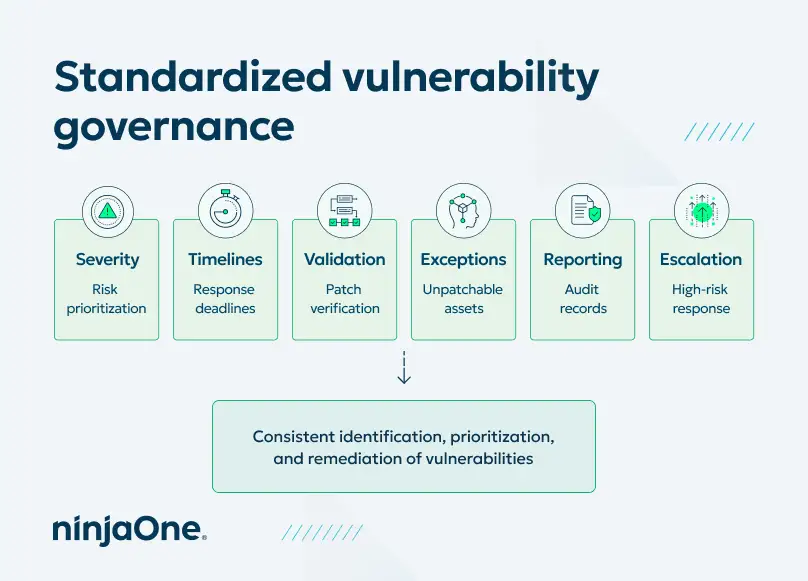
Con policy standardizzate in questo modo, i team possono identificare, classificare e risolvere le vulnerabilità in modo più uniforme in tutta l’organizzazione.
Sostenere la preparazione agli audit
Durante un audit HIPAA, lo strumento più prezioso è la prova documentale che la tua organizzazione ha identificato i rischi e vi ha posto rimedio. Qui sotto vedi come una documentazione centralizzata sostenga al tempo stesso la supervisione operativa e il reporting di conformità.
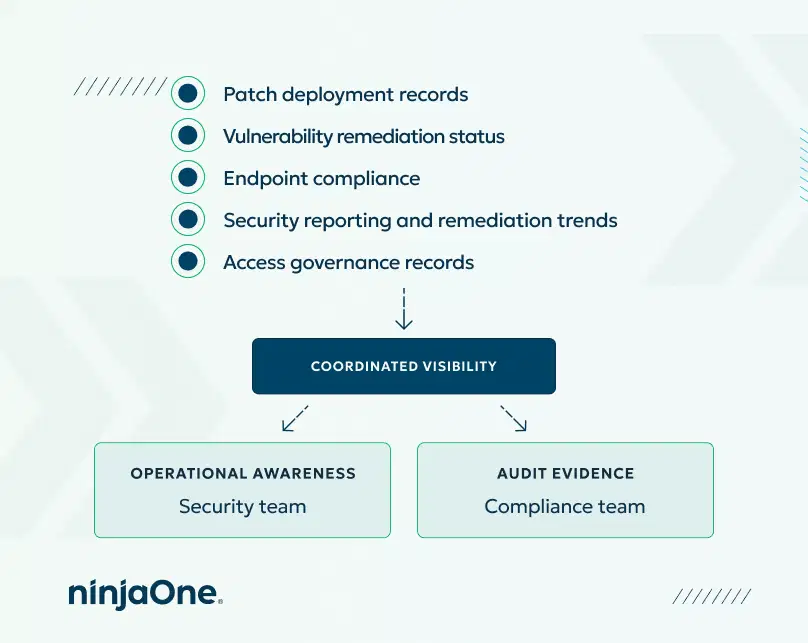
La documentazione mantiene il tuo team di sicurezza consapevole della situazione operativa e, allo stesso tempo, fornisce al team conformità le prove necessarie quando le autorità di vigilanza fanno domande.
Coordinare conformità e operazioni di sicurezza
Una governance efficace delle vulnerabilità richiede allineamento tra più team, perché le vulnerabilità raramente restano confinate in un solo ambito. Ecco come le organizzazioni allineano le decisioni di remediation tra questi ambiti.
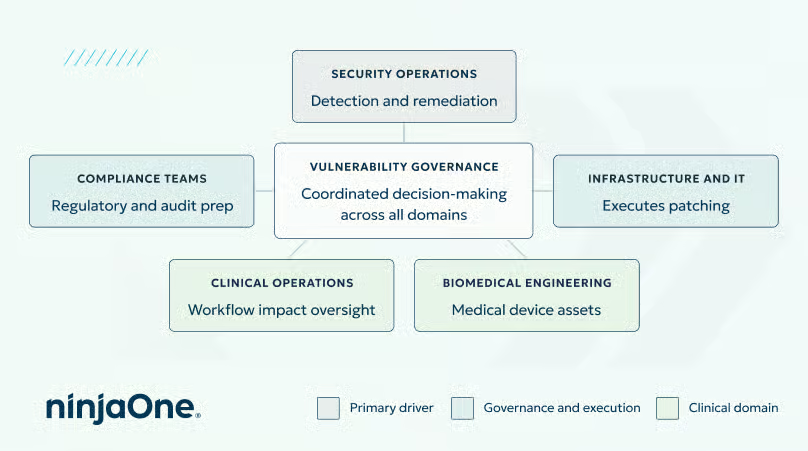
Con un processo decisionale coordinato è meno probabile che una vulnerabilità passi inosservata, perché le responsabilità sono definite chiaramente tra i team.
Rendere operativa la remediation basata sul rischio in sanità
Una volta ottenuta la visibilità, l’obiettivo successivo è tradurre i dati sulle vulnerabilità in decisioni di remediation che tengano conto dell’impatto clinico e della sicurezza dei pazienti. Ecco come si traduce nella pratica:
Proteggere i dati e la privacy dei pazienti
Il punto di partenza di qualsiasi framework di priorità per la remediation è sapere quali asset, se compromessi, provocano il danno maggiore. Le operazioni di sicurezza dovrebbero concentrarsi costantemente su:
- Protezione delle PHI nei sistemi che archiviano, elaborano o trasmettono dati dei pazienti
- Governance del controllo degli accessi per impedire accessi non autorizzati ai dati
- Integrità dei dati, con rilevamento delle modifiche non autorizzate alle cartelle cliniche
- Visibilità sugli endpoint che trattano dati dei pazienti
- Accesso remoto sicuro per i team di cura distribuiti
Ridurre l’esposizione della superficie di attacco legata a:
Prima di stabilire la sequenza dei singoli interventi sulle vulnerabilità, le organizzazioni dovrebbero ridurre in modo sistematico il numero di punti di esposizione a disposizione degli aggressori. Questo significa affrontare:
- Sistemi non supportati o a fine vita – isolare o dismettere le infrastrutture a fine vita che non possono più ricevere patch
- Dispositivi senza patch – accelerare la remediation sugli asset per i quali esistono patch non ancora applicate
- Servizi esposti su Internet – rivedere e limitare i punti di esposizione esterna che non richiedono accessibilità pubblica
- Autenticazione debole – imporre la MFA sui sistemi clinici e amministrativi
- Integrazioni di terze parti – valutare e controllare gli accessi concessi ai sistemi di fornitori e partner
Dare priorità alla remediation basata sul rischio in funzione di:
Le organizzazioni sanitarie hanno bisogno di un framework di prioritizzazione che aggiunga il contesto clinico e operativo ai normali punteggi di gravità. La priorità di remediation dovrebbe essere determinata da:
- Impatto sul paziente – lo sfruttamento di questa vulnerabilità ha un effetto diretto o indiretto sull’assistenza o sulla sicurezza dei pazienti?
- Rischio operativo clinico – la remediation stessa interromperebbe l’erogazione delle cure e, in tal caso, qual è la finestra più adatta?
- Sfruttabilità – questa vulnerabilità è già attivamente sfruttata?
- Impatto sulla continuità operativa – che cosa succede alle operazioni se questo sistema viene compromesso o messo offline durante la remediation?
- Esposizione sul fronte della conformità – questa vulnerabilità genera un rischio diretto rispetto all’HIPAA o ad altre normative?
Nel loro insieme, queste priorità aiutano le organizzazioni sanitarie ad allineare le decisioni di remediation alla sicurezza dei pazienti, alla resilienza operativa e ai requisiti di conformità.
Che cosa devono privilegiare le organizzazioni sanitarie nelle piattaforme per le vulnerabilità
Le organizzazioni sanitarie devono valutare con attenzione le piattaforme di gestione delle vulnerabilità, perché la maggior parte di esse è pensata per ambienti IT enterprise standard e la sanità è tutto fuorché standard. Ecco a che cosa dare priorità durante la valutazione.
| Visibilità centralizzata Le piattaforme dovrebbero offrire: | Monitoraggio continuo Le piattaforme dovrebbero supportare: | Coordinamento della remediation Le piattaforme dovrebbero semplificare: | Reporting di conformità Le funzionalità di reporting di conformità dovrebbero includere: |
| Visibilità multi-sede | Valutazioni ricorrenti delle vulnerabilità | Flussi di lavoro di patch management | Allineamento all’HIPAA |
| Riconoscimento dei dispositivi medici | Visibilità in tempo reale sull’esposizione | Escalation nei flussi di lavoro | Preparazione agli audit |
| Reporting sugli endpoint | Validazione degli endpoint | Reporting sui rischi | Rischio di esposizione delle PHI |
| Dashboard di conformità | Reporting operativo | Allineamento alla conformità | Metriche di sicurezza |
| Governance degli endpoint |
La gestione delle vulnerabilità in sanità in ambienti clinici complessi
La gestione delle vulnerabilità è una delle discipline più critiche in sanità perché, in questo settore, una vulnerabilità non si limita a sospendere i flussi di lavoro: mette direttamente a rischio l’assistenza e la sicurezza dei pazienti. Per essere efficaci, le organizzazioni devono rendere operativa una visibilità centralizzata, allineare i propri programmi alla governance HIPAA e coordinare la remediation in modo coerente tra i team.
Guida rapida
Per valutare appieno NinjaOne rispetto alle tue esigenze di gestione delle vulnerabilità in sanità, considera di:
- Discutere i requisiti di conformità specifici (HIPAA, HITRUST, ecc.) con il tuo referente NinjaOne
- Esaminare nel dettaglio le funzionalità di patch management e reporting
- Valutare l’integrazione con gli strumenti di sicurezza e i flussi di lavoro già in uso
- Analizzare le funzionalità di reporting per audit e conformità della piattaforma
L’unione di patch management, tracciamento degli asset e applicazione delle policy offerta da NinjaOne costituisce una base solida per la gestione delle vulnerabilità in sanità.
Argomenti correlati: