Il Domain Name System, comunemente noto come DNS, è un componente fondamentale di internet, eppure per molti utenti resta un mistero. In parole semplici, il DNS è una sorta di elenco telefonico di internet: traduce i nomi di dominio leggibili dalle persone, come www.ninjaone.com, negli indirizzi IP che i computer usano per identificarsi a vicenda sulla rete.
Senza il DNS, navigare sul web sarebbe un’operazione macchinosa: dovremmo ricordare indirizzi numerici complicati per ogni sito che vogliamo visitare.
In questo articolo faremo chiarezza sul DNS, spiegandone l’importanza, il funzionamento e il ruolo cruciale che svolge nelle nostre attività online quotidiane. Che tu sia alle prime armi e voglia capire le basi o un appassionato di tecnologia in cerca di approfondimenti, questa guida ti offrirà una comprensione completa del protocollo DNS.
Che cos’è il DNS e a cosa serve
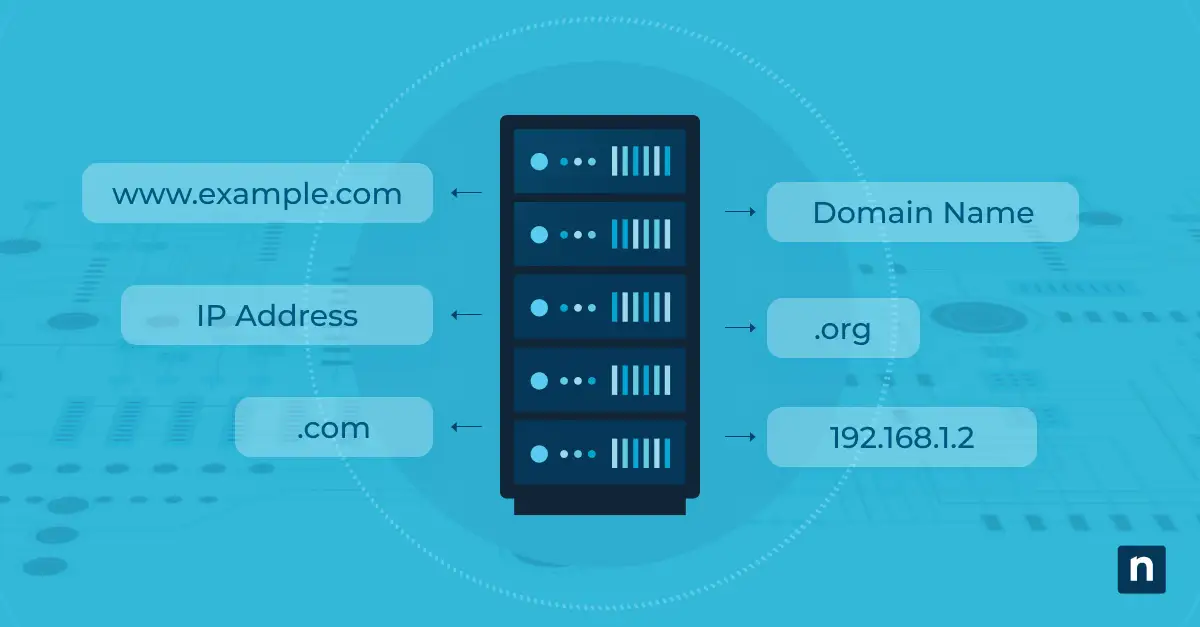
Il Domain Name System (DNS) è un sistema di denominazione gerarchico e decentralizzato usato per identificare computer, servizi e altre risorse raggiungibili tramite internet o altre reti IP. In sostanza, il DNS converte i nomi di dominio leggibili dalle persone in indirizzi IP, permettendo ai browser di individuare e caricare le risorse di internet.
Ad esempio, quando digiti “www.example.com” nel browser, il DNS traduce questo nome di dominio in un indirizzo IP come “192.0.2.1”, indirizzando il browser al sito corretto.
Il DNS funziona grazie a una serie di server DNS:
- Resolver DNS: questo server riceve le query dalle macchine client, come il tuo computer o il tuo smartphone. Guarda i resolver DNS all’opera con questo video breve e semplice: “Che cos’è un resolver DNS e come configurarlo”.
- Root name server: questo server risponde alle richieste di record nella zona radice e indirizza le query ai server dei domini di primo livello (TLD) appropriati.
- TLD name server: questo server gestisce le richieste relative a specifici TLD, come .com o .org, indirizzando le query ai name server autoritativi del dominio richiesto.
- Name server autoritativo: questo server contiene i record DNS effettivi del dominio richiesto e risponde con l’indirizzo IP corrispondente al nome di dominio.
L’evoluzione del DNS
Prima dell’introduzione del DNS, i primi utenti di internet si affidavano a un semplice file di testo chiamato file HOSTS, che associava i nomi di dominio agli indirizzi IP. Questo metodo divenne presto impraticabile, perché il numero di host su ARPANET (il precursore di internet moderno) cresceva in modo esponenziale.
Nel 1983 Paul Mockapetris propose il DNS come soluzione scalabile a questo problema e nel 1984 il DNS venne implementato formalmente in ARPANET. L’introduzione del DNS segnò una tappa importante, perché consentì a internet di crescere senza i limiti dei file HOSTS aggiornati manualmente.
Nel corso degli anni il DNS si è evoluto per supportare diverse funzionalità avanzate, come le DNS Security Extensions (DNSSEC), i meccanismi di caching e i nomi di dominio internazionalizzati (IDN).
Il ruolo del DNS nel semplificare la navigazione in internet
Il DNS svolge un ruolo cruciale nel rendere internet accessibile e facile da usare. Immagina di dover ricordare e digitare “172.217.16.196” ogni volta che vuoi fare una ricerca sul web, invece di “www.google.com”. Il DNS nasconde questi complessi indirizzi IP numerici e ci permette di usare nomi di dominio facili da ricordare.
Inoltre, il DNS garantisce:
- Scalabilità: distribuendo il carico su più server, il DNS evita che un singolo server diventi un collo di bottiglia e riesce così a gestire l’enorme numero di query generate da miliardi di utenti.
- Ridondanza: la presenza di più server DNS offre resilienza ai guasti e garantisce che i servizi internet restino accessibili anche se alcuni server smettono di funzionare.
- Bilanciamento del carico: il DNS può distribuire il traffico su più server che ospitano gli stessi contenuti, migliorando prestazioni e affidabilità.
Ti stai ancora chiedendo a cosa serva il DNS? La risposta è semplice: il DNS è uno dei pilastri dell’infrastruttura di internet, perché ci permette di usare gli URL e i nomi di dominio su cui tutti facciamo affidamento quando navighiamo e inviamo email.
Come funziona il DNS
Ma come fa il Domain Name System (DNS) a tradurre i nomi di dominio in indirizzi IP? Ecco una spiegazione dettagliata del funzionamento del DNS:
Il processo di query DNS
Quando inserisci un nome di dominio (ad esempio www.example.com) nel browser, si avvia una serie di passaggi per risolvere quel nome in un indirizzo IP:
Passaggio 1: la richiesta dell’utente
- Azione dell’utente: digiti il nome di dominio nel browser e premi Invio.
- Resolver DNS: il browser invia una query al resolver DNS locale, di solito gestito dal tuo ISP (Internet Service Provider).
Passaggio 2: query ricorsiva
- Resolver ricorsivo: il resolver DNS locale agisce da resolver ricorsivo, cioè esegue una sequenza di query per risolvere completamente il nome di dominio.
Passaggio 3: query al root name server
- Query al root server: il resolver ricorsivo interroga un root name server per scoprire quale server autoritativo è responsabile del dominio di primo livello (TLD) del dominio richiesto (ad esempio “.com”).
- Risposta del root server: il root server risponde con l’indirizzo IP del TLD name server.
Passaggio 4: query al TLD name server
- Query al TLD server: il resolver ricorsivo interroga il TLD name server indicato dal root server per scoprire quale name server autoritativo è responsabile del dominio di secondo livello (ad esempio “example”).
- Risposta del TLD server: il TLD server risponde con l’indirizzo IP del name server autoritativo per il dominio “example.com”.
Passaggio 5: query al name server autoritativo
- Query al server autoritativo: il resolver ricorsivo interroga il name server autoritativo per ottenere l’indirizzo IP del dominio specifico (ad esempio “www.example.com”).
- Risposta del server autoritativo: il name server autoritativo risponde con l’indirizzo IP associato al nome di dominio.
Passaggio 6: risposta all’utente
- Dal resolver al browser: il resolver ricorsivo restituisce l’indirizzo IP al browser dell’utente.
- Connessione stabilita: il browser usa l’indirizzo IP per stabilire una connessione con il server web e recuperare i contenuti del sito.
I componenti del DNS
- Resolver DNS: è il primo punto di contatto per la query DNS dell’utente. Si occupa di gestire la query e, se necessario, di inoltrarla ad altri server.
- Root name server: è il server DNS di livello più alto, che risponde alle query relative ai TLD (ad esempio .com, .org, .net) e indirizza la query al TLD server appropriato.
- TLD name server: gestisce i nomi di dominio all’interno del dominio di primo livello. Ad esempio, il TLD server .com gestisce le richieste per tutti i domini .com.
- Name server autoritativo: questo server conserva i record DNS di domini specifici e risponde con l’indirizzo IP o altre informazioni relative al dominio.
Caching e TTL (Time to Live)
Per migliorare l’efficienza e ridurre i tempi di caricamento, il DNS utilizza meccanismi di caching:
- Cache locale: sia il browser dell’utente sia il resolver DNS memorizzano in cache le risposte DNS per un certo periodo.
- TTL (Time to Live): ogni record DNS ha un valore TTL, che indica per quanto tempo deve restare in cache prima che venga inviata una nuova richiesta. Valori TTL più bassi comportano aggiornamenti più frequenti ma un carico maggiore sui server, mentre valori TTL più alti riducono il carico ma possono restituire informazioni non aggiornate.
Miglioramenti della sicurezza
DNSSEC (DNS Security Extensions): DNSSEC aggiunge un livello di sicurezza consentendo di verificare le risposte DNS tramite firme digitali, così da garantire che non siano state manomesse.
Bilanciamento del carico e failover
Il DNS può essere usato anche per il bilanciamento del carico, distribuendo il traffico tra più server che ospitano lo stesso servizio e migliorando così affidabilità e prestazioni. Per il failover è possibile configurare più record DNS, in modo che se un server smette di funzionare un altro possa sostituirlo senza compromettere l’esperienza dell’utente.
Quali sono i tipi di record DNS
Il DNS si basa su diversi tipi di record per indirizzare correttamente il traffico. I tipi di record DNS più comuni sono:
- Record A (Address Record): associa un nome di dominio a un indirizzo IPv4.
- Record AAAA: associa un nome di dominio a un indirizzo IPv6.
- Record CNAME (Canonical Name Record): crea un alias di un nome di dominio verso un altro. Utile per far puntare più nomi di dominio allo stesso indirizzo IP.
- Record MX (Mail Exchange Record): indica il server di posta responsabile della ricezione delle email per conto di un dominio.
- Record TXT: conserva informazioni testuali relative al dominio, spesso usate per finalità di sicurezza come SPF (Sender Policy Framework) o DKIM (DomainKeys Identified Mail).
Problemi DNS più comuni e risoluzione
Interruzioni dei server DNS
Quando i server DNS non sono disponibili a causa di manutenzione, attacchi informatici o guasti tecnici, gli utenti non riescono a risolvere i nomi di dominio in indirizzi IP. Il risultato è l’impossibilità di accedere ai siti web, con un’interruzione di fatto della connettività internet.
Ritardi di propagazione DNS
Le modifiche ai record DNS (come il cambio dell’indirizzo IP di un dominio) possono richiedere tempo per propagarsi a tutti i server DNS nel mondo, a causa delle impostazioni TTL. In questo periodo alcuni utenti potrebbero ricevere le vecchie informazioni DNS, mentre altri ottengono quelle aggiornate.
Avvelenamento della cache DNS (DNS spoofing)
Gli autori di attacchi possono corrompere la cache DNS, facendo sì che gli utenti vengano indirizzati verso siti fraudolenti o dannosi anziché verso quelli desiderati. Questo può portare ad attacchi di phishing, furto di dati e altri problemi di sicurezza.
Record DNS configurati in modo errato
Configurazioni DNS errate, come indirizzi IP sbagliati o nomi di dominio digitati male, possono impedire la corretta risoluzione dei nomi di dominio.
Congestione di rete e latenza
Volumi di traffico elevati o la congestione della rete possono rallentare il processo di query DNS, causando risposte in ritardo e un accesso più lento ai siti web.
Come diagnosticare e risolvere i problemi DNS
Verifica della connettività di rete
Assicurati che la connessione a internet sia stabile. Una rete disconnessa o instabile può produrre sintomi simili a quelli di un problema DNS.
Strumenti diagnostici: Ping, tracert (Windows) o traceroute (Mac/Linux).
Soluzione: risolvi eventuali problemi di connessione di rete, ad esempio ricollegandoti alla rete o riavviando il router.
Controllo delle impostazioni dei server DNS
Assicurati che le impostazioni DNS siano corrette e puntino a server DNS validi.
Strumenti diagnostici: comandi da prompt dei comandi/terminale come ipconfig /all (Windows) o cat /etc/resolv.conf (Linux/Mac).
Soluzione: correggi eventuali impostazioni errate dei server DNS nelle configurazioni di rete o del dispositivo.
Svuotamento della cache DNS
Svuota la cache DNS per assicurarti che il problema non sia causato da record DNS obsoleti o corrotti.
Strumenti diagnostici: nessuno.
Soluzione: usa comandi come ipconfig /flushdns (Windows), sudo dscacheutil -flushcache; sudo killall -HUP mDNSResponder (Mac) o sudo systemd-resolve –flush-caches (Linux).
Prova con server DNS diversi
Passa a server DNS alternativi, come Google DNS (8.8.8.8, 8.8.4.4) o Cloudflare DNS (1.1.1.1), per capire se il problema riguarda il server DNS che stai usando.
Strumenti diagnostici: modifica le impostazioni DNS sul dispositivo o sul router ed esegui un test.
Soluzione: utilizza server DNS pubblici affidabili e veloci se i server DNS del tuo ISP presentano problemi.
Uso dei comandi nslookup o dig
Usa questi comandi per interrogare manualmente i record DNS e individuare i problemi relativi a domini specifici.
Strumenti diagnostici: nslookup (Windows) o dig (Linux/Mac).
Soluzione: analizza l’output per capire in quale punto la query DNS non va a buon fine e intervieni di conseguenza (ad esempio aggiornando i record DNS o contattando il tuo provider DNS).
Puoi consultare questa guida video su come risolvere l’errore “Il server DNS non risponde” per un aiuto passo dopo passo.
Strumenti e tecniche per la risoluzione dei problemi DNS
nslookup
Uno strumento da riga di comando per interrogare il DNS e ottenere la corrispondenza tra nome di dominio e indirizzo IP, oltre ad altri record DNS.
Utilizzo: nslookup www.example.com
dig (Domain Information Groper)
Uno strumento da riga di comando molto potente, usato per interrogare i server DNS e diagnosticare i problemi DNS.
Utilizzo: dig www.example.com
traceroute/tracert
Strumenti che tracciano il percorso seguito dai pacchetti dal tuo computer fino alla destinazione, aiutando a individuare dove si interrompe la connessione.
Utilizzo: tracert www.example.com (Windows) o traceroute www.example.com (Linux/Mac).
Ping
Uno strumento di rete di base per verificare la raggiungibilità di un host e misurare il tempo di andata e ritorno dei messaggi inviati.
Utilizzo: ping www.example.com
Strumenti DNS online
Strumenti web come DNSstuff, MXToolbox e What’s My DNS forniscono informazioni su propagazione, lookup e prestazioni del DNS.
Utilizzo: visita il sito dello strumento e inserisci il nome di dominio da analizzare.
Strumenti per sviluppatori del browser
La maggior parte dei browser moderni include strumenti per sviluppatori che aiutano a diagnosticare problemi di DNS e di rete.
Utilizzo: apri gli strumenti per sviluppatori (F12 nella maggior parte dei browser), vai alla scheda “Rete” e osserva i tempi di risoluzione DNS ed eventuali errori.
Sicurezza del DNS e best practice
Vulnerabilità e minacce DNS più comuni
DNS spoofing (avvelenamento della cache DNS): gli autori di attacchi manipolano la cache DNS per far restituire indirizzi IP errati, indirizzando gli utenti verso siti dannosi invece che verso la destinazione prevista. Questo espone gli utenti ad attacchi di phishing, malware e furto di dati.
Attacchi DDoS ai server DNS: gli attacchi Distributed Denial of Service (DDoS) inondano i server DNS con un numero eccessivo di query, sovraccaricandoli e provocando interruzioni del servizio. Il risultato è che i siti web diventano irraggiungibili, i servizi si interrompono e si possono subire perdite economiche.
DNS hijacking: gli autori di attacchi prendono il controllo delle impostazioni DNS, reindirizzando il traffico dai siti legittimi verso siti dannosi. Questo porta alla compromissione dei dati degli utenti, a perdite economiche e a danni alla reputazione del marchio.
Attacchi man-in-the-middle: gli autori di attacchi intercettano query e risposte DNS e le alterano per reindirizzare gli utenti o sottrarre informazioni sensibili. Ne derivano accessi non autorizzati ai dati degli utenti, violazioni della privacy ed esposizione ad attacchi successivi.
DNS tunneling: sfruttamento del protocollo DNS per veicolare malware o dati attraverso query e risposte DNS. Questo porta all’esfiltrazione di dati, alla creazione di canali di comunicazione non autorizzati e a violazioni della sicurezza di rete.
Come implementare DNSSEC (DNS Security Extensions) per una sicurezza maggiore
Le DNS Security Extensions (DNSSEC) aggiungono un livello di sicurezza al DNS consentendo di verificare le risposte DNS tramite firme digitali, così da garantire l’integrità dei dati e la loro autenticità. Ecco i passaggi per implementare DNSSEC:
Firma della zona
- Generazione delle chiavi: genera una coppia di chiavi crittografiche (pubblica e privata) per la tua zona DNS.
- Firma della zona: usa la chiave privata per firmare i record DNS della tua zona, creando una firma digitale per ciascun record.
Pubblicazione delle chiavi
- Pubblicazione della chiave pubblica: pubblica la chiave pubblica nella zona DNS come record DNSKEY.
- Aggiornamento della zona padre: aggiorna la zona padre con un record Delegation Signer (DS) contenente un hash della tua chiave pubblica, così da stabilire una catena di fiducia.
Configurazione dei resolver
- Resolver compatibili con DNSSEC: assicurati che i resolver DNS siano configurati per convalidare le firme DNSSEC, verificando l’autenticità delle risposte tramite la catena di fiducia.
Best practice per la gestione e la configurazione del DNS
- Affidati a provider DNS affidabili: scegli provider di hosting DNS affidabili e sicuri, che offrano funzionalità come DNSSEC, protezione DDoS e un’infrastruttura solida.
- Aggiorna regolarmente il software DNS: assicurati che il software dei server DNS sia sempre aggiornato con le ultime patch e gli ultimi aggiornamenti di sicurezza.
- Implementa DNSSEC: attiva DNSSEC per i tuoi domini per proteggerti da manomissioni e spoofing.
- Monitora il traffico DNS: monitora costantemente il traffico DNS alla ricerca di schemi insoliti o anomalie che potrebbero indicare un attacco.
- Usa il DNS split-horizon: implementa il DNS split-horizon per fornire risposte DNS diverse in base all’origine della richiesta, aumentando la sicurezza delle query interne ed esterne.
- Limita i trasferimenti di zona: consenti i trasferimenti di zona solo verso indirizzi IP specifici e usa chiavi TSIG (Transaction Signature) per autenticare le relative richieste.
- Applica il principio del privilegio minimo: assicurati che solo il personale autorizzato possa accedere alla configurazione e alla gestione del DNS.
- Rivedi regolarmente i record DNS: effettua controlli periodici dei record DNS per eliminare voci obsolete o non necessarie e garantirne l’accuratezza.
Come proteggersi da DNS spoofing e avvelenamento della cache
- Implementa DNSSEC: distribuisci DNSSEC come descritto sopra per convalidare le risposte DNS e garantire l’integrità dei dati.
- Usa resolver DNS sicuri: utilizza resolver che supportano la convalida DNSSEC e dispongono di funzionalità per rilevare e mitigare i tentativi di spoofing.
- Adotta il filtraggio DNS: usa servizi di filtraggio DNS per bloccare l’accesso a domini e indirizzi IP noti come dannosi.
- Attiva il rate limiting sulle query DNS: applica limiti alla frequenza delle query DNS per ridurre il rischio di avvelenamento della cache tramite attacchi flood.
- Svuota regolarmente la cache DNS: cancella periodicamente le cache DNS per ridurre al minimo il rischio che voci avvelenate restino attive e colpiscano gli utenti.
- Usa porte di origine e ID di transazione casuali: randomizza le porte di origine e gli ID di transazione delle query DNS per rendere più difficile agli autori di attacchi indovinarli e falsificare le risposte.
- Monitora e analizza i log DNS: controlla costantemente i log DNS alla ricerca di segnali di attività sospette, come query ripetute verso lo stesso dominio o schemi di risposta insoliti.
- Forma gli utenti: informa gli utenti sui rischi del phishing e sull’importanza di verificare gli URL dei siti web, in modo da ridurre la probabilità che cadano vittima di attacchi di spoofing.
Come eseguire un lookup DNS
Eseguire un lookup DNS significa interrogare un server DNS per ottenere l’indirizzo IP associato a un nome di dominio. Ecco una guida passo dopo passo:
1. Apri un terminale o il prompt dei comandi: accedi all’interfaccia a riga di comando del tuo computer. Su Windows usa il Prompt dei comandi o PowerShell; su macOS e Linux usa il Terminale.
- Scegli uno strumento per le query DNS: seleziona uno strumento come nslookup o dig.
- Inserisci il comando di query DNS:
- Per nslookup, digita: nslookup [nome di dominio]
- Per dig, digita: dig [nome di dominio]
- Premi Invio: esegui il comando per inviare la query DNS.
4. Esamina i risultati: analizza la risposta restituita dal server DNS, che include l’indirizzo IP e ulteriori informazioni DNS.
Strumenti online per il lookup DNS
Esistono diversi strumenti web che permettono di eseguire lookup DNS senza usare la riga di comando. Sono comodi per controlli rapidi e accessibili da qualsiasi dispositivo con una connessione a internet. Tra gli strumenti online più diffusi per il lookup DNS ci sono:
What’s My DNS: mostra lo stato di propagazione DNS a livello globale, verificando i record DNS da più località nel mondo.
MXToolbox: offre una varietà di servizi di lookup DNS, incluse le query sui record A, MX, CNAME e TXT, oltre ai controlli sulle blacklist.
DNSstuff: mette a disposizione strumenti DNS completi per controllare record, propagazione e risolvere i problemi.
DNS Spy: monitora i record DNS e avvisa gli utenti in caso di modifiche o potenziali problemi.
Questi strumenti online sono facili da usare e in genere richiedono solo di inserire il nome di dominio e selezionare il tipo di record da cercare.
Migliora la visibilità sulla connettività e la sicurezza. Guarda che cos’è il DNS? per ottimizzare le configurazioni della tua rete.
Come interpretare i risultati di un lookup DNS
Capire i risultati di un lookup DNS è fondamentale per diagnosticare e risolvere i problemi legati al DNS. Ecco come interpretare i campi più comuni:
Record A (esempio: www.example.com A 93.184.216.34)
Indica l’indirizzo IP associato a un nome di dominio.
Record MX (esempio: example.com MX 10 mail.example.com)
Elenca i server di posta di un dominio, con valori di priorità che indicano l’ordine in cui devono essere utilizzati.
Record CNAME (esempio: www.example.com CNAME example.com)
Mostra i record alias, che fanno puntare un nome di dominio a un altro.
Record NS (esempio: example.com NS ns1.example.com)
Indica i name server autoritativi del dominio.
Record TXT (esempio: example.com TXT “v=spf1 include:_spf.google.com ~all”)
Contiene informazioni testuali per diverse finalità, come le configurazioni SPF o DKIM.
Record SOA (esempio: example.com SOA ns1.example.com admin.example.com 2024051701 3600 900 1209600 3600)
Il record Start of Authority fornisce informazioni amministrative sul dominio, tra cui il name server primario, l’email del referente e il numero di serie del dominio.
Interpretare questi risultati aiuta a capire come è configurato un dominio, a individuare eventuali errori di configurazione e a risolvere i problemi legati alla risoluzione DNS.
Scopri che cos’è IPConfig e perché è essenziale: guarda ora!
In sintesi
Capire il DNS (Domain Name System) è fondamentale per navigare in internet in modo efficace e garantire un accesso sicuro ed efficiente ai servizi web. Seguendo queste indicazioni, utenti e amministratori possono realizzare configurazioni DNS solide, migliorando sia le prestazioni sia la sicurezza della propria esperienza su internet. Se ti imbatti in uno dei problemi più comuni, come il temuto errore “Il server DNS non risponde”, consulta la nostra guida passo dopo passo alla risoluzione dei problemi per tornare online in fretta: errore “Il server DNS non risponde”.