


Points clés
- Pourquoi la mise à jour des applications tierces est déterminante
- Les logiciels tiers non corrigés élargissent la surface d’exposition aux attaques, créent des risques de conformité et peuvent entraîner de graves violations de données
- Les étapes essentielles d’une gestion des correctifs efficace
- Évaluation de l’inventaire, évaluation des risques, test des correctifs, automatisation, planification et déploiement, surveillance et audit, formation des collaborateurs et réexamen régulier de la stratégie.
- Automatisation et gestion centralisée des correctifs
- Le recours à des outils (comme la gestion des correctifs de NinjaOne) et à un système centralisé fluidifie le déploiement de mise à jour, réduit les erreurs humaines et garantit des mises à jour dans les délais.
- Bonnes pratiques pour votre stratégie de correctifs
- Élaborez un plan formel de mise à jour de sécurité des applications, définissez des politiques de priorisation, testez dans des environnements de préproduction, attribuez les rôles, planifiez les déploiements en dehors des heures de pointe et surveillez régulièrement l’état des correctifs en produisant des rapports.
Les applications sur lesquelles nous comptons vont bien au-delà des systèmes principaux fournis par nos éditeurs de logiciels habituels : notre infrastructure technologique est souvent entremêlée d’applications tierces. Ces outils apportent d’énormes fonctionnalités et beaucoup de confort, mais ils s’accompagnent aussi de leurs propres vulnérabilités. Les logiciels de mise à jour des applications tierces sont les héros méconnus qui garantissent que nos outils logiciels externes restent sécurisés, à jour et optimisés.
Découvrez NinjaOne Patch Management.
Venez plus rapidement à bout des vulnérabilités grâce à des automatisations intelligentes basées sur des données IA sur les correctifs pour éviter d'appliquer de mauvais correctifs et vous assurer de rester conforme.
En savoir plus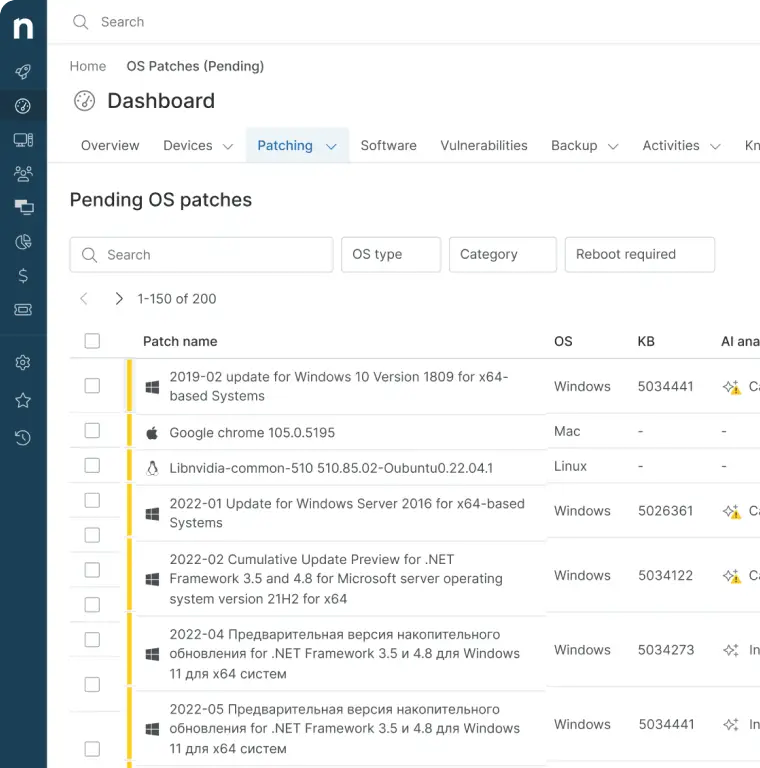
Qu’est-ce qu’une application tierce ?
Il s’agit de programmes développés par des entités autres que l’éditeur d’origine du système d’exploitation ou du matériel sur lequel l’application s’exécute. Les applications tierces peuvent aussi désigner des paquets proposés par des fournisseurs pour compléter les logiciels de votre système principal, par exemple des paquets renforcés destinés à protéger contre les vulnérabilités les serveurs de production exposés à Internet.
Le rôle des applications tierces dans l’entreprise et l’informatique
Les applications tierces offrent souvent des fonctionnalités spécialisées que les applications natives ne proposent pas. Elles vont des outils de productivité aux solutions d’entreprise complexes, et leurs vulnérabilités peuvent représenter des risques importants si elles ne sont pas gérées correctement. De plus, de nombreux services de gestion des correctifs des applications tierces existent précisément pour faire mieux que les options de mise à jour de l’éditeur d’origine.
Les bases de la mise à jour des applications tierces
La mise à jour des applications tierces consiste à appliquer des modifications de code à des logiciels provenant d’éditeurs autres que le fournisseur du système d’exploitation principal. Ces correctifs corrigent des vulnérabilités, des bugs ou des problèmes de performance.
La mise à jour des applications tierces constitue une couche essentielle d’expertise et de réactivité qui peut faire la différence entre un système en bonne santé et une panne catastrophique. Les applications tierces non corrigées peuvent servir de portes d’entrée aux malwares et aux cyberattaques.
La violation de données Equifax de 2017, due à un framework Apache Struts non corrigé, et les violations de données MOVEit de 2023, qui ont fini par nécessiter des correctifs pour éliminer des vulnérabilités zero-day, illustrent les risques liés à notre dépendance croissante aux bibliothèques tierces pour étendre les fonctionnalités des services système principaux.
Une surface d’exposition aux attaques en expansion
À mesure que les entreprises s’appuient sur un éventail toujours plus large de logiciels, la surface d’exposition aux attaques s’élargit. Chaque logiciel peut présenter des vulnérabilités, qu’il s’agisse d’un système d’exploitation, d’une base de données ou d’un simple utilitaire. Ces vulnérabilités sont autant de fenêtres ouvertes qui invitent les accès non autorisés.
Une réaction rapide
Les éditeurs du logiciel d’origine ne publient pas toujours les correctifs rapidement. En effet, le rapport 2025 State of Patch Management d’Adaptiva révèle que « 77 % des entreprises ont besoin de plus d’une semaine pour déployer les correctifs ».
Et même lorsque les éditeurs publient des correctifs, ceux-ci ne sont pas forcément compatibles d’emblée avec la configuration spécifique d’une entreprise. Les services de mise à jour tiers proposent donc souvent des solutions plus rapides et plus souples, adaptées à des besoins particuliers.
Une expertise spécialisée
Les services de mise à jour tiers disposent souvent d’une expertise pointue pour identifier et corriger des vulnérabilités qui peuvent échapper aux équipes informatiques internes, voire aux éditeurs d’origine.
La nature probabiliste de la cybersécurité
La cybersécurité est un domaine régi par les probabilités. La sécurité à 100 % n’existe pas : tout consiste à réduire le risque. Les services de mise à jour tiers utilisent des heuristiques avancées, des modèles statistiques et des algorithmes d’apprentissage automatique (l’intégration de l’IA est d’ailleurs devenue une tendance majeure de la gestion des correctifs en 2025) pour anticiper les vulnérabilités et proposer des correctifs avant même qu’elles ne soient exploitées, jouant ainsi le rôle de bouclier proactif. Certaines plateformes de gestion des correctifs s’appuient sur l’analytique et le scoring de risque pour hiérarchiser les vulnérabilités, selon Adaptiva, 94 % des entreprises automatisent ou prévoient d’automatiser la distribution de leurs correctifs, ce qui aide les équipes informatiques à traiter en priorité les correctifs les plus critiques. »
Conformité et gouvernance
De nombreux secteurs imposent des exigences de conformité strictes en matière de sécurité logicielle. Les services de mise à jour tiers proposent souvent des fonctions de reporting complètes qui aident les entreprises à satisfaire ces exigences : ils font à la fois office de bouclier et de registre. C’est particulièrement déterminant pour les secteurs soumis à des réglementations comme la HIPAA, la norme PCI DSS ou le RGPD (règlement général sur la protection des données), qui exigent de prouver que les logiciels sont corrigés dans les délais.
Rentabilité
Les services de mise à jour tiers ont un coût, mais le poids financier d’une violation de données peut être bien supérieur. Investir dans la mise à jour par un tiers revient à payer une police d’assurance : c’est un coût d’exploitation qui achète la tranquillité d’esprit et la sécurité financière.
En résumé, un logiciel non corrigé n’est pas seulement une bombe à retardement : c’est aussi une voie directe vers les violations de données, les cauchemars de conformité et d’éventuelles conséquences juridiques. Gérer les correctifs de plusieurs éditeurs ajoute de la complexité, et l’absence de solutions centralisées pour les applications tierces amplifie encore le risque.
8 étapes pour mieux mettre à jour vos applications tierces
En suivant ces étapes, vous améliorerez la mise à jour de vos applications et renforcerez votre posture globale de cybersécurité.
- Évaluez votre inventaire : dressez une liste complète du matériel informatique, des équipements réseau, de l’infrastructure cloud et de tous les logiciels utilisés, y compris les logiciels tiers. Savoir ce que vous possédez est la première étape pour comprendre ce qui doit être corrigé. On l’oublie facilement, c’est pourtant une étape indispensable.
- Évaluez le risque : menez une démarche de gestion des risques informatiques et hiérarchisez les applications selon leur criticité pour l’activité et les risques de sécurité potentiels. Tous les logiciels ne se valent pas : certains sont plus vulnérables ou plus précieux que d’autres.
- Testez le correctif : avant de déployer un correctif, testez-le dans un environnement contrôlé pour vérifier qu’il ne casse pas les fonctionnalités existantes et n’introduit pas de nouvelles vulnérabilités.
- Automatisez avec les bons outils : utilisez des outils de gestion des correctifs, comme le logiciel de gestion des correctifs de NinjaOne, pour automatiser le processus de manière vérifiable, garantir des mises à jour dans les délais et réduire les erreurs humaines.
- Planifiez et déployez : établissez un calendrier de mise à jour régulier, aligné sur vos cycles d’activité, afin de limiter les interruptions. Déployez les correctifs en dehors des heures de pointe, si possible.
- Surveillez et auditez : contrôlez en continu la bonne installation des correctifs sur votre système et réalisez des audits réguliers pour garantir la conformité aux réglementations du secteur.
- Formez vos collaborateurs : sensibilisez le personnel à l’importance des mises à jour logicielles et apprenez-lui à repérer les signes de vulnérabilités. Une équipe bien informée constitue une première ligne de défense essentielle.
- Réexaminez et actualisez : passez régulièrement en revue votre stratégie de gestion des correctifs pour l’adapter aux nouveaux enjeux de sécurité et aux évolutions technologiques.
Les avantages de la mise à jour automatisée des applications tierces
La mise à jour automatisée garantit que toutes les applications sont à jour et réduit la surface d’exposition aux attaques de votre réseau. Les outils d’automatisation peuvent déployer simultanément des correctifs sur plusieurs systèmes : ils font gagner du temps et des ressources, tout en simplifiant la gestion de la sécurité pour les équipes techniques et les MSP.
Avec la nature distribuée des grandes entreprises d’aujourd’hui, gérer la complexité croissante du déploiement de mise à jour peut vite devenir ingérable.
Les systèmes automatisés sont non seulement moins sujets aux erreurs, mais ils peuvent aussi appliquer les correctifs en dehors des heures de pointe pour limiter l’impact sur l’activité. Éliminer autant que possible le facteur d’erreur humaine de ce processus complexe garantit une bien meilleure stabilité globale.
Bonnes pratiques pour déployer la mise à jour des applications tierces
Élaborez un plan de mise à jour de sécurité des applications
Élaborer un plan de mise à jour de sécurité des applications est une pierre angulaire d’une cybersécurité efficace. Ce plan doit décrire les procédures d’analyse des vulnérabilités, de test des correctifs et de déploiement : il sert de feuille de route à votre équipe informatique. Il doit préciser
- la fréquence des évaluations de vulnérabilité,
- les critères de priorisation des correctifs, et
- les protocoles de test et de déploiement.
Ce plan fait en réalité office de manuel opérationnel : il détaille chaque étape du processus, de l’identification à l’implémentation, jusqu’au suivi après déploiement. Un plan de mise à jour bien défini garantit que votre approche de la sécurité logicielle est systématique, cohérente et alignée sur les objectifs plus larges de sécurité et de conformité de votre entreprise.
Mettez en œuvre un système centralisé de gestion des correctifs
La création d’un système centralisé de gestion des correctifs passe par plusieurs étapes clés, toutes conçues pour simplifier la tâche consistant à maintenir votre environnement logiciel sécurisé et à jour.
- Analyse des besoins : évaluez les exigences propres à votre entreprise, notamment les types de logiciels utilisés, les besoins de conformité et la taille de votre infrastructure informatique.
- Choix de l’outil : choisissez une solution de gestion des correctifs adaptée à vos besoins. Les options vont des solutions internes aux services tiers, comme le logiciel de gestion des correctifs NinjaOne.
- Création de l’inventaire : constituez un inventaire complet de tous les logiciels, applications et systèmes que le système centralisé de gestion des correctifs prendra en charge.
- Attribution des rôles : définissez les rôles et responsabilités au sein de votre équipe informatique pour piloter le processus : qui approuve les correctifs, qui les déploie et qui en surveille l’impact.
- Définition de la politique : rédigez une politique de gestion des correctifs qui précise comment ceux-ci sont hiérarchisés, testés et déployés. Elle doit être alignée sur votre plan de mise à jour de sécurité des applications.
- Configuration de l’environnement : configurez l’outil de gestion des correctifs pour qu’il corresponde à votre environnement informatique. Cela peut impliquer de préparer des serveurs, des bases de données et des configurations réseau pour le prendre en charge.
- Test des correctifs : mettez en place un environnement de test qui reproduit au plus près votre environnement de production. Tous les correctifs doivent y être testés en premier lieu afin de détecter les problèmes avant le déploiement.
- Configuration de l’automatisation : exploitez les fonctions d’automatisation de votre outil pour programmer la recherche de nouveaux correctifs, les hiérarchiser selon votre politique et les déployer automatiquement lorsque c’est possible.
- Stratégie de déploiement : arrêtez une stratégie de déploiement : déploiements par phases, déploiement immédiat pour les correctifs critiques ou installations programmées en dehors des heures de pointe.
- Surveillance et reporting : mettez en œuvre une surveillance pour suivre la réussite ou l’échec des déploiements de correctifs. Servez-vous des fonctions de reporting pour générer des rapports de conformité et des indicateurs de performance.
- Réexamen et actualisation : évaluez régulièrement l’efficacité de votre système centralisé de gestion des correctifs pour vérifier qu’il reste à jour. Ajustez les politiques, les rôles et les procédures selon les besoins, afin de vous adapter aux nouveaux enjeux de sécurité et aux évolutions technologiques.
En suivant ces étapes, vous disposerez d’un système centralisé de gestion des correctifs qui renforcera votre posture de cybersécurité tout en améliorant votre efficacité opérationnelle. Veillez également à ce que votre solution de gestion des correctifs soit compatible avec les différentes applications tierces présentes dans votre environnement.
De plus, les outils de gestion des correctifs doivent prendre en charge plusieurs plateformes, dont Windows, macOS et Linux, ainsi que les environnements mobiles comme Android et iOS, pour assurer une couverture complète.
Assurez une surveillance et un reporting réguliers de l’état des correctifs
Enfin, des rapports réguliers doivent être générés pour suivre l’état des déploiements de correctifs, les vulnérabilités et les niveaux de conformité. Tout outil d’automatisation sérieux consigne de façon transparente l’ensemble des informations utiles sur le processus et fonctionne bien avec votre solution de surveillance, si vous en avez une.
Commencez votre essai gratuit du logiciel de gestion des terminaux classé n°1 sur G2
Pas de carte de crédit requise, accès complet à toutes les fonctionnalités
Sécurisez vos logiciels grâce à la mise à jour automatisée des applications tierces
Les logiciels de gestion des correctifs des applications tierces sont déterminants dans la partie à haut risque qu’est la cybersécurité. Il ne s’agit pas seulement de corriger des bugs : il s’agit aussi de renforcer votre forteresse numérique face à un paysage de menaces en perpétuelle évolution. Si vous les négligez, vous laissez les portes grandes ouvertes aux violations de données, aux problèmes de conformité et à la ruine financière.
Le chemin vers un écosystème logiciel sécurisé est clair : connaître son inventaire, hiérarchiser les risques, tester les correctifs et automatiser le processus. Des outils comme le logiciel de gestion des correctifs NinjaOne sont vos alliés dans cette démarche : ils offrent un déploiement de mise à jour vérifiable, rapide et efficace, sans complications.
Au final, la mise à jour automatisée n’est pas un luxe : c’est une nécessité qui apporte la tranquillité d’esprit et un avantage concurrentiel. Adoptez-la : vous sécuriserez vos logiciels et libérerez des ressources précieuses pour faire avancer votre activité.
Vous souhaitez approfondir le sujet de la gestion des correctifs ? Consultez la FAQ sur la gestion des correctifs pour des informations détaillées et des réponses aux questions les plus fréquentes.