Points clés
- Un MSP peut lancer son activité CMMC en repérant les clients existants qui détiennent des contrats du DoW, traitent des données fédérales ou évoluent au sein de la base industrielle de défense.
- Les prospects CMMC se trouvent via SAM.gov, les associations du secteur de la défense, les réseaux industriels, les APEX Accelerators, les programmes MEP et les salons professionnels pertinents.
- Parmi les signaux qualifiants : l’enregistrement ITAR, la conformité DFARS, la norme NIST SP 800-171, la certification AS9100, la fabrication pour la défense et les relations avec les grands maîtres d’œuvre de la défense.
- Les meilleurs prospects CMMC cumulent des obligations fédérales de cybersécurité et des ressources de sécurité internes limitées, ce qui ouvre la voie à des services de conformité et informatiques gérés par un MSP.
- Une première mission CMMC réussie peut générer des recommandations auprès d’autres fournisseurs et sous-traitants de la défense confrontés aux mêmes exigences de cybersécurité et de conformité.
Lancez votre activité CMMC avec un seul client
Le CMMC (Cybersecurity Maturity Model Certification) est le dispositif par lequel le Department of War (DoW) vérifie que les sous-traitants de la défense respectent les normes fédérales de cybersécurité avant de pouvoir remporter ou conserver des contrats. Il s’agit d’une exigence qui s’applique à toute la chaîne d’approvisionnement : aux sous-traitants et fournisseurs qui traitent des informations non classifiées contrôlées (CUI) ou des Federal Contract Information (FCI), ainsi qu’aux fournisseurs de services gérés (MSP) qui administrent ces systèmes. Ces exigences figurent dans les contrats du DoW depuis novembre 2025, et la suspension, en juillet 2026, de l’étape de certification par un tiers n’a rien changé au besoin de fond : protéger les données fédérales.
Ce que la plupart des MSP ignorent, c’est qu’une activité CMMC rentable peut démarrer avec un seul client.
Dès que vous signez votre premier contrat dans la chaîne d’approvisionnement de la défense, vous accédez souvent à tout un réseau de fournisseurs comparables qui ont besoin du même accompagnement. L’opportunité est plus proche que beaucoup de MSP ne l’imaginent, car la plupart servent déjà des entreprises situées dans la base industrielle de défense (DIB) ou à sa périphérie.
À la suite du webinaire NinjaOne CMMC Explained: What MSP Need to Know Today, plusieurs MSP ont posé une question très concrète : comment trouver de façon fiable ce premier client CMMC ?
Cet article explique où se trouvent ces clients, comment les reconnaître et comment engager la conversation en toute confiance.
L’opportunité dans la chaîne d’approvisionnement de la défense
La DIB regroupe plus de 300 000 entités, dont une majorité de PME qui s’appuient déjà sur des MSP. Des dizaines de milliers de ces fournisseurs entrent aujourd’hui dans le périmètre du CMMC parce qu’ils traitent des données de contrats fédéraux. Le travail descend du DoW vers les maîtres d’œuvre, puis vers les sous-traitants et fournisseurs situés en dessous, et enfin vers les MSP qui gèrent leurs systèmes.
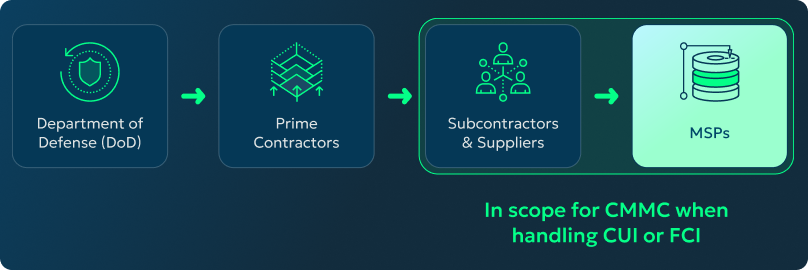
Votre MSP entre dans le périmètre dès l’instant où vous traitez des CUI ou des FCI pour un client. La logique est simple : votre client est dans le périmètre, son environnement informatique l’est aussi, vous gérez cet environnement, donc vous y êtes également. Cela vous place en position de force, puisque vous entretenez déjà une relation avec ce client et pouvez lui apporter une réelle valeur ajoutée en l’aidant à satisfaire une exigence essentielle à son activité.
Selon les estimations, le marché mondial du conseil CMMC devrait atteindre 2,8 milliards de dollars d’ici 2032, ce qui en fait un domaine de spécialisation très rentable.
Où les MSP peuvent trouver des clients CMMC
Commencez par cibler les entreprises déjà soumises aux exigences CMMC.
Vous pouvez constituer votre liste de deux manières, et mieux vaut mener les deux en parallèle. La première consiste à examiner vos clients actuels, car certains évoluent peut-être déjà dans la chaîne d’approvisionnement de la défense sans que ni eux ni vous ne l’ayez formulé ainsi. La seconde consiste à prospecter à l’extérieur pour aborder de nouveaux contacts en tant que partenaire CMMC compétent.
- Partez de votre portefeuille actuel et demandez-vous lesquels de vos clients détiennent des contrats du DoW ou traitent des données publiques : ce sont autant d’opportunités CMMC immédiates.
- Utilisez SAM.gov, la base de données consultable des sous-traitants du gouvernement fédéral, pour vérifier si une entreprise est bien un sous-traitant fédéral actif. Cela fonctionne aussi bien pour un client existant que pour un tout nouveau contact.
- Rapprochez-vous des associations locales du secteur de la défense et des réseaux industriels pour rencontrer de nouveaux fournisseurs et vous forger une réputation de partenaire CMMC.
- Pour trouver de nouveaux prospects au-delà de votre propre réseau, tournez-vous vers les communautés où les industriels et fournisseurs de la défense se retrouvent déjà.
- Les associations professionnelles nationales sont une source précieuse, notamment :
- National Defense Industrial Association (NDIA)
- Association of the United States Army (AUSA)
- National Center for Defense Manufacturing and Machining (NCDMM)
- National Tooling and Machining Association (NTMA)
- Precision Metalforming Association (PMA)
- Society of Manufacturing Engineers (SME)
- Aerospace Industries Association (AIA)
- Association for Manufacturing Technology (AMT)
Presque chaque État dispose en outre de sa propre association industrielle, riche en fournisseurs travaillant pour de grands donneurs d’ordres de la défense. Les salons professionnels sont une autre piste solide : AUSA Annual Meeting, Sea-Air-Space, Modern Day Marine, SOF Week, WEST ou encore AFCEA TechNet, où les entreprises exposantes respectent déjà les exigences CMMC ou comptent le faire prochainement.
De plus, deux dispositifs liés au gouvernement, les APEX Accelerators et le Manufacturing Extension Partnership (MEP), travaillent directement avec les industriels candidats à des marchés publics et peuvent vous orienter vers des entreprises en préparation CMMC.
Repérer les entreprises susceptibles d’avoir besoin d’un accompagnement CMMC
Dès que vous avez une entreprise à étudier, qu’il s’agisse d’un client existant, d’un membre d’association ou d’un nom repéré sur SAM.gov, recherchez les certifications qu’un fournisseur de la défense met généralement en avant.
Parmi les signaux forts : AS9100, l’enregistrement ITAR, la conformité DFARS, NIST 800-171, la fabrication aéronautique, l’usinage pour la défense, la fabrication CNC, l’électronique militaire, la fabrication de précision et des expressions comme « sous-traitant de la défense ».
Le terme « CMMC » apparaît rarement dans la façon dont ces entreprises se décrivent. Ces signaux constituent donc un moyen plus fiable de confirmer qu’une entreprise travaille dans la chaîne d’approvisionnement de la défense et mérite une prise de contact.
À quoi ressemble le client CMMC idéal pour un MSP
Un bon prospect compte généralement de 25 à 500 salariés, pour un chiffre d’affaires annuel situé entre 10 et 250 millions de dollars. Repérez les entreprises qui mentionnent fournir des maîtres d’œuvre comme Lockheed Martin, Northrop Grumman, RTX, General Dynamics, Boeing ou L3Harris. Le profil idéal : une société soumise à de véritables exigences de conformité et dotée d’une petite équipe de cybersécurité interne, précisément le cas où un MSP apporte le plus de valeur.
Engager la conversation CMMC avec un prospect
Votre approche fonctionne d’autant mieux qu’elle correspond au niveau de connaissance du client. Vous rencontrerez généralement trois cas de figure : un client conscient d’avoir une obligation de conformité, un client qui travaille dans la chaîne d’approvisionnement de la défense sans avoir compris qu’il était concerné, et un client qui connaît le CMMC mais le considère comme un chantier pour plus tard.
Quelques questions suffisent à faire avancer chacune de ces conversations. Demandez si l’entreprise est capable d’inventorier chaque appareil en contact avec des CUI, si elle peut présenter à un auditeur l’état actuel de sa conformité des correctifs à la demande, et comment elle gère l’accès privilégié, le MFA (authentification forte) et les changements de rôles. Ce dernier point mérite une attention particulière : le niveau 2 du CMMC comporte 22 exigences de contrôle d’accès, et c’est souvent sur l’identité que les entreprises ont le plus de marge de progression.
Comment un client CMMC génère des recommandations dans le secteur de la défense
Un seul client bien choisi peut lancer toute votre activité CMMC. Les fournisseurs de la défense travaillent en étroite collaboration : un industriel qui livre un maître d’œuvre côtoie en général des dizaines d’autres fournisseurs et sous-traitants soumis aux mêmes exigences de conformité.
En aidant une entreprise à se préparer au CMMC, vous vous constituez un réseau de recommandations déjà qualifié pour les mêmes missions. Votre premier client crée l’élan qui mène au suivant : il vaut donc la peine de concentrer votre énergie à le trouver et à le convaincre.
Comment lancer votre activité CMMC
Commencez par une cible unique, puis appuyez-vous sur ce guide pour la trouver, la qualifier et préparer une première conversation convaincante.
Pour en savoir plus, regardez le webinaire NinjaOne CMMC Explained: What MSP Need to Know Today.