Points clés
Comment journaliser et surveiller les activités internes d’un MSP en vue des audits de conformité
- Posez les bases d’une journalisation de conformité avec l’audit Windows Server et la journalisation PowerShell, afin de capturer toutes les activités internes de votre MSP et de garder un environnement prêt pour l’audit.
- Configurez l’audit Windows Server via la configuration avancée de la stratégie d’audit pour suivre les connexions, l’utilisation des privilèges, l’accès aux objets et les modifications de stratégies, en enregistrant réussites et échecs pour une couverture complète.
- Utilisez la journalisation PowerShell avec des cmdlets comme Write-EventLog, New-EventLog et Start-Transcript pour enregistrer les actions administratives et automatisées personnalisées que les journaux Windows par défaut ne capturent pas.
- Centralisez vos journaux avec Windows Event Forwarding (WEF) via WinRM afin de collecter les données d’événements de tous vos systèmes et de simplifier les examens d’audit.
- Automatisez la collecte, la conservation et le reporting des journaux avec PowerShell ou le planificateur de tâches pour que vos flux de conformité s’exécutent sans effort manuel supplémentaire.
Les auditeurs examinent de près les activités internes de votre MSP afin de vérifier votre conformité aux exigences de protection des données. Chaque action menée sur les systèmes des clients génère des journaux qui font partie intégrante de leur examen. Grâce à l’audit Windows Server et à la journalisation PowerShell, vous pouvez capturer automatiquement ces activités. Combinés au transfert d’événements, ces outils vous aident à surveiller les activités techniques et à conserver une documentation prête pour l’audit tout au long de vos opérations.
Besoin de conseils d’experts ? Regardez notre tutoriel vidéo : comment journaliser et surveiller les activités internes d’un MSP en vue des audits de conformité.
Posez des bases solides pour la surveillance de la conformité
La surveillance de la conformité commence par une infrastructure de journalisation complète, capable de capturer toutes les activités internes de votre environnement MSP. Les exigences d’audit imposent des enregistrements détaillés des actions administratives, des modifications système et des comportements des utilisateurs. Pour établir ces bases, il faut configurer plusieurs composants de Windows Server et adopter des pratiques de journalisation standardisées.
Configurez les journaux d’activité informatique pour les « utilisateurs » et les « techniciens »
Les journaux d’activité informatique relatifs aux opérations des utilisateurs et des techniciens documentent chaque action réalisée au sein de votre environnement MSP. Ils capturent les tentatives de connexion, les schémas d’accès aux fichiers et les modifications système que les auditeurs examinent lors des contrôles de conformité. Une configuration correcte de ces journaux fournit la piste d’audit détaillée nécessaire pour surveiller les activités techniques et démontrer votre conformité réglementaire.
Les journaux de l’observateur d’événements capturent les événements système, les activités de sécurité et les comportements applicatifs sur tous les systèmes Windows de votre environnement. Les journaux de sécurité, quant à eux, enregistrent les événements d’authentification, les élévations de privilèges et les modifications du contrôle d’accès que les auditeurs examinent tout particulièrement lors de leurs évaluations.
Servez-vous des outils d’audit intégrés à Windows Server
Windows Server propose des fonctions d’audit natives qui capturent automatiquement les activités administratives et les modifications système. La configuration avancée de la stratégie d’audit permet un contrôle précis des événements journalisés et du niveau de détail de chaque entrée. Ces outils natifs s’intègrent parfaitement à l’infrastructure existante et fournissent les formats de journalisation standardisés attendus par les auditeurs.
Suivez ces étapes pour configurer l’audit Windows Server en vue de la surveillance de la conformité :
- Ouvrez la console de gestion des stratégies de groupe et accédez à Configuration ordinateur > Stratégies > Paramètres Windows > Paramètres de sécurité > Configuration avancée de la stratégie d’audit.
- Activez les catégories Connexion de compte, Gestion des comptes, Ouverture/fermeture de session, Accès aux objets, Modification de stratégie, Utilisation de privilèges et Système.
- Configurez l’audit des réussites et des échecs pour chaque catégorie afin de capturer aussi bien les activités abouties que les tentatives de violation.
- Définissez la taille maximale du journal d’événements à au moins 512 Mo pour les journaux de sécurité et 256 Mo pour les journaux système et application.
- Activez les paramètres de rétention des journaux sur « Remplacer les événements si nécessaire » pour éviter que les fichiers journaux ne saturent et n’interrompent la collecte d’événements.
- Appliquez la politique à tous les serveurs et postes de travail de votre environnement MSP via une stratégie de groupe pour le déploiement.
Capturez et gérez les journaux d’audit
Une gestion efficace des journaux suppose d’automatiser la collecte, de centraliser le stockage et de standardiser le format des données d’audit dans l’ensemble de votre infrastructure MSP. Les fichiers journaux bruts contiennent de précieuses informations de conformité, mais les auditeurs ont besoin d’enregistrements traités et interrogeables qui démontrent clairement le respect de la réglementation. En mettant en œuvre des flux structurés de gestion des journaux, vous transformez des journaux système épars en une documentation fiable, prête pour l’audit.
Créez des journaux personnalisés avec PowerShell
Les scripts PowerShell créent des entrées de journal personnalisées qui documentent les activités MSP spécifiques non couvertes par la journalisation Windows standard. Ces journaux sur mesure comblent les lacunes des pistes d’audit en enregistrant les processus métier, les tâches automatisées et les procédures administratives qui vous aident à surveiller les activités techniques dans votre environnement.
Suivez ces étapes pour déployer la journalisation PowerShell à des fins de surveillance de la conformité :
- Créez une fonction de journalisation centralisée à l’aide de la cmdlet Write-EventLog afin de standardiser le format des entrées de journal dans tous vos scripts PowerShell.
- Configurez des sources d’événements personnalisées dans le journal d’événements Windows avec la cmdlet New-EventLog pour chaque grande catégorie de scripts ou processus métier.
- Intégrez des blocs try-catch dans tous vos scripts PowerShell pour journaliser aussi bien les opérations réussies que les erreurs, avec un contexte détaillé.
- Ajoutez l’horodatage, le contexte utilisateur, les informations système et le détail de l’opération à chaque entrée de journal personnalisée destinée aux pistes d’audit.
- Utilisez les cmdlets Start-Transcript et Stop-Transcript pour enregistrer intégralement les sessions PowerShell lors d’activités administratives sensibles.
- Configurez les politiques d’exécution PowerShell et la journalisation des modules afin de capturer automatiquement les détails d’exécution des scripts dans les journaux d’événements Windows.
Configurez le transfert d’événements
Le transfert d’événements regroupe les journaux répartis sur plusieurs systèmes en des points de collecte centralisés, ce qui facilite l’examen des audits et le reporting de conformité. Windows Event Forwarding s’appuie sur le protocole WinRM pour transférer automatiquement les entrées de journal des ordinateurs sources vers les systèmes collecteurs. Cette centralisation vous permet de surveiller les activités techniques de toute votre infrastructure MSP depuis un point unique.
Suivez ces étapes pour déployer le transfert d’événements dans le cadre de la surveillance de la conformité :
- Configurez le service Windows Remote Management sur tous les ordinateurs sources avec la commande winrm quickconfig afin d’activer le transfert des journaux.
- Créez un ordinateur collecteur disposant d’une capacité de stockage suffisante et configurez le service Windows Event Collector avec la commande wecutil cs et des fichiers d’abonnement XML.
- Définissez les abonnements de transfert d’événements en précisant les catégories de journaux, les ID d’événements et les systèmes concernés par la collecte centralisée.
- Attribuez les autorisations appropriées aux comptes d’ordinateurs de transfert à l’aide des cmdlets Add-WinRMListener et Set-WSManQuickConfig.
- Testez le fonctionnement du transfert d’événements avec la cmdlet Get-WinEvent pour vérifier que les journaux distants apparaissent correctement sur les systèmes collecteurs.
- Appliquez des politiques de rotation et d’archivage des journaux sur les ordinateurs collecteurs afin de maîtriser les besoins de stockage et de conserver un historique des données d’audit.
Exploitez Gpresult pour le suivi des stratégies
La commande Gpresult génère des rapports détaillés sur l’application des stratégies de groupe et l’héritage des configurations dans votre environnement MSP. Ces rapports indiquent quelles stratégies s’appliquent à des utilisateurs et à des ordinateurs précis, et fournissent aux auditeurs la preuve d’une application cohérente des configurations de sécurité. Le suivi des stratégies via gpresult vous aide à surveiller les activités techniques liées à la gestion des configurations et à l’implémentation du contrôle d’accès.
Simplifiez vos flux d’audit et de surveillance de la conformité
L’automatisation de vos flux de conformité réduit le travail manuel tout en améliorant votre préparation aux audits, grâce à des processus cohérents de collecte, d’analyse et de reporting des journaux. La surveillance moderne de la conformité exige des approches systématiques qui capturent, traitent et présentent les preuves d’audit sans submerger vos équipes informatiques de tâches manuelles. Des flux rationalisés vous permettent de surveiller efficacement les activités techniques tout en maintenant la documentation détaillée qu’exigent les auditeurs.
Automatisez la collecte et la conservation des journaux
Les systèmes de collecte automatisée rassemblent les données d’audit issues de sources distribuées et leur appliquent des politiques de conservation cohérentes, conformes aux exigences réglementaires. Ils suppriment la collecte manuelle tout en fournissant les historiques qu’exigent l’audit et la surveillance de la conformité.
Voici quelques bonnes pratiques à retenir pour automatiser la collecte des journaux :
- Collectez les journaux automatiquement à l’aide d’agents ou de Windows Event Forwarding sur tous les systèmes MSP.
- Planifiez les exports avec le planificateur de tâches ou PowerShell pour compresser et archiver régulièrement les journaux selon vos politiques de conservation.
- Analysez et indexez les journaux à l’aide de scripts automatisés, en stockant les données de conformité dans des bases de données interrogeables ou des SIEM.
- Sauvegardez les archives via PowerShell vers un stockage externalisé sécurisé.
- Surveillez l’espace disque des systèmes de collecte pour éviter les interruptions liées au stockage.
- Générez des rapports d’audit automatiquement, selon une fréquence mensuelle ou trimestrielle.
Déclenchez des alertes en cas d’activité interne suspecte
Les systèmes d’alerte automatisés préviennent les administrateurs lorsque des activités internes s’écartent des schémas établis ou enfreignent les politiques de sécurité. Ces alertes vous aident à repérer les manquements potentiels à la conformité avant qu’ils ne se transforment en constats d’audit importants. Une surveillance proactive des activités suspectes témoigne de votre vérification diligente auprès des auditeurs et contribue à maintenir une surveillance continue de la conformité.
Rendez compte des résultats de la surveillance de la conformité
La surveillance de la conformité produit des enregistrements structurés qui prouvent le respect de la réglementation, aussi bien aux auditeurs qu’aux parties prenantes. Grâce au reporting automatisé, vous générez une documentation cohérente et professionnelle qui met en évidence les preuves relatives aux contrôles d’accès, à la gestion des changements et à la réponse aux incidents. Des rapports réguliers vous maintiennent prêt pour l’audit et font remonter les problèmes potentiels suffisamment tôt pour les corriger avant une évaluation formelle.
La gestion des audits en toute simplicité
Que vous gériez les opérations d’un département informatique interne ou que vous accompagniez des clients en tant que MSP, NinjaOne vous offre la visibilité et la traçabilité nécessaires pour garder une longueur d’avance sur les risques. Exploitez des pistes d’audit détaillées pour renforcer la sécurité, accélérer les investigations et garantir une conformité totale aux normes internes et réglementaires. Essayez NinjaOne gratuitement dès maintenant !
Guide de démarrage rapide
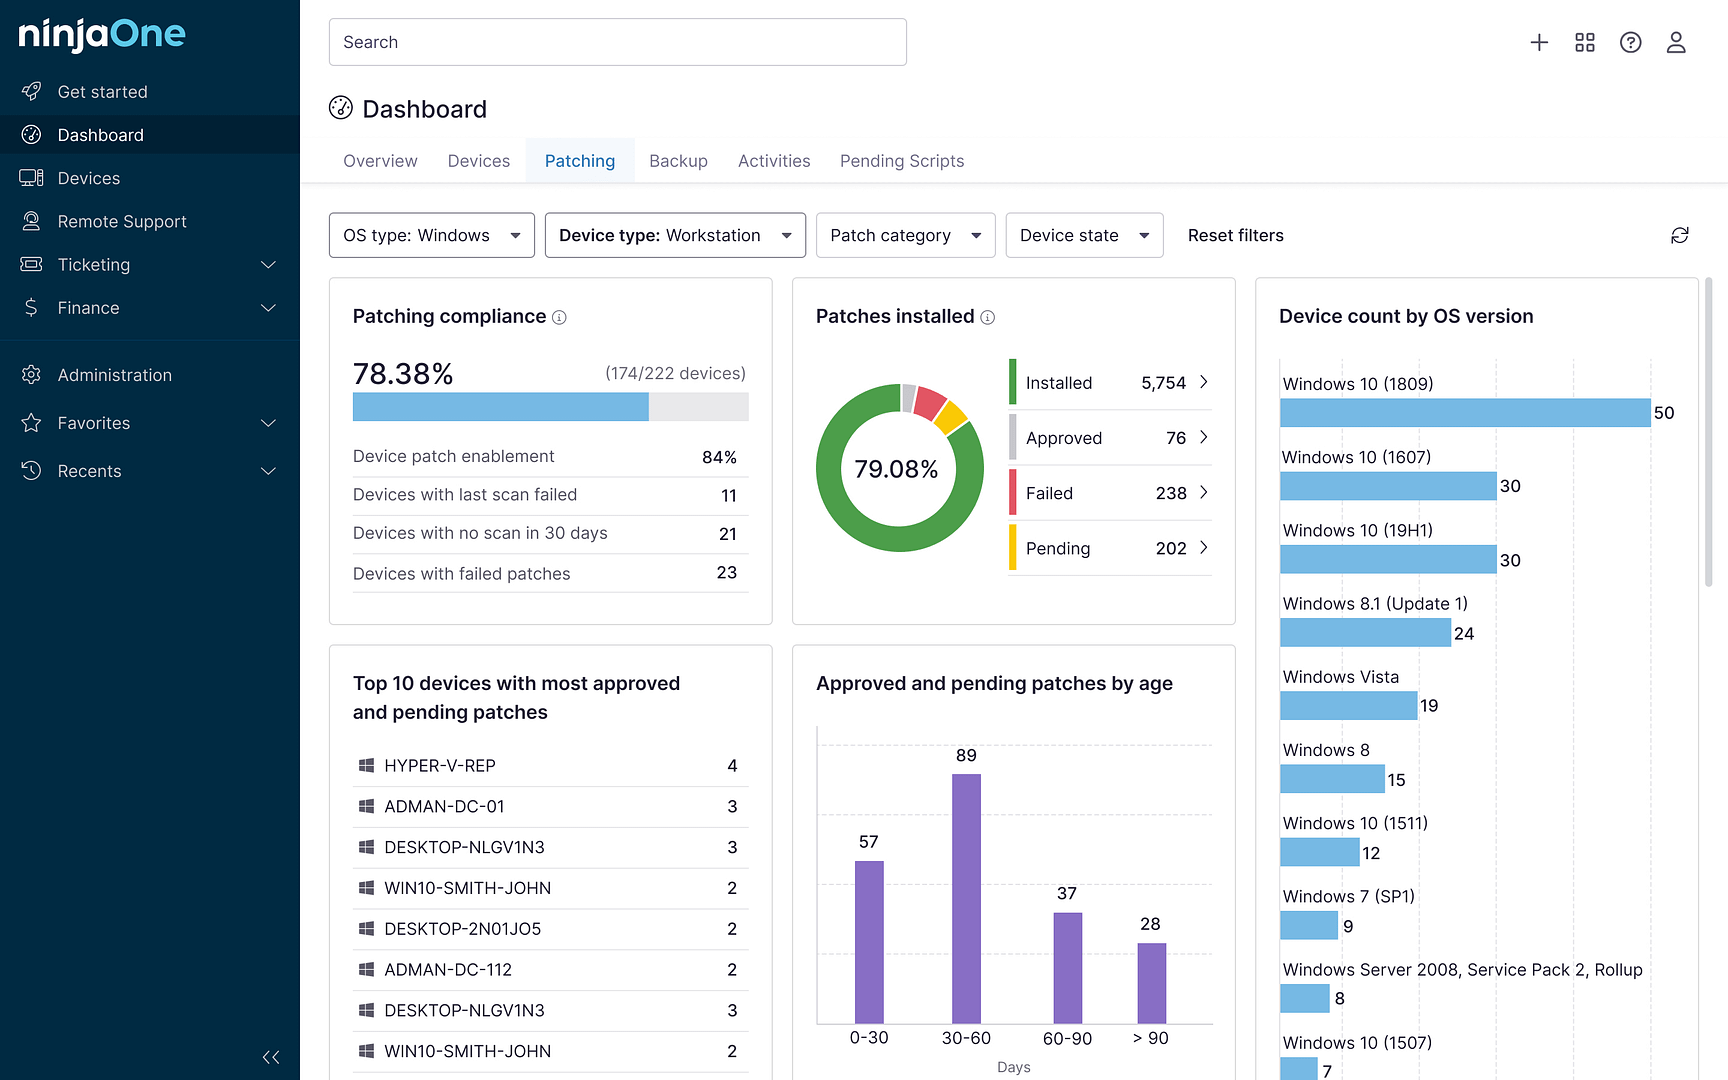
Voici un aperçu de la façon dont NinjaOne prend en charge la journalisation et la surveillance en vue des audits de conformité :
Fonctionnalités de journalisation et de surveillance de la conformité
1. Suivi complet des activités
, NinjaOne fournit des journaux d’activité détaillés à plusieurs niveaux :
, tableau de bord au niveau du système
, tableau de bord au niveau de l’organisation
, tableau de bord au niveau de l’appareil
2. Journalisation de la gestion des correctifs
, Suit les activités de gestion des correctifs, notamment :
, l’approbation ou le rejet des correctifs
, l’état d’installation
, les détails des correctifs (numéro de KB, date d’installation, etc.)
, Possibilité d’exporter les données de correctifs au format CSV pour le reporting de conformité
3. Journaux des intégrations de sécurité
, Prend en charge la journalisation depuis des intégrations de sécurité telles que :
, SentinelOne
, Bitdefender
, CrowdStrike
, Capture les événements liés à la sécurité, les menaces et les actions de remédiation
4. Fonctionnalités de piste d’audit
, Journalise les actions des utilisateurs, notamment :
, les enregistrements d’appareils
, les connexions et déconnexions des utilisateurs
, les modifications de politiques
, les activités de gestion des correctifs
5. Rapports planifiés
, Permet de créer des rapports planifiés pour documenter la conformité
, Possibilité de programmer des envois quotidiens, hebdomadaires et mensuels
6. Gestion des vulnérabilités
, Suit les données de vulnérabilités issues de sources telles que Qualys
, Fournit un reporting détaillé sur les vulnérabilités de l’ensemble des appareils
Bonnes pratiques pour les audits de conformité
, Utilisez l’onglet Activités pour générer des journaux complets
, Servez-vous des fonctions d’export pour créer votre documentation
, Exploitez les journaux de gestion des correctifs et des intégrations de sécurité
, Programmez des rapports planifiés pour un suivi régulier de la conformité
NinjaOne offre de solides capacités de journalisation, mais pour répondre à des exigences d’audit de conformité précises, il est recommandé de consulter votre équipe conformité interne afin de vous assurer que tous les éléments nécessaires sont bien capturés.