Puntos clave
- El patch caching peer-to-peer (P2P) reduce el uso del ancho de banda WAN al permitir que los endpoints compartan localmente los archivos de parches en lugar de volver a descargar las actualizaciones.
- Los distintos modos de Delivery Optimization (DO) te permiten configurar el uso compartido entre peers por subred, por grupo o con recurso al cloud.
- Un caching optimizado mejora la velocidad de entrega de parches y reduce la carga sobre la WAN.
- Unas políticas estandarizadas de caching entre peers garantizan la escalabilidad y el cumplimiento en varias sedes de clientes.
- NinjaOne ofrece diversas herramientas centralizadas para simplificar la gestión de parches P2P.
Gestionar parches en entornos de cliente distribuidos o remotos puede ser complicado, sobre todo cuando el ancho de banda WAN es limitado. Cada vez que un endpoint descarga actualizaciones directamente de internet, satura las conexiones, ralentiza los despliegues y genera transferencias de datos redundantes.
Afortunadamente, el patch caching peer-to-peer (P2P) ofrece una solución más inteligente y eficiente. Con el patch caching P2P, los MSP pueden reducir el uso de la WAN, acelerar el despliegue de parches en las oficinas remotas y garantizar el cumplimiento de parches sin invertir en infraestructura costosa.
Esta guía te ayudará a crear un marco completo para configurar y gestionar el patch caching entre peers en sedes remotas. Sigue leyendo para descubrir cómo funciona el caching P2P.
Optimiza el parcheo remoto con caching P2P
Este marco para implementar el Patch Caching P2P en entornos de trabajo distribuidos está pensado para ayudarte a reducir al mínimo el consumo de ancho de banda y acelerar el despliegue de parches. Puedes adaptar cada método a tus necesidades y objetivos concretos.
📌Requisitos previos:
- Una plataforma de gestión de parches con soporte de caching entre peers: para habilitar el caching P2P necesitas una plataforma de gestión de parches con Delivery Optimization, como NinjaOne, Intune o WSUS.
- Visibilidad de la topología de red del cliente: necesitas conocer bien la estructura de red de tu cliente para agrupar los peers de forma eficaz. Esto implica conocer sus subredes y VLAN, sus sedes y sus límites de ancho de banda.
- Acuerdos SLA/OLA definidos: un SLA y un OLA bien documentados para garantizar que los plazos de entrega de parches se ajusten a los requisitos del negocio y de la normativa.
- Permisos administrativos: debes contar con los permisos necesarios para configurar y gestionar los ajustes de caching entre peers en todos los endpoints.
Paso 1: evalúa las limitaciones de cada sede remota
Empieza analizando las características y limitaciones propias de cada sede del cliente:
- Mapea la capacidad de ancho de banda de cada ubicación remota e identifica posibles cuellos de botella o enlaces con capacidad limitada.
- Identifica los endpoints adecuados para actuar como seeders. Elige dispositivos estables, con un tiempo de actividad alto y espacio en disco suficiente, ya que serán los puntos de distribución locales.
- Define grupos de peers lógicos según:
- Subredes para la entrega de parches en la LAN
- Endpoints VPN para los trabajadores en remoto
- Caching en el cloud para usuarios móviles o fuera de la oficina
Paso 2: configura los modos de Delivery Optimization (DO)
Ahora que tienes claro cómo es la topología de red de cada sede del cliente, debes configurar los ajustes de Delivery Optimization (DO) para adaptarlos a sus necesidades.
- Selecciona el modo de descarga adecuado.
- Solo LAN: ideal para oficinas en las que los endpoints están en la misma subred de la red de área local (LAN).
- Grupo: la mejor opción para organizaciones con varias subredes o sedes.
- Internet: recomendado para trabajadores en remoto y dispositivos móviles.
- Define los grupos de peers por:
- Subred
- Sitio de Active Directory
- ID de grupo personalizados
- Establece políticas de caching para optimizar el rendimiento y evitar un uso excesivo de recursos.
- Fija límites de tamaño de la caché en función del espacio en disco disponible en los endpoints.
- Decide cuánto tiempo debe conservarse el contenido en caché. Una caducidad más corta garantiza información actualizada, mientras que los periodos más largos mejoran la disponibilidad.
- Crea parámetros sobre cómo y cuándo comparten contenido los dispositivos.
Paso 3: estandariza las ventanas de entrega de parches con redes de peers
Optimiza el despliegue de parches alineando los calendarios con la operativa del cliente y con la actividad de la red de peers.
- Programa las ventanas de parcheo teniendo en cuenta el horario laboral. Evita las horas de mayor actividad para minimizar las interrupciones.
- Ajusta el calendario de despliegue a la disponibilidad de los peers para que todos tus seeders estén conectados y listos. Monitoriza sus patrones de actividad y ajusta el calendario en consecuencia.
- Implementa despliegues escalonados para reducir el uso simultáneo de ancho de banda. Prioriza primero los sistemas críticos y continúa después con los endpoints no esenciales.
Paso 4: protege y monitoriza el caching peer-to-peer
Mantén segura tu infraestructura de caching entre peers aplicando protocolos de seguridad sólidos y una monitorización proactiva.
- Habilita la autenticación entre peers y el cifrado de las transferencias de datos en entornos remotos o híbridos.
- Controla la proporción de aciertos y fallos de caché y monitoriza el éxito de la distribución entre peers. Aprovecha los analytics para detectar peers mal configurados o con bajo rendimiento.
- Configura alertas para detectar anomalías, como corrupción de la caché, degradación del rendimiento o accesos no autorizados.
Paso 5: documenta y escala a todos tus clientes
Por último, crea un marco de caching entre peers repetible que tu equipo pueda aplicar con todos los clientes.
- Crea una plantilla de caching entre peers con los ajustes de DO recomendados, la lógica de agrupación de peers y las pautas de programación de parches.
- Documenta tus nuevas políticas de caching e inclúyelas en los materiales de onboarding del cliente o en la documentación de gestión de parches para ganar transparencia.
- Reutiliza y personaliza la plantilla de caching entre peers según el ancho de banda, la estructura de red y los requisitos de cumplimiento de cada cliente.
Checklist de verificación del caching entre peers
Para comprobar que todo funciona conforme al marco definido:
- Verifica que todos los endpoints obtienen los parches de sus peers en lugar de volver a descargarlos.
- Audita el consumo de ancho de banda antes y después del despliegue de parches.
- Confirma que se cumplen siempre los plazos de los SLA de parcheo.
⚠️ Aspectos a vigilar
Así puedes resolver algunos de los problemas más habituales del patch caching peer-to-peer:
| Riesgos | Posibles consecuencias | Soluciones |
| El uso de la WAN sigue siendo alto | Mayores costes de ancho de banda, entrega de parches más lenta y congestión de la red | Comprueba si los grupos de caching están bien definidos |
| Los peers no comparten las actualizaciones | Los dispositivos pueden recurrir a descargas desde el cloud y aumentar el uso de la WAN | Verifica las GPO y los modos de DO |
| Fallos de parcheo pese al caching | Incumplimiento de los SLA de parcheo y posibles vulnerabilidades de seguridad | Revisa el estado de la caché y la coordinación de los reinicios |
Otros aspectos para crear una estrategia sólida de caching entre peers
Hay algunos factores adicionales que debes tener en cuenta para que tu marco de caching entre peers funcione en todos los entornos. Entre ellos:
- Trabajadores en remoto: no todos los dispositivos estarán conectados a la LAN de la oficina, así que es fundamental habilitar el caching en el cloud para usuarios móviles y trabajadores híbridos.
- Cumplimiento: incluye tu marco de caching entre peers en tus políticas de gestión de parches. Controla el comportamiento de la caché y los plazos de parcheo para garantizar el cumplimiento de los SLA.
- Planes alternativos: define estrategias de respaldo para los fallos del caching entre peers y otras emergencias, como cuando un seeder clave se desconecta o una actualización de directiva de grupo rompe el uso compartido entre peers.
¿Qué es el caching entre peers? Visión general
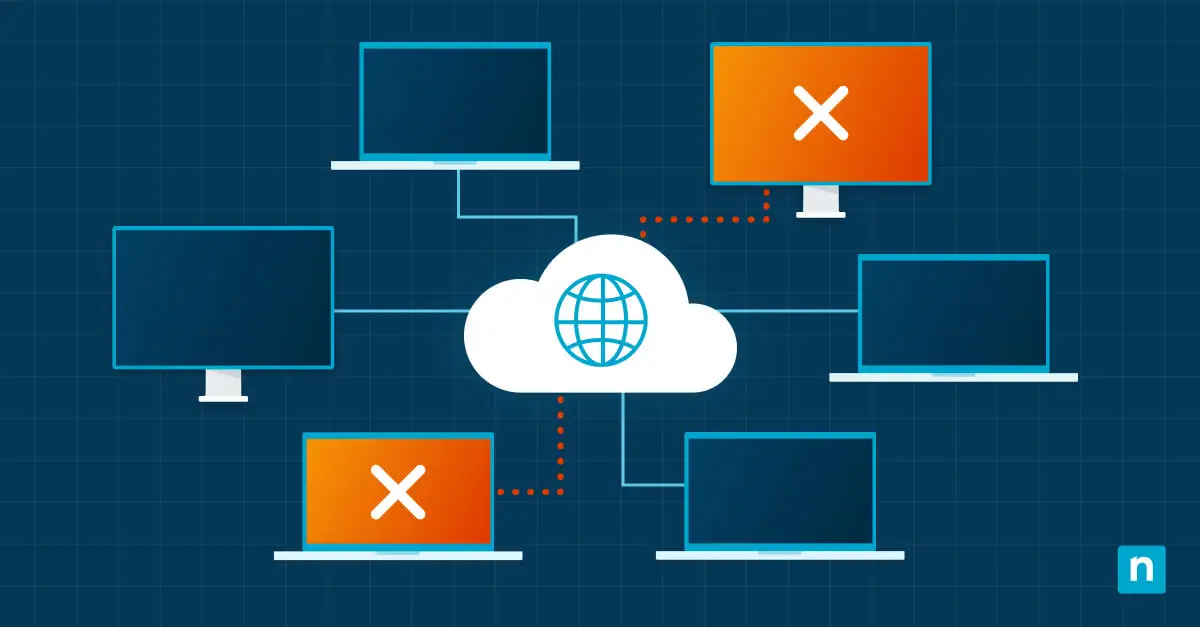
El caching entre peers es un método de distribución de contenido que permite a un dispositivo cliente compartir directamente las actualizaciones o archivos descargados con otros dispositivos cliente de la misma red local, dentro de un grupo de peers concreto.
Funciona así: un endpoint designado, llamado seeder, descarga el parche de internet. El resto de dispositivos del grupo de peers lo obtienen después del seeder, en lugar de volver a descargarlo.
Así se reduce el consumo de ancho de banda y se acelera el despliegue de parches. Y lo que es más importante: el caching P2P es escalable. Puedes añadir más peers a tu red sin invertir en infraestructura nueva.
Así te ayuda NinjaOne con el patch caching P2P en entornos de trabajo remoto
NinjaOne cuenta con varias herramientas que puedes utilizar para implementar el caching entre peers sin fricciones, como:
| Servicio de NinjaOne | Qué es | En qué te ayuda |
| Aplicación de políticas | Te permite crear políticas centralizadas de gestión de parches y aplicarlas en varios entornos de cliente | Simplifica la gestión de parches en todos tus clientes |
| Paneles de gestión de parches | Te ofrece un panel detallado que registra el uso de la caché y el éxito de la distribución, el estado de los parches y los dispositivos con más parches aprobados o pendientes | Te da visibilidad en tiempo real del cumplimiento de parches y te permite detectar posibles brechas de seguridad desde el principio |
| Exportación de paneles | Genera automáticamente informes con las tasas de instalación de parches, datos de vulnerabilidades y exposiciones comunes (CVE) y el cumplimiento de parches | Te ayuda a generar confianza y a reforzar la relación con tus clientes gracias a unos informes transparentes |
| Plantillas multisede | Crea plantillas personalizables para las políticas de patch caching | Agiliza el onboarding de clientes y garantiza un despliegue de parches coherente en todos los entornos |
Guía de inicio rápido
NinjaOne admite el patch caching peer-to-peer entre sedes remotas de clientes, lo que ayuda a reducir el consumo de ancho de banda y acelera el despliegue de parches.
Entre sus principales ventajas están:
- Optimización del ancho de banda: los clientes comparten los parches localmente, de modo que se reducen las descargas desde internet.
- Despliegue más rápido: acorta el tiempo de distribución de parches en varias sedes.
- Ahorro de costes: reduce el gasto en ancho de banda de internet.
Para implementarlo:
- Habilita el Patch Caching en tus políticas de NinjaOne.
- Configura los ajustes de caché para determinar cómo se almacenan y se comparten los parches.
- Monitoriza el rendimiento desde los paneles para asegurar un funcionamiento óptimo.
El patch caching peer-to-peer cambia las reglas del despliegue de parches en remoto
El patch caching P2P supone un antes y un después para los MSP que gestionan varios entornos de cliente distribuidos.
Al permitir que los endpoints compartan localmente los parches descargados, el caching P2P reduce de forma notable el consumo de ancho de banda, evita descargas redundantes y acelera el despliegue de parches.
Es una forma más inteligente y eficiente de desplegar actualizaciones de parches en entornos de trabajo remoto.
Temas relacionados:
- Proceso de gestión de parches: buenas prácticas
- Parcheo de aplicaciones: cómo parchear aplicaciones de terceros
- Cómo crear una política de gestión de parches: definición y pasos
- Cómo integrar el Patch Caching en el diseño de la red del cliente
- Cómo integrar el Patch Caching en el diseño de la red del cliente (vídeo)