


Puntos clave
- Por qué importa el parcheo de aplicaciones de terceros
- El software de terceros sin parchear amplía la superficie de ataque, genera riesgos de cumplimiento y puede provocar filtraciones graves
- Pasos esenciales de una gestión de parches eficaz
- Inventario, evaluación de riesgos, pruebas de parches, automatización, planificación y despliegue, supervisión y auditoría, formación del personal y revisión periódica de la estrategia.
- Automatización y gestión de parches centralizada
- Usar herramientas (como NinjaOne Patch Management) y un sistema centralizado agiliza el despliegue de parches, reduce el error humano y garantiza actualizaciones puntuales.
- Buenas prácticas para tu estrategia de parcheo
- Elabora un plan formal de parcheo de seguridad de las aplicaciones, define políticas de priorización, prueba en entornos de preproducción, asigna funciones, programa los despliegues fuera de las horas punta y supervisa e informa del estado de los parches con regularidad.
Las aplicaciones de las que dependemos van mucho más allá de los sistemas principales que nos proporcionan nuestros proveedores de software, ya que nuestra infraestructura tecnológica suele entrelazarse con aplicaciones de terceros. Aunque estas herramientas aportan una enorme funcionalidad y comodidad, también traen consigo sus propias vulnerabilidades. El software de parcheo de aplicaciones de terceros es el héroe anónimo que garantiza que tus herramientas de software externas sigan siendo seguras, estén actualizadas y funcionen de forma óptima.
Descubre NinjaOne Patch Management
Acelera la corrección de vulnerabilidades con automatización inteligente impulsada por Patch Intelligence AI para prevenir actualizaciones defectuosas y garantizar un cumplimiento fiable.
Saber más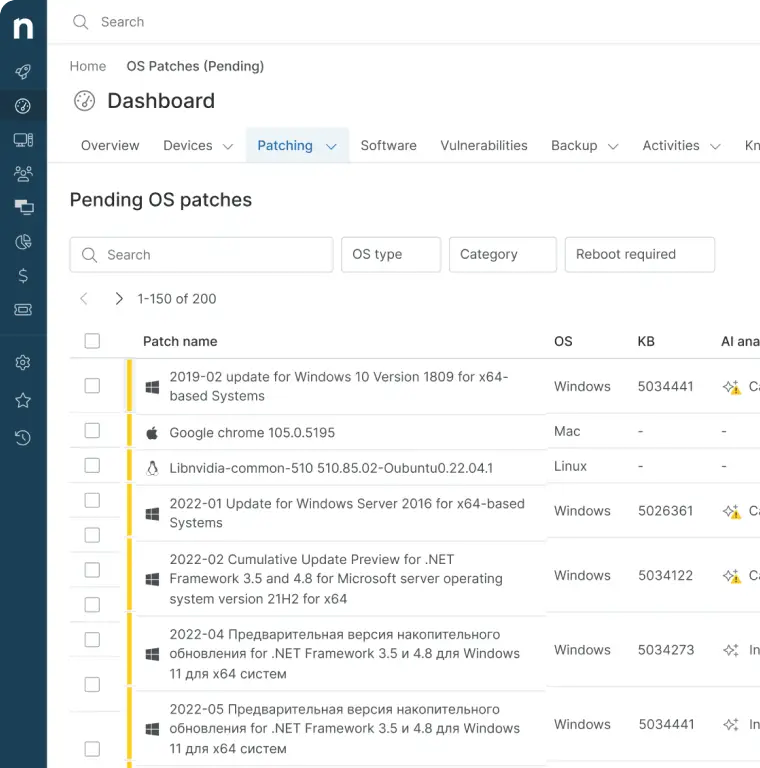
¿Qué son las aplicaciones de terceros?
Son programas de software desarrollados por entidades distintas del proveedor original del sistema operativo o del hardware en el que se ejecuta la aplicación. Las aplicaciones de terceros también pueden ser paquetes de proveedores pensados para ampliar el software de tu sistema principal, como paquetes reforzados adicionales destinados a proteger frente a vulnerabilidades los servidores de producción expuestos a internet.
El papel de las aplicaciones de terceros en la empresa y en TI
Las aplicaciones de terceros suelen aportar funcionalidades especializadas que las aplicaciones nativas no ofrecen. Van desde herramientas de productividad hasta soluciones empresariales complejas, y sus vulnerabilidades pueden suponer riesgos importantes si no se gestionan correctamente. Además, muchos servicios de gestión de parches de terceros existen precisamente para superar las opciones de parcheo del proveedor original.
Fundamentos del parcheo de aplicaciones de terceros
El parcheo de aplicaciones de terceros consiste en aplicar cambios de código a aplicaciones de software de proveedores distintos al del sistema operativo principal. Estos parches corrigen vulnerabilidades, errores o problemas de rendimiento.
El parcheo de terceros es una capa esencial de conocimiento y capacidad de respuesta que puede marcar la diferencia entre un sistema sano y un fallo catastrófico. Las aplicaciones de terceros sin parchear pueden convertirse en puntos de entrada para malware y ciberataques.
La brecha de Equifax de 2017, provocada por un framework Apache Struts sin parchear, y las filtraciones de datos de MOVEit de 2023, que acabaron exigiendo parches para eliminar vulnerabilidades de día cero, son advertencias claras de los riesgos que conlleva nuestra creciente dependencia de bibliotecas de terceros para ampliar la funcionalidad de los servicios principales del sistema.
Una superficie de ataque cada vez mayor
A medida que las organizaciones dependen de un conjunto más diverso de aplicaciones de software, la superficie de ataque se amplía. Cualquier programa puede tener vulnerabilidades, ya sea un sistema operativo, una base de datos o una simple utilidad. Esas vulnerabilidades son como ventanas abiertas que invitan al acceso no autorizado.
Respuesta a tiempo
Los proveedores del software original no siempre publican los parches con rapidez. De hecho, el informe State of Patch Management 2025 de Adaptiva reveló que «el 77 % de las organizaciones necesita más de una semana para desplegar parches».
E incluso cuando los proveedores los publican, puede que los parches no sean compatibles de inmediato con la configuración concreta de una organización. Por eso los servicios de parcheo de terceros suelen ofrecer soluciones más rápidas y flexibles, adaptadas a necesidades específicas.
Conocimiento especializado
Los servicios de parcheo de terceros suelen contar con conocimientos especializados para detectar y corregir vulnerabilidades que los equipos de TI internos, o incluso los proveedores originales, pueden pasar por alto.
La ciberseguridad se rige por probabilidades
La ciberseguridad es un ámbito gobernado por probabilidades. No existe la seguridad al 100 %: todo consiste en minimizar el riesgo. Los servicios de parcheo de terceros utilizan heurísticas avanzadas, modelos estadísticos y algoritmos de machine learning (de hecho, la integración de la IA es ya una de las grandes tendencias en gestión de parches en 2025) para anticipar vulnerabilidades y ofrecer parches incluso antes de que se exploten, actuando como un escudo proactivo. Algunas plataformas de gestión de parches recurren a analytics y a la puntuación de riesgo para priorizar vulnerabilidades (según Adaptiva, el 94 % de las organizaciones ya automatiza o tiene previsto automatizar sus procesos de distribución de parches), lo que ayuda a los equipos de TI a centrarse primero en los parches más críticos».
Cumplimiento y gobernanza
Muchos sectores tienen requisitos de cumplimiento estrictos en materia de seguridad del software. Los servicios de parcheo de terceros suelen incluir completas funciones de informes que ayudan a las organizaciones a cumplir esos requisitos, de modo que actúan a la vez como escudo y como registro documental. Esto resulta especialmente crítico en sectores sujetos a normativas como HIPAA, PCI DSS y el RGPD, que exigen demostrar que el software se parchea a tiempo para mantener el cumplimiento.
Rentabilidad
Los servicios de parcheo de terceros tienen un coste, pero la carga económica de una filtración de datos puede ser exponencialmente mayor. Invertir en parcheo de terceros es como pagar un seguro: un gasto inherente al negocio que compra tranquilidad y seguridad financiera.
En resumen, el software sin parchear no es solo una bomba de relojería: también es una vía directa a filtraciones de datos, problemas graves de cumplimiento y posibles consecuencias legales. Gestionar los parches de varios proveedores añade complejidad, y la falta de soluciones centralizadas para aplicaciones de terceros multiplica el riesgo.
8 pasos para mejorar el parcheo de aplicaciones de terceros
Si sigues estos pasos, mejorarás el parcheo de tus aplicaciones y reforzarás tu postura general de ciberseguridad.
- Haz inventario: elabora una lista completa de todo el hardware informático, los equipos de red, la infraestructura cloud y las aplicaciones de software en uso, incluido el software de terceros. Saber qué tienes es el primer paso para entender qué hay que parchear. Es algo que se pasa por alto con facilidad, así que conviene no saltárselo.
- Evalúa el riesgo: aplica la gestión de riesgos de TI y prioriza las aplicaciones según su importancia para el negocio y sus posibles riesgos de seguridad. No todo el software es igual: unos programas son más vulnerables o valiosos que otros.
- Prueba el parche: antes de desplegar cualquier parche, pruébalo en un entorno controlado para asegurarte de que no rompe funcionalidades existentes ni introduce nuevas vulnerabilidades.
- Automatiza con herramientas: utiliza herramientas de gestión de parches, como el software de gestión de parches de NinjaOne, para automatizar el proceso de forma verificable, garantizando actualizaciones puntuales y reduciendo el error humano.
- Planifica y despliega: establece un calendario de parcheo periódico que encaje con tus ciclos de negocio para minimizar interrupciones. Despliega los parches fuera de las horas punta siempre que sea posible.
- Supervisa y audita: monitoriza continuamente tu sistema para comprobar que los parches se instalan correctamente y realiza auditorías periódicas que garanticen el cumplimiento de la normativa del sector.
- Forma a tu equipo: explica al personal por qué son importantes las actualizaciones de software y cómo reconocer indicios de vulnerabilidades. Un equipo bien informado es una primera línea de defensa imprescindible.
- Revisa y actualiza: revisa periódicamente tu estrategia de gestión de parches para adaptarla a los nuevos retos de seguridad y a los avances tecnológicos.
Ventajas del parcheo automatizado de terceros
El parcheo automatizado garantiza que todas las aplicaciones estén al día y reduce la superficie de ataque de tu red. Las herramientas de automatización pueden desplegar parches en varios sistemas a la vez, lo que ahorra tiempo y recursos y simplifica la gestión de la seguridad para el personal técnico y los MSP.
Con el carácter distribuido de las organizaciones empresariales actuales, gestionar la creciente complejidad del despliegue de parches puede volverse rápidamente inabarcable.
Los sistemas automatizados no solo son menos propensos a errores, sino que además pueden aplicar parches fuera de las horas punta para reducir el impacto en el negocio. Eliminar al máximo el factor del error humano de este proceso tan complejo aporta una estabilidad mucho mayor.
Buenas prácticas para implantar el parcheo de terceros
Crea un plan de parcheo de seguridad de las aplicaciones
Crear un plan de parcheo de seguridad de las aplicaciones es una pieza clave de una ciberseguridad eficaz. Debe describir los procedimientos de análisis de vulnerabilidades, pruebas de parches y despliegue, y servir de guía para tu equipo de TI. Debe concretar:
- con qué frecuencia se realizan las evaluaciones de vulnerabilidades,
- los criterios para priorizar los parches, y
- los protocolos para probarlos e implantarlos.
En esencia, este plan funciona como un manual de referencia que detalla cada paso del proceso de parcheo, desde la identificación hasta la implementación e incluso la supervisión posterior al despliegue. Contar con un plan bien definido hace que tu enfoque de seguridad del software sea sistemático, coherente y alineado con los objetivos generales de seguridad y cumplimiento de tu organización.
Implanta un sistema centralizado de gestión de parches
Montar un sistema centralizado de gestión de parches implica varios pasos clave, todos pensados para simplificar la tarea de mantener tu entorno de software seguro y actualizado.
- Análisis de necesidades: evalúa los requisitos concretos de tu organización, incluidos los tipos de software en uso, las necesidades de cumplimiento y el tamaño de tu infraestructura de TI.
- Elección de la herramienta: escoge una solución de gestión de parches que se ajuste a tus necesidades. Puedes optar por soluciones internas o por servicios de terceros como el software de gestión de parches de NinjaOne.
- Creación del inventario: genera un inventario completo de todo el software, las aplicaciones y los sistemas que gestionará el sistema centralizado de gestión de parches.
- Asignación de funciones: define funciones y responsabilidades dentro de tu equipo de TI para gestionar el proceso de parcheo, incluyendo quién aprueba los parches, quién los despliega y quién supervisa su impacto.
- Definición de políticas: crea una política de gestión de parches que explique cómo se priorizan, prueban y despliegan los parches. Debe estar alineada con tu plan de parcheo de seguridad de las aplicaciones.
- Configuración del entorno: configura la herramienta de gestión de parches para que encaje con tu entorno de TI. Esto puede implicar preparar servidores, bases de datos y configuraciones de red que den soporte a la herramienta.
- Pruebas de parches: crea un entorno de pruebas que reproduzca tu entorno de producción con la mayor fidelidad posible. Todos los parches deben probarse ahí primero para detectar cualquier problema antes del despliegue.
- Configuración de la automatización: aprovecha las funciones de automatización de tu herramienta para programar búsquedas de nuevos parches, priorizarlos según tu política y desplegarlos automáticamente siempre que sea posible.
- Estrategia de despliegue: decide una estrategia de despliegue, como implantaciones por fases, despliegue inmediato de los parches críticos o instalaciones programadas fuera de las horas punta.
- Supervisión e informes: configura la monitorización para seguir el éxito o el fallo de los despliegues de parches. Utiliza las funciones de informes para generar informes de cumplimiento y métricas de rendimiento.
- Revisión y actualización: revisa periódicamente la eficacia de tu sistema centralizado de gestión de parches para comprobar que sigue estando al día. Ajusta políticas, funciones y procedimientos según sea necesario para adaptarte a los nuevos retos de seguridad y a los avances tecnológicos.
Siguiendo estos pasos, dispondrás de un sistema centralizado de gestión de parches que no solo refuerza tu postura de ciberseguridad, sino que también mejora la eficiencia operativa. Además, conviene asegurarse de que tu solución de gestión de parches sea compatible con las distintas aplicaciones de terceros de tu entorno.
También es importante que las herramientas de gestión de parches admitan varias plataformas (Windows, macOS y Linux), así como entornos móviles como Android e iOS, para garantizar una cobertura completa.
Supervisa e informa con regularidad del estado de los parches
Por último, conviene generar informes periódicos para seguir el estado de los despliegues de parches, las vulnerabilidades y los niveles de cumplimiento. Cualquier herramienta de automatización seria registra de forma transparente toda la información relevante del proceso de parcheo y se integra bien con tu solución de monitorización, si tienes una.
Empieza tu prueba gratuita del software de gestión de endpoints n.º 1 en G2
Sin tarjeta de crédito. Acceso completo a todas las funcionalidades.
Protege tu software con el parcheo automatizado de aplicaciones de terceros
El software de gestión de parches de terceros es fundamental en un terreno tan exigente como la ciberseguridad. No se trata solo de corregir errores, sino de reforzar tu fortaleza digital frente a un panorama de amenazas en constante evolución. Si lo ignoras, dejas las puertas abiertas de par en par a filtraciones de datos, problemas de cumplimiento y ruina financiera.
La hoja de ruta hacia un ecosistema de software seguro está clara: conoce tu inventario, prioriza los riesgos, prueba los parches y automatiza el proceso. Herramientas como el software de gestión de parches de NinjaOne son tus aliadas en este camino, porque ofrecen un despliegue de parches verificable, puntual y eficiente, sin complicaciones.
A fin de cuentas, el parcheo automatizado no es un lujo: es una necesidad que aporta tranquilidad y ventaja competitiva. Apuesta por él y no solo protegerás tu software, sino que liberarás recursos valiosos para impulsar tu negocio.
¿Quieres profundizar en la gestión de parches? Consulta las FAQ sobre gestión de parches para obtener información detallada y respuestas a las dudas más habituales.