Puntos clave
- Define los roles de servidor y de estación de trabajo: clasifica con claridad los endpoints según su función.
- Aplica políticas de gestión específicas por dispositivo: separa los protocolos de parcheo, mantenimiento y monitorización de servidores y estaciones de trabajo para mejorar la disponibilidad y la eficiencia operativa.
- Optimiza la monitorización y las alertas: controla las métricas de rendimiento relevantes para cada tipo de dispositivo.
- Aplica controles de seguridad y cumplimiento: adapta las medidas de seguridad, como MFA, RBAC, cifrado y herramientas DLP, al rol y al perfil de riesgo de cada dispositivo.
- Segmenta el inventario de activos y la gestión del ciclo de vida: mantén informes de activos, seguimiento de riesgos y políticas de ciclo de vida separados para servidores y estaciones de trabajo.
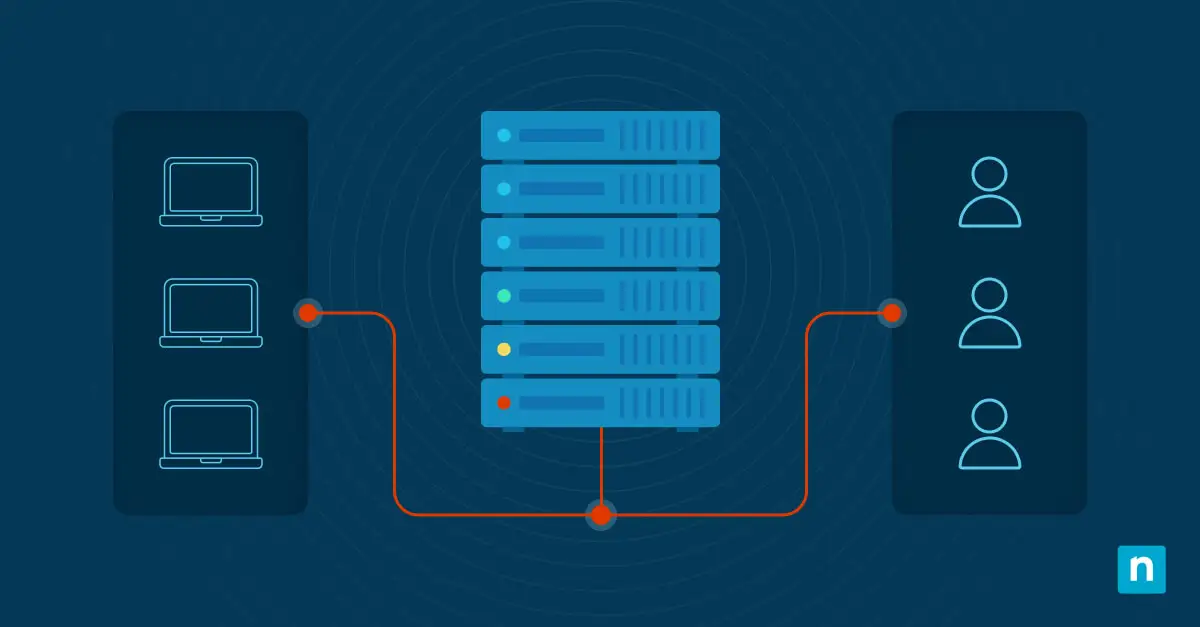
Los servidores se encargan del alojamiento web y de ofrecer los recursos que permiten a los usuarios finales trabajar con eficacia desde sus estaciones de trabajo. Unificar la gestión de dispositivos simplifica el seguimiento de los endpoints, pero definir políticas específicas para estaciones de trabajo vs servidores es lo que te permite sacar el máximo partido a tus activos.
Define estándares de mantenimiento para la gestión de estaciones de trabajo y servidores. Este artículo propone un flujo de trabajo estructurado para distinguir tipos de endpoints en entornos multicliente.
Gestión de estaciones de trabajo vs servidores
La seguridad es la máxima prioridad, y las plataformas de monitorización y gestión remota (RMM) suelen incluir funciones de agrupación de dispositivos que facilitan el manejo diferenciado de estaciones de trabajo vs servidores. Antes de clasificar tus endpoints, analiza tus limitaciones técnicas y tus objetivos de servicio.
📌Requisitos previos:
- Inventario completo de los endpoints gestionados, etiquetados como «Servidor» o «Estación de trabajo»
- Políticas de parcheo, copia de seguridad y acuerdos de nivel de servicio (SLA) definidas según el rol de cada dispositivo
- Plataforma RMM o MDM compatible con la agrupación de dispositivos y las políticas personalizadas
- Líneas base de red y rendimiento para ambos tipos de dispositivo
- Control de acceso basado en roles (RBAC) y políticas de gestión de cuentas privilegiadas
Paso 1: define las diferencias funcionales y los roles de servicio
Los entornos de los clientes pueden ser muy variados e incluir cientos de herramientas y aplicaciones de terceros. No hay dos infraestructuras realmente iguales. Por eso conviene adaptar siempre los flujos de trabajo de gestión para integrar los SLA y evitar soluciones genéricas.
Clasifica cada tipo de dispositivo (es decir, servidores y estaciones de trabajo) para medir su impacto operativo y crear plantillas de monitorización que refuercen tu postura de seguridad.
Qué son los servidores
Los servidores son máquinas físicas o virtuales dedicadas que alojan servicios críticos, como aplicaciones, autenticación de inicio de sesión y gestión de bases de datos. Saber con qué tipo de servidor trabajan tus clientes ayuda a optimizar la asignación de recursos.
Una buena práctica consiste en clasificar los servidores según la carga de trabajo que gestionan. Por ejemplo:
- Servidores de archivos (p. ej., recursos compartidos SMB)
- Servidores de aplicaciones (p. ej., IIS, Apache)
- Servidores de directorio (p. ej., Active Directory)
- Servidores de bases de datos (p. ej., SQL Server, MySQL)
- Servidores de virtualización (p. ej., Hyper-V, VMware ESXi)
Qué son las estaciones de trabajo
Las estaciones de trabajo son endpoints físicos configurados para distintas tareas, desde el trabajo de oficina general hasta proyectos especializados de desarrollo, diseño o soporte de TI.
Identifica las estaciones de trabajo según:
- El rol del usuario
- El uso de recursos
- El departamento al que pertenecen
Paso 2: establece la frecuencia de parcheo y mantenimiento
Los servidores necesitan disponibilidad continua. Las estaciones de trabajo de los clientes, por su parte, dependen de actualizaciones de rendimiento frecuentes para que el trabajo fluya. Los responsables de operaciones deben definir protocolos de mantenimiento que cubran ambas necesidades y reduzcan al mínimo las interrupciones.
Para dar con el calendario de parcheo más eficiente, haz lo siguiente:
- Centraliza la gestión de endpoints: herramientas RMM como NinjaOne te dan una visión global del estado y los problemas de seguridad de todo tu parque de dispositivos.
- Prepara los procedimientos de parcheo de servidores: sigue las buenas prácticas al automatizar las comprobaciones previas, programar los despliegues y revertir cambios.
- Lanza las actualizaciones fuera del horario laboral: despliega los cambios en franjas de bajo riesgo para que todo salga bien y nadie pierda productividad.
Paso 3: ajusta los perfiles de monitorización y alertas
Adaptar la gestión a las necesidades de estaciones de trabajo vs servidores implica saber qué métricas priorizar. Así los datos que obtienes siguen siendo relevantes, incluso en clientes distintos.
Empieza por controlar estas métricas de rendimiento para generar alertas alineadas con los SLA e informes útiles:
Servidores
- Uso de CPU
- E/S de disco
- Disponibilidad del servicio
- Estado de la copia de seguridad
- Latencia
Estaciones de trabajo
- Rendimiento de la CPU
- Picos de memoria
- Tasa de inicios de sesión correctos
- Espacio en disco
- Alertas con impacto en el usuario
🥷🏻| Aplica una monitorización continua con alertas en tiempo real y datos centralizados. Descubre cómo NinjaOne RMM mejora el control de los endpoints.
Paso 4: segmenta el inventario de activos y la gestión del ciclo de vida
Diferenciar las necesidades de estaciones de trabajo vs servidores pasa por hacer seguimiento del ciclo de vida de los activos. Saber cuál es el momento óptimo para actualizar o sustituir el hardware del cliente ayuda a aprovecharlo al máximo y a mantener la productividad.
Crea informes separados para servidores y estaciones de trabajo, enumera los componentes necesarios e incorpora campos de activos que encajen con el presupuesto del cliente. Los responsables de TI también deberían filtrar los endpoints por nivel de riesgo e integrar las herramientas de gestión con etiquetado de dispositivos nativo y automatización de servicios profesionales (PSA) para obtener informes de ciclo de vida más limpios.
Paso 5: aplica controles de seguridad y cumplimiento según el tipo de dispositivo
Las medidas de seguridad deben reflejar el perfil de riesgo de cada tipo de dispositivo. Por eso tendrás que definir controles de acceso estrictos y a medida si quieres proteger las estaciones de trabajo importantes o los servidores clave.
Implementa controles de cumplimiento específicos para cada tipo de endpoint:
Servidores
- Exige autenticación multifactor (MFA) para el acceso remoto
- Centraliza los registros
- Limita los permisos de Protocolo de Escritorio Remoto (RDP)
- Audita periódicamente las cuentas privilegiadas.
Estaciones de trabajo
- Aplica estándares de cifrado (p. ej., BitLocker, FileVault)
- Bloquea sitios web maliciosos con filtrado web (p. ej., Cisco Umbrella)
- Restringe el uso de USB con directivas de grupo, Intune u otras herramientas de prevención de pérdida de datos (DLP)
Paso 6: automatiza la aplicación de políticas y los informes
Automatizar la gestión y la monitorización de estaciones de trabajo vs servidores crea flujos de trabajo que ahorran tiempo y escalan al ritmo del negocio de tu cliente.
Refuerza tus flujos de trabajo con herramientas RMM como NinjaOne, que ofrece scripts personalizados, plantillas fáciles de usar, aplicación de políticas de parcheo e informes generados automáticamente, para que tu equipo priorice la disponibilidad y el cumplimiento de los SLA sin esfuerzo manual.
NinjaOne incluye además capacidades MDM y paneles listos para tus revisiones trimestrales (QBR) desde el primer momento, y se pone en marcha en cuestión de minutos.
Así simplifica NinjaOne la gestión de estaciones de trabajo y servidores
Integrar NinjaOne en el kit de herramientas de tus técnicos mejora los informes y simplifica la monitorización de TI tanto para estaciones de trabajo como para servidores.
| Proceso | Sin NinjaOne | Con NinjaOne |
| Definir las diferencias funcionales y los roles de servicio. | Entrada manual en hojas de cálculo y etiquetado de roles inconsistente. | Etiquetado centralizado de roles de dispositivo, con asignación automática de políticas. |
| Establecer la frecuencia de parcheo y mantenimiento. | Requiere pruebas de scripts y configuraciones de GPO con visibilidad limitada. | Programación automática de parches según el tipo de dispositivo, opciones de reversión y seguimiento del cumplimiento. |
| Ajustar los perfiles de monitorización y alertas. | Las alertas se asignan dispositivo por dispositivo, con riesgo de falsos positivos al no haber un panel de control unificado. | Plantillas de monitorización integradas que sirven como línea base para servidores y estaciones de trabajo. Umbrales de alerta personalizables. |
| Segmentar el inventario de activos y la gestión del ciclo de vida. | Usar herramientas de seguimiento separadas puede generar desconexión al controlar las necesidades de estaciones de trabajo vs servidores. | Inventario de activos en tiempo real. Las etiquetas de ciclo de vida facilitan el seguimiento de garantías y las alertas. |
| Aplicar controles de seguridad y cumplimiento según el tipo de dispositivo. | Las políticas se aplican a mano, con el riesgo de implementar MFA, registros o cifrado de forma irregular. | Aplica medidas de seguridad conformes a los SLA (p. ej., CIS, NIST) según el tipo de dispositivo. |
| Automatizar la aplicación de políticas y los informes. | Obliga a hacer seguimiento manual en múltiples plataformas, con riesgo de desviaciones en el cumplimiento. | El motor de automatización genera informes a partir de los datos de los endpoints, con paneles listos para las QBR. |
Guía de inicio rápido
NinjaOne cuenta con capacidades para diferenciar y gestionar servidores frente a estaciones de trabajo en entornos MSP.
Buenas prácticas
Los MSP que usan NinjaOne suelen:
- Crear políticas de alertas maestras que se propagan en cascada a las políticas de parcheo y de antivirus
- Usar control de acceso basado en roles para gestionar servidores y estaciones de trabajo
- Aplicar ventanas de mantenimiento distintas para servidores y estaciones de trabajo
Funciones clave para la gestión de servidores y estaciones de trabajo
- Roles y políticas de dispositivo
- NinjaOne te permite crear roles de dispositivo específicos (servidor, estación de trabajo, etc.)
- Puedes asignar políticas diferentes a esos roles para una gestión más precisa
- Gestión de parches
- Políticas de parcheo separadas para servidores y estaciones de trabajo
- Calendarios de análisis y aplicación personalizables según el tipo de dispositivo
- Acceso y control remotos
- Permisos granulares para el acceso a servidores y a estaciones de trabajo
- Escritorio remoto seguro para ambos tipos de dispositivo
- Monitorización y alertas
- Alertas personalizadas en función del tipo de dispositivo
- Monitorización del estado específica de servidores (CPU, memoria, espacio en disco, etc.)
- Inventario e informes
- Seguimiento detallado del inventario por tipo de dispositivo
- Paneles de informes personalizados con métricas de servidores y estaciones de trabajo
Diferencia la gestión de estaciones de trabajo y servidores para aprovechar al máximo tus recursos
Tratar por separado las necesidades de estaciones de trabajo vs servidores da a las empresas de TI una ventaja estratégica: ambas pueden compartir la misma plataforma de gestión, pero optimizarlas es otra historia. Segmenta las políticas de parches, prioriza la disponibilidad de los servidores y mantén en forma las estaciones de trabajo desde paneles centralizados (p. ej., NinjaOne) para que todo funcione con más fluidez.
Temas relacionados: