Puntos clave
- Evalúa tu situación actual: realiza una auditoría de seguridad para detectar vulnerabilidades en la arquitectura de red y en los mecanismos de protección de datos.
- Define objetivos: fija metas claras, como proteger los datos sensibles, impedir los accesos no autorizados y mejorar la respuesta ante incidentes.
- Identifica y cartografía: haz un inventario de los activos críticos y traza los roles de acceso de los usuarios para sentar las bases de controles de seguridad granulares.
- Aplica los principios básicos: implanta la autenticación multifactor (MFA), la monitorización continua y el principio del mínimo privilegio (PoLP).
- Despliega por fases: empieza con un proyecto piloto en un entorno controlado para pulir la estrategia antes del despliegue completo.
- Mantén y actualiza: revisa periódicamente las políticas de seguridad y forma a los usuarios para adaptarte a las ciberamenazas que van surgiendo.
Contar con una estrategia sólida de ciberseguridad no es opcional: es imprescindible. Las organizaciones necesitan medidas eficaces para proteger sus datos y sistemas más sensibles. Sin embargo, aunque las empresas saben lo que aporta un enfoque integral como el de la seguridad zero trust, llevarlo a la práctica puede parecer abrumador. Con una guía clara sobre cómo implementar zero trust, tu organización puede pasar a la acción y proteger sus recursos antes de sufrir un incidente de seguridad grave.
La falta de integración entre las herramientas de TI y las de seguridad debilita toda tu defensa.
Ventajas de implementar la seguridad zero trust
El modelo zero trust parte de la base de que no se puede confiar en ninguna persona ni entidad, esté dentro o fuera de la red. Este enfoque limita quién accede a la red y cómo se mueve cada usuario por ella, de modo que los recursos quedan protegidos frente a amenazas externas e internas. Estas son sus principales ventajas.
Control de acceso granular: zero trust te da un control preciso sobre el acceso a los recursos. En lugar de depender de un perímetro de red, la seguridad zero trust se centra en verificar la identidad y la autorización de cada usuario y cada dispositivo, sea cual sea su ubicación.
Más visibilidad y mejor monitorización: implantar una arquitectura zero trust te ofrece una visión mucho más profunda del tráfico de red, el comportamiento de los usuarios y las posibles amenazas de seguridad. Esa visibilidad permite detectar y responder más rápido a anomalías o actividades sospechosas, con lo que se reduce el daño que pueden causar los ciberataques.
Protección de datos más sólida: en un entorno donde los datos sensibles se almacenan y se transmiten sin parar, tienes que garantizar su seguridad en todo momento con un plan de protección de datos. La seguridad zero trust incluye cifrado robusto, mecanismos de prevención de pérdida de datos y monitorización constante del flujo de información.
Este enfoque integral ayuda a proteger la información sensible frente a accesos no autorizados y reduce notablemente el riesgo de brechas.
La identidad es el nuevo perímetro de seguridad
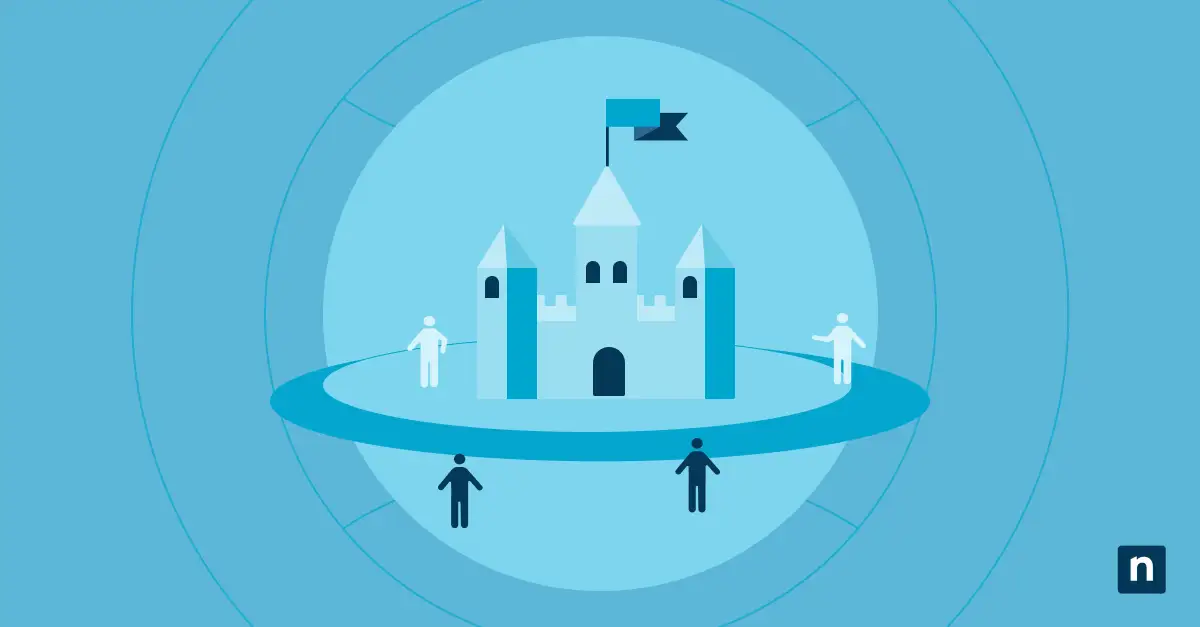
Durante años, la ciberseguridad se basó en la estrategia del «castillo y foso»: una vez que el usuario estaba dentro de las paredes de la oficina o conectado por VPN, se confiaba en él por defecto. En un mundo moderno y centrado en el trabajo en remoto, ese perímetro se ha disuelto.
En una arquitectura zero trust, la identidad es el nuevo perímetro. La seguridad ya no está ligada a una ubicación física, sino al usuario y al dispositivo.
- El usuario: la verificación no se limita a una contraseña. Implica analizar su comportamiento, su ubicación y la sensibilidad de los datos que solicita.
- El dispositivo: incluso un usuario legítimo supone un riesgo si se conecta desde un portátil infectado o sin parchear. Zero trust trata el dispositivo como un guardián que debe demostrar su «estado de salud» antes de obtener acceso.
Al dejar de «proteger el edificio» para «proteger cada inicio de sesión», las organizaciones pueden proteger sus datos independientemente de dónde trabaje cada empleado.
¿Por dónde empiezo con zero trust?
Saber cómo implementar la seguridad zero trust exige una planificación cuidadosa desde el principio. Empieza con estos pasos:
Evalúa tu postura de seguridad actual
Antes de plantearte cómo implementar zero trust, analiza las medidas de seguridad que ya tiene tu organización e identifica las posibles vulnerabilidades. Una auditoría de seguridad a fondo te ayudará a entender tu arquitectura de red actual, los controles de acceso de los usuarios y los mecanismos de protección de datos.
Define tus objetivos de seguridad
Deja claro qué objetivos de seguridad persigues y qué quieres conseguir con una implementación zero trust. Pueden ser proteger datos sensibles, impedir accesos no autorizados o mejorar la capacidad de respuesta ante incidentes. Unos objetivos bien definidos guían toda la estrategia de implementación.
Identifica los activos y datos críticos
Identifica los activos y los datos más críticos que necesitas proteger: información de clientes, propiedad intelectual y datos financieros, entre otros. Así podrás priorizar tus esfuerzos de implementación.
Traza un mapa de tu red y de los accesos de los usuarios
Crea un mapa completo de tu infraestructura de red, con todos los dispositivos, servidores y endpoints. Aprovecha para identificar también todos los roles de usuario y sus privilegios de acceso correspondientes. Ese mapa será la base para aplicar controles de acceso granulares.
Implanta mecanismos de autenticación robustos
Activa la autenticación multifactor (MFA) en todas las cuentas de usuario. Añade una capa extra de protección, ya que obliga a los usuarios a aportar factores de autenticación adicionales, como una contraseña y un código único enviado a su móvil.
3 principios clave para implementar la seguridad zero trust
Toda implementación zero trust que funciona se apoya en estos tres principios clave:
- Verifica cada usuario y cada dispositivo: todo usuario o dispositivo que intente acceder a un recurso debe verificarse y autenticarse en cada punto de datos, mediante verificación continua y mecanismos de autenticación robustos como la MFA.
- El ciclo lógico de zero trust
A diferencia de una VPN, que te comprueba una sola vez en «la puerta», zero trust te comprueba en cada «habitación» en la que entras. Se pregunta continuamente:- Identidad: ¿sigue siendo el mismo usuario autorizado?
- Dispositivo: ¿el dispositivo sigue siendo seguro y no está comprometido?
- Necesidad: ¿de verdad necesita ese recurso concreto en este momento?
- El ciclo lógico de zero trust
- Monitoriza y analiza de forma continua: en lugar de reaccionar cuando ya se ha producido una brecha, da por hecho que las amenazas son inminentes y no dejes de monitorizar y analizar el tráfico de red, el comportamiento de los usuarios y los registros del sistema. Así podrás detectar en tiempo real cualquier anomalía o posible amenaza de seguridad.
- Aplica el acceso con mínimos privilegios: concede a cada usuario el nivel mínimo de acceso que necesita para hacer su trabajo, es decir, el principio del mínimo privilegio (PoLP). De este modo, aunque alguien comprometa la cuenta de un usuario, el daño potencial queda limitado.
Los cinco pilares de zero trust
Pilar | Área de actuación |
| Identidad | Uso de MFA y verificación del comportamiento del usuario (UBA) |
| Dispositivos | Garantizar que solo se conecte hardware parcheado y gestionado por la empresa |
| Red | Aislar las cargas de trabajo mediante microsegmentación |
| Aplicaciones | Asegurar que las apps sean seguras y no estén expuestas a internet |
| Datos | Clasificar y cifrar los datos en reposo y en tránsito |
Consejos para implementar la seguridad zero trust
Llevar la seguridad zero trust a tu organización puede ser un proceso complejo y largo. Estos consejos te ayudarán a implementar zero trust de forma eficiente:
- Empieza con un proyecto piloto: implanta la seguridad zero trust en un entorno pequeño y controlado o en un departamento concreto. Así puedes probar y pulir tu enfoque antes de extenderlo a toda la organización.
- Colabora con las partes implicadas: haz partícipes del proceso a los actores clave: equipos de TI, personal de seguridad y unidades de negocio. Sus aportaciones y su experiencia facilitan una transición fluida y ayudan a anticipar posibles obstáculos.
- Forma y concientiza a los usuarios: explica a los usuarios qué papel juegan en el modo de implementar la seguridad zero trust y por qué importa mantener un entorno seguro. Organiza sesiones de formación periódicas y comparte buenas prácticas para que entiendan y cumplan los protocolos de seguridad.
- Aprovecha las soluciones tecnológicas: las soluciones de gestión y monitorización de endpoints simplifican y automatizan la implementación de la seguridad zero trust, porque centralizan la visibilidad y el control del acceso de los usuarios, la gestión de dispositivos y la detección de amenazas.
Buenas prácticas para implementar la seguridad zero trust
Estas buenas prácticas adicionales te ayudarán a que el despliegue de zero trust en tu organización salga adelante sin sobresaltos:
- Aplica varias capas de controles de seguridad: segmentación de red, autenticación robusta, cifrado y sistemas de detección y prevención de intrusiones. Así te defiendes frente a un abanico muy amplio de ciberamenazas.
- Consejo: aplica la microsegmentación. Divide la red en zonas aisladas para bloquear el «movimiento lateral». Si un atacante compromete un puesto de trabajo, se queda atrapado en ese segmento y no puede llegar a tus servidores o bases de datos críticos.
- Mantén todo el software, las aplicaciones y los sistemas al día con los últimos parches y actualizaciones de seguridad para cerrar cualquier vulnerabilidad conocida que un atacante pueda aprovechar.
- Establece un marco sólido de monitorización y respuesta a incidentes para detectar y atajar rápidamente cualquier incidente de seguridad. Las alertas automatizadas, las fuentes de inteligencia de amenazas en tiempo real y un plan de respuesta bien definido reducen al mínimo el impacto de posibles brechas.
- Revisa y actualiza de forma continua tus políticas y procedimientos de seguridad para adaptarlos a la evolución de las amenazas y de la tecnología. Las revisiones periódicas garantizan que tu implementación zero trust siga siendo eficaz y alineada con los objetivos de seguridad de tu organización.
Dificultades al implementar la seguridad zero trust
La seguridad zero trust aporta muchas ventajas a tu organización, pero renovar tu estrategia de ciberseguridad también plantea varios retos.
Para empezar, quizá sigas utilizando sistemas heredados y aplicaciones antiguas. Los sistemas más antiguos no suelen estar diseñados para funcionar con los principios de zero trust, por lo que integrarlos en una arquitectura de este tipo resulta complejo y lento. Cualquier sistema que no se pueda proteger adecuadamente debería retirarse o sustituirse.
Qué hacer con los sistemas heredados: si una aplicación antigua no admite medidas modernas como la MFA, no la dejes expuesta. Colócala detrás de una pasarela de Zero Trust Network Access (ZTNA), que actúa como una «envoltura de seguridad»: gestiona la autenticación de esa aplicación antigua y la mantiene invisible desde internet.
También puedes encontrarte con dificultades de gestión del cambio. Hay usuarios que se resisten a los cambios de seguridad, sobre todo si afectan a su forma de trabajar. La formación y la concienciación ayudan a disipar esas reticencias y favorecen la adopción.
Implementar la seguridad zero trust puede ser complejo y costoso, especialmente en organizaciones grandes con sistemas y roles de usuario muy variados. Planificar con cuidado y coordinarse entre departamentos ayuda a que la implementación sea manejable.
Analiza bien los costes de las soluciones tecnológicas, la formación y los recursos adicionales. Determina qué inversiones aportan beneficios de seguridad a largo plazo y un buen retorno.
Refuerza cada punto de acceso con controles zero trust. Mira Cómo implementar la seguridad zero trust hoy mismo.
Sin visibilidad de la actividad de los usuarios, detectar anomalías se vuelve muy difícil.
→ Prueba la detección de amenazas en tiempo real con NinjaOne
Un socio para tu implementación de zero trust
La seguridad zero trust es un paso imprescindible para reforzar la ciberseguridad en el panorama de amenazas actual, tan cambiante. Si adoptas los principios de verificación, acceso con mínimos privilegios y monitorización continua, reducirás de forma notable el riesgo de filtraciones de datos y de accesos no autorizados.
Eso sí, recuerda que zero trust no es una implementación puntual, sino un proceso continuo y complejo que exige actualizaciones y ajustes constantes para ir un paso por delante de las ciberamenazas. Ponerlo en marcha puede llevar al límite a tu departamento de TI si ya va desbordado con las tareas del día a día.
Puedes simplificar tu implementación de zero trust con la ayuda de NinjaOne. Nuestra solución de gestión de endpoints ofrece monitorización y alertas, automatiza la gestión de parches y las tareas en los endpoints, y ayuda a protegerlos, ya que pueden ser una puerta de entrada para los ciberatacantes. Mantén toda tu red a salvo e implementa zero trust con la solución de gestión y monitorización de endpoints de NinjaOne.