
Wichtige Punkte
- Darum ist das Patching von Drittanbieter-Anwendungen so wichtig
- Ungepatchte Drittanbieter-Software vergrößert die Angriffsfläche, erzeugt Compliance-Risiken und kann zu schwerwiegenden Datenschutzverletzungen führen
- Zentrale Schritte für wirksames Patch-Management
- Inventar erfassen, Risiken bewerten, Patches testen, automatisieren, planen und bereitstellen, überwachen und prüfen, Beschäftigte schulen und die Strategie regelmäßig überprüfen.
- Automatisierung und zentralisiertes Patch-Management
- Tools wie NinjaOne Patch Management und ein zentralisiertes System vereinfachen die Patch-Bereitstellung, reduzieren menschliche Fehler und sorgen für zeitnahe Updates.
- Best Practices für die Patching-Strategie
- Entwickeln Sie einen formalen Plan für Sicherheits-Patches von Softwareanwendungen, definieren Sie Richtlinien für die Priorisierung, testen Sie in Staging-Umgebungen, weisen Sie Rollen zu, planen Sie Bereitstellungen außerhalb der Hauptgeschäftszeiten und überwachen und dokumentieren Sie den Patch-Status regelmäßig.
Die Anwendungen, auf die wir angewiesen sind, gehen weit über die Kernsysteme unserer wichtigsten Software-Anbieter hinaus, denn unsere technologische Infrastruktur ist häufig eng mit Anwendungen von Drittanbietern verwoben. Diese Tools bringen enorme Funktionalität und Komfort mit, haben aber auch ihre eigenen Schwachstellen. Software für das Patching von Drittanbieter-Anwendungen ist der unbesungene Held, der dafür sorgt, dass externe Software-Tools sicher, aktuell und optimiert bleiben.
Erfahren Sie mehr über NinjaOne Autonomous Patch Management
Beschleunigen Sie die Schwachstellen-Behebung durch intelligente Automatisierung mithilfe von Patch Intelligence KI, um fehlerhafte Updates zu vermeiden und eine zuverlässige Compliance sicherzustellen.
Mehr erfahren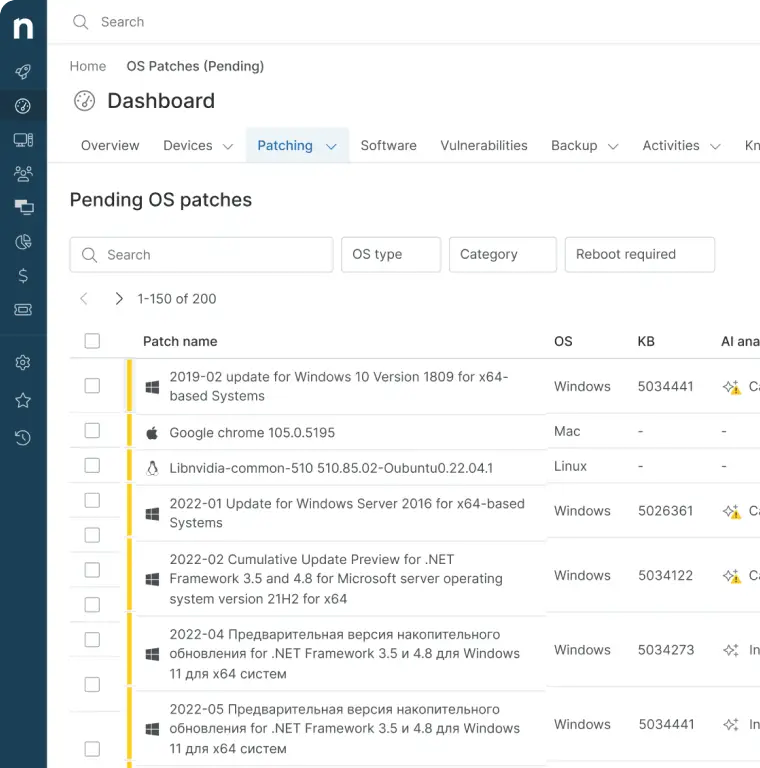
Was sind Drittanbieter-Anwendungen?
Dabei handelt es sich um Softwareprogramme, die nicht vom ursprünglichen Anbieter des Betriebssystems oder der Hardware entwickelt wurden, auf der die Anwendung läuft. Drittanbieter-Anwendungen können auch Pakete von Anbietern sein, die Ihre Kernsystem-Software ergänzen sollen, etwa zusätzliche gehärtete Pakete, die mit dem Internet verbundene Produktionsserver gegen Schwachstellen schützen.
Die Rolle von Drittanbieter-Anwendungen in Unternehmen und IT
Drittanbieter-Anwendungen bieten häufig spezialisierte Funktionen, die native Anwendungen nicht abdecken. Die Bandbreite reicht von Produktivitätstools bis hin zu komplexen Unternehmenslösungen, und ihre Schwachstellen können erhebliche Risiken bergen, wenn sie nicht richtig verwaltet werden. Hinzu kommt: Viele Dienste für Patch-Management für Dritte existieren ausdrücklich deshalb, weil sie besser sind als die Patching-Optionen des ursprünglichen Anbieters.
Grundlagen des Patchings von Drittanbieter-Anwendungen
Beim Patching von Drittanbieter-Anwendungen werden Code-Änderungen auf Softwareanwendungen angewendet, die nicht vom Anbieter des primären Betriebssystems stammen. Diese Patches beheben Schwachstellen, Fehler oder Leistungsprobleme.
Patching für Dritte ist eine wesentliche Ebene aus Fachwissen und Reaktionsfähigkeit, die über den Unterschied zwischen einem gesunden System und einem katastrophalen Ausfall entscheiden kann. Ungepatchte Drittanbieter-Anwendungen können als Einfallstor für Malware und Cyberangriffe dienen.
Der Equifax-Hack von 2017, der auf ein ungepatchtes Apache-Struts-Framework zurückging, und die MOVEit-Datenschutzverletzungen von 2023, die letztlich Patches zur Beseitigung von Zero-Day-Schwachstellen erforderten, sind mahnende Beispiele für die Risiken unserer wachsenden Abhängigkeit von Drittanbieter-Bibliotheken, mit denen wir die Funktionalität zentraler Systemdienste erweitern.
Wachsende Angriffsfläche
Je stärker Unternehmen auf eine Vielzahl unterschiedlicher Softwareanwendungen setzen, desto größer wird die Angriffsfläche. Jede einzelne Software kann Schwachstellen haben, ob Betriebssystem, Datenbank oder einfaches Hilfsprogramm. Diese Schwachstellen sind wie offene Fenster, die zu unbefugtem Zugriff einladen.
Rechtzeitige Reaktion
Anbieter der ursprünglichen Software veröffentlichen Patches nicht immer zeitnah. Der 2025 State of Patch Management Report von Adaptiva stellte sogar fest: „77 % der Unternehmen benötigen mehr als eine Woche, um Patches bereitzustellen.“
Und selbst wenn Anbieter Patches veröffentlichen, sind diese nicht unbedingt sofort mit der spezifischen Konfiguration eines Unternehmens kompatibel. Dienste für Patching durch Dritte liefern deshalb oft schnellere und flexiblere Lösungen, die auf konkrete Anforderungen zugeschnitten sind.
Spezialisiertes Fachwissen
Dienstleister für Patching durch Dritte verfügen häufig über spezialisiertes Fachwissen, um Schwachstellen zu erkennen und zu beheben, die interne IT-Teams oder sogar die ursprünglichen Anbieter übersehen.
Cybersicherheit ist Wahrscheinlichkeitsrechnung
Cybersicherheit ist ein Feld, das von Wahrscheinlichkeiten bestimmt wird. Hundertprozentige Sicherheit gibt es nicht, es geht immer um die Minimierung von Risiken. Dienste für Patching durch Dritte setzen fortschrittliche Heuristiken, statistische Modelle und Machine-Learning-Algorithmen ein (tatsächlich ist die KI-Integration inzwischen ein wichtiger Trend im Patch-Management im Jahr 2025), um Schwachstellen vorherzusagen und Patches anzubieten, noch bevor diese ausgenutzt werden. Sie wirken damit wie ein proaktiver Schutzschild. Manche Plattformen für Patch-Management nutzen Analytics und Risiko-Scoring, um Schwachstellen zu priorisieren. Laut Adaptiva automatisieren 94 % der Unternehmen ihre Patch-Verteilung bereits oder planen dies. So können IT-Teams sich zuerst auf die kritischsten Patches konzentrieren.“
Compliance und Governance
In vielen Branchen gelten strenge Compliance-Anforderungen an die Softwaresicherheit. Dienste für Patching durch Dritte bieten häufig umfassende Funktionen zur Berichterstattung, die Unternehmen bei der Erfüllung dieser Compliance-Anforderungen unterstützen und so zugleich als Schutzschild und als Nachweisinstanz dienen. Besonders wichtig ist das für Branchen, die Vorgaben wie HIPAA, PCI DSS und der Datenschutz-Grundverordnung unterliegen, denn diese verlangen den Nachweis eines zeitnahen Software-Patchings.
Wirtschaftlichkeit
Dienste für Patching durch Dritte sind zwar mit Kosten verbunden, doch die finanziellen Folgen einer Datenschutzverletzung können um ein Vielfaches höher ausfallen. Eine Investition in Patching durch Dritte gleicht einer Versicherungspolice: Es sind Betriebskosten, die Sicherheit und ein ruhiges Gewissen erkaufen.
Kurz gesagt: Ungepatchte Software ist nicht nur eine tickende Zeitbombe, sondern auch der direkte Weg zu Datenschutzverletzungen, Compliance-Albträumen und möglichen rechtlichen Konsequenzen. Patches mehrerer Anbieter zu verwalten, erhöht die Komplexität zusätzlich, und das Fehlen zentralisierter Lösungen für Drittanbieter-Anwendungen verschärft das Risiko weiter.
8 Schritte zu einem besseren Patching von Anwendungen
Mit diesen Schritten verbessern Sie Ihr Patching von Anwendungen und stärken Ihre gesamte Cybersicherheit.
- Inventar erfassen: Erstellen Sie eine vollständige Liste aller Computer-Hardware, Netzwerkgeräte, Cloud-Infrastruktur und aller eingesetzten Softwareanwendungen, einschließlich Drittanbieter-Software. Zu wissen, was vorhanden ist, ist der erste Schritt, um zu verstehen, was gepatcht werden muss. Das wird leicht übersehen und ist deshalb ein unverzichtbarer erster Schritt.
- Risiken bewerten: Betreiben Sie IT-Risikomanagement und priorisieren Sie Anwendungen nach ihrer Bedeutung für den Geschäftsbetrieb und nach möglichen Sicherheitsrisiken. Nicht jede Software ist gleich: Manche sind anfälliger oder wertvoller als andere.
- Patches testen: Testen Sie jeden Patch vor der Bereitstellung in einer kontrollierten Umgebung, damit er bestehende Funktionen nicht beeinträchtigt und keine neuen Schwachstellen einführt.
- Mit Tools automatisieren: Nutzen Sie Tools für das Patch-Management wie die Software für Patch-Management von NinjaOne, um den Patching-Prozess nachweisbar zu automatisieren, zeitnahe Updates sicherzustellen und menschliche Fehler zu reduzieren.
- Planen und bereitstellen: Legen Sie einen regelmäßigen Patching-Zeitplan fest, der zu Ihren Geschäftszyklen passt, um Unterbrechungen zu minimieren. Stellen Sie Patches nach Möglichkeit außerhalb der Hauptgeschäftszeiten bereit.
- Überwachen und prüfen: Überwachen Sie Ihr System kontinuierlich auf erfolgreiche Patch-Installationen und führen Sie regelmäßige Audits durch, um die Einhaltung branchenspezifischer Vorschriften sicherzustellen.
- Beschäftigte schulen: Vermitteln Sie Ihren Mitarbeiter:innen, warum Software-Updates so wichtig sind und woran sie Anzeichen von Software-Schwachstellen erkennen. Ein gut informiertes Team ist eine unverzichtbare erste Verteidigungslinie.
- Überprüfen und aktualisieren: Prüfen Sie Ihre Strategie für das Patch-Management regelmäßig, um sie an neue Sicherheitsherausforderungen und technologische Entwicklungen anzupassen.
Vorteile des automatisierten Patchings durch Dritte
Automatisiertes Patching stellt sicher, dass alle Anwendungen auf dem neuesten Stand sind, und verkleinert so die Angriffsfläche Ihres Netzwerks. Automatisierungstools können Patches gleichzeitig auf mehreren Systemen bereitstellen. Das spart Zeit und Ressourcen und vereinfacht zugleich das Sicherheitsmanagement für technische Teams und MSPs.
Angesichts der verteilten Struktur heutiger Unternehmen kann die zunehmende Komplexität der Patch-Bereitstellung schnell überfordern.
Automatisierte Systeme sind nicht nur weniger fehleranfällig, sondern können Patches auch außerhalb der Hauptgeschäftszeiten einspielen, um die Auswirkungen auf das Geschäft gering zu halten. Wird der Faktor menschlicher Fehler in diesem komplexen Prozess so weit wie möglich ausgeschaltet, steigt die Stabilität insgesamt.
Best Practices für die Einführung von Patching durch Dritte
Erstellen Sie einen Plan für Sicherheits-Patches von Softwareanwendungen
Ein Plan für Sicherheits-Patches von Softwareanwendungen ist ein Eckpfeiler wirksamer Cybersicherheit. Er sollte die Abläufe für Schwachstellen-Scans, Patch-Tests und Bereitstellung beschreiben und Ihrem IT-Team als Blaupause dienen. Festlegen sollte er
- wie häufig Schwachstellenbewertungen durchgeführt werden,
- nach welchen Kriterien Patches priorisiert werden und
- welche Protokolle für Tests und Rollouts gelten.
Dieser Plan fungiert im Grunde als Drehbuch und beschreibt jeden Schritt des Patching-Prozesses, von der Identifizierung über die Implementierung bis hin zur Überwachung nach der Bereitstellung. Ein klar definierter Patching-Plan sorgt dafür, dass Ihr Ansatz für Softwaresicherheit systematisch und konsistent ist und zu den übergeordneten Sicherheits- und Compliance-Zielen Ihres Unternehmens passt.
Richten Sie ein zentralisiertes System für Patch-Management ein
Die Einrichtung eines zentralisierten Systems für Patch-Management umfasst mehrere zentrale Schritte, die jeweils darauf abzielen, Ihre Softwareumgebung mit weniger Aufwand sicher und aktuell zu halten.
- Bedarfsanalyse: Bewerten Sie die konkreten Anforderungen Ihres Unternehmens, darunter die eingesetzten Softwaretypen, Compliance-Anforderungen und den Umfang Ihrer IT-Infrastruktur.
- Tool-Auswahl: Wählen Sie eine Lösung für Patch-Management, die zu Ihren Anforderungen passt. Infrage kommen interne Lösungen oder Dienste von Drittanbietern wie die Software für Patch-Management von NinjaOne.
- Inventar anlegen: Erstellen Sie ein vollständiges Inventar aller Software, Anwendungen und Systeme, die das zentralisierte System für Patch-Management verwalten soll.
- Rollen zuweisen: Legen Sie innerhalb Ihres IT-Teams Rollen und Verantwortlichkeiten für den Patching-Prozess fest, also wer Patches genehmigt, wer sie bereitstellt und wer ihre Auswirkungen überwacht.
- Richtlinie entwickeln: Erstellen Sie eine Richtlinie für Patch-Management, die beschreibt, wie Patches priorisiert, getestet und bereitgestellt werden. Sie sollte zu Ihrem Plan für Sicherheits-Patches von Softwareanwendungen passen.
- Umgebung einrichten: Konfigurieren Sie das Tool für Patch-Management passend zu Ihrer IT-Umgebung. Dazu kann die Einrichtung von Servern, Datenbanken und Netzwerkkonfigurationen gehören, die das Tool unterstützen.
- Patches testen: Richten Sie eine Testumgebung ein, die Ihre Produktivumgebung so genau wie möglich nachbildet. Alle Patches sollten zuerst dort getestet werden, um Probleme vor der Bereitstellung zu erkennen.
- Automatisierung konfigurieren: Nutzen Sie die Automatisierungsfunktionen Ihres Tools für Patch-Management, um Scans nach neuen Patches zu planen, sie gemäß Ihrer Richtlinie zu priorisieren und sie nach Möglichkeit automatisiert bereitzustellen.
- Bereitstellungsstrategie: Entscheiden Sie sich für eine Bereitstellungsstrategie, etwa gestaffelte Rollouts, sofortige Bereitstellung kritischer Patches oder geplante Installationen außerhalb der Hauptgeschäftszeiten.
- Überwachung und Berichterstattung: Richten Sie eine Überwachung ein, die Erfolg oder Fehlschlag von Patch-Bereitstellungen nachverfolgt. Nutzen Sie die Funktionen zur Berichterstattung, um Compliance-Berichte und Leistungskennzahlen zu erzeugen.
- Überprüfen und aktualisieren: Prüfen Sie regelmäßig, wie wirksam Ihr zentralisiertes System für Patch-Management ist, damit es aktuell bleibt. Passen Sie Richtlinien, Rollen und Abläufe bei Bedarf an neue Sicherheitsherausforderungen und technologische Entwicklungen an.
Mit diesen Schritten etablieren Sie ein zentralisiertes System für Patch-Management, das nicht nur Ihre Cybersicherheit stärkt, sondern auch die betriebliche Effizienz verbessert. Außerdem sollten Sie sicherstellen, dass Ihre Lösung für Patch-Management mit den verschiedenen Drittanbieter-Anwendungen in Ihrer Umgebung kompatibel ist.
Darüber hinaus sollten Tools für Patch-Management mehrere Plattformen unterstützen, darunter Windows, macOS und Linux sowie mobile Umgebungen wie Android und iOS, um eine lückenlose Abdeckung zu gewährleisten.
Sorgen Sie für regelmäßige Überwachung und Berichterstattung zum Patch-Status
Schließlich sollten regelmäßig Berichte erstellt werden, die den Stand der Patch-Bereitstellungen, Schwachstellen und Compliance-Niveaus nachverfolgen. Jedes seriöse Automatisierungstool protokolliert alle relevanten Informationen zum Patching-Prozess transparent und arbeitet gut mit Ihrer Überwachungslösung zusammen, sofern Sie eine einsetzen.
Starten Sie eine kostenlose Testversion der auf G2 führenden Endpunkt-Management-Software
Keine Kreditkarte erforderlich. Voller Zugriff auf sämtliche Funktionen.
Sichern Sie Ihre Software mit automatisiertem Patching von Drittanbieter-Anwendungen
Software für Patch-Management für Dritte ist im Hochrisikospiel der Cybersicherheit entscheidend. Es geht nicht nur darum, Fehler zu beheben, sondern auch darum, Ihre digitale Festung gegen eine sich ständig wandelnde Bedrohungslage zu wappnen. Wer das ignoriert, lässt die Tore weit offen für Datenschutzverletzungen, Compliance-Probleme und finanziellen Ruin.
Die Roadmap zu einem sicheren Software-Ökosystem ist klar: Inventar kennen, Risiken priorisieren, Patches testen und den Prozess automatisieren. Tools wie die Software für Patch-Management von NinjaOne sind dabei Ihre Verbündeten und ermöglichen eine nachweisbare, zeitnahe und effiziente Patch-Bereitstellung ohne großen Aufwand.
Letztlich ist automatisiertes Patching kein Luxus, sondern eine Notwendigkeit, die Sicherheit und einen Wettbewerbsvorteil bringt. Setzen Sie darauf, und Sie schützen nicht nur Ihre Software, sondern setzen auch wertvolle Ressourcen frei, um Ihr Geschäft voranzubringen.
Sie möchten tiefer in das Thema Patch-Management einsteigen? Besuchen Sie die FAQs zum Patch-Management für ausführliche Informationen und Antworten auf häufige Fragen.






