
Die wichtigsten Punkte
- Nmap ist unter Linux (über apt oder dnf), Windows (mit Npcap) und macOS (über Homebrew oder DMG) schnell installiert.
- Grundlegende Befehle wie nmap -sn, nmap -sS, nmap -sU und nmap -0 zeigen Ihnen aktive Hosts, offene Ports und Betriebssysteme.
- Dank Host-Erkennung und Ping-Scan können Administrator:innen aktive Geräte über ganze IP-Bereiche hinweg kartieren.
- Mit TCP-Connect-, SYN- und UDP-Scans finden Sie offene Ports, exponierte Dienste und mögliche Lücken, die die Angriffsfläche Ihres Netzwerks bestimmen.
- Nutzen Sie Lua-basierte NSE-Skripte, um die Schwachstellenerkennung zu automatisieren, Sicherheitsbewertungen zu beschleunigen und Ihre Netzwerkverteidigung zu stärken.
In der sich ständig verändernden Cybersicherheitslandschaft ist es entscheidend, Angreifern immer einen Schritt voraus zu sein. Ein genaues Verständnis der eigenen Netzwerke gehört untrennbar dazu. Ein Tool, das genau dabei hilft, hat sich längst einen Namen als feste Größe der Cybersicherheit gemacht: Nmap. Nmap, kurz für Network Mapper, liefert wertvolle Einblicke in Ihre Netzwerkinfrastruktur.
Ob Sie als Cybersicherheitsexpert:in Schwachstellen aufspüren oder als Systemadministrator:in die Gesundheit Ihres Netzwerks im Blick behalten: Sie sollten wissen, wie Sie Nmap verwenden.
Wenn Sie eine visuelle Anleitung bevorzugen, sehen Sie sich Nmap verwenden: Vollständige Anleitung mit Beispielen an.
Was ist Nmap?
Nmap ist ein quelloffenes Tool für Netzwerk-Scans und Sicherheitsaudits. Dank seiner Leistungsfähigkeit und Vielseitigkeit gehört diese Software zur Standardausrüstung von Cybersicherheitsexpert:innen, Systemadministrator:innen und ethischen Hacker:innen. Der Funktionsumfang von Nmap geht weit über einfache Netzwerk-Scans hinaus und umfasst:
- Host-Erkennung: Nmap identifiziert aktive Hosts in einem Netzwerk und legt damit die Grundlage für eine tiefergehende Analyse.
- Port-Scans: Nmap findet offene Ports und Dienste, sodass Administrator:innen die Angriffsfläche eines Netzwerks einschätzen können.
- Versionserkennung: Nmap erkennt Dienstversionen und hilft dabei, Schwachstellen aufzuspüren, die mit bestimmten Versionen verbunden sind.
- Skriptgesteuerte Interaktion: Mit der NSE (Nmap Scripting Engine) lassen sich maßgeschneiderte Scans erstellen und komplexe Aufgaben automatisieren.
- Betriebssystem-Fingerprinting: Mit der Betriebssystemerkennung von Nmap können Administrator:innen feststellen, welche Betriebssysteme auf den gefundenen Hosts laufen. Das unterstützt Netzwerkinventarisierung und Sicherheitsbewertungen.
💡Hinweis: Stand Mai 2025 ist 7.96 die aktuelle stabile Version von Nmap. Sie bringt schnellere parallele DNS-Abfragen, eine verbesserte Windows-Kompatibilität und aktualisierte Bibliotheksunterstützung mit.
Automatisieren Sie Routineaufgaben und stärken Sie Ihr IT-Team mit der umfassenden Plattform für Endpunkt-Management von NinjaOne.
Erfahren Sie mehr über NinjaOne Endpoint Management.
Nmap verstehen: Netzwerk-Scans und Sicherheitsaudits
Beim Netzwerk-Scan wird ein Computernetzwerk systematisch untersucht, um seine Komponenten zu erfassen, seine Topologie zu bewerten und mögliche Sicherheitslücken aufzudecken. Wenn Administrator:innen wissen, wie ein Netzwerk konfiguriert ist, können sie fundierte Sicherheitsentscheidungen treffen und den digitalen Perimeter absichern.
Mit seiner Vielzahl an Scan-Techniken und seinen Anpassungsmöglichkeiten ist Nmap das führende Tool für Netzwerk-Scans und Sicherheitsaudits. Diese Aufgaben übernimmt es unter anderem:
- Netzwerkinventar: Nmap kann alle Software- und Dienst-Assets eines Netzwerks auflisten und eine „Karte“ des Netzwerks erstellen, inklusive IP-Adressen, Ports, Software- oder Dienstversionen, Betriebssystemen und MAC-Adressen.
- Erkennung von Schwachstellen: Nmap kann ein Netzwerk auf Schwachstellen prüfen, indem es die Betriebssysteme und Versionen der laufenden Dienste mithilfe der Nmap Scripting Engine (NSE) mit bekannten Schwachstellen abgleicht. Die neueste Version unterstützt außerdem die Integration externer Schwachstellen-Feeds (z. B. vulners und vulscan) und gibt Ergebnisse in maschinenlesbaren Formaten aus, die sich leicht in ein SIEM einbinden lassen.
- Netzwerküberwachung: Eine Netzwerküberwachung lässt sich realisieren, indem Sie Scan-Aufgaben mit der Nmap Scripting Engine automatisieren.
Erste Schritte mit Nmap
Zuerst müssen Sie Nmap auf Ihrem Rechner installieren. Im Folgenden gehen wir die Anleitungen für die drei wichtigsten Betriebssysteme durch. Sehen Sie für jeden Installationsweg auf der Nmap-Downloadseite nach, damit Sie wirklich die aktuellste Version der Software erhalten.
Nmap unter Linux installieren
Wie Sie Nmap unter Linux installieren, hängt von Ihrer Distribution ab. Für RPM-basierte Distributionen wie Red Hat, Mandrake, SUSE und Fedora führen Sie folgenden Befehl aus:
dnf install nmap
Für Debian Linux und abgeleitete Distributionen wie Ubuntu nutzen Sie diesen Befehl:
apt-get install nmap
Bei den meisten Linux-Distributionen muss ZenMap, die offizielle grafische Oberfläche für Nmap, separat installiert werden.
⚠️Wichtig: ZenMap wird seit 2019 nicht mehr aktiv gepflegt, und einige Distributionen haben es aus ihren Repositories entfernt.
Nmap unter Windows installieren
So installieren Sie Nmap unter Windows:
- Rufen Sie die Nmap-Downloadseite auf und laden Sie die aktuellste stabile Windows-Version herunter.
- Starten Sie den Installer und klicken Sie auf „Ja“, um Änderungen zuzulassen. Stimmen Sie anschließend den Lizenzbedingungen zu.
- Behalten Sie bei der Komponentenauswahl die Standardoptionen bei und klicken Sie auf „Weiter“. Wählen Sie bei Bedarf auch Zenmap aus.
- Klicken Sie im letzten Schritt auf „Installieren“.
Nach Abschluss der Installation finden Sie die Zenmap-Verknüpfung auf Ihrem Desktop und im Startmenü-Ordner.
💡Hinweis: Npcap in Version 1.80+ wird unter Windows jetzt standardmäßig zusammen mit Nmap installiert.
Nmap auf dem Mac installieren
Für die Installation von Nmap auf einem Mac gibt es mehrere Wege. Der erste ist denkbar einfach, wenn Sie Homebrew bereits installiert haben: Führen Sie einfach folgenden Befehl aus:
brew install nmap
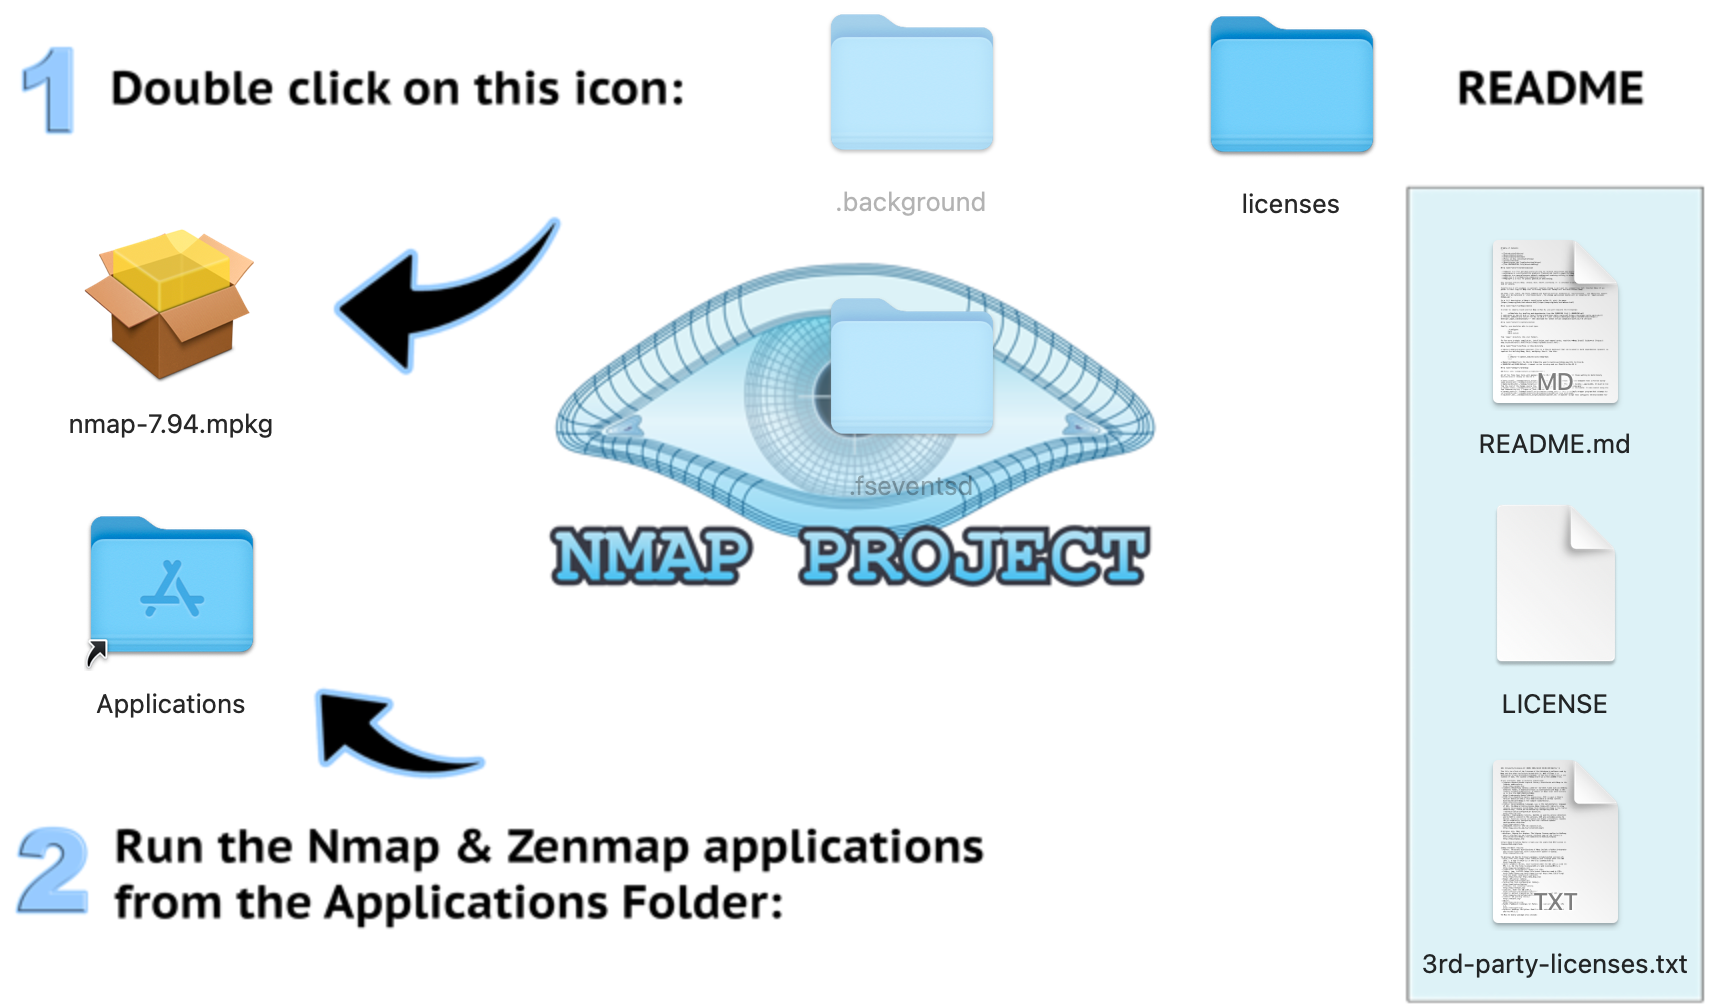
Sie können auch die Nmap-Downloadseite besuchen, zum Abschnitt Mac OS X Binaries scrollen und den Installer (.dmg) der aktuellsten stabilen Version herunterladen. Diese Version enthält auch ZenMap. Doppelklicken Sie einfach auf die DMG-Datei, um den Installer zu starten, und folgen Sie den Anweisungen auf dem Bildschirm.
Grundlegende Nmap-Befehle und Syntax
Jetzt, da Nmap installiert ist, können Sie sich die grundlegenden Befehle aneignen und mit dem Scannen Ihres Netzwerks beginnen:
Hilfe
Für die Hilfe von Nmap brauchen Sie nicht einmal einen Parameter. Führen Sie einfach nmap in einem Terminal aus.
nmap
Für eine kompaktere Übersicht können Sie auch nmap –-help oder nmap -h verwenden.
Einfache Host-Erkennung
Der erste Schritt beim Netzwerk-Scan ist die Host-Erkennung, die aktive Geräte im Netzwerk sichtbar macht. Der Befehl dafür lautet:
nmap <target>
In diesem Befehl kann <target> eine IP-Adresse, ein Hostname oder ein IP-Adressbereich sein. Hier je ein Beispiel:
#Single IP
nmap 127.0.0.1
#Hostname
nmap example.com
#Range of IPs
nmap 192.168.10.0/24
💡Tipp: Beim Scannen größerer Subnetze helfen –min-rate oder -T3, um Geschwindigkeit und Unauffälligkeit auszubalancieren.
Ping-Scan
Dieser Befehl ermittelt aktive Hosts in Ihrem Netzwerk, indem er ICMP-Echo-Anfragen oder, mit Root-Rechten, ARP-Anfragen sendet, ohne dabei Port-Scans durchzuführen.
nmap -sn <target>
Auch hier kann <target> eine IP-Adresse, ein Hostname oder ein IP-Adressbereich sein.
Einfacher Port-Scan
Mit einem einfachen Port-Scan prüfen Sie, welche Ports und Dienste auf einem Ziel offen sind. Der Befehl lautet:
nmap -p <port-range> <target>
Ersetzen Sie <port-range> durch eine einzelne Portnummer oder einen Portbereich (z. B. 80, 443 oder 1-1024) und <target> durch die IP-Adresse oder den Hostnamen des Ziels.
💡Tipp: Um alle Ports zu scannen, verwenden Sie -p-; für die gängigsten Ports nutzen Sie –top-ports 1000.
Versionserkennung
Zu wissen, welche Versionen der Dienste auf offenen Ports laufen, ist für die Bewertung von Schwachstellen unverzichtbar. Um die Versionserkennung bei einem einfachen Port-Scan zu aktivieren, ändern Sie den letzten Befehl einfach so ab:
nmap -sV -p <port-range> <target>
Das Flag -sV weist Nmap an, auf den angegebenen Ports eine Versionserkennung durchzuführen.
Betriebssystem-Fingerprinting
Mit dem Flag -O kann Nmap über Fingerprinting auch das Betriebssystem eines Ziel-Hosts bestimmen. Der Befehl lautet:
nmap -O <target>
Dabei ist <target> eine IP-Adresse oder ein Hostname.
⚠️Wichtig: Dieser Befehl funktioniert nur mit Root- oder Administratorrechten.
Nmap für Netzwerk-Scans nutzen
Jetzt kennen Sie einige grundlegende Nmap-Befehle und -Optionen. Setzen wir sie in die Praxis um. Zum Mitmachen benötigen Sie einen IP-Bereich, den Sie scannen können.
Um einen Bereich in Ihrem Netzwerk zu finden, ermitteln Sie zunächst die IP-Adresse Ihres Geräts. In diesem Artikel verwenden wir 10.0.0.23. Als IP-Bereich nutzen wir 10.0.0.0/24, also die CIDR-Notation (Classless Inter-Domain Routing) für die 256 Adressen 10.0.0.0, 10.0.0.255.
Für einige dieser Scans können Sie auch scanme.nmap.org als Ziel verwenden. Diese Adresse wurde eigens eingerichtet, um den Umgang mit Nmap zu erlernen.
⚠️Warnung: Scannen Sie ausschließlich Ziele, die Ihnen gehören oder für die Sie eine Testerlaubnis haben. Unbefugtes Scannen von Netzwerken kann gegen Nutzungsbedingungen oder Cybersicherheitsgesetze verstoßen (Datenschutz-Grundverordnung, CCPA).
Aktive Hosts mit einem Ping-Scan ermitteln
Der Ping-Scan bildet die Grundlage der Host-Erkennung und zeigt Ihnen schnell, welche Hosts in einem Netzwerk aktiv sind. Um den IP-Adressbereich in meinem Netzwerk per Ping zu scannen, führen Sie folgenden Befehl aus:
nmap -sn 10.0.0.0/24
Und hier das Ergebnis, das fünf Hosts in meinem Netzwerk zeigt: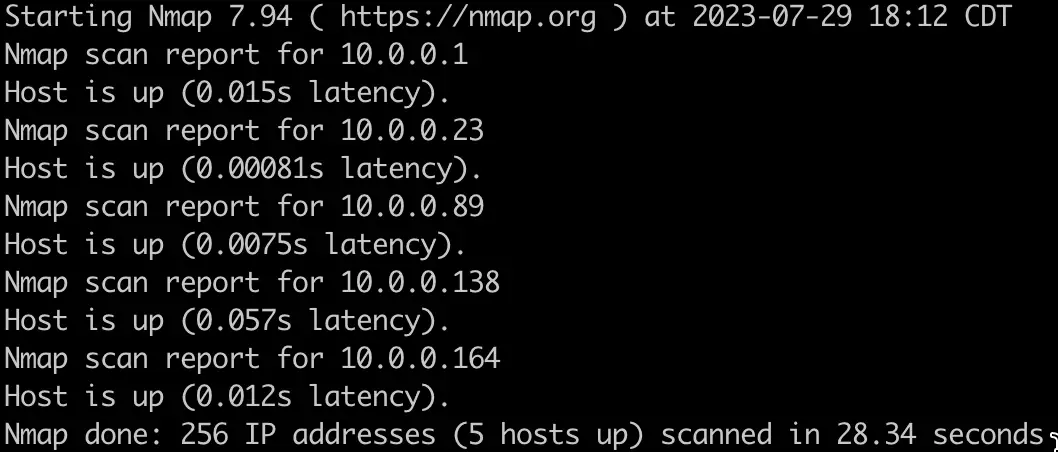
Verschiedene Port-Scan-Techniken im Überblick
Nmap kann weit mehr als nur Ping-Scans. Ein Ping-Scan verrät uns die IP-Adressen der Hosts, aber mehr Daten liefert er nicht. Für weitergehende Informationen über die Hosts brauchen wir zusätzliche Scan-Techniken.
TCP-Connect-Scan
Der TCP-Connect-Scan ist die simpelste Scan-Technik. Nmap baut mit jedem Zielport einen vollständigen TCP-Drei-Wege-Handshake auf, um dessen Status zu bestimmen (offen, geschlossen oder gefiltert). Hier ein Beispiel mit einer IP-Adresse aus einem Ping-Scan:
nmap -sT 10.0.0.1
Dieser Scan liefert eine Liste der Ports dieses Hosts: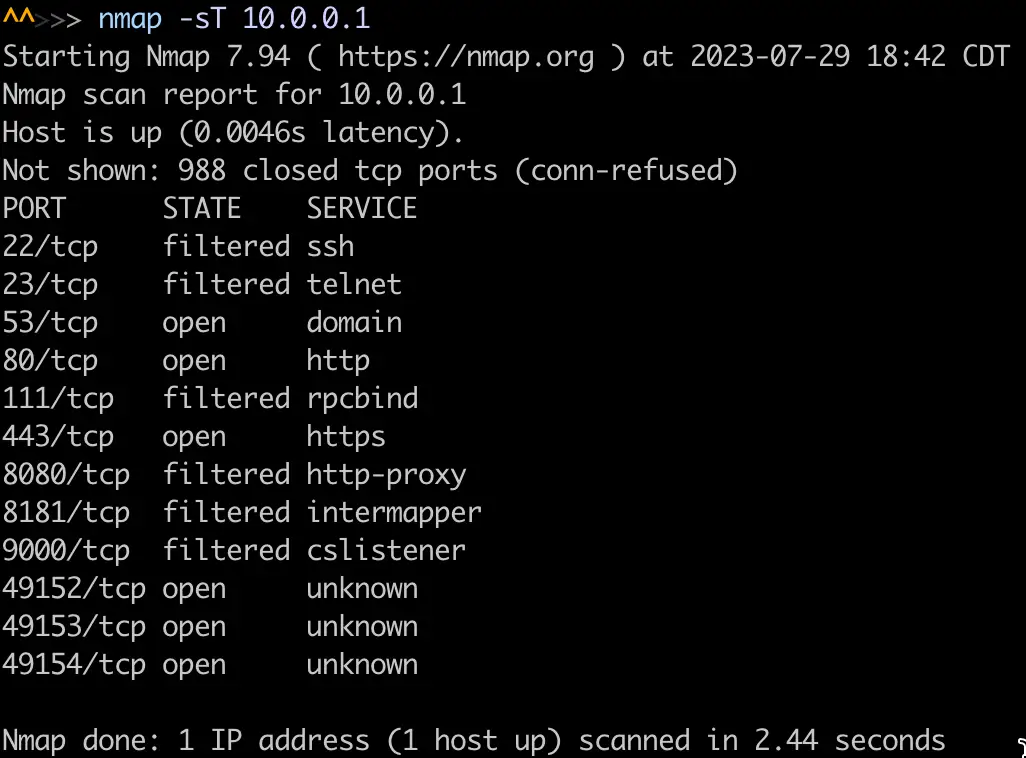
SYN-Scan
Der SYN-Scan, auch Half-Open- oder Stealth-Scan genannt, sendet SYN-Pakete an die Zielports, ohne den Handshake abzuschließen. Anhand der Antworten erkennt er, ob ein Port offen ist, ganz ohne vollständige Verbindung. Diese Technik ist schneller als der TCP-Connect-Scan und wird seltener entdeckt.
Hier ein Beispiel für einen SYN-Scan auf dieselbe IP-Adresse:
sudo nmap -sS 10.0.0.1
Ihnen wird auffallen, dass bei diesem Befehl sudo verwendet wurde. Manche Nmap-Befehle benötigen Root-Rechte und geben sonst diese Meldung aus: „You requested a scan type which requires root privileges.“ Der Grund: Das Senden und Empfangen von Raw-Paketen erfordert auf Unix- oder Mac-Systemen Root-Zugriff. Unter Windows benötigen Sie dafür ein Administratorkonto.
Hier die Ergebnisse dieses Scans: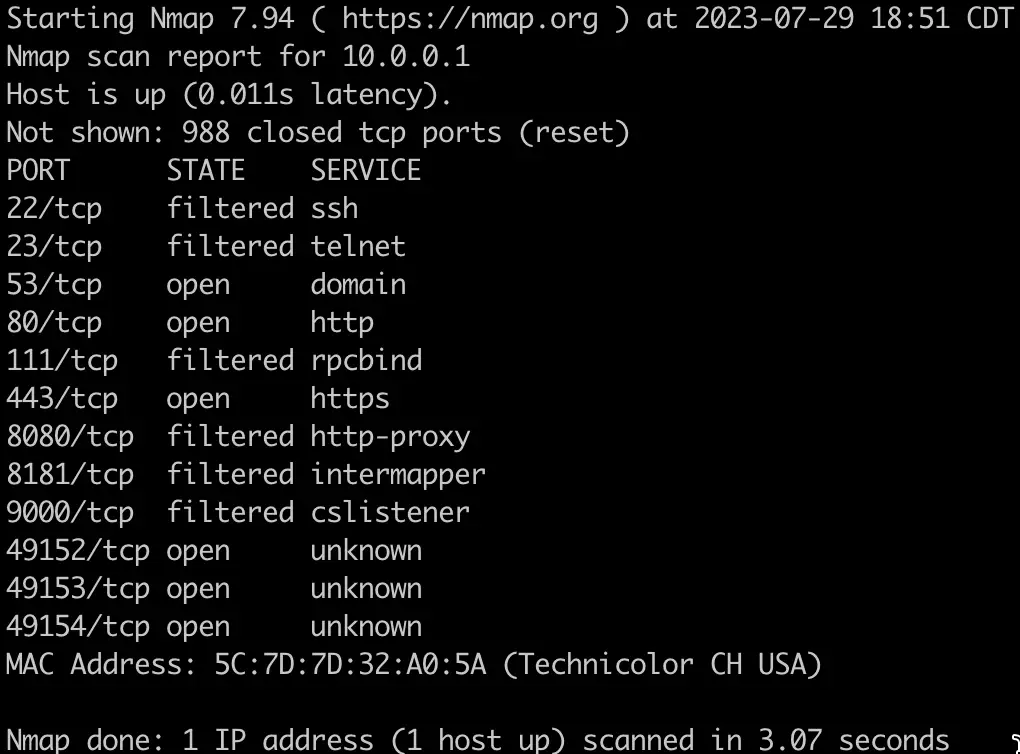
💡Hinweis: Unter Windows 11 unterstützt der mitgelieferte Npcap-Treiber (v1.80+) mit Zustimmung der Benutzer:innen jetzt das Mitschneiden von Raw-Paketen, was die Genauigkeit von SYN-Scans verbessern kann.
UDP-Scan
Ein UDP-Scan nimmt die UDP-Ports des Ziel-Hosts ins Visier. Da es sich um ein verbindungsloses Protokoll handelt, muss der Zustand eines UDP-Ports aus der Antwort oder dem Ausbleiben einer Antwort abgeleitet werden.
Bei diesem Scan erkennt Nmap eine Ratenbegrenzung und drosselt das Tempo, um das Ziel nicht zu überfluten. Tritt das ein, kann der Scan sehr lange dauern, bis zu 18 Stunden, bei einem Limit von einem Paket pro Sekunde. Deshalb haben wir die Option -F verwendet, um nur die 100 wichtigsten Ports statt aller 65.535 zu scannen.
Hier ein Beispiel, das ebenfalls Root-Rechte oder ein Administratorkonto voraussetzt:
sudo nmap -sU 10.0.0.1 -F
Und hier das Ergebnis: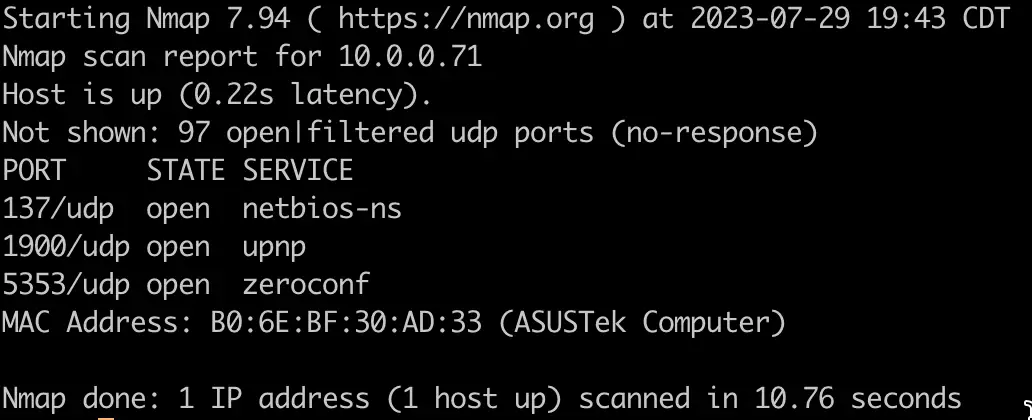
Betriebssystem-Scan
Zu wissen, welche Betriebssysteme auf den Ziel-Hosts laufen, ist wichtig, um die Architektur eines Netzwerks zu verstehen. Hier ein Beispiel, das wiederum Root-Rechte oder ein Administratorkonto erfordert:
sudo nmap -O 10.0.0.0/24
Für diesen Scan haben wir erneut einen IP-Adressbereich genutzt. Hier einige der Ergebnisse: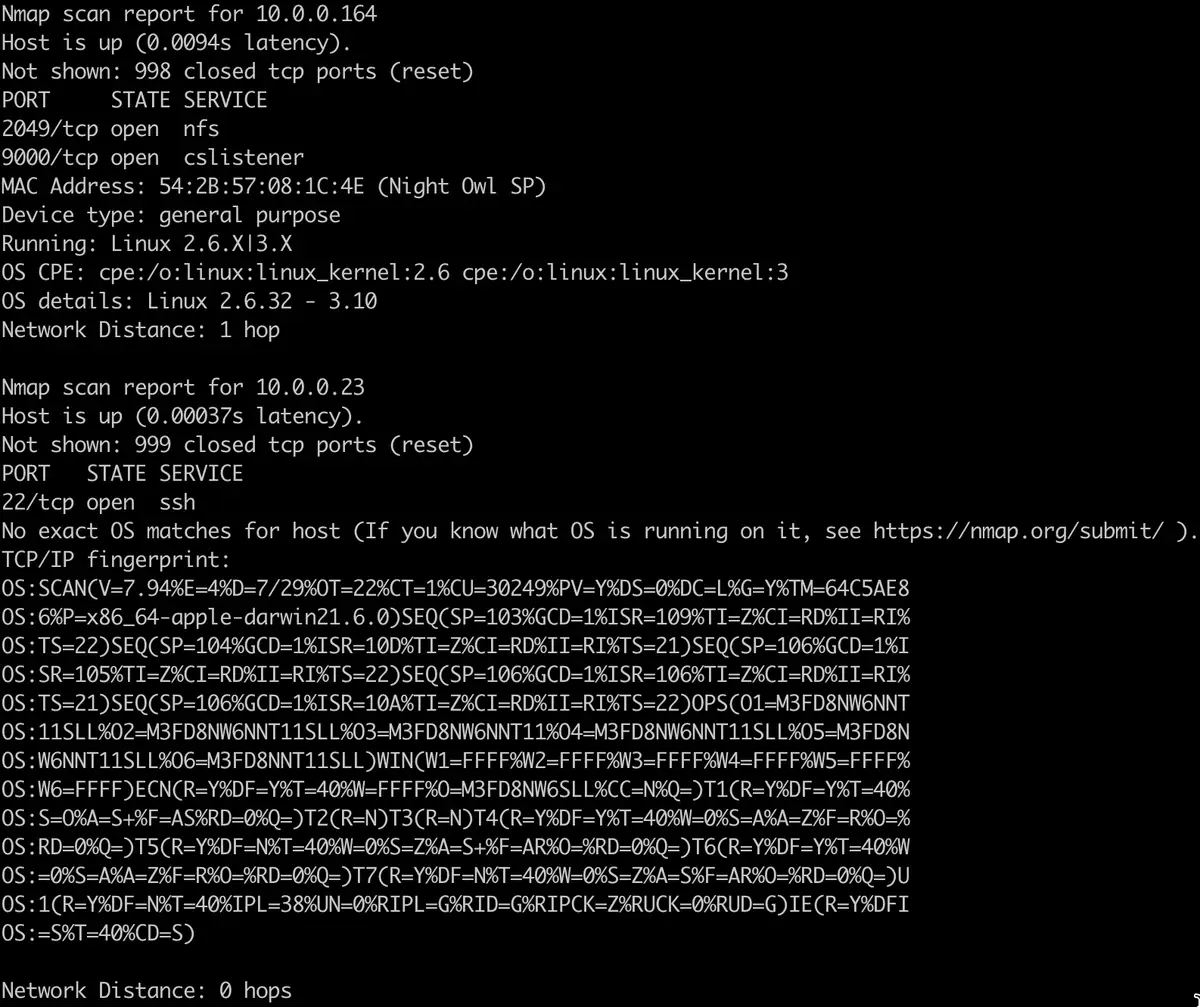
💡Hinweis: Die Genauigkeit der Betriebssystemerkennung kann in virtualisierten oder cloudgehosteten Umgebungen schwanken. Mit den Flags –osscan-limit und –osscan-guess optimieren Sie die Leistung und erhöhen die Erkennungswahrscheinlichkeit.
Nmap für Sicherheitsaudits nutzen
Mit den Befehlen, die Sie gerade gelernt haben, legen Sie den Grundstein für ein Sicherheitsaudit: Sie listen alle offenen Ports, Dienste und eingesetzten Betriebssysteme in Ihrem Netzwerk auf. Dieses Audit zeigt mögliche Einfallstore für Angreifer auf. Noch mehr Informationen für Ihr Sicherheitsaudit liefert Ihnen die Nmap Scripting Engine (NSE).
Die NSE bringt eine Sammlung von Skripten mit, die Ihnen helfen, Schwachstellen in Ihren Systemen zu finden. Die Scripting Engine setzt auf die Programmiersprache Lua, sodass Sie eigene Skripte schreiben und Ihre Scans genau auf Ihre Anforderungen zuschneiden können.
Mit Nmap 7.96 stehen Ihnen mehr als 612 NSE-Skripte zur Verfügung, von Brute-Force bis zur Erkennung von Schwachstellen. Die Einträge können Sie hier durchstöbern.
Für unser Beispiel verwenden wir das Vulners-Skript, das auf die Vulners-Schwachstellendatenbank zugreift. Dieses Skript benötigt Informationen zu Softwareversionen, daher müssen Sie es mit dem Flag -sV kombinieren. Hier ein Beispielscan mit diesem Skript über einen IP-Bereich:
nmap -sV --script=vulners 10.0.0.0/24
Erfreulicherweise oder leider wies dieses Netzwerk keine Schwachstellen auf. Hier ein Ausschnitt der Ausgabe: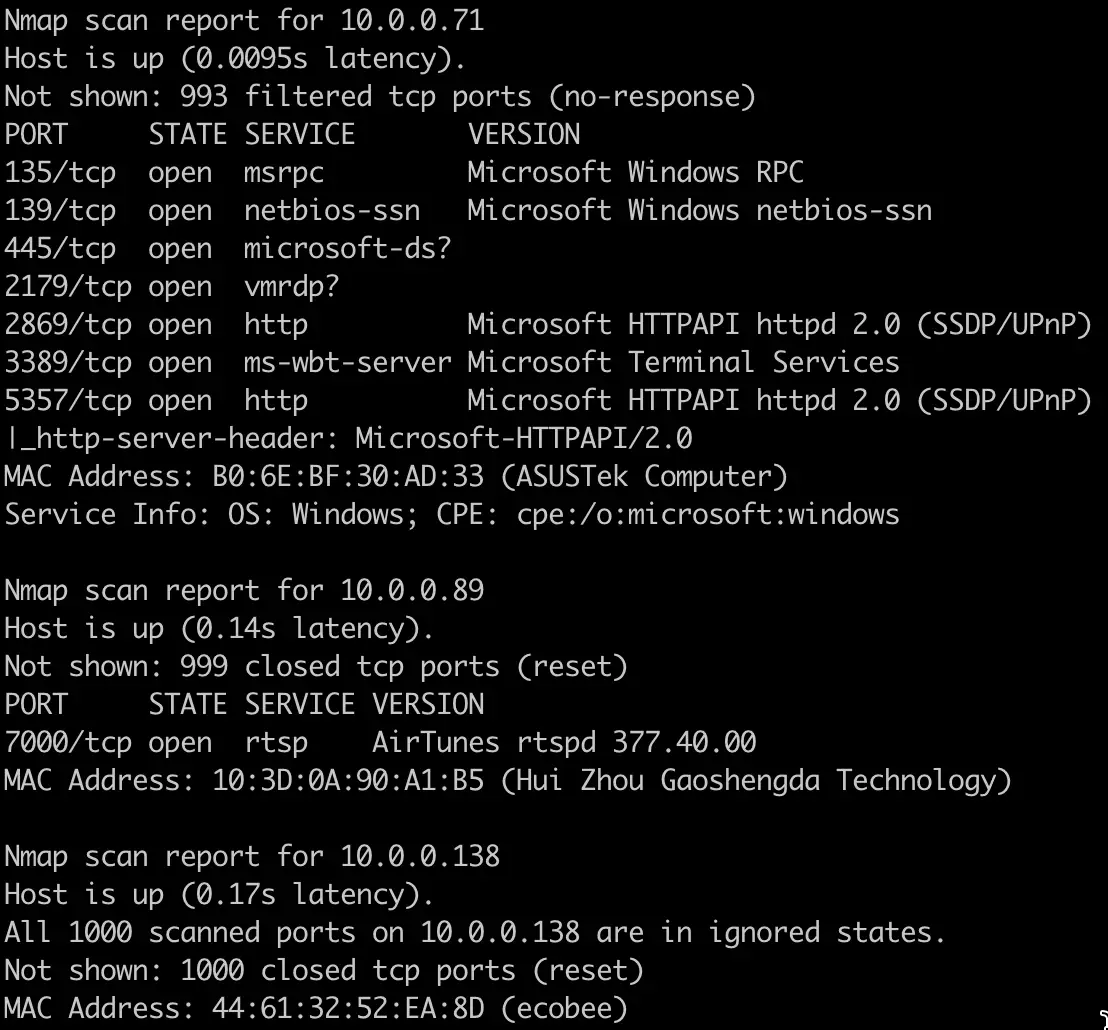
Nmap auf verschiedenen Betriebssystemen
Die Nmap-Befehle sind über die verschiedenen Betriebssysteme hinweg weitgehend identisch. Einige Hinweise und Besonderheiten gelten jedoch nur für bestimmte Betriebssysteme.
Linux
- Nmap ausführen: Öffnen Sie unter Linux das Terminal und geben Sie den gewünschten Nmap-Befehl ein.
- Nmap aktualisieren:
- Für Debian und Ubuntu: sudo apt update && sudo apt install nmap
- Für Fedora/RHEL lautet der Befehl sudo dnf upgrade nmap
- Nmap deinstallieren:
- sudo apt remove nmap # Debian/Ubuntu
- sudo dnf remove nmap # Fedora/RHEL
Windows
- Nmap ausführen: Öffnen Sie unter Windows die Eingabeaufforderung oder PowerShell und geben Sie den gewünschten Nmap-Befehl ein.
- Nmap aktualisieren: Die neuesten Versionen finden Sie auf der Nmap-Downloadseite.
- Nmap deinstallieren: Öffnen Sie den Ordner, in dem Nmap installiert ist, und doppelklicken Sie auf das Deinstallationsskript, um die Deinstallation zu starten.
- Leistung: Windows ist bei Raw-Paket-Scans zwar etwas weniger effizient als Linux oder Unix, doch Nmap 7.96 und Npcap 1.80+ unterstützen inzwischen Ethernet- und WLAN-Schnittstellen und erfassen auch Loopback-Verkehr.
Mac
- Nmap ausführen: Öffnen Sie die Terminal-Anwendung und geben Sie den gewünschten Nmap-Befehl ein.
- Nmap aktualisieren
- Bei einer Installation über Homebrew führen Sie brew upgrade nmap aus.
- Bei einer Installation per DMG vergleichen Sie Ihre installierte Version mit nmap -V mit der aktuellsten stabilen Version und aktualisieren Sie entsprechend.
- Nmap deinstallieren: Haben Sie Nmap über Homebrew installiert, deinstallieren Sie es mit brew uninstall nmap. Bei einer Installation von der offiziellen Website führen Sie sudo rm -rf /usr/local/bin/nmap /usr/local/share/man/man1/nmap.1 aus.
Nmap eignet sich hervorragend für die Netzwerkerkennung, doch NinjaOne kann das und noch viel mehr. Verwalten Sie alles in Ihrem Netzwerk, von Patching bis Ticketing, auf einer einzigen Plattform.
Starten Sie noch heute Ihre kostenlose Testversion.
Sie möchten wissen, wie Sie Ihre Netzwerke sicher und leistungsfähig halten? Sehen Sie sich unser Video Nmap verwenden: Eine vollständige Anleitung mit Beispielen an.
Mit Nmap zu mehr Netzwerksicherheit
Wenn Sie Ihr Netzwerk absichern wollen, ist Nmap ein äußerst wertvoller Verbündeter. Mit verschiedenen Scan-Techniken deckt Nmap aktive Hosts auf, prüft offene Ports und identifiziert potenzielle Schwachstellen. Die Nmap Scripting Engine (NSE) hilft dabei, diese Bewertungen zu automatisieren und gezielt auf bestimmte Sicherheitsfragen einzugehen.
So nutzen Sie Nmap wirkungsvoll:
- Stimmen Sie Scans auf konkrete Ziele und einen klaren Umfang ab.
- Patchen Sie Systeme regelmäßig, um sich gegen bekannte Schwachstellen zu schützen.
- Führen Sie regelmäßig Sicherheitsaudits durch, um Bedrohungen zuvorzukommen.
Mit Nmap als verlässlichem Sicherheits-Copiloten bewegen Sie sich sicher durch die komplexe Welt der Netzwerksicherheit, schützen Ihre digitalen Assets und wappnen sich gegen Cyberbedrohungen.






