Malware as a Service (MaaS) ist eine direkte Kopie des Geschäftsmodells Software as a Service (SaaS), das Sie bereits kennen. So wie SaaS-Kund:innen Software über schnelle und skalierbare Lizenzen beziehen können, haben Online-Communities von Bedrohungsakteuren den Weg zu einer hocheffizienten, verteilten Malware-Ökonomie geebnet.
Früher wurde Malware direkt verbreitet, meist von denselben Angreifer:innen oder Gruppen, die sie auch entwickelt hatten. Nehmen wir eines der frühen Massen-Botnets, Bredolab. Es infizierte bis 2009 30 Millionen Windows-Systeme, und ein einzelner armenischer Malware-Autor war allein für die Schadsoftware verantwortlich, die die Geräte der Opfer übernahm, um neue Spam-Wellen zu versenden.
Nur zwei Jahre nach Bredolab wurde eines der ersten MaaS-Modelle in freier Wildbahn entdeckt. Das Andromeda-Botnet funktionierte fast identisch wie sein Vorgänger, bot aber zusätzlich eine optionale Malware der zweiten Stufe.
Dadurch konnten Malware-Banden die jeweiligen Betreiber:innen des Andromeda-Botnets dafür bezahlen, ihre eigene Ransomware und Spyware auf einem bereits angreifbaren Gerät zu platzieren. Malware auszurollen war plötzlich deutlich einfacher, denn diese Botnets lieferten eine direkte Verbindung zum Opfer.
MaaS heute
Moderne MaaS-Plattformen bieten heute eine erstaunliche Bandbreite anpassbarer Optionen. Die Betreiber:innen dieser Plattformen werden von den Angreifer:innen bezahlt und können so mit weit geringerem Risiko illegale Gewinne anhäufen. Malware aktiv auf dem Gerät eines Opfers auszurollen erfordert heute weniger Können und Zeit, das heißt: Jede und jeder kann Angriffe durchführen.
Manche MaaS-Anbieter:innen vermieten Malware sogar direkt, wobei die Kundschaft einfach aus dem Angebot infizierter Geräte und verfügbarer Malware auswählt.
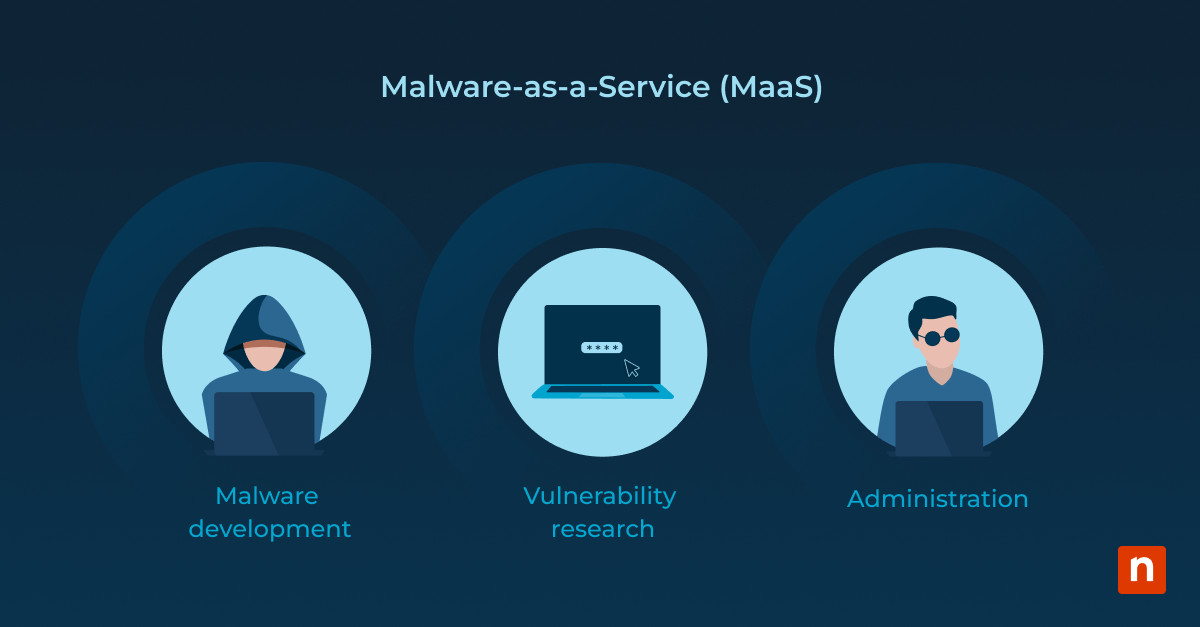
Das MaaS-Ökosystem lässt sich in einige zentrale Bestandteile zerlegen. Die Entwickler:innen sind diejenigen, die Lücken in legitimen Betriebssystemen oder Anwendungen aufspüren und eigene Malware-Varianten erstellen und lizenzieren.
Kund:innen finden die gewünschte Malware oder das gewünschte Botnet oft über einen Marktplatz im Darknet oder durch Empfehlungen in den passenden Kreisen. Die Zahlungsmodelle reichen vom einmaligen Kauf über monatliche Abonnements bis hin zur Beteiligung an den erzielten Gewinnen.
Sofern die Käufer:innen es nicht gerade mit Betrüger:innen zu tun haben, enthält der Kauf häufig auch eine Anleitung, wie sich die Malware an die konkreten Anforderungen des geplanten Einsatzes anpassen lässt.
Andere wiederum betreiben Botnets und bieten die Kontrolle über bereits etablierte Netze an. Access Broker verkaufen einen breiteren kostenpflichtigen Zugang, oft veräußern sie infizierte Netzwerke gleich zusammen mit der Malware. Affiliates, die Zugang zu kompromittierten Systemen kaufen, interessiert dabei meist wenig, mit welchen Methoden diese Systeme ursprünglich kompromittiert wurden.
Sie nutzen diese Systeme vor allem als „Jump Server“, um weitere Aktivitäten innerhalb eines Netzwerks zu ermöglichen. Access Broker liefern zwar oft Details zu den angebotenen Netzwerken, Affiliates achten jedoch in der Regel stärker auf die Möglichkeiten zur Monetarisierung als auf die konkreten Eigenschaften des Netzwerks.
Ein genauer Blick auf das heutige RedLine-MaaS
Einige der größten und ausgefeiltesten MaaS-Kampagnen sind finanziell motiviert. Die Warnungen rund um die Malware RedLine Stealer haben zuletzt stark zugenommen, bedingt durch die fortlaufende Weiterentwicklung des Tools. Nach einer Pause im Jahr 2022, in der die Entwickler:innen vermutlich große Teile der Codebasis neu geschrieben haben, brachte das Ende des Jahres 2023 eine neue Welle von RedLine-Aktivitäten.
Mit Daten-Stealern wie RedLine lassen sich illegale Gewinne recht leicht erzielen. Sie dringen schnell und effizient in Systeme ein, anschließend lassen sich hochwertige Daten abziehen und nutzen, um das Opfer weiter zu erpressen. Inzwischen geht man davon aus, dass RedLine auf andere Malware und Exploit-Kits angewiesen ist.
Der Bericht von TrendMicro aus der Mitte des Jahres 2023 beschrieb einen Angriffsweg, bei dem bösartige Anzeigen für KI-Tools wie Midjourney die Opfer dazu brachten, RedLine-Varianten herunterzuladen. Das zeigt gut, wie komplex und eng verflochten MaaS-Ökonomien sind: RedLine-Kund:innen können den Gerätezugang bei den Betreiber:innen der Malvertising-Kampagnen einkaufen und sich so den Weg für ihre frisch erworbenen Tools bahnen.
Startet das Opfer den bösartigen Midjourney-Installer, erscheint ein gefälschtes Download-Fenster, während im Hintergrund eine PowerShell-Installation abläuft. Einmal ausgeführt, zieht RedLine so viele sensible Informationen wie möglich ab, darunter Browser-Cookies, Daten zu Krypto-Wallets, Passwörter und mehr.
Die neuesten RedLine-Varianten unternehmen noch größere Anstrengungen, um die Entdeckung der Malware zu erschweren. Das Ausklammern des PowerShell-Prozesses ist dabei nur ein Beispiel: Ein stärkerer Fokus auf Automatisierung könnte versierten Angreifer:innen zudem ermöglichen, ganz auf eine Interaktion des Opfers zu verzichten. Hinzu kommt eine Automatisierungsfunktion, die von der Malware erzeugte Dateien löscht und so den Cyberangriff verschleiert.
Letztlich ist RedLine genau aus denselben Gründen so gefährlich, aus denen es als MaaS-Superstar glänzt: Seine vielschichtigen Verbreitungsstrategien bereiten Antivirenlösungen und Sicherheitsfachleuten schwere Kopfschmerzen. Durch die dezentrale Architektur fügt es sich in ganz unterschiedliche Vorgehensweisen ein, von Phishing bis zu Zero-Days, und ebnet damit den Weg für umfassendere Angriffskampagnen.
So wirkt sich MaaS auf die Unternehmenssicherheit aus
MaaS senkt die Einstiegshürde für Cyberkriminalität extrem. Unerfahrene Angreifer:innen brauchen weder Können noch Erfahrung, um die über Jahrzehnte aufgebauten Schutzmaßnahmen Ihres Unternehmens auszuhebeln. Im Fall von RedLine sind die Folgen für die Unternehmenssicherheit erheblich.
Direkt nach der Installation versucht RedLine, jede auf dem Windows-Rechner installierte Firewall- und Antiviren-Software zu erkennen. Anschließend prüft es die aktuell laufenden Prozesse und konzentriert sich dann auf einige besonders wichtige davon.
Durch das Abfragen der Registry-Schlüssel der Outlook-App kann es Anmeldeinformationen auslesen und an die Angreifer:innen zurücksenden, zusammen mit der Version Ihres Betriebssystems, Ihren Maildaten und den Speicherorten von Kryptowährungs-Wallets. Browserdaten sind für Angreifer:innen besonders wertvoll, und RedLine stiehlt alle Cookies und Sitzungsdaten, an die es digital herankommt.
Weil es zahlreiche eigenständige MaaS-Varianten gibt, verfolgen manche Infektionen leicht abweichende Ziele: Deshalb werden Bildschirmaufzeichnungen und Keylogging bei einigen Infektionen beobachtet, bei anderen jedoch nicht.
Im Ergebnis kämpfen MaaS-Opfer mit gravierenden Lücken in ihrer Unternehmenssicherheit. Die bei diesen Angriffen abgezogenen Daten werden schnell genutzt oder verkauft, um weitere Angriffe zu befeuern. Dieser Schneeballeffekt muss an der Quelle gestoppt werden, indem man Abwehrstrategien gegen MaaS analysiert.
Abwehrstrategien gegen MaaS
Wird auf dem Gerät einer oder eines Beschäftigten etwas Verdächtiges gefunden, ist der Angriff damit nicht zwangsläufig beendet. Selbst wenn die konkreten Techniken eines Angriffs erkannt werden, können sich Angreifer:innen weiterhin im Netzwerk aufhalten und andere gesammelte Erkenntnisse nutzen, um Sicherheitsmaßnahmen zu umgehen.
Häufig testen Angreifer:innen ihre Techniken direkt in der Umgebung des Ziels und setzen dabei aus einer verdeckten Position heraus verbreitete Malware oder andere Tools ein. Werden diese von Antivirenlösungen blockiert, wechseln sie meist das Tool, verändern ihre Malware oder greifen die vorhandenen Sicherheitsmaßnahmen an.
Deshalb ist es entscheidend, MaaS-Angriffe von vornherein abzuwehren. Das erfordert weitgehend dieselben Strategien, die Sie vermutlich ohnehin schon kennen. Phishing-Links und veraltete Software sind die beiden häufigsten Angriffswege und damit die wichtigsten Ansatzpunkte für die Verteidigung.
Beschäftigte brauchen regelmäßige, konkret umsetzbare Informationen zu den aktuellen Phishing-Bedrohungen, und der Tech-Stack Ihres Unternehmens muss auf dem höchstmöglichen Stand gehalten werden.
Microsofts ausführliche Analyse zu Ransomware as a Service hebt besonders die Schwachstellen hervor, die aus falsch konfigurierten Sicherheitsprodukten entstehen können. Oft ist der erste Einstiegspunkt solcher Angriffe ein Altsystem ohne robuste Antivirenlösung oder Endpunkt-Erkennung und Reaktion (Endpoint Detection and Response, EDR).
Da dort hoch privilegierte Anmeldeinformationen hinterlegt sind, kann ein einziges Versäumnis ausreichen, damit Angreifer:innen Malware unentdeckt ausführen. Manche Access Broker bewerben diese Möglichkeit sogar als Verkaufsargument und betonen, wie leicht sich solche Sicherheitslücken ausnutzen lassen.
Es ist entscheidend, dass Ihr Unternehmen seine Sicherheitstools für den bestmöglichen Schutz konfiguriert hält. Regelmäßige Netzwerk-Scans helfen dabei, zu prüfen, ob alle Systeme einschließlich der Server angemessen überwacht und durch passende Sicherheitsprodukte geschützt sind. Lässt sich nicht jedes System wirksam überwachen, müssen Altsysteme unbedingt isoliert werden, entweder physisch mit einer Firewall oder logisch, indem jede Überschneidung von Anmeldeinformationen mit anderen Systemen verhindert wird.
Erfahren Sie mehr über Ransomware as a Service.
Die Zukunft von MaaS
Darktraces End of Year Threat Report 2023 zeichnet ein düsteres Bild der Zukunft von MaaS: Während die entstandene Malware-Gig-Economy für eine rasant steigende Zahl von Angriffen sorgt, vollzieht sich zugleich eine grundlegende Weiterentwicklung. Viele Malware-Varianten werden zunehmend multifunktional, etwa durch die häufige Kombination von Remote Access Trojanern mit Spyware.
Zusammen treiben diese beiden parallelen Entwicklungen das Bedrohungsniveau für jedes Unternehmen weltweit nach oben. Da ganze Sammlungen von KI-Tools bereits für mehr Malware-Einsätze sorgen, ist es überaus wichtig, die MaaS-Ökonomie zu kennen und die eigene Vorbereitung zu überprüfen.
Wenn Sie es lieber visuell mögen: Eine Videofassung dieses Blogbeitrags finden Sie hier: Was ist Malware-as-a-Service (MaaS)?.