Belangrijkste punten
- Een Secure Web Gateway (SWG) beschermt gebruikers, organisaties, devices en netwerken tegen webgebaseerde dreigingen zodra er een internetverbinding tot stand komt.
- Een SWG filtert webcontent om access policies voor internetgebruik af te dwingen, de blootstelling aan kwaadaardige webcontent te beperken, organisatieregels op webtoegang toe te passen en inzicht te geven in het gebruikspatroon van internet.
- Hoe nuttig ook, een SWG kent beperkingen: de oplossing ziet geen verkeer buiten het web, vervangt geen VPN, biedt geen volledige bescherming tegen dreigingen en maakt integratie met monitoring van endpoints elders niet overbodig.
- Een SWG werkt het best bij duidelijke gebruiksregels en bekende gebruikersidentiteiten, ondersteund door externe controles op de gezondheid van devices en een responseteam dat direct kan handelen.
Met alle dreigingen die op de loer liggen zodra u iets op internet doet is een beschermende firewall niet meer dan logisch. Daarom bestaat de Secure Web Gateway (SWG): een beschermingsmechanisme dat internetgebruikers al sinds de begindagen van het web afschermt en dat is uitgegroeid van een eenvoudig “verboden toegang”-bord tot een geavanceerd, intelligent filter voor deze tijd.
In dit artikel bekijken we wat een Secure Web Gateway is, waar de grenzen liggen en welke andere strategieën de oplossing niet kan vervangen. Zo begrijpt u hoe een SWG werkt en hoe die organisaties helpt bij het opbouwen van een stevige digitale beveiliging en verdediging.
Wat een Secure Web Gateway moet bereiken
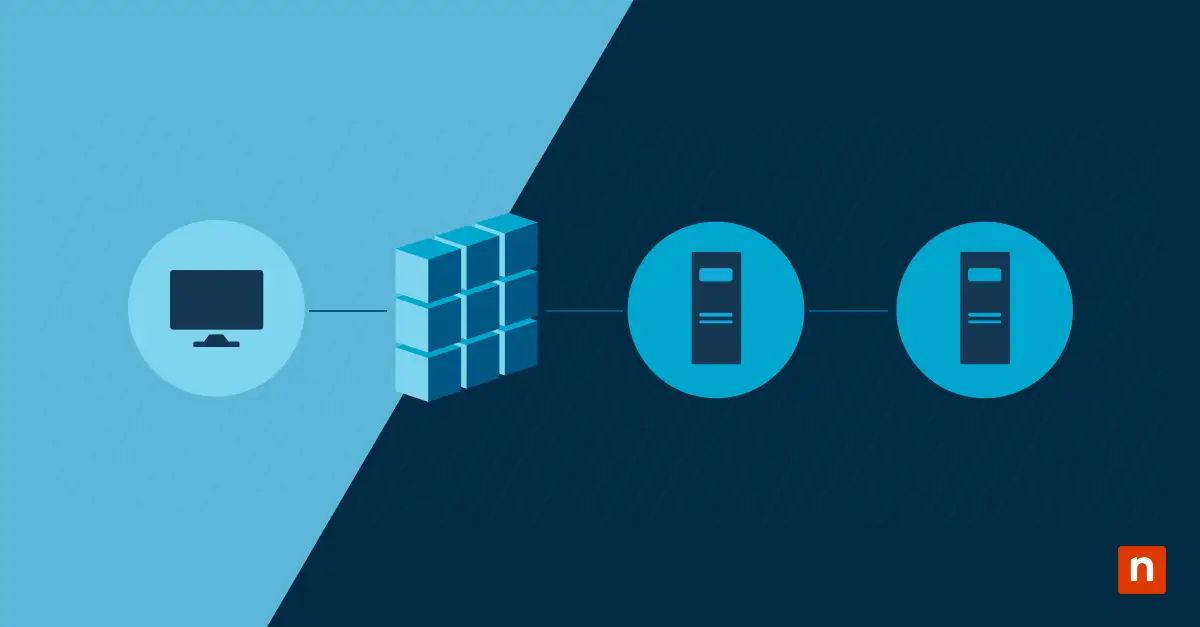
Een Secure Web Gateway (SWG) is een cybersecurityoplossing die webverkeer inspecteert en controleert om mensen of organisaties te beschermen tegen webgebaseerde dreigingen. Een SWG is bedoeld om:
- Access policies voor internetgebruik consistent af te dwingen
- De blootstelling aan kwaadaardige of ongepaste webcontent te beperken
- Organisatieregels toe te passen ongeacht de locatie van de gebruiker
- Inzicht te geven in het gebruikspatroon van internet
De SWG staat centraal bij de inspectie van webverkeer en zorgt ervoor dat alles wordt geïnspecteerd om kwaadaardig webverkeer te blokkeren en het beleid voor acceptabel gebruik af te dwingen.
Veelvoorkomende misverstanden over Secure Web Gateways
Er bestaan veel misverstanden over SWG’s die het beeld dat internetgebruikers van deze cybersecurityoplossing hebben gevaarlijk kunnen vertekenen. Dit is wat een SWG níét kan:
- Alle gebruikersactiviteit beveiligen: een SWG inspecteert alleen webgerelateerde verbindingen. De gateway beschermt dus niets buiten het webverkeer.
- VPN of endpointcontroles vervangen: een SWG kan Virtual Private Networks (VPN) niet vervangen, omdat de oplossing geen intern netwerkverkeer kan beveiligen, geen niet-webprotocollen kan versleutelen en niet de allesomvattende tunnel voor al het verkeer biedt die een VPN opzet.
- Volledige bescherming tegen dreigingen bieden: een SWG filtert alleen webgebaseerd verkeer naar internet. Het beschermt niet tegen dreigingen die via andere kanalen uw netwerk binnenkomen, zoals geïnfecteerde usb-sticks, telefonische phishing en meer.
- Monitoring elders overbodig maken: zoals aangegeven kan een SWG geen volledig zicht bieden op een hele IT-omgeving. Daarvoor is een stevige monitoringoplossing nodig als aanvulling op het gerichte webfilteren.
Secure Web Gateways tegenover bredere toegangscontroles
Secure Web Gateways richten zich op specifieke vormen van controle:
Waar SWG’s zich op richten
- Het inspecteren en controleren van webverkeer op applicatieniveau.
- Het filteren van URL-categorieën en content.
- Het blokkeren of toestaan van toegang op basis van vooraf bepaalde beveiligingsregels.
Wat SWG’s niet doen
- Gebruikers zelfstandig authenticeren (ze leunen op identiteitscontext uit andere systemen).
- Op eigen kracht compliance of de staat van een device afdwingen.
- Niet-webnetwerkverkeer beveiligen.
- Identiteitsgestuurde toegangsbeslissingen vervangen van systemen als Zero Trust Network Access (ZTNA).
Waar Secure Web Gateways de meeste waarde toevoegen
SWG’s zijn het effectiefst wanneer:
- Het beleid voor internetgebruik duidelijk is vastgelegd: organisaties hebben een helder “regelboek” voor internetgebruik nodig om de SWG te helpen bij het afdwingen van beleid.
- Identiteitscontext de toegangsbeslissingen voedt: een SWG werkt het best als die weet welke medewerker het web benadert en niet alleen vanaf welke computer dat gebeurt.
- De staat van het endpoint elders wordt beoordeeld: organisaties kunnen een oplossing voor endpoint management gebruiken om te bevestigen dat het device waarmee het web wordt benaderd vrij is van kwetsbaarheden.
- Er workflows voor monitoring en respons bestaan: een responseteam is cruciaal zodra de SWG afwijkende activiteit signaleert.
Operationele aandachtspunten voor securityteams
Securityteams die een SWG implementeren moeten het volgende doen:
- Bepaal welk verkeer binnen de scope valt:securityteams moeten weten welke delen van het webverkeer gedekt moeten worden.
- Vermijd overlappende controles die met elkaar botsen: beveiligingstools moeten goed beheerd worden zodat ze niet om dezelfde taken strijden.
- Stuur op resultaten in plaats van op configuratie: aandacht voor configuraties is aan te raden, maar securityteams moeten met uitgebreide tests ook controleren of die instellingen precies doen wat ze moeten doen.
- Informeer stakeholders over wat een SWG wel en niet dekt: deel trainingsmateriaal over SWG’s met stakeholders zodat hun verwachtingen van de geboden bescherming realistisch zijn.
Beperkingen en reikwijdte
Inzicht in de beperkingen van SWG’s is essentieel:
- Ze vervangen geen endpointbescherming, zoals de uitrol van EDR (Endpoint Detection and Response).
- Ze beveiligen geen intern netwerkverkeer of niet-webprotocollen.
- Ze zijn afhankelijk van accurate identiteitscontext uit andere diensten zoals identityproviders of ZTNA.
- Ze vragen om integratie met andere controles om een samenhangend beveiligingsbeleid te vormen.
Ze vormen één handhavingspunt tussen vele andere en zijn geen beveiligingsproduct dat overal op past.
Integratie met NinjaOne
NinjaOne helpt bij het effectief afdwingen van een SWG door:
- Zicht op endpoints en operationele context te bieden als aanvulling op de logs van de SWG.
- Te helpen de staat van devices en gebruikersactiviteit te begrijpen in omgevingen waar SWG’s beleid afdwingen.
- Gaten te dichten tussen eindpuntbeveiliging en toegangscontroles voor het web bij integratie met identiteits- en monitoringsystemen.
Het belang van een Secure Web Gateway
Een Secure Web Gateway is een beveiligingsmechanisme dat gebruikers, devices en netwerken beschermt tegen webgebaseerde dreigingen. Het dicht gaten die een organisatie kunnen blootstellen aan cyberdreigingen, datalekken, malware-infecties, phishingaanvallen en ongeautoriseerde toegang vanuit internetverkeer.
De belangrijkste conclusies:
- Secure Web Gateways dwingen access policies voor het web af, geen volledige beveiliging.
- Te veel vertrouwen op een SWG creëert blinde vlekken.
- Identiteits- en endpointcontext blijven essentieel.
- Een gelaagd beveiligingsontwerp voorkomt gaten.
Inzicht in wat een SWG wel en niet kan helpt stakeholders en securityteams realistische verwachtingen te scheppen en een effectief beveiligingssysteem voor de hele IT-omgeving op te bouwen.
Gerelateerde onderwerpen: