


Belangrijkste punten
- CIDR (Classless Inter-Domain Routing) vervangt het starre classful IP-adresseringssysteem (klassen A, B en C) door variable-length subnet masking (VLSM). Daardoor worden IP-adressen nauwkeurig en op basis van de werkelijke behoefte toegewezen en gaat er geen adresruimte verloren.
- CIDR-notatie (bijvoorbeeld 192.168.1.0/24) geeft de lengte van de netwerkprefix aan en maakt flexibele subnetting, route-aggregatie en longest-prefix-match-routing mogelijk – wat routeringstabellen kleiner maakt en de netwerkprestaties verbetert.
- De belangrijkste voordelen van CIDR ten opzichte van classful routing: kleinere routeringstabellen door supernetting, zuinig gebruik van IPv4-adressen, compatibiliteit met NAT/PAT en schaalbaarheid voor cloud-, IoT- en IPv6-omgevingen.
- Beste praktijken bij de implementatie van CIDR: analyseer de werkelijke behoefte aan devices en verkeer voordat u subnetten toewijst, bouw extra capaciteit in voor groei, controleer routeringstabellen regelmatig en train uw netwerkteam in de principes van CIDR voor consistent en efficiënt beheer.
Begin jaren negentig stond de digitale wereld aan de vooravond van een explosieve groei, maar kampte de basisstructuur van het internet met een groot probleem: het classful IP-adresseringssysteem bezweek onder zijn eigen starheid en inefficiëntie. Door de vaste klassen (A, B en C) ging er kostbare IP-ruimte verloren, terwijl het snel groeiende netwerk naar adem hapte doordat de voorraad IP-adressen in rap tempo opraakte. De steeds verder uitdijende routeringstabellen, die onder deze verouderde structuur gebukt gingen, maakten van netwerkbeheer een titanenklus.
In 1993 verscheen Classless Inter-Domain Routing (CIDR) ten tonele: een omslag die de toewijzing en routering van IP-adressen opnieuw definieerde. Met zijn baanbrekende variable-length subnet masking gold CIDR meteen als een toonbeeld van efficiëntie. Het veranderde de manier waarop IP-adressen werden gebruikt, benutte elk stukje van het digitale spectrum optimaal en vereenvoudigde de tot dan toe onhandelbare routeringstabellen.
Deze gedurfde stap verlichtte niet alleen de schaarste aan IP-adressen, maar stroomlijnde ook het volledige routeringsproces. Zo brak een nieuw tijdperk in netwerkbeheer aan en werd de weg vrijgemaakt voor de snelle groei van het internet.
Wat is CIDR?
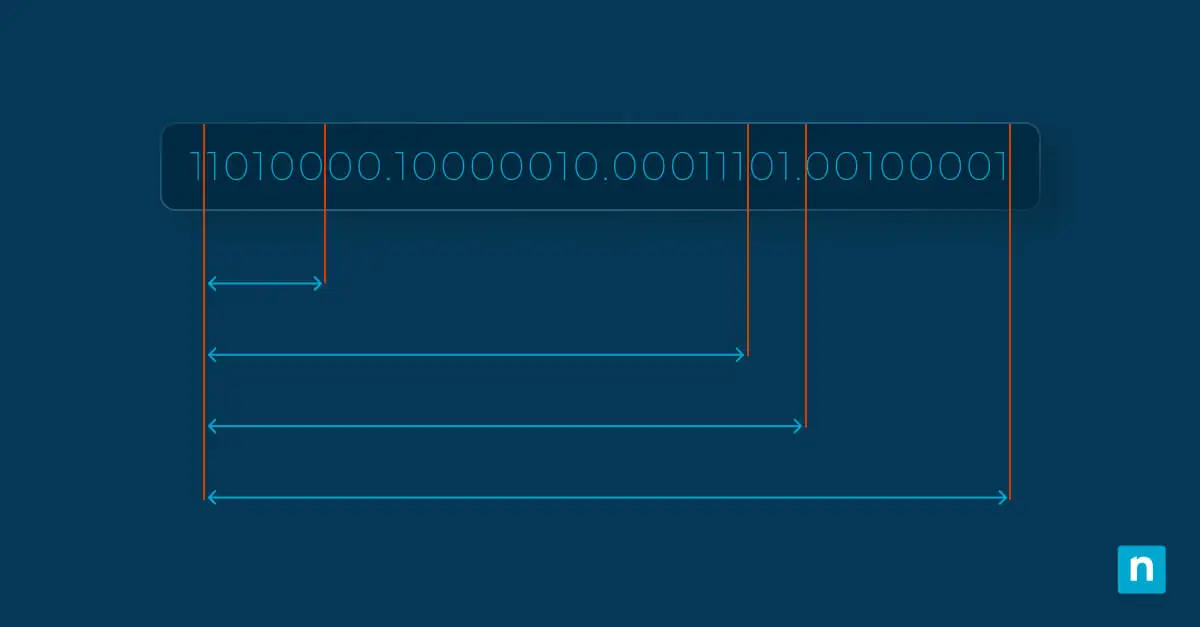
CIDR is een systeem voor het toewijzen van IP-adressen en het beheren van IP-routering. Het vormt een breuk met het traditionele classful IP-adresseringssysteem, dat de IP-adresruimte opdeelde in vaste blokken op basis van klassen (A, B en C). CIDR introduceert een flexibelere en efficiëntere aanpak door IP-adressen toe te wijzen met variable-length subnet masking (VLSM). Deze methode maakt een veel nauwkeurigere toewijzing van IP-ruimte mogelijk, afgestemd op de specifieke behoeften van een netwerk in plaats van op de starre beperkingen van vooraf gedefinieerde klassen.
Het belang van CIDR voor moderne netwerken valt niet te ontkennen. Het speelt een cruciale rol bij het optimaliseren van het gebruik van IP-adressen, en dat is essentieel gezien het beperkte aantal beschikbare IPv4-adressen. Met CIDR kan de IP-adresruimte worden opgedeeld in subnetten van verschillende grootte, waardoor de adresruimte efficiënter en verstandiger wordt benut. Die efficiëntie is vooral belangrijk om de IPv4-adrespool te sparen en langer bruikbaar te houden.
CIDR heeft niet alleen invloed op de toewijzing van IP-adressen, maar ook op routering. Routes kunnen worden samengevoegd tot één CIDR-blok, waardoor het aantal vermeldingen in routeringstabellen afneemt. Die reductie is bepalend voor de efficiëntie en prestaties van de routering. Door routeringstabellen te vereenvoudigen verhoogt CIDR niet alleen de snelheid en nauwkeurigheid van routeringsbeslissingen, maar vermindert het ook de algehele complexiteit van netwerkbeheer.
De komst van CIDR betekende een omslagpunt in netwerken: het bood een schaalbare en efficiënte oplossing voor de uitputting van IP-adressen en inefficiënte routering. De relevantie ervan blijft onverminderd groot bij groeiende netwerken en de aanhoudende behoefte aan efficiënt IP-beheer.
Hoe werkt CIDR?
Met flexibele subnetting, efficiënte route-aggregatie en longest-prefix-match-routing betekende CIDR een flinke stap voorwaarts in het beheer van IP-netwerken. Deze mechanismen zorgen voor efficiënter gebruik van IP-adressen, kleinere routeringstabellen en nauwkeurigere routeringsbeslissingen.
Zowel in LAN’s als in NAT-omgevingen vormen de flexibiliteit en efficiëntie van CIDR een aanzienlijke verbetering ten opzichte van de beperkingen van classful routing. Dat onderstreept de onmisbare rol van CIDR in moderne netwerkinfrastructuur.
Flexibele subnetting in LAN’s
- CIDR versus classful routing: anders dan classful routing, dat vaste subnetgroottes oplegde op basis van adresklassen, staat CIDR subnetmaskers van variabele lengte toe. Die flexibiliteit maakt nauwkeurige netwerksegmentatie binnen LAN’s mogelijk.
Voorbeeld: in een LAN kan een CIDR-blok als 192.168.1.0/24 efficiënt worden opgesplitst in kleinere subnetten zoals 192.168.1.0/25 of 192.168.1.128/26, zodat de toewijzing van IP-adressen aansluit op de werkelijke behoeften per afdeling.
Aggregatie van IP-adressen
- Beperking van classful routing: classful routing vereiste voor elk netwerk een afzonderlijke vermelding in de routeringstabel, wat leidde tot omvangrijke tabellen.
- Verbetering door CIDR: CIDR maakt het mogelijk meerdere netwerken samen te voegen tot één vermelding, waardoor routeringstabellen kleiner worden.
Voorbeeld: de netwerken 150.100.0.0/16 en 150.101.0.0/16 kunnen in CIDR worden samengevoegd tot één vermelding: 150.100.0.0/15.
Longest-prefix-match-routing
- De aanpak van classful routing: classful routing miste verfijning in routeringsbeslissingen en werkte met directe overeenkomsten op basis van klassengrenzen.
- De aanpak van CIDR: CIDR gebruikt longest-prefix-match-routing, waarbij de router de route kiest met de langste overeenkomende subnetprefix.
Voorbeeld: voor een pakket bestemd voor 192.168.1.50, met routes naar zowel 192.168.1.0/24 als 192.168.1.0/26, kiest CIDR de /26-route omdat die een specifiekere overeenkomst biedt.
CIDR in NAT-firewalls en -routers
- Gebruik bij NAT: de flexibiliteit van CIDR verhoogt de efficiëntie van NAT (Network Address Translation), waarbij één openbaar IP-adres een reeks privé-IP-adressen kan vertegenwoordigen.
Voorbeeld: een router kan met NAT een privé-CIDR-blok als 192.168.1.0/24 vertalen naar één openbaar IP-adres en zo interne en externe IP-adressen efficiënt beheren.
- Integratie met PAT: in combinatie met Port Address Translation (PAT) kunnen dankzij CIDR meerdere interne devices één openbaar IP-adres delen, waarbij verschillende poortnummers de interne hosts van elkaar onderscheiden.
Voorbeeld: meerdere devices in een 192.168.1.0/24-netwerk kunnen via één openbaar IP-adres internetten, waarbij de router de verbindingen beheert met een eigen poort per intern device.
De belangrijkste voordelen van CIDR
Om de voordelen van CIDR ten opzichte van classful routing beter te begrijpen, zetten we ze naast elkaar:
| Kenmerk | Classful routing | CIDR (Classless Inter-Domain Routing) |
| Efficiëntie van IP-adrestoewijzing | Vaste IP-blokken die tot verspilling leiden. | Subnetten van variabele grootte die verspilling van IP-adressen beperken. |
| Omvang van het netwerk | Gebaseerd op vooraf gedefinieerde klassen, vaak inefficiënt. | Gebaseerd op het werkelijke gebruik, wat het gebruik van IP-adressen optimaliseert. |
| Flexibiliteit van subnetten | Beperkt door starre klassenstructuren. | Maakt subnetten van verschillende grootte mogelijk, geschikt voor uiteenlopende eisen. |
| Omvang van de routeringstabel | Grotere routeringstabellen door afzonderlijke vermeldingen per klasse. | Kleinere routeringstabellen dankzij route-aggregatie. |
| Routeringsproces | Eenvoudig maar minder efficiënt, zonder route-aggregatie. | Efficiënter dankzij geaggregeerde routes, wat routeringsbeslissingen versnelt. |
| Schaalbaarheid van het netwerk | Beperkt, heeft moeite met groeiende netwerkeisen. | Groter, ondersteunt de uitbreiding en ontwikkeling van netwerken. |
| Netwerkbeheer in de praktijk | Minder flexibel, levert problemen op in complexe netwerken. | Biedt praktische voordelen bij het beheer van moderne, complexe netwerken. |
De komst van CIDR betekende een aanzienlijke vooruitgang in netwerkbeheer en bood oplossingen voor de beperkingen van classful routing. De voordelen op het gebied van efficiënte IP-adrestoewijzing, flexibele subnetten, eenvoudiger routering en schaalbaarheid zijn bepalend geweest voor de efficiëntie en groei van moderne netwerken. De voordelen van CIDR gaan verder dan technische verbeteringen, ze omvatten ook praktische winst in het dagelijkse netwerkbeheer.
Een blik op de toekomst van netwerken
De flexibiliteit van CIDR komt van pas in uiteenlopende toepassingen, waaronder IoT-netwerken (Internet of Things) en omgevingen voor cloud computing. In IoT maakt CIDR de efficiënte toewijzing van IP-adressen aan talloze onderling verbonden devices mogelijk, wat bijdraagt aan een soepele werking van IoT-ecosystemen. In cloud computing speelt CIDR bovendien een cruciale rol door het gebruik van IP-adressen te optimaliseren, kosten te verlagen, het beheer van cloud-based netwerken te vereenvoudigen en de horizontale opschaling mogelijk te maken die moderne cloudinfrastructuur vereist.
De efficiëntie, flexibiliteit en schaalbaarheid van CIDR zijn onmisbaar in het moderne netwerklandschap en maken het tot een fundamenteel hulpmiddel voor netwerkbeheerders en IT-professionals. De impact van CIDR op moderne netwerken is vooral groot voor Linux-systeembeheerders, die vaak gebruikmaken van de flexibiliteit en efficiëntie ervan om de toewijzing van IP-adressen en de routering in Linux-netwerken te optimaliseren.
Gezien het wijdverbreide gebruik van Linux-servers en het opensourcekarakter van het platform is het vermogen van CIDR om IP-adresbeheer af te stemmen op de eisen van Linux-omgevingen cruciaal voor een soepele netwerkwerking en een goed gebruik van resources.
Een van de opvallendste voordelen van CIDR is de compatibiliteit met het veranderende IPv6-landschap. Terwijl de overgang van IPv4 naar IPv6 doorzet, blijven de principes van CIDR relevant. IPv6, met zijn enorme adresruimte, profiteert van de efficiënte toewijzingsmethoden van CIDR, zodat de beste praktijken die met CIDR zijn geïntroduceerd ook in de toekomst richting geven aan netwerkontwerp en -beheer.
CIDR werd mede ingevoerd om de schaarste aan IPv4-adressen te verlichten, maar de relevantie reikt tot in het IPv6-tijdperk. Terwijl de uiteindelijke overstap van IPv4 naar het veel ruimere IPv6-adresseringsschema voortduurt, biedt CIDR een kader voor efficiënte toewijzing, zelfs met de enorme ruimte van IPv6.
Een met CIDR toegewezen IPv6-subnet kan bijvoorbeeld de prefix 2001:db8:1234::/48 hebben, zodat het naar behoefte flexibel kan worden onderverdeeld. Ook al neemt de druk van adresuitputting af, de voordelen van route-aggregatie en flexibele toewijzing blijven in IPv6-netwerken bijdragen aan cruciale doelen zoals efficiënte routeringstabellen en controle over de IP-toewijzing binnen de organisatie.
Implementatie van CIDR en voorbeelden
CIDR in de praktijk toepassen vraagt om een strategische aanpak van IP-adrestoewijzing en routering. Een typisch voorbeeld van een CIDR-implementatie is subnetting of het segmenteren van een netwerk.
Neem een netwerk met het IP-adresblok 192.168.0.0/24. Met CIDR kan dit blok worden opgedeeld in kleinere subnetten, zoals 192.168.0.0/25 of 192.168.0.128/26, afhankelijk van de specifieke eisen van het netwerk. Dankzij die flexibiliteit kunnen netwerkbeheerders de grootte van elk subnet afstemmen op de behoeften van verschillende netwerksegmenten en zo de IP-adresruimte optimaal benutten.
Wie dieper ingaat op de implementatie van CIDR, stuit op een aantal aandachtspunten die bepalend zijn voor een geslaagde integratie in het netwerkontwerp:
- Grondige netwerkanalyse voor IP-toewijzing: een grondige netwerkanalyse voor IP-toewijzing betekent inzicht krijgen in gebruikspatronen van devices, piekmomenten in het verkeer en specifieke eisen zoals statische IP-adressen voor servers of dynamische IP-adressen voor clientdevices. Zo ontwerpt u subnetten met de juiste omvang.
- Toekomstbestendig werken met schaalbare IP-planning: anticiperen op groei gaat niet alleen over meer devices, het vraagt ook om inzicht in mogelijke verschuivingen in technologiegebruik, zoals de introductie van IoT-devices of veranderende behoeften op het gebied van remote access. Reserveer bij het toewijzen van IP-adressen altijd extra ruimte voor onvoorziene groei en kies flexibele subnettingstrategieën die zich aan veranderingen kunnen aanpassen zonder dat alles op de schop moet.
- Subnettingstrategie voor optimale prestaties: houd bij het opdelen van het netwerk in subnetten rekening met factoren zoals de geografische spreiding van devices, de indeling in afdelingen en applicatiespecifieke netwerksegmenten. Zo’n strategische aanpak verlaagt de latentie, beheert broadcastverkeer efficiënter en verhoogt de beveiliging door gevoelige devices of afdelingen af te zonderen.
- Regelmatige audits en herbeoordeling van routeringstabellen: ga verder dan een snelle controle en voer periodieke audits uit van routeringstabellen om overbodige of verouderde routes op te sporen. Zo blijft het routeringsproces gestroomlijnd en voorkomt u dat er na verloop van tijd inefficiënties insluipen.
- Monitoring van verkeer voor proactief netwerkbeheer: zet geavanceerde tools voor netwerkmonitoring in om verkeerspatronen te analyseren. Daarmee brengt u niet alleen knelpunten in kaart, maar ook mogelijke beveiligingsdreigingen, een onevenwichtige belastingverdeling of suboptimale routeringspaden. Stem uw CIDR-toewijzingen en routeringsbeleid af op deze inzichten.
- Training en beleidsontwikkeling voor CIDR-beheer: zorg dat uw netwerkteam de principes en praktijk van CIDR goed beheerst. Stel duidelijk beleid op voor IP-adrestoewijzing, het aanmaken van subnetten en routeringsconfiguraties. Deze kennis binnen de organisatie is cruciaal om de werking van het netwerk consistent en efficiënt te houden.
- Integratie met de bestaande infrastructuur: bedenk hoe de implementatie van CIDR zich verhoudt tot uw bestaande netwerkinfrastructuur. Denk daarbij aan de compatibiliteit met de huidige hardware, software en netwerkprotocollen. Door de integratie goed te plannen beperkt u de verstoringen tijdens de overgang naar een CIDR-systeem.
Door op deze punten te letten zorgen netwerkbeheerders ervoor dat de implementatie van CIDR niet alleen technisch goed in elkaar zit, maar ook aansluit op de bredere operationele en strategische doelen van het netwerk.
Beheer uw IP-ruimte als een professional. Bekijk wat is CIDR (Classless Inter-Domain Routing)? Een uitleg en stroomlijn uw netwerk.
Een antwoord op de beperkingen van traditionele IP-toewijzing en routering
De komst van CIDR betekende een flinke stap vooruit in het efficiënt gebruiken van IP-adresruimte en het vereenvoudigen van routeringsprocessen. De flexibiliteit, efficiëntie en schaalbaarheid die CIDR biedt zijn van onschatbare waarde binnen de groeiende en steeds complexere wereldwijde netwerkinfrastructuur. De impact van CIDR reikt verder dan technische verbeteringen en beïnvloedt ook de manier waarop netwerken worden ontworpen en beheerd.
Naarmate de eisen aan netwerken blijven veranderen, blijven de principes van CIDR onmisbaar voor een effectieve en efficiënte netwerkwerking. De invoering van CIDR staat symbool voor de voortdurende innovatie in netwerkbeheer en laat zien hoe belangrijk flexibele en schaalbare benaderingen zijn in een almaar uitdijend digitaal landschap. Met een flexibelere en efficiëntere methode voor IP-adrestoewijzing en routering heeft CIDR het netwerkbeheer ingrijpend veranderd en het vormt nog altijd een hoeksteen van moderne netwerkpraktijken.