Belangrijkste punten
- Remote patchbeheer beveiligt teams op afstand door software-updates rechtstreeks via internet uit te leveren, zonder lokaal netwerk of VPN.
- Cloud-based tools helpen IT-providers efficiënt op te schalen doordat zij alle updates van klanten vanuit één centraal dashboard beheren.
- Automatisering vervangt handwerk: devices worden direct gevonden, regels toegepast, updates veilig getest en duizenden computers tegelijk bijgewerkt.
- Duidelijke regels, zoals updaten buiten kantooruren en testen in kleine groepen, voorkomen systeemcrashes en zorgen dat offline devices veilig worden bijgewerkt zodra ze weer verbinding maken.
- Volledige beveiliging vraagt om updates van zowel het besturingssysteem als de dagelijkse applicaties, zodat de softwarelekken worden gedicht die hackers misbruiken.
- Kies updatesoftware die veelvoorkomende fouten automatisch herstelt, compliancerapporten genereert en koppelt met uw ticketsysteem voor IT-support.
Als medewerkers overal werken, kan één device zonder patch een heel netwerk blootstellen aan cyberdreigingen. Traditionele IT-omgevingen hebben moeite om endpoints op afstand te beveiligen. In deze gids leest u hoe remote patchbeheer software-updates automatiseert om een gedistribueerd personeelsbestand te beschermen en uw activiteiten op te schalen.
Remote patching beveiligt het gedistribueerde personeelsbestand
Remote patchbeheer geeft IT-teams centrale controle over devices, ook wanneer gebruikers op afstand werken.
Remote patching is het proces waarbij updates voor besturingssystemen, applicaties en hardware automatisch via internet worden uitgeleverd. Een cloud-based oplossing voor patchbeheer heeft geen lokaal netwerk of VPN nodig en houdt zo ook devices buiten het netwerk veilig.
Het belangrijkste doel van patchbeheer is om beveiligingslekken te dichten voordat hackers ze kunnen misbruiken. Een patchoperatie installeert simpelweg deze kritieke software-updates. Voor elke vorm van patchbeheer geldt: alleen door dit op afstand te doen kunnen MSP’s honderden klanten tegelijk efficiënt ondersteunen.
Met een cloudoplossing voor patchbeheer kunnen teams overal dezelfde beveiligingsregels afdwingen. Deze automatisering beperkt menselijke fouten en zorgt voor een snelle reactie op nieuwe dreigingen, ongeacht waar een device zich bevindt.
Traditionele patching versus remote patching
| Functie | Traditionele patching | Remote patching |
| Benodigde infrastructuur | Vereist servers op locatie, een lokaal netwerk of een VPN. | Cloud-based; alleen een internetverbinding nodig. |
| Zicht op devices | Kan devices die niet met het kantoornetwerk verbonden zijn niet volgen of bijwerken. | Toont realtime de updatestatus van alle devices, waar ze ook zijn. |
| Type personeelsbestand | Het meest geschikt voor medewerkers die op kantoor werken. | Gebouwd voor teams die op afstand, hybride of sterk gedistribueerd werken. |
| Schaalbaarheid voor MSP’s | Laag; vraagt om handwerk, maatwerkconfiguraties en regelmatige bezoeken op locatie. | Hoog; automatiseert updates voor meerdere klanten vanuit één dashboard. |
Cloudpatching maakt echte schaalbaarheid voor MSP’s mogelijk
Het automatiseren van software-updates levert meer op dan basisbeveiliging: het verandert de bedrijfsvoering en de winstgevendheid van een MSP op de lange termijn fundamenteel.
Door taken per device te vervangen door gecentraliseerde workflows, stelt een cloud-based oplossing voor patchbeheer teams in staat nieuwe klanten snel te onboarden. Dankzij die efficiëntie kan uw bedrijf een groeiende endpointomgeving beheren zonder dat het aantal technici evenredig mee moet groeien.
Zo zorgt de overstap naar de cloud voor schaalbare bedrijfsgroei:
- Maximale efficiëntie van technici: Dankzij automatisering beheert één technicus honderden endpoints via globale beleidsregels. Dat maakt een einde aan repetitief handwerk en vermindert burn-out binnen het team aanzienlijk.
- Multi-tenant overzicht op één plek: Volg de updatecompliance van al uw klanten vanuit één dashboard. Met dit centrale overzicht voeren teams één patchoperatie tegelijkertijd uit bij meerdere tenants.
- Onboarding zonder infrastructuur: Cloud-native agents worden binnen enkele uren in nieuwe klantnetwerken uitgerold. Lokale servers bouwen of VPN’s configureren is niet meer nodig waardoor traditionele knelpunten in de infrastructuur verdwijnen.
- Voorspelbare winstmarges: Door uw workflow voor remote patchbeheer te automatiseren, ontkoppelt u de kosten van dienstverlening van het aantal endpoints. Zo kan een MSP die patchbeheer levert zijn klantenbestand uitbreiden terwijl de overhead gelijk blijft.
- Minder handmatig ingrijpen: Omdat devices buiten het netwerk rechtstreeks via internet updaten, besteden technici veel minder tijd aan reizen naar klantlocaties of het handmatig herstellen van mislukte installaties.
NinjaOne helpt MSP’s opschalen door software-updates in alle klantnetwerken vanuit één centraal dashboard te automatiseren. Neem vandaag nog volledige controle over uw patchingproces en maak een einde aan handwerk.
→ Bekijk de veelgestelde vragen over patchbeheer van NinjaOne
Geautomatiseerde workflows maken patching op schaal mogelijk
Het automatiseren van software-updates verandert een trage, handmatige klus in een gestandaardiseerd proces dat duizenden devices tegelijk beveiligt. Voor een MSP die patchbeheer levert volstaat handmatig patchen niet meer om moderne netwerken te beschermen. Met een cloud-based oplossing voor patchbeheer werken teams tientallen klanten tegelijk bij.
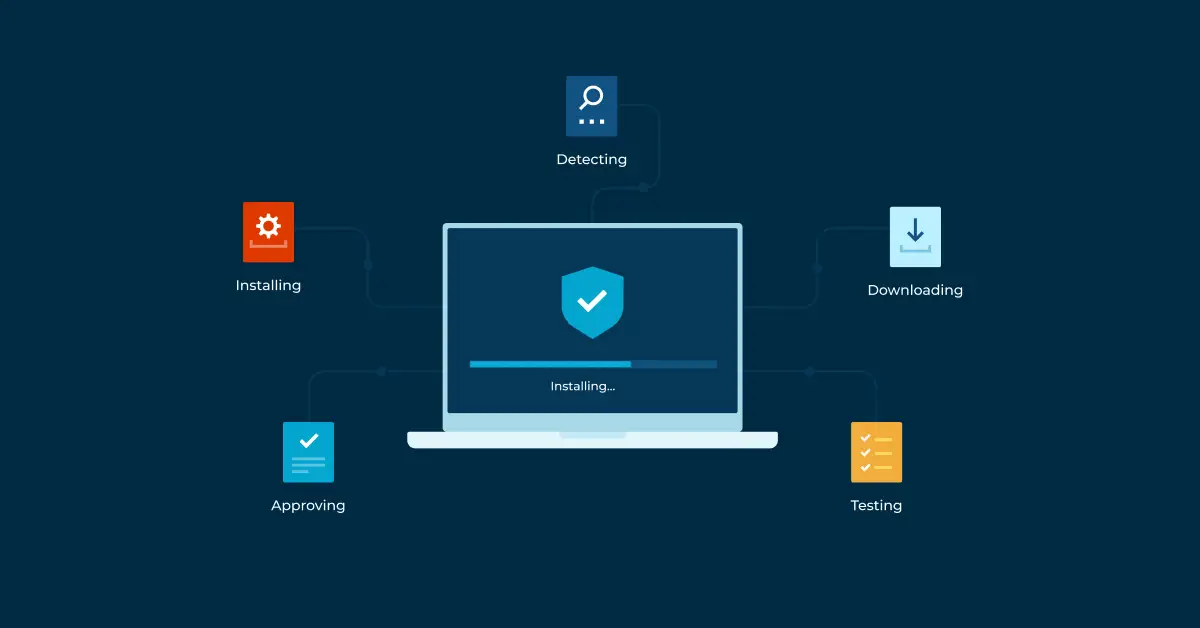
Zo werkt de geautomatiseerde workflow:
1. Detectie en audit
Het systeem scant het netwerk continu om alle hardware en software in kaart te brengen. Zo worden ontbrekende updates van besturingssystemen en applicaties bij elke klant direct zichtbaar.
2. Beleid opstellen en groeperen
Beheerders groeperen devices per klant of besturingssysteem om standaardregels toe te passen. Eén beleidsregel kan automatisch updates inplannen voor duizenden devices.
3. Testen en goedkeuren
Updates gaan eerst naar een kleine testgroep om te controleren of ze geen systeemcrashes veroorzaken. Zodra ze veilig zijn bevonden, worden de updates automatisch naar de rest van het netwerk uitgerold.
4. Uitrol en herstartcoördinatie
Het systeem installeert goedgekeurde updates tijdens geplande onderhoudsvensters zodat het werk niet wordt onderbroken. Ook de benodigde reboots van devices worden volgens uw regels afgehandeld.
5. Verificatie en herstel
Het platform bevestigt geslaagde installaties en probeert veelvoorkomende fouten, zoals te weinig schijfruimte, automatisch op te lossen. Vervolgens genereert het compliancerapporten die aantonen dat alle devices veilig zijn.
Lees Hoe u patchbeheer automatiseert voor meer informatie.
Proactieve governance neemt veelvoorkomende obstakels bij patching weg
Met proactief governancebeleid kan een MSP patchbeheer leveren en veilig opschalen zonder systemen van klanten te verstoren.
Een cloudoplossing voor patchbeheer neemt het zware werk uit handen, maar automatisering zonder strikt toezicht kan operationele verstoringen veroorzaken. Zo pakt u de meest voorkomende uitdagingen rond endpoint management effectief aan:
- Uitdaging: offline devices missen het uitrolvenster.
Oplossing: zet cloud-native agents in die een realtime inventaris van devices bijhouden. Deze agents zetten patches veilig in de wachtrij en installeren ze zodra een endpoint weer verbinding maakt met internet.
- Uitdaging: gebruikers stellen noodzakelijke herstarts uit.
Oplossing: plan onderhoudsvensters buiten piekuren. Dwing regels af waarbij kritieke beveiligingsupdates een automatische reboot vereisen terwijl gebruikers updates met een lager risico tijdelijk mogen uitstellen.
- Uitdaging: te veel automatisering veroorzaakt systeemcrashes op grote schaal.
Oplossing: maak ring-based testen verplicht. Rol updates altijd eerst uit naar een kleine pilotgroep om de stabiliteit te controleren voordat u ze naar het bredere productienetwerk stuurt.
- Uitdaging: kwetsbaarheden in applicaties van derden worden genegeerd.
Oplossing: hackers richten zich op meer dan alleen besturingssystemen. Gebruik een complete cloud-based oplossing voor patchbeheer die browsers, PDF-lezers en productiviteitsapps automatisch bijwerkt.
- Uitdaging: compliance kan tijdens audits niet worden aangetoond.
Oplossing: gebruik uw centrale platform, zoals NinjaOne, om automatisch compliancerapporten en uitzonderingslogboeken te genereren. Zo toont u direct aan dat alle klantomgevingen veilig zijn.
De juiste tools ondersteunen uw patchingworkflows
De juiste software verandert een reactief, handmatig proces in een gestandaardiseerde orkestratiemotor die meeschaalt met complexe omgevingen.
Zorg bij het beoordelen van platformen dat de tool past bij uw manier van werken. Succesvolle tools voor patchbeheer voor MSP’s draaien op software die multi-tenant overzicht op één plek en native integraties vooropstelt om endpoints op afstand efficiënt te beheren.
Dit is de checklist met functies waarop u niet mag inleveren:
- Echte multi-tenant dashboards: Technici moeten tientallen klantomgevingen vanaf één scherm kunnen monitoren en beheren. Deze centrale opzet houdt gegevens strikt gescheiden terwijl globaal beleid toch kan worden toegepast.
- Brede ondersteuning voor applicaties van derden: Alleen updates van het besturingssysteem laten netwerken kwetsbaar. Uw cloudoplossing voor patchbeheer moet kritieke tools van derden, zoals webbrowsers en PDF-lezers, automatisch ontdekken en bijwerken.
- Naadloze RMM- en PSA-integraties: Workflows voor remote patchbeheer horen rechtstreeks aan te sluiten op uw ticketsysteem. Zo leveren mislukte installaties automatisch notificaties op waardoor uw IT-supportteam minder hoeft te schakelen.
- Automatisch herstel en rollback-opties: De software moet routinefouten zelfstandig oplossen, zoals het vrijmaken van tijdelijke schijfruimte. Veroorzaakt een update systeemcrashes, dan moeten automatische rollback-functies het device snel terugzetten naar een stabiele staat.
- Compliancerapportage voor klanten: Het platform moet fungeren als controleerbaar registratiesysteem. Het hoort automatisch realtime uitvoeringslogboeken en uitzonderingsrapporten te genereren om de naleving van regelgeving aan uw klanten aan te tonen.
Lees Hoe kiest u een oplossing voor patchbeheer voor meer informatie.
Automatiseer en schaal op met remote patchbeheer
Patching hoort geen handmatige klus te zijn die uw bedrijfsgroei remt. Met remote patchbeheer krijgt u het centrale overzicht en de geautomatiseerde workflows die nodig zijn om gedistribueerde endpoints te beveiligen.
De juiste cloudstrategie verlaagt de werkdruk van technici, borgt strikte compliance en laat uw MSP moeiteloos opschalen.
Gerelateerde onderwerpen: