Belangrijkste punten
- Open source vulnerability scanners hebben lage aanschafkosten en zijn sterk aanpasbaar, maar brengen verborgen operationele overhead, beperkte rapportage en geen gegarandeerde SLA’s met zich mee.
- Commerciële vulnerability scanners zijn gebouwd voor schaalbaarheid in grote organisaties en bieden standaard centrale dashboards, geïntegreerd patchbeheer, compliance-klare rapportage en toegewijde ondersteuning van de leverancier.
- Organisaties zouden scanners op vier punten moeten beoordelen: zicht op assets, de diepgang van automatisering en integratie, governance en rapportage, en coördinatie van remediatie van begin tot eind.
- Organisaties ontgroeien open source scanning meestal zodra hun omgeving groter is dan 100 apparaten, zodra er compliance-verplichtingen gelden (PCI-DSS, HIPAA, SOC 2) of zodra het management rapportages verlangt.
Omdat dreigingen zich blijven ontwikkelen, zijn tools voor vulnerability management die zwakke plekken in de IT aanwijzen onmisbaar geworden. Wie het verschil kent tussen open source en commerciële vulnerability scanners, kan bewust kiezen voor maximale aanpasbaarheid of voor ondersteuning door de leverancier.
Strategieën voor vulnerability management in grote organisaties
Dit is alles wat u moet weten over de twee belangrijkste soorten vulnerability scanners.
Waarom organisaties open source vulnerability scanners gebruiken
Organisaties kiezen vaak voor open source vulnerability scanners om een eerste beeld te krijgen, te testen en onderzoek te doen. Deze tools zijn aantrekkelijk omdat ze de aanschafkosten drukken en flexibiliteit bieden bij de uitrol. U komt ze vooral tegen in:
- Uitrolomgevingen
- Securitylabs
- Eigen workflows
Voordelen van open source vulnerability scanners
Open source biedt een aantal voordelen die commerciële opties niet hebben. Door de lagere aanschafkosten hoeven inkoopspecialisten zich geen zorgen te maken over licentiekosten. Maar de aanpasbaarheid is de grootste troef.
Met open source vulnerability scanning kunnen organisaties code aanpassen, plug-ins toevoegen en workflows afstemmen op de eisen van hun sector. Transparante codebases laten gemeenschappen bovendien hele ecosystemen opbouwen, wat de uitbreidbaarheid ten goede komt.
Beperkingen van open source vulnerability scanners
Ondanks hun flexibiliteit kennen open source scanners duidelijke beperkingen:
- Operationele overhead: handmatige configuraties, extra fijnafstemming en een steilere leercurve kunnen de implementatie vertragen
- Beperkte rapportage: geen managementrapportage, geen assetbeheer, geen compliance-dashboards en meer
- Zwakke remediatie: afhankelijkheid van communityforums en het ontbreken van gegarandeerde SLA’s vergroten het operationele risico
- Versnippering: organisaties hebben meerdere tools nodig voor infrastructuurscans, containerscans en afhankelijkheidsanalyse
Voordelen van commerciële platforms voor vulnerability management
Commerciële platforms zijn ontworpen voor schaalbaarheid, governance en een eenvoudigere uitrol in grote organisaties. Centrale dashboards helpen bij het volgen van talloze endpoints en cloudworkloads. En loopt u ergens tegenaan, dan zitten patchbeheer en workflows voor het ticketsysteem al in het platform ingebouwd.
Ook is er compliance-ondersteuning voor audit-gerichte platforms en zorgt de ondersteuning van de leverancier ervoor dat technische hulp, updates en onboarding doorlopend soepel verlopen.
Wanneer organisaties open source security scanning ontgroeien
Organisaties die met open source vulnerability scanners beginnen, kunnen die ontgroeien naarmate hun omgeving groeit. Commerciële opties bieden namelijk automatische updates en een breder zicht, waarmee u dreigingen beter kunt inschatten.
Organisaties die met het volgende te maken krijgen, stappen doorgaans over van open source security scanning:
- Groei van gedistribueerde infrastructuur
- Grote endpointomgevingen (>100 apparaten)
- Compliance-verplichtingen
- Rapportagevereisten vanuit het management
Ontdek NinjaOne Endpoint Management
Combineer inzicht en controle over alle devices en maak workflows minder complex, efficiënter en veiliger, allemaal via één console.
Ontdek meer.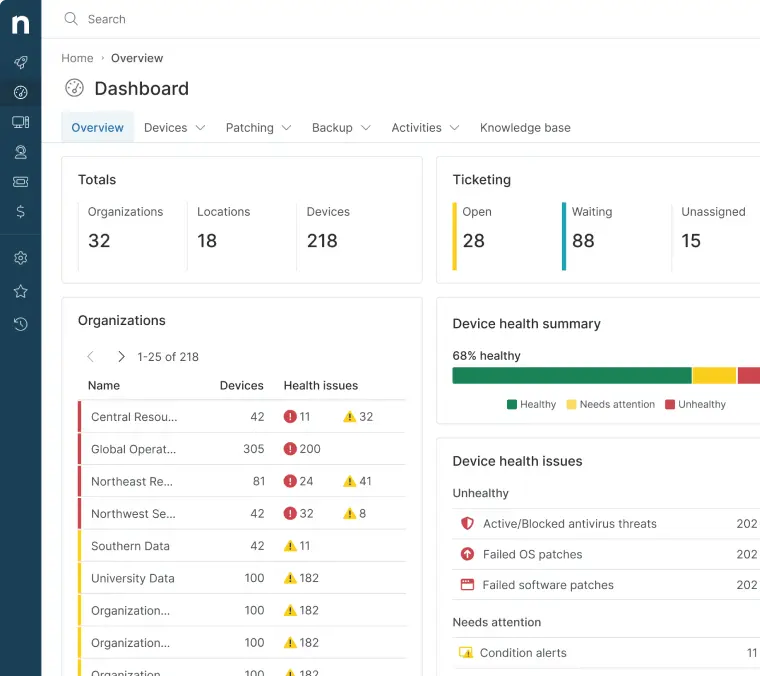
Waar organisaties prioriteit aan moeten geven
Of u nu open source of commerciële vulnerability scanners gebruikt, beoordeel uw scanplatform op vier punten:
Zicht op en kennis van assets
Effectief vulnerability management begint met weten wat u in huis hebt. Tools voor vulnerability scanning sporen zwakke plekken in desktops, netwerken en applicaties systematisch op, brengen ze in kaart en bepalen de prioriteit, maar hun effectiviteit hangt af van de reikwijdte en van doorlopend zicht op de omgeving.
Automatisering en integratie
Naast de scanfrequentie bepaalt de diepgang van de integratie of er ook echt actie op de bevindingen volgt. Commerciële scanners ondersteunen bedrijfsecosystemen standaard, inclusief geautomatiseerde ticketsystemen die IT-teams waarschuwen voor punten die ze moeten verhelpen.
Governance en rapportage
Organisaties in gereguleerde sectoren hebben de compliance-rapportage nodig die commerciële platforms meebrengen. Deze vulnerability scanners leveren rapportsjablonen, manipulatiebestendige scans en functies voor geplande verzending, precies wat toezichthouders daadwerkelijk controleren.
Coördinatie van remediatie
Nadat kwetsbaarheden zijn gevonden, moet uw scanner automatisch patchuitrol, ticketingtools en workflows voor afhankelijkheidsbeheer in gang zetten. Zo beschermt u uw systemen en verbetert u de naleving van SLA’s.
Veelgemaakte fouten bij vulnerability scanning in organisaties
Scanners alleen beoordelen op licentiekosten
De aantrekkingskracht van gratis open source scanners kan de werkelijke total cost of ownership verhullen. Deze opties kennen lage gebruikskosten en zijn sterk aanpasbaar, maar ze kunnen aanzienlijke beveiligingsrisico’s met zich meebrengen (denk aan het fijnafstemmen van false positives en doorlopend onderhoud). Stel daarom eerst een TCO-model op voordat u kiest tussen open source en commerciële vulnerability scanners.
Alleen op detectie focussen
Het verhelpen van kwetsbaarheden houdt niet op bij detectie. Uw vulnerability scanner moet gedetailleerde oplossingen met duidelijke prioriteiten kunnen aanreiken. Stel formele SLA-afspraken op om alertmoeheid te voorkomen en aantoonbaar IT Management te leveren.
Versnipperde workflows in stand houden
Handmatige CSV-exports, gekopieerde tickets en remediaties die via e-mail worden bijgehouden zorgen voor vertraging en fouten, waardoor de operationele efficiëntie afneemt. Door het ontbreken van één samenhangend overzicht wordt governance een pijnlijke klus, wat native integraties onmisbaar maakt.
Rapportagevereisten negeren
Cyberverzekeraars, auditors en directies beoordelen uw beveiligingsbeleid op basis van wat u rapporteert. Aan de rapportagevereisten van sectorspecifieke regelgeving (bijvoorbeeld PCI-DSS, HIPAA of SOC 2) wordt doorgaans niet voldaan met gratis, open source platforms.
Uw platform moet op zijn minst operationele, management- en compliance-klare rapporten opleveren die uw beveiligingsmaatregelen en uw voortgang inzichtelijk maken.
Begin een gratis trial van de #1 endpoint management software op G2
Geen creditcard vereist. Krijg volledige toegang tot alle functies.
Open source of commerciële vulnerability scanners: wat kiest u?
IT-specialisten moeten verder kijken dan functievergelijkingen en vooral nagaan of hun vulnerability scanners de coördinatie van remediatie verbeteren naarmate hun organisatie groeit. Of u nu kiest voor ondersteuning van een leverancier of voor de vrijheid van open source: het meest effectieve scankader sluit altijd aan op uw operationele groei en op governance voor de lange termijn.
Gerelateerde onderwerpen: