Belangrijkste punten
- Met remote access kunnen medewerkers en IT-teams vanaf elke locatie veilig verbinding maken met bedrijfssystemen via geverifieerde, versleutelde verbindingen.
- Remote access-sessies verlopen meestal volgens een vast proces: authenticatie, opzetten van een beveiligde sessie, realtime interactie en monitoring van de sessie.
- Bedrijven zetten remote access doorgaans in via remote desktop, VPN-toegang of cloud-based platforms, afhankelijk van hun behoeften.
- Veilige remote access vraagt om MFA, end-to-end-versleuteling, rolgebaseerde toegangsrechten en continue monitoring van sessies.
- Zwakke referenties, ontbrekende MFA en ongecontroleerde sessies zijn de drie fouten die een remote access-omgeving het vaakst kwetsbaar maken.
Organisaties raken steeds meer verspreid: medewerkers werken vanuit meerdere kantoren, vanuit huis of onderweg. Daardoor hebben bedrijven een betrouwbare en veilige verbinding met al hun bedrijfssystemen nodig, zodat medewerkers, beheerders en IT-supportteams bij bedrijfsgegevens kunnen. Om de bedrijfsvoering soepel te laten verlopen, ongeacht waar mensen zich fysiek bevinden, is een enterprise remote access-oplossing een investering met grote gevolgen voor IT-afdelingen.
Lees verder en ontdek hoe remote access in een zakelijke omgeving precies werkt: welke componenten erbij komen kijken, welke stappen elke verbinding doorloopt en welke beveiligingsoverwegingen bepalen of het slaagt of mislukt.
Wat betekent remote access-software voor bedrijven?
Remote access-software stelt gebruikers in staat om vanaf elke locatie buiten het fysieke kantoor verbinding te maken met interne bedrijfssystemen. Het is in het dagelijks gebruik bijzonder praktisch, dus inzicht in wat het precies omvat helpt om de juiste verwachtingen te scheppen bij de uitrol.
In het bedrijfsleven wordt remote access doorgaans gebruikt om:
- Bedrijfsbestanden en -applicaties op te halen en te gebruiken vanaf externe locaties
- Zo nodig een computer of server op afstand direct over te nemen
- IT-teams technische problemen te laten vaststellen en oplossen zonder ter plaatse te komen
Om te voorkomen dat verbindingen open en onbeschermd blijven staan, zijn zakelijke remote access-systemen opgebouwd rond geverifieerde authenticatie en versleutelde gegevensoverdracht. Zo kunnen alleen geautoriseerde gebruikers een sessie opzetten en kan de informatie die tijdens die sessie wordt uitgewisseld niet worden onderschept.
Ondersteun uw gedistribueerde personeelsbestand met remote access in één klik.
Zo werkt remote access voor een bedrijf, stap voor stap
Voor de gebruiker lijkt remote access eenvoudig, maar achter de schermen doorloopt elke verbinding een vaste reeks stappen. Wie begrijpt hoe dat werkt, ziet als IT-team precies waar beveiligingsmaatregelen van toepassing zijn en waar het mis kan gaan.
| Stap | Wat er gebeurt |
| Stap 1: gebruiker start de verbinding. | Een gebruiker of technicus start een sessie op afstand vanaf zijn device en stuurt een verbindingsverzoek naar het doelsysteem. |
| Stap 2: authenticatie wordt gecontroleerd. | Het systeem controleert de referenties van de gebruiker. Afhankelijk van de beveiligingsconfiguratie kan ook multi-factor authentication (MFA) vereist zijn voordat toegang wordt verleend. |
| Stap 3: de verbinding komt tot stand. | Zodra de identiteit is bevestigd, wordt er een beveiligde sessie opgezet en gaan de gegevens via versleutelde kanalen tussen de twee devices heen en weer. |
| Stap 4: de sessie op afstand begint. | De gebruiker krijgt toegang tot applicaties of neemt het device op afstand over, waarbij invoer en uitvoer in realtime worden doorgegeven. |
| Stap 5: de sessie wordt gemonitord en beëindigd. | Activiteiten worden vastgelegd of gemonitord volgens het beleid van de organisatie en de sessie wordt afgesloten zodra het werk klaar is. |
Als deze stappen goed zijn geconfigureerd en beveiligd, voelt de verbinding voor de eindgebruiker naadloos aan, terwijl IT-teams het inzicht en de controle houden die nodig zijn om bedrijfssystemen te beschermen.
Belangrijkste componenten van een enterprise remote access-oplossing
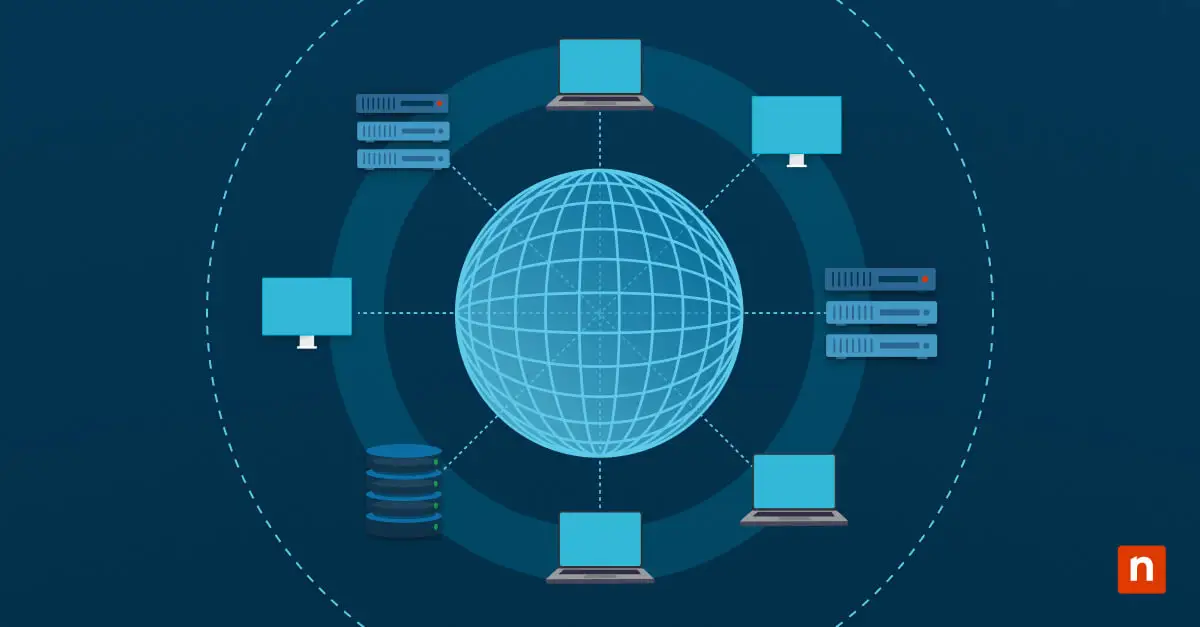
Remote access steunt op verschillende losse componenten die samen zorgen voor betrouwbare en veilige verbindingen.
| Component | Wat het is |
| Endpoints | Het device van de gebruiker (zoals laptops of mobiele devices) en het device of de server waarmee verbinding wordt gemaakt |
| Netwerk en connectiviteit | Het internet of de private netwerkinfrastructuur die de verbinding draagt, inclusief VPN’s of directe verbindingen |
| Remote access-protocollen en -tools | Technologieën zoals Remote Desktop Protocol (RDP), VPN-clients en cloud-based remote access-platforms |
| Authenticatie en beveiligingsmaatregelen | Referenties van gebruikers, multi-factor authentication en beleid voor toegangsbeheer |
Wanneer deze componenten goed op elkaar aansluiten, blijft de remote access-omgeving veilig en betrouwbaar, ook als de organisatie groeit.
Veelgebruikte remote access-methoden in het bedrijfsleven
Elk bedrijf stelt andere eisen aan connectiviteit, dus de gekozen remote access-methode moet aansluiten op de behoeften van de organisatie, de gebruikers en de systemen waarmee verbinding wordt gemaakt. Deze drie benaderingen dekken de meeste toepassingen:
| Methode | Hoe het werkt | Het meest geschikt voor |
| Remote desktop | Geeft de gebruiker directe controle over een specifiek device, waarbij alle applicaties op de machine op afstand draaien en niet op de lokale machine |
|
| VPN-toegang | Creëert een versleutelde tunnel die de gebruiker met het interne netwerk verbindt, zodat hij meerdere systemen kan bereiken alsof hij ter plaatse is |
|
| Cloud-based remote access | Gebruikt een gehost platform om verbindingen tot stand te brengen zonder complexe on-premise infrastructuur |
|
De beste keuze hangt af van de structuur van de organisatie, de systemen die gebruikers moeten bereiken en hoeveel administratieve overhead het IT-team aankan.
Waarom IT-supportteams remote access-tools gebruiken
Remote access is onmisbaar voor IT-teams die systemen op meerdere locaties beheren. Fysiek ingrijpen is niet langer nodig, wat de reactietijden en de operationele kosten laag houdt.
Daardoor kunnen IT-medewerkers vanaf één locatie uiteenlopende taken uitvoeren, zoals:
- Technische problemen vaststellen en oplossen zonder iemand ter plaatse te sturen
- Realtime support bieden aan medewerkers, waar die ook werken
- Regulier onderhoud en systeemupdates uitvoeren op alle bedrijfslocaties
Het resultaat is een slankere, alertere IT-organisatie waarin teams problemen sneller verhelpen en systemen draaiend houden zonder geografische beperkingen.
Waarom bedrijven remote access gebruiken
Naast de verschuiving naar gedistribueerde werkmodellen is ook het beheer van bedrijfssystemen op meerdere locaties complexer geworden. Daardoor is remote access een basisvoorziening geworden en niet langer slechts een extraatje.
Bedrijven vertrouwen er inmiddels om uiteenlopende redenen op:
- Medewerkers op afstand en hybride medewerkers verbonden houden met de tools en systemen die ze nodig hebben
- Bedrijfscontinuïteit waarborgen wanneer kantoren onbereikbaar zijn of zich verstoringen voordoen
- IT-teams centraal inzicht in en controle over systemen geven, ongeacht de locatie
- Minder reizen en lagere operationele kosten
Remote access is inmiddels een vast onderdeel van de manier waarop moderne bedrijven werken en groeien.
Zo zorgt u voor veilige remote access voor medewerkers
Remote access inschakelen zonder een stevig beveiligingskader maakt organisaties kwetsbaar voor ongeautoriseerde toegang of datalekken, want elke verbinding met bedrijfssystemen kan worden misbruikt.
Houd de volgende beste praktijken aan voor een veilige remote access-uitrol:
- Verplicht MFA voor alle sessies op afstand, zodat een gecompromitteerd wachtwoord alleen niet volstaat om binnen te komen
- Zorg dat alle verbindingen end-to-end versleuteld zijn om gegevens onderweg tegen onderschepping te beschermen
- Beperk toegang op basis van gebruikersrollen, zodat medewerkers alleen bij de systemen en gegevens komen die bij hun taken horen
- Monitor sessies op afstand actief om afwijkend gedrag te signaleren
- Houd alle systemen en remote access-tools up-to-date om bekende kwetsbaarheden te dichten voordat ze kunnen worden misbruikt
Samen verkleinen deze maatregelen het aanvalsoppervlak en geven ze IT-teams meer controle bij het beheer van remote access.
Veelgemaakte fouten bij de uitrol van een enterprise remote access-oplossing
Organisaties kunnen tegen problemen aanlopen die zich bij de eerste uitrol of bij groei van de omgeving voordoen, maar die met een beetje toezicht volledig te vermijden zijn. Dit zijn enkele van de meest voorkomende fouten:
- Remote desktop-diensten rechtstreeks aan het internet blootstellen, waardoor ze een makkelijk doelwit worden voor geautomatiseerde aanvallen en brute force-pogingen
- Vertrouwen op zwakke of gedeelde referenties, die weinig weerstand bieden zodra een account wordt gecompromitteerd
- MFA overslaan, waardoor de volledige toegangslaag afhangt van één enkel zwak punt
- Actieve sessies op afstand niet monitoren, waardoor het inzicht ontbreekt om verdachte activiteit te signaleren voordat er schade ontstaat
- Gebruikers bredere systeemtoegang geven dan hun rol daadwerkelijk vereist
Wie deze fouten vermijdt, houdt een veilige en betrouwbare remote access-omgeving op de lange termijn.
Vermijd de bekende fouten rond remote access met een platform dat vanaf dag één op beveiliging is gebouwd.
NinjaOne integreren in remote access voor bedrijven
Remote access is doorgaans een functie van tools voor endpoint management en geen losstaande tool. NinjaOne Remote is bijvoorbeeld naadloos geïntegreerd in ons platform voor endpoint management.
Met NinjaOne Remote kunnen technici:
- Verbinding maken met endpoints op Windows, macOS, Android, iOS en iPadOS vanuit één enkel platform
- De beveiliging op peil houden met versleutelde sessies op afstand en rolgebaseerde toegang
- Sessies starten, met gebruikers chatten en problemen oplossen vanaf elke locatie via de mobiele app van NinjaOne
Een remote access-strategie bouwen die standhoudt
Remote access is een gelaagd systeem van componenten, protocollen en beveiligingsmaatregelen die samen zorgen dat organisaties verbonden en operationeel blijven. Daarom moet het zorgvuldig worden uitgerold, zodat de toegang consistent blijft en moderne bedrijfsomgevingen flexibel kunnen werken zonder dat de risico’s toenemen.
Gerelateerde onderwerpen: